
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 corelight/zeek-netsupport-detector
Un détecteur NetSupport basé sur Zeek. NetSupport est souvent détourné par les attaquants dans des malwares.
 corelight/cve-2022-24497
Détecteur réseau basé sur Zeek pour CVE-2022-24497, identifiant les tentatives d'exploitation du portmap RPC via l'analyse en temps réel du trafic et…
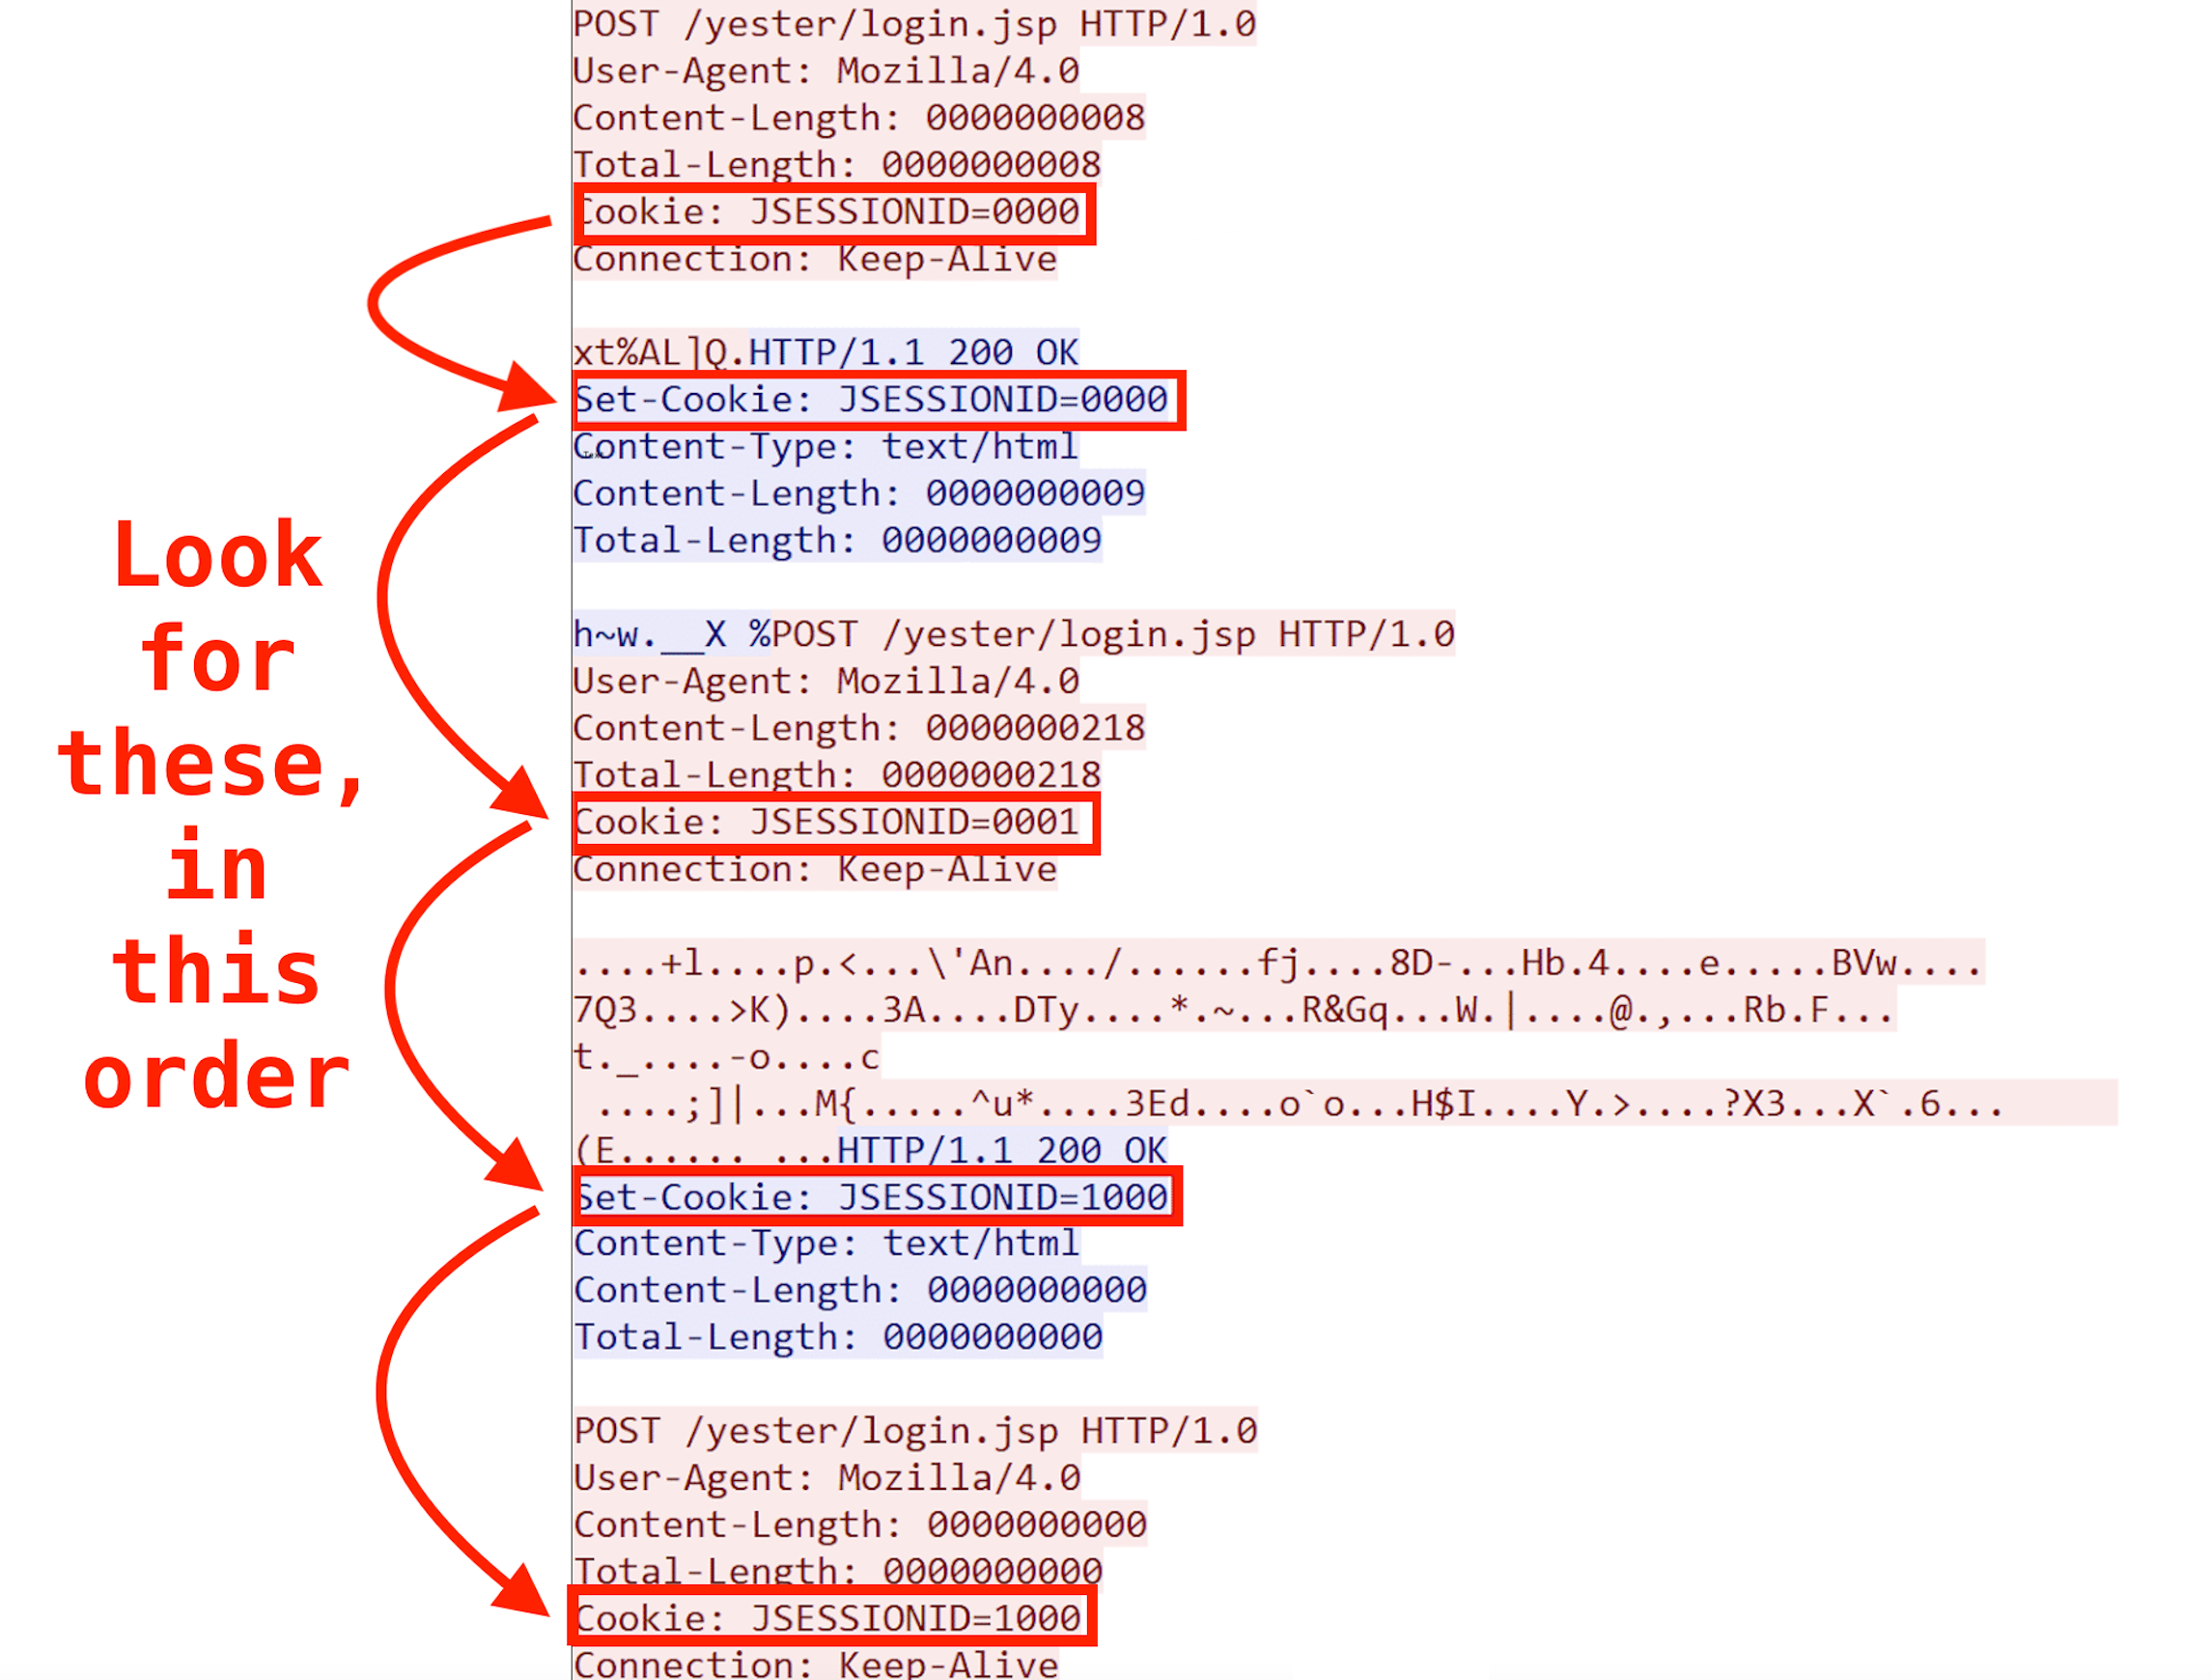 corelight/redxor
Détection du malware Linux C2 RedXOR - démonstration
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Détection et remédiation en une seule passe pour les serveurs cPanel/WHM compromis via CVE-2026-41940, incluant les vérifications IOC, le nettoyage…
 rxerium/cms-exploitation-campaign
Campagne d'exploitation à grande échelle contre les appareils CMS signalée en juillet 2026
 jconeby/elastic-peak-dashboards
Tableaux de bord PEAK Baseline Threat Hunt pour Security Onion 3.0 — couvrant DNS, HTTP, TLS, SMB, Kerberos, SSH, RDP, DCE/RPC, LDAP, Modbus, DNP3,…
 0xxon/zeek-plugin-roca
Plugin Bro pour vérifier si les certificats sont affectés par CVE-2017-15361
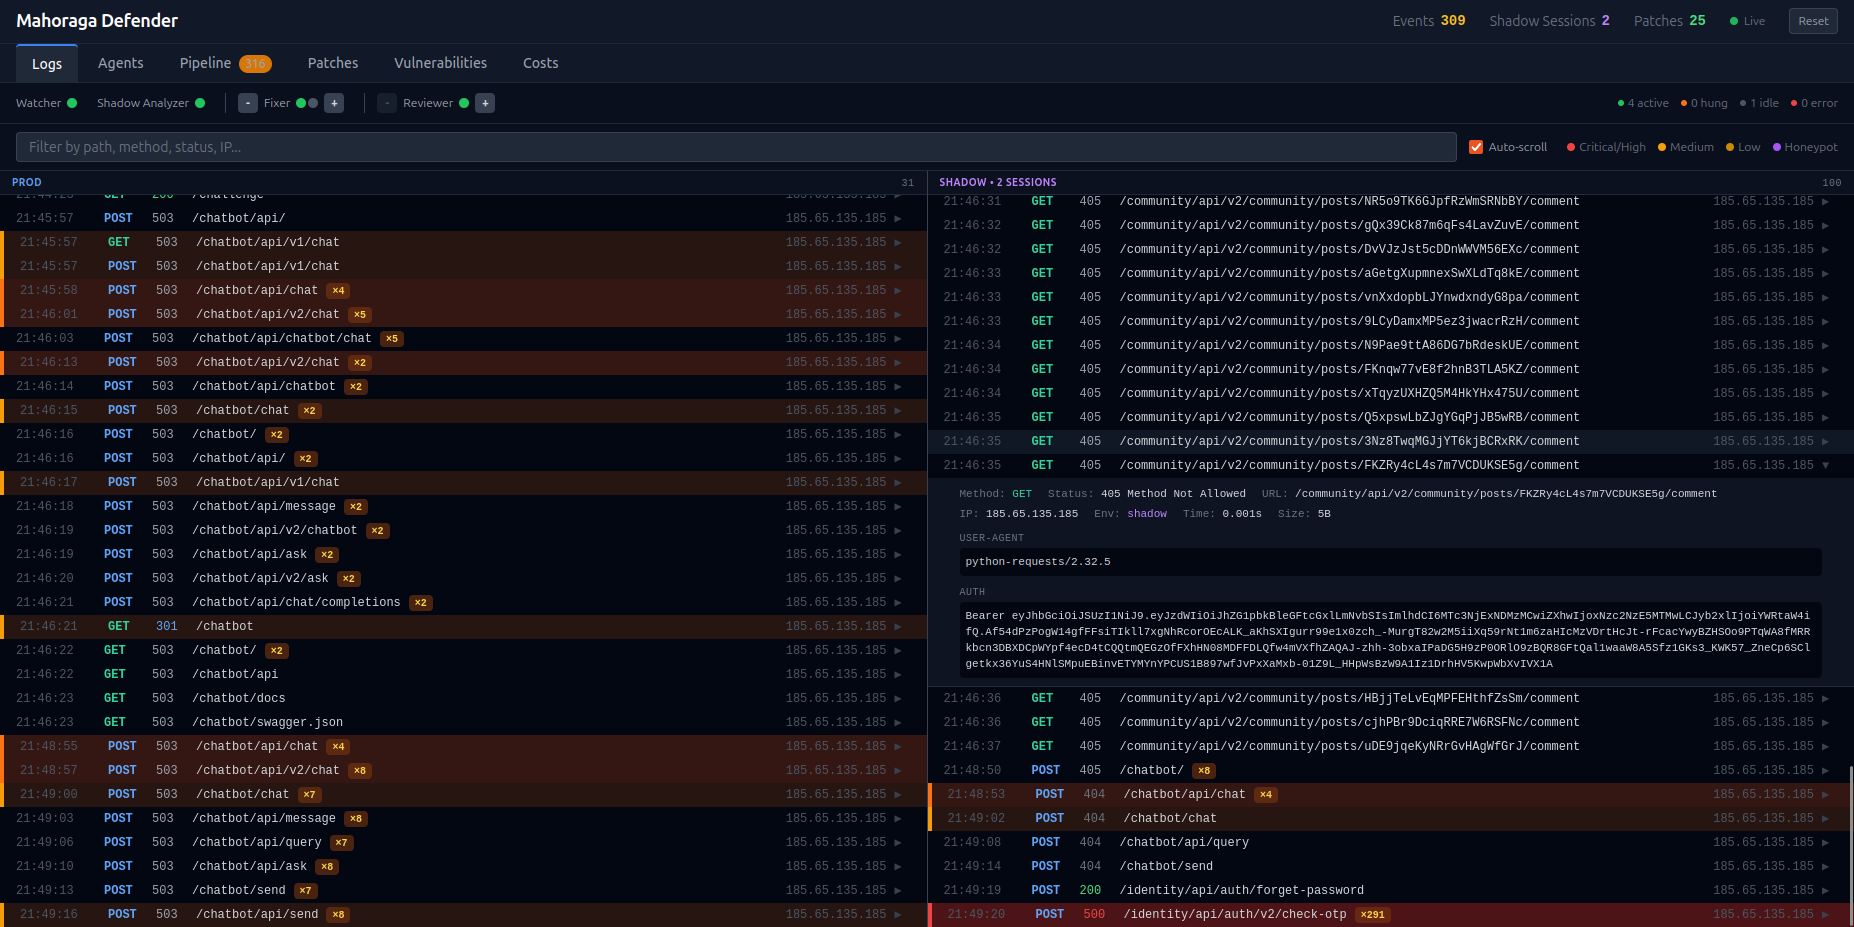 ageofalgorithms/mahoraga-webapp-defender
Système de défense de site web réactif alimenté par l'IA qui détecte les attaques, les analyse, et corrige automatiquement le code source en temps…
 bytespulse-oe/wp2shell-hestia-scanner
# Scanner de sécurité WordPress en lecture seule pour serveurs HestiaCP Détecte les indicateurs de compromission wp2shell (CVE-2026-63030 /…
 trg-1999/detectpacket-cve-2017-8464
Exploitation des vulnérabilités et mise en œuvre de la prévention des vulnérabilités
 corelight/zeek-quasarrat-detector
Détecteur Zeek pour QuasarRat
 corelight/bro-shellshock
Détecteur d'attaques et d'exploits ShellShock pour Bro.
 kuniyal08/dirty-frag-cve-2026-43284
Un rapport sur Dirty Frag, qui est une chaîne de vulnérabilités d'escalade de privilèges locaux (LPE) sous Linux permettant à un utilisateur non…
 mahdi13830510/cve-2026-31431-mitigation-suite
Framework de défense au niveau du noyau pour les vulnérabilités AF_ALG, doté d'un traçage de sockets eBPF, d'un durcissement Ansible et d'un auditeur…
 archanchoudhury/confluence-cve-2022-26134
Ce dépôt traite de l'exploitation Zero-Day d'Atlassian Confluence, sous l'angle de la défense et de l'analyse, du point de vue d'une équipe SecOps ou…
 gelim/cve-2020-3952
Vérificateur d'exploitation de l'absence de contrôle d'accès dans VMware vmdir
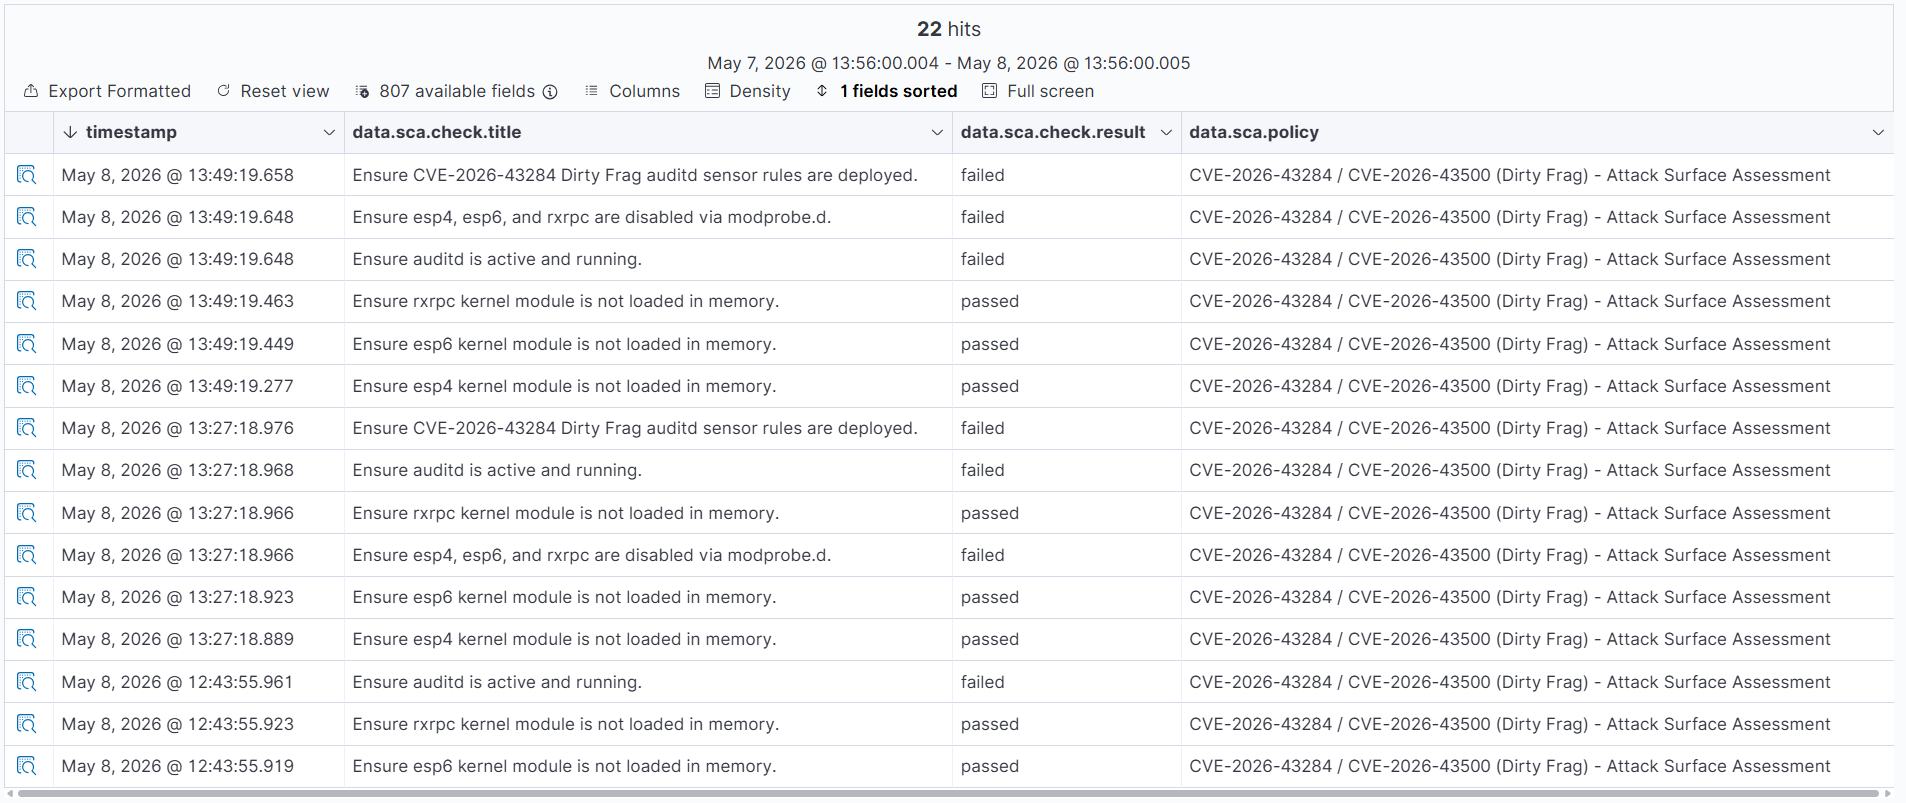 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Wazuh 4.14.4 règles de détection pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) - Linux Local Privilege Escalation via page cache write
 cicd-sensor/cicd-sensor
eBPF-powered runtime security sensor for CI/CD pipelines. Detects supply-chain attacks, logs process ancestry and file access, and provides forensic…








