
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 jay123anta/laravel-threat-detection
Middleware Laravel passif qui détecte et journalise les injections SQL, les XSS, les RCE, les scanners de bots et plus de 175 modèles d'attaques.…
 rvazarkar/antipwny
Un IDS basé sur l'hôte écrit en C# ciblant Metasploit
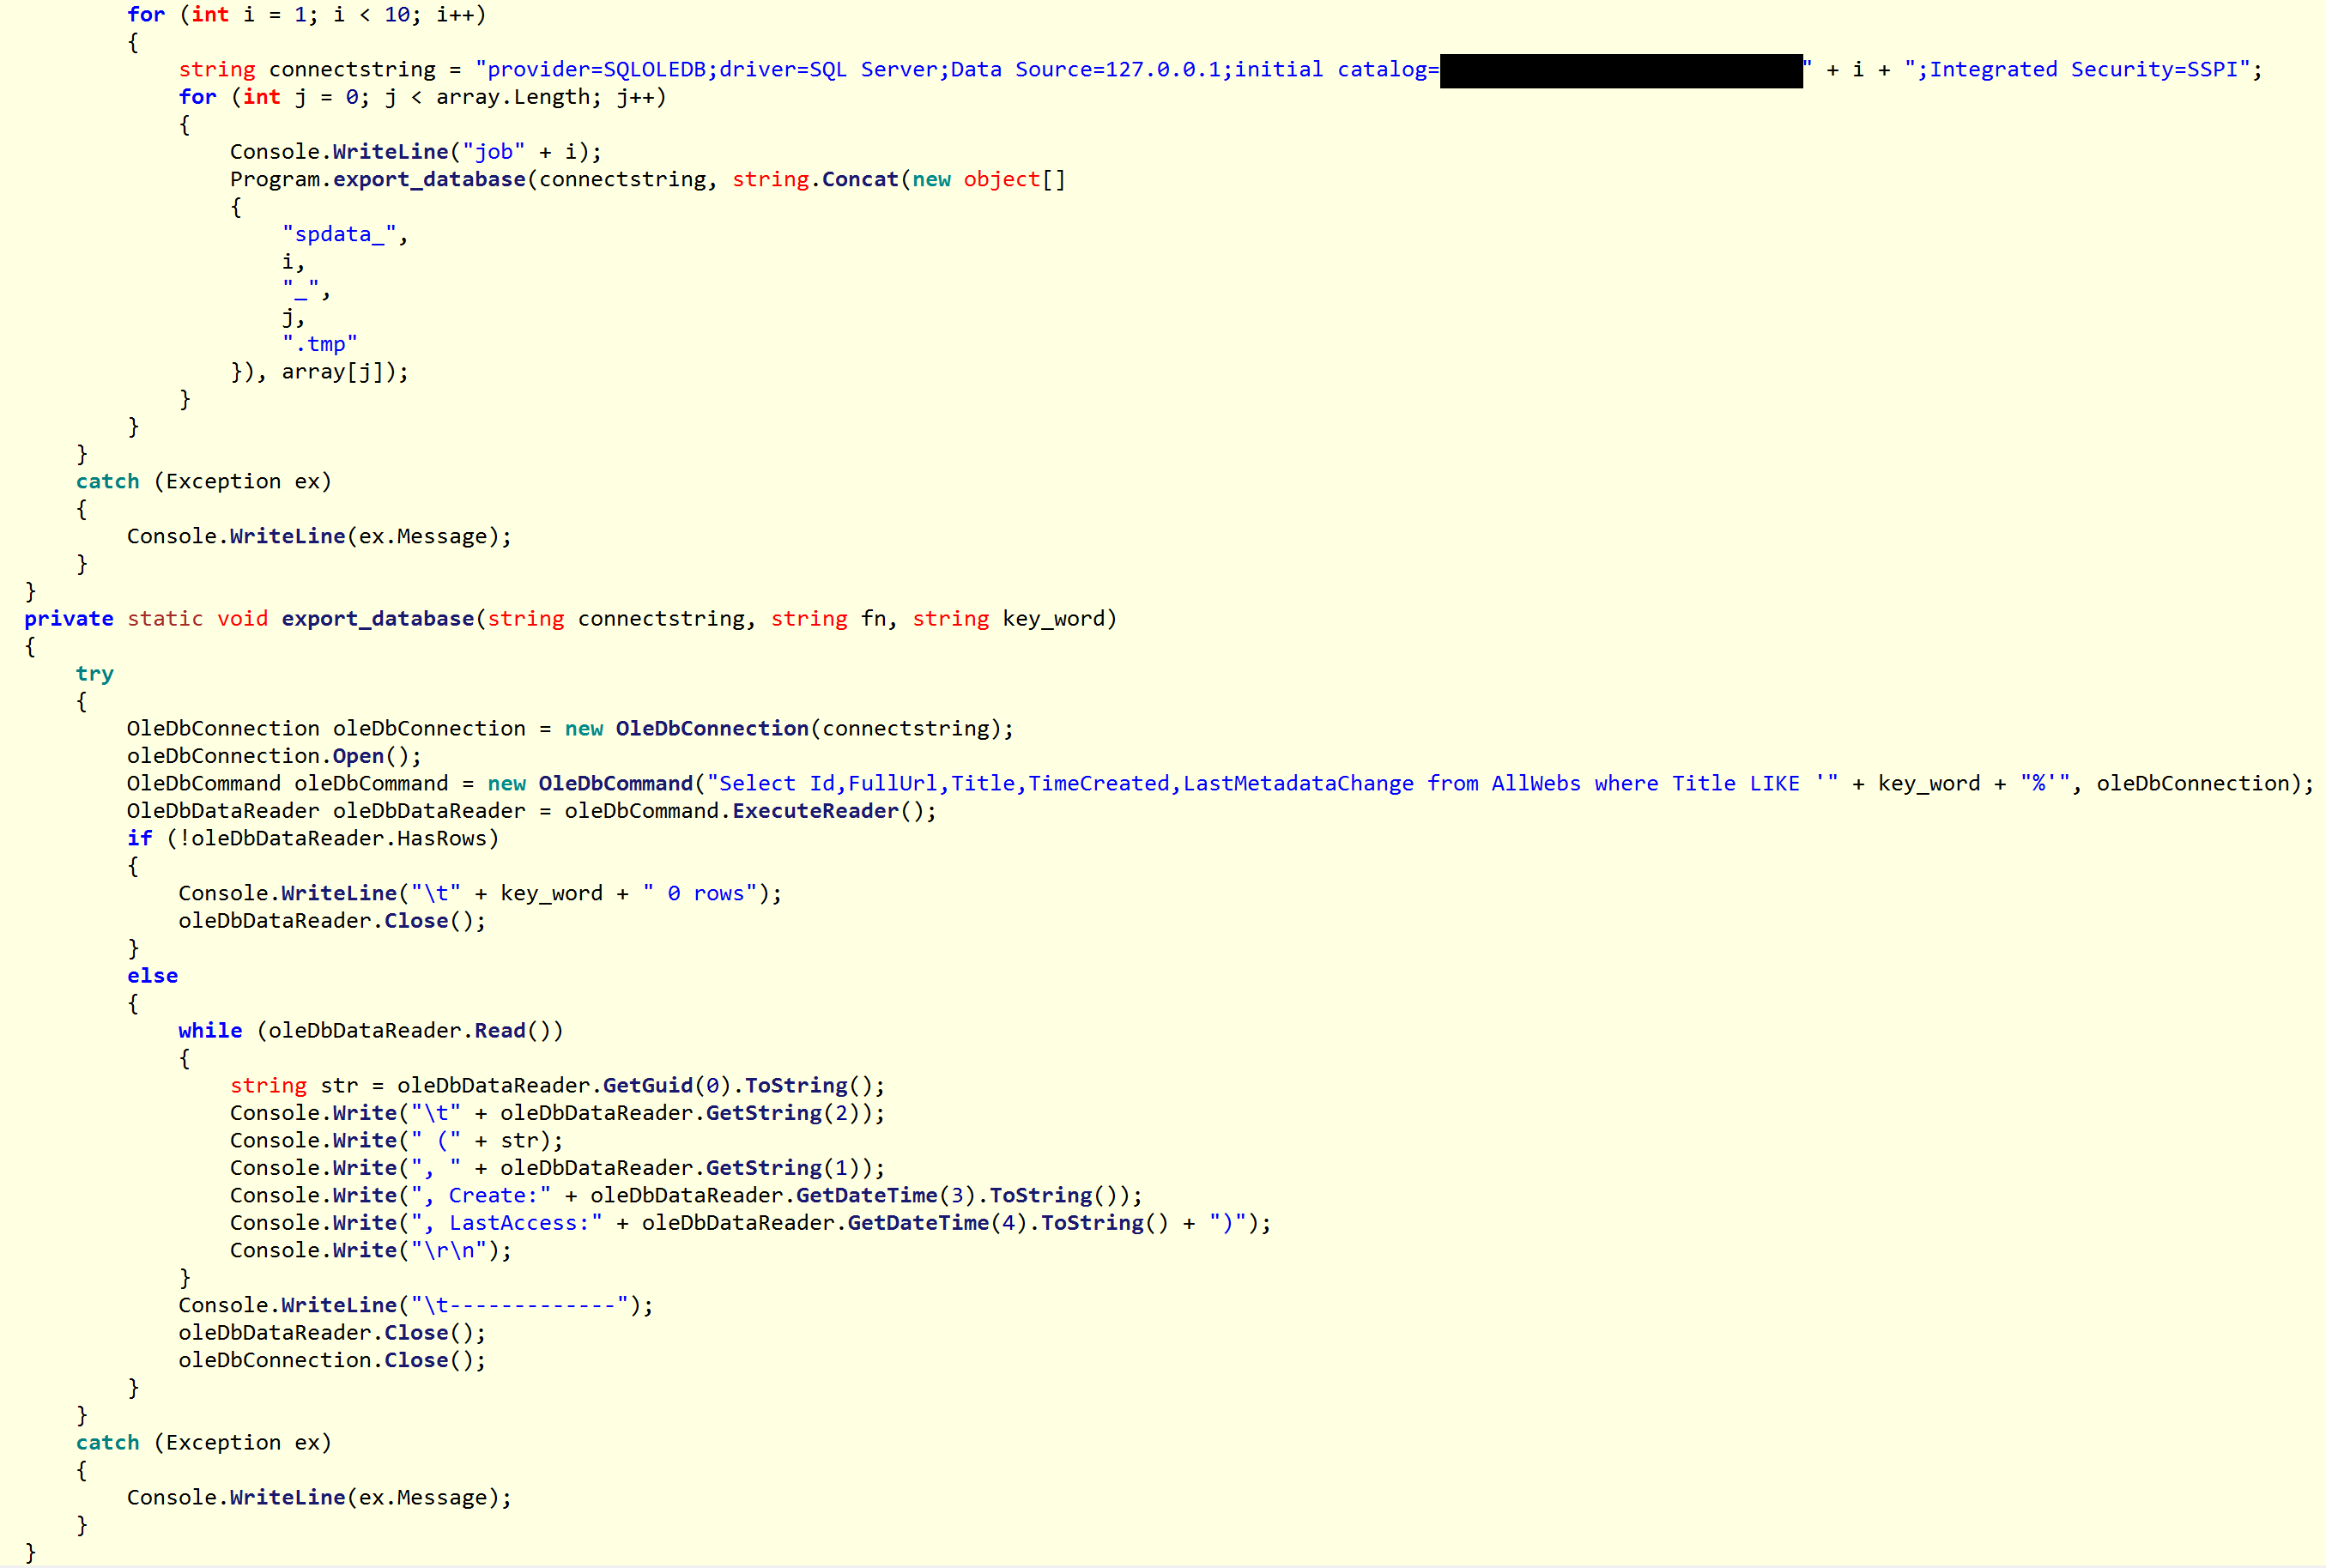 nccgroup/royal_apt
Royal APT - APT15 - Informations connexes issues de la recherche de NCC Group Cyber Defense Operations
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 14,000 CVEs
 arpsyndicate/suricata-vedas
Génération autonome pilotée par VEDAS + contributions communautaires de règles Suricata et Nuclei pour plus de 14 000 CVE
 cognis-digital/c2detect
Empreinte de serveur C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 runreveal/sigmalite
Bibliothèque Go pour analyser et exécuter des règles de détection Sigma sur des entrées de logs, prenant en charge les modificateurs de champs, la…
 pbssubhash/h0neytr4p
Honeypot facile à configurer pour la Blue Team
 ait-aecid/rootkit-detection-ebpf-time-trace
Détection des activités de dissimulation de fichiers par rootkits via l'analyse des décalages dans les temps d'exécution des fonctions du noyau.
 corelight/cve-2022-26809
Paquet Zeek détectant les tentatives d'exécution de code à distance (CVE-2022-26809) et les exploitations réussies via DCE/RPC, générant des notices…
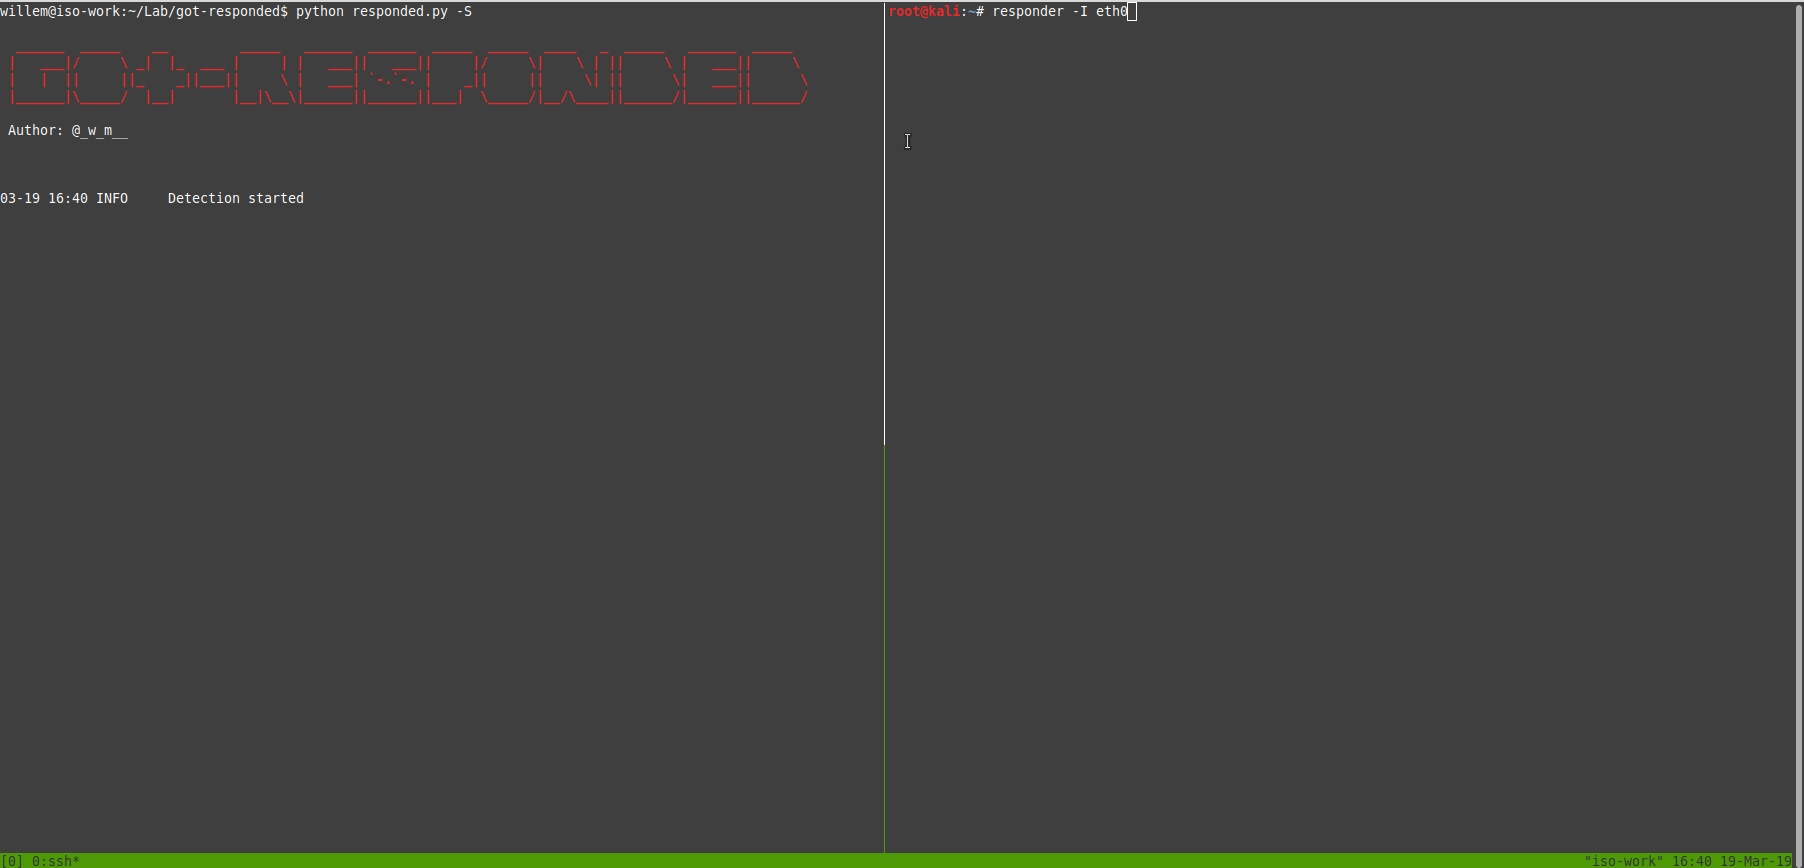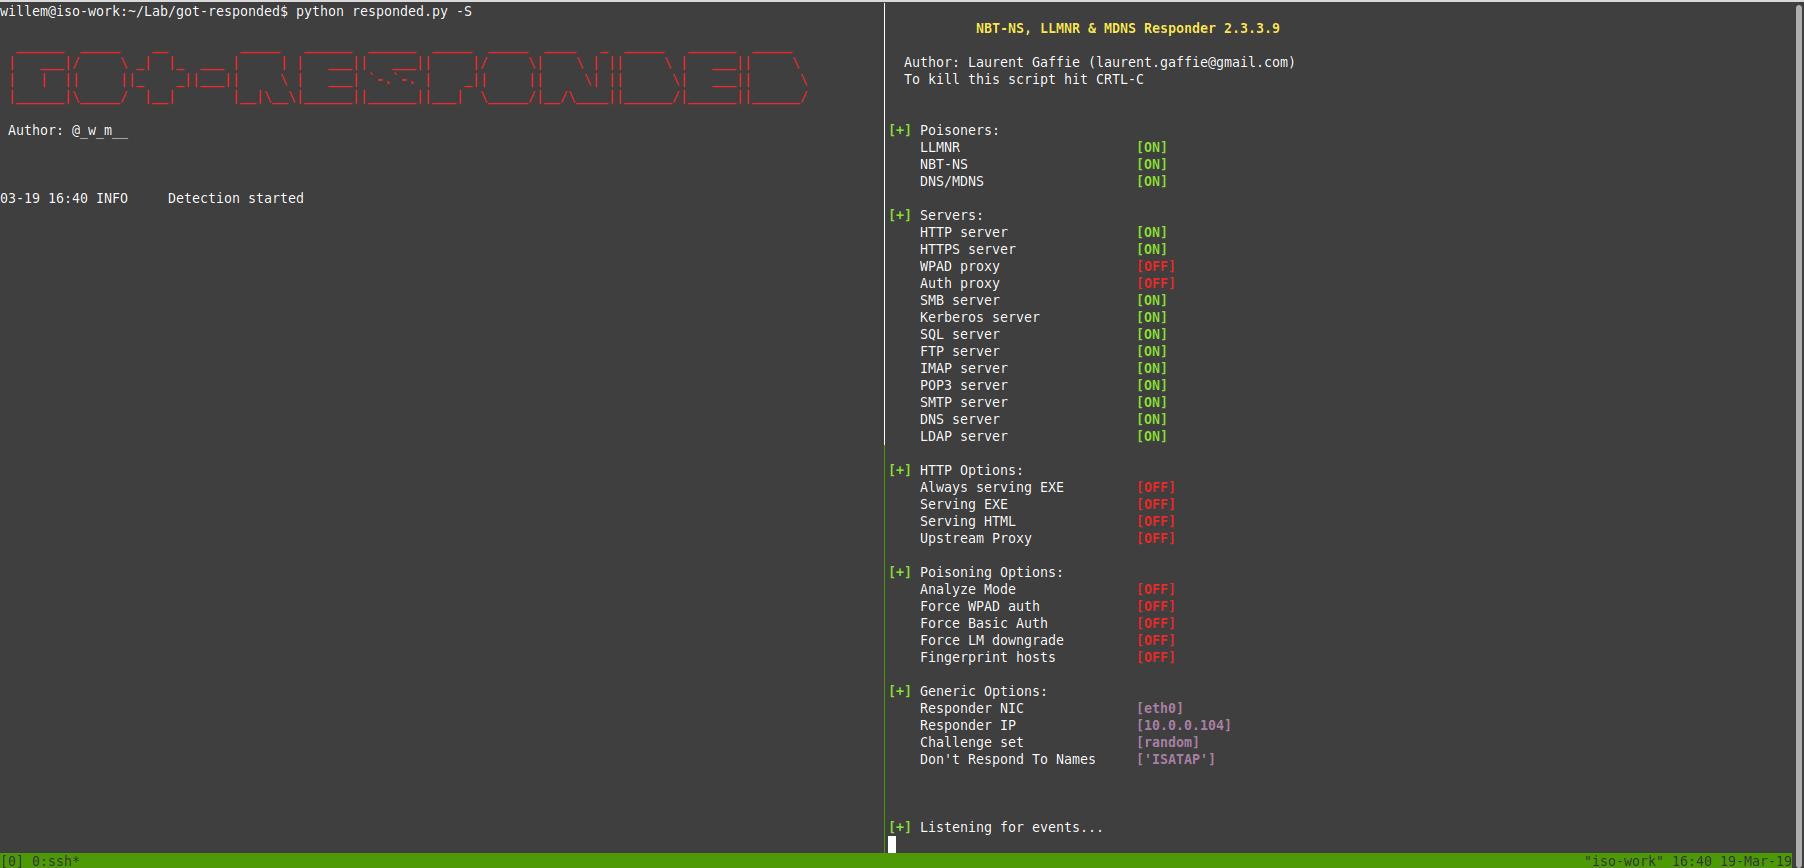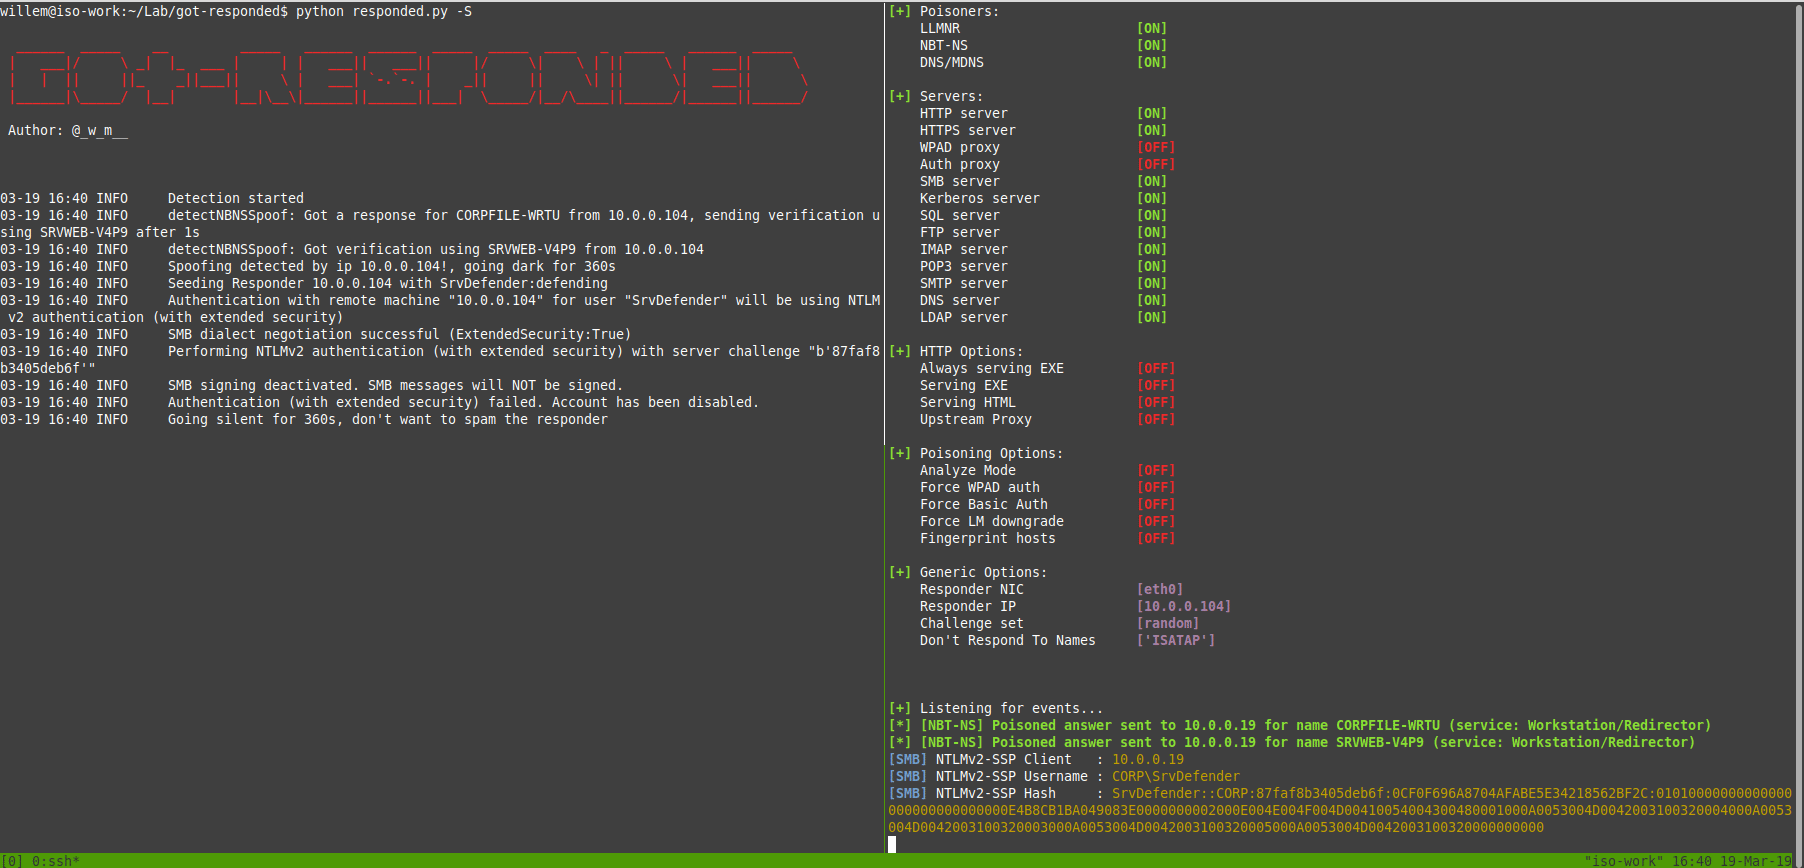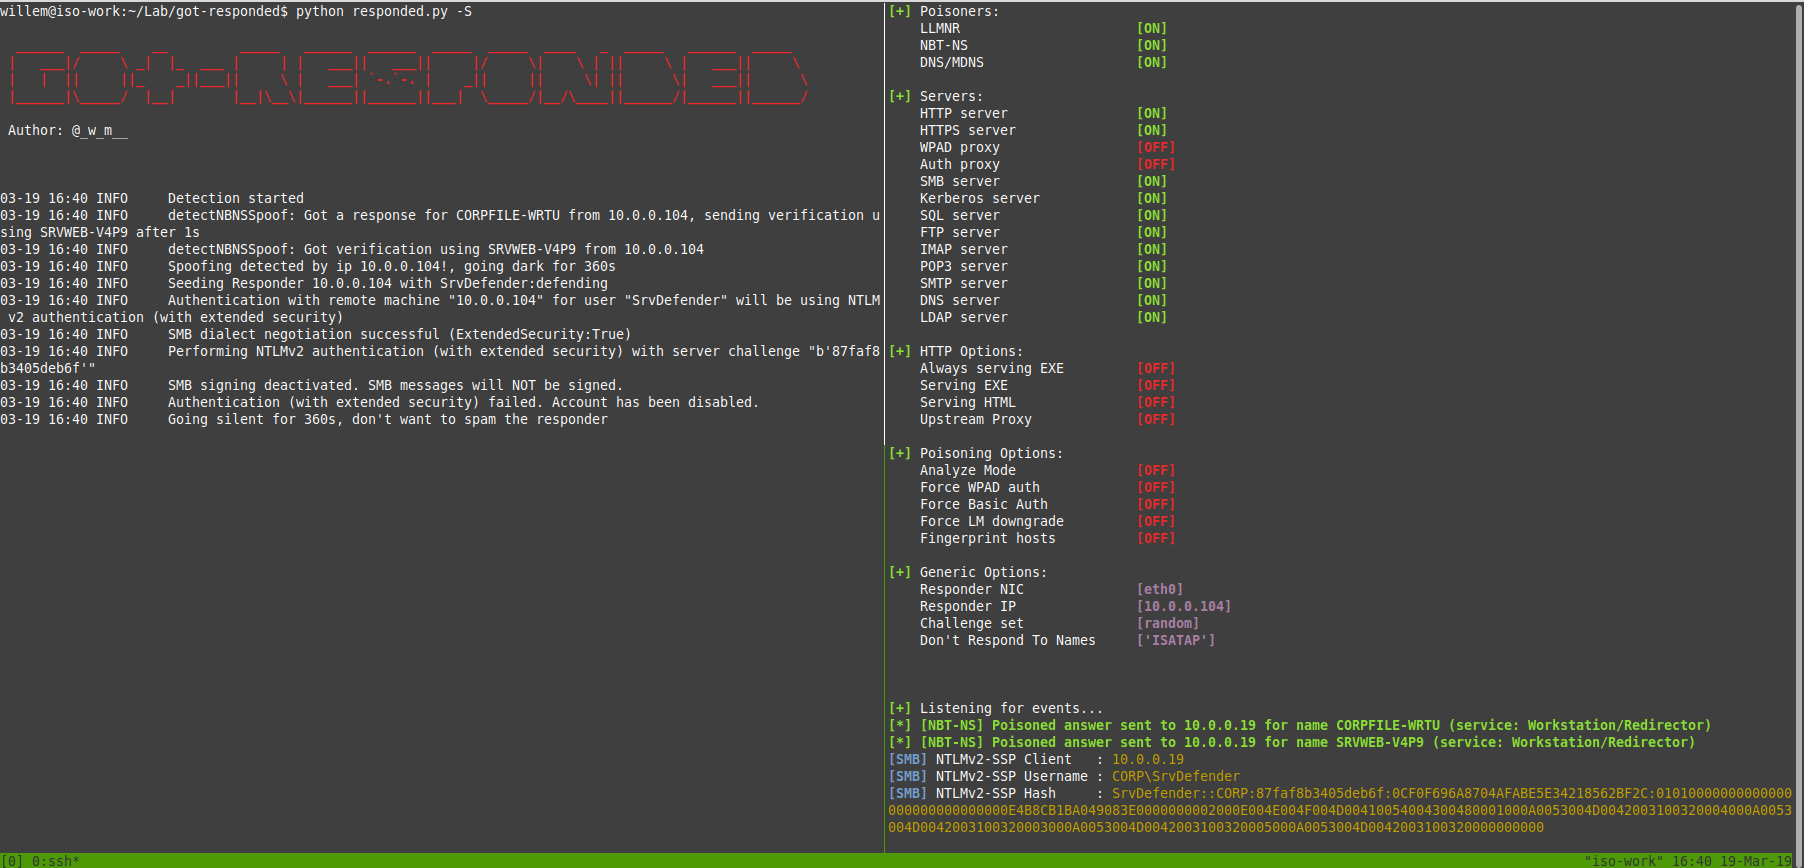 joda32/got-responded
Un outil simple pour détecter les usurpations NBT-NS et LLMNR (et les perturber un peu)
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Dépôt organisé d'indicateurs de compromission (IOCs), d'adresses IP sources d'attaques et de règles de détection Snort/Suricata pour les attaques…
 fox-it/cisco-ios-xe-implant-detection
Analyse et détection d'implant Cisco IOS XE (CVE-2023-20198, CVE-2023-20273)
 corelight/raspi-corelight
Corelight@Home script
 nccgroup/mimikatz-detector-condrv
Le Console Monitor Driver est un pilote de filtre en mode noyau KMDF qui capture certaines opérations Fast I/O (entrée et sortie) envoyées vers ou…
 corelight/suricata_exporter
Un exportateur Prometheus pour Suricata
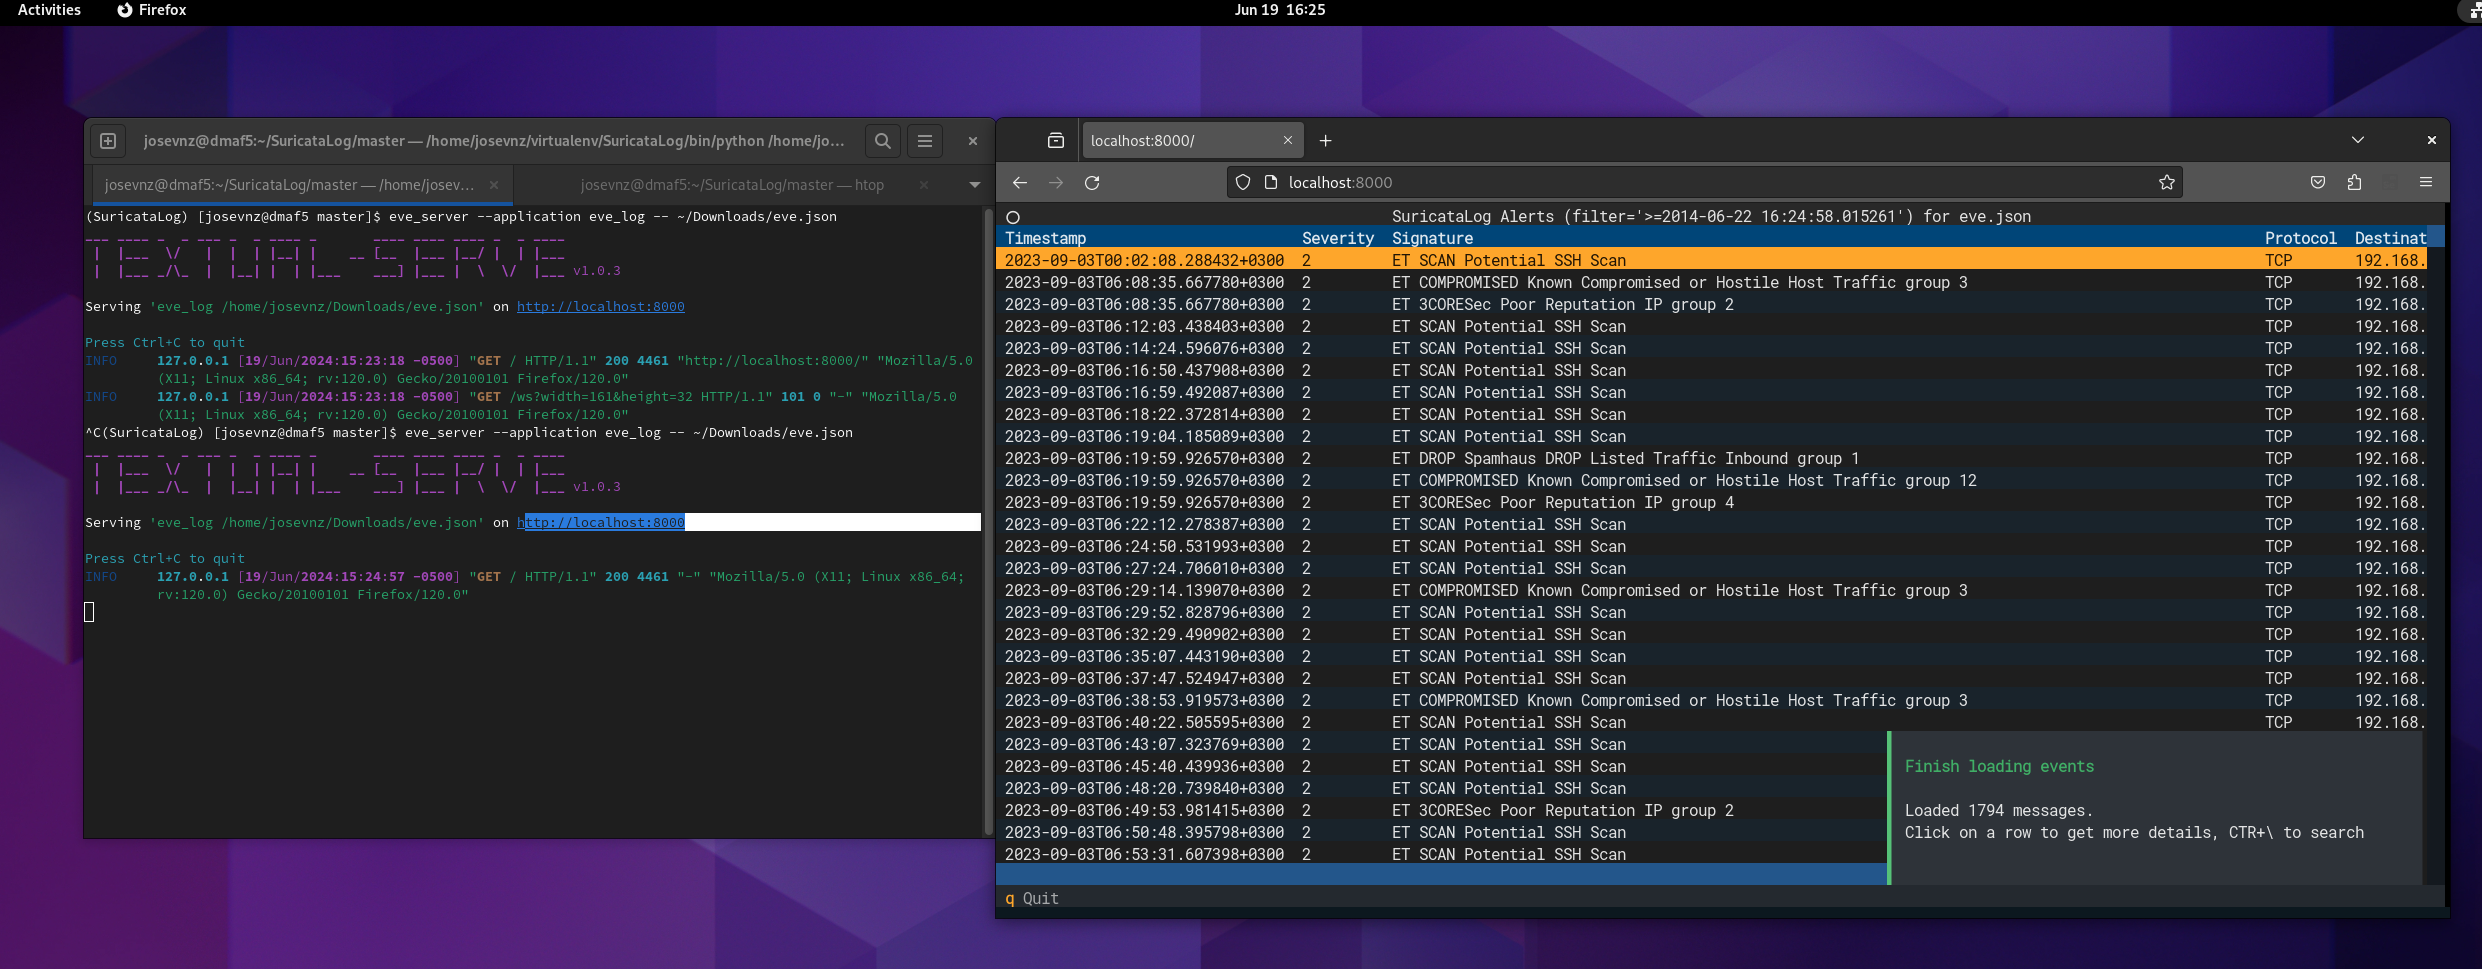 josevnz/suricatalog
Analyser, filtrer et visualiser les logs eve.json de Suricata avec des outils CLI pour les alertes, les flux, le DNS et les payloads. Inclut un…
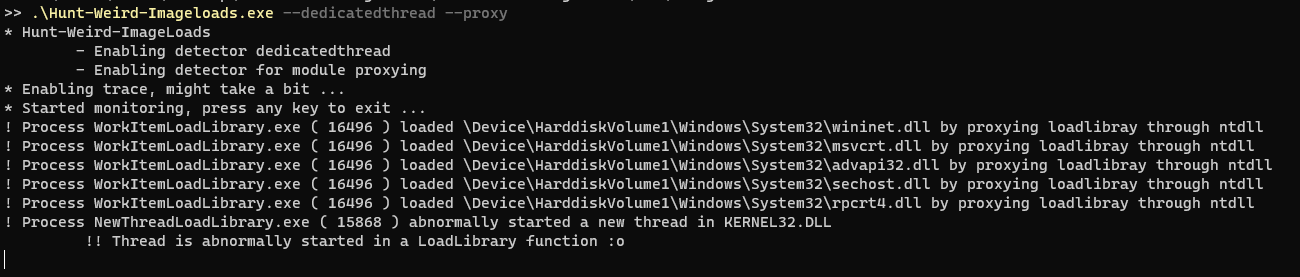 theflink/hunt-weird-imageloads
Petit outil pour jouer avec les IOCs provoqués par les événements Imageload








