
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 pe3zx/crowdstrike-falcon-queries
Une collection de SPL (Search Processing Language) de Splunk pour la chasse aux menaces avec CrowdStrike Falcon.
 gelim/cve-2020-3952
Vérificateur d'exploitation de l'absence de contrôle d'accès dans VMware vmdir
 sinologicnet/sipcheck
Surveille les journaux d'authentification Asterisk et bannit automatiquement les IP avec des tentatives de connexion échouées répétées en utilisant…
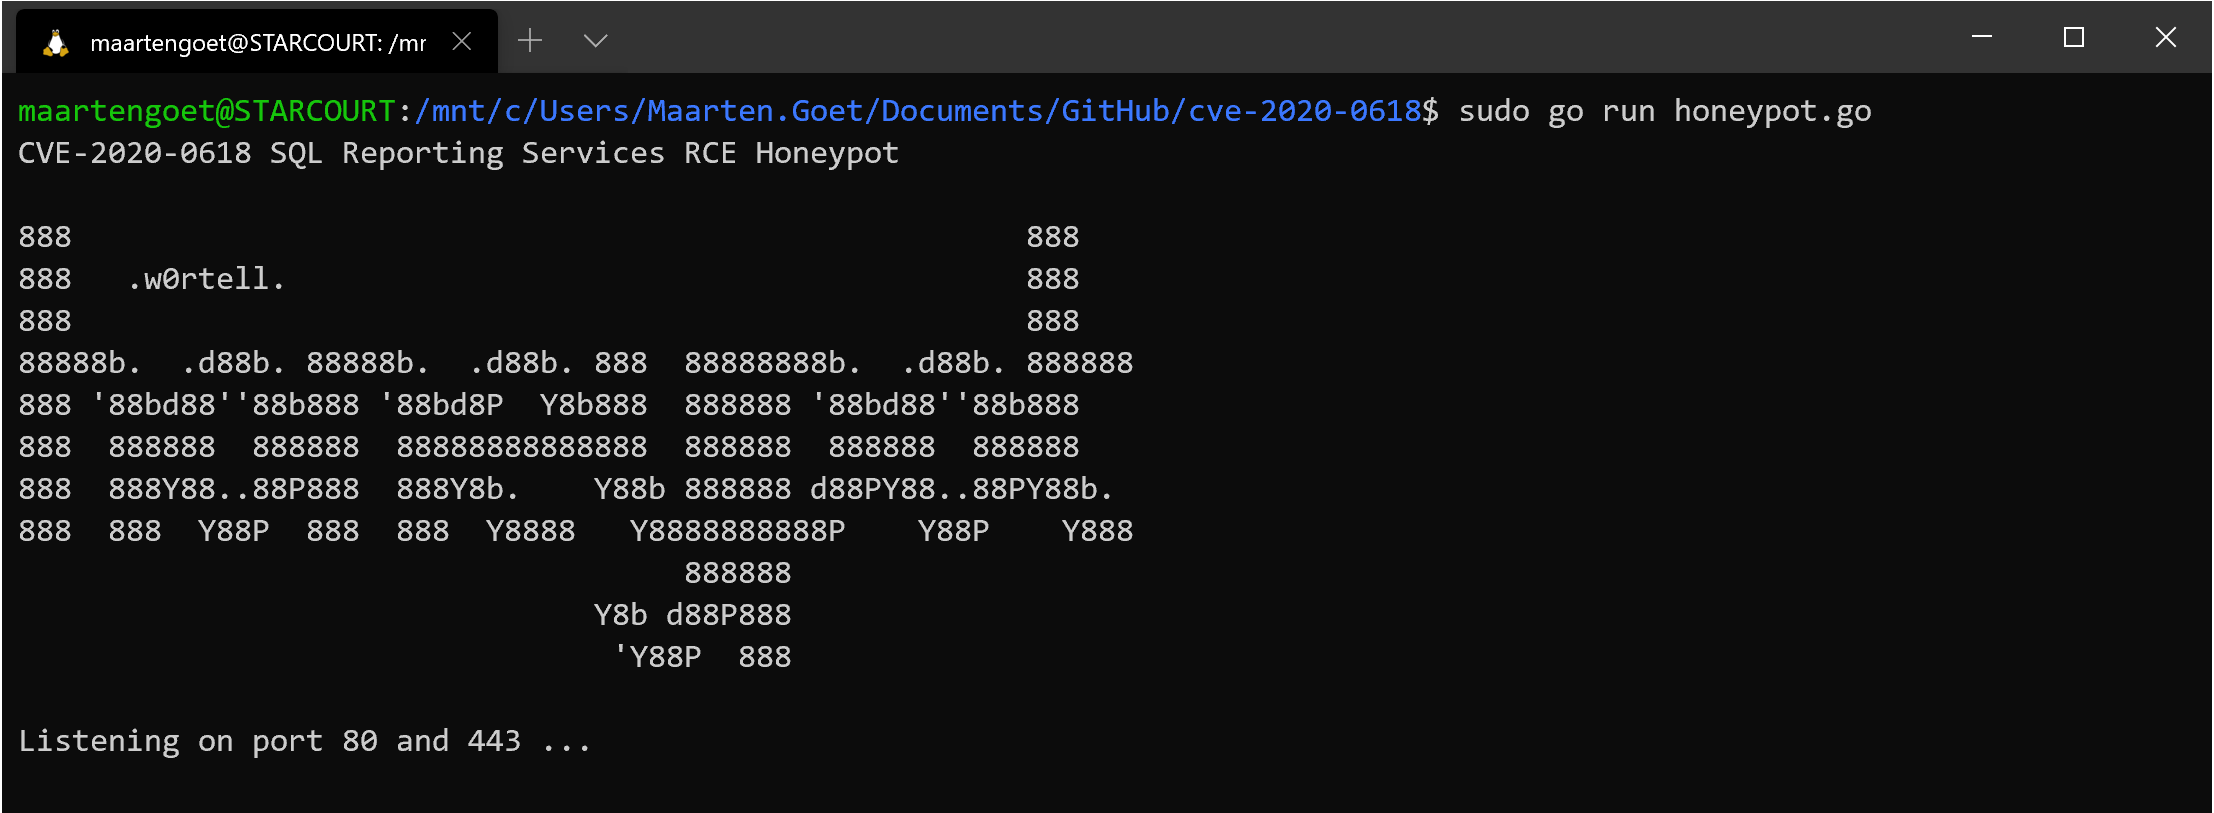 wortell/cve-2020-0618
Honeypot CVE-2020-0618
 h7hac9/cve-2020-1938
Règles de détection Suricata et Bro pour la vulnérabilité de lecture de fichier AJP Tomcat CVE-2020-1938 (Ghostcat), permettant la surveillance et…
 0xxon/cve-2020-0601-plugin
Paquet Zeek qui utilise OpenSSL pour détecter les tentatives d'exploitation de CVE-2020-0601
 nccgroup/yaml2yara
Générer des règles YARA en masse à partir d'une entrée YAML
 dlee35/curveball_lua
Dépôt contenant des scripts lua et des fichiers PCAP pour détecter les tentatives d'exploitation de CVE-2020-0601 via le trafic réseau.
 malwaretech/citrixhoneypot
Détectez et enregistrez les tentatives de scan et d'exploitation de CVE-2019-19781.
 sud0woodo/urgent11-suricata-lua-scripts
Scripts LUA Suricata pour détecter CVE-2019-12255, CVE-2019-12256, CVE-2019-12258 et CVE-2019-12260
 benjeems/packetstrider
Un outil de forensique de paquets réseau pour SSH
 cucadili/cve-2017-3066
Analyse et exploitation de CVE-2017-3066, une RCE par désérialisation Java dans la bibliothèque BlazeDS d'Adobe ColdFusion, avec des règles de…
 cucadili/cve-2018-11776
Investigation de la vulnérabilité CVE-2018-11776 qui permet aux attaquants d'exécuter du code à distance et de prendre le contrôle d'applications…
 m5050/cve-2019-0604
CVE-2019-0604 : règles de détection de RCE SharePoint et exemple de PCAP
 linux-audit/audit-kernel
Miroir GitHub du dépôt d'audit du noyau Linux.
 jsitech/jshielder
Script de durcissement pour serveurs Linux/ Déployeur sécurisé LAMP-LEMP/ Référentiel CIS
 treussart/probemanager
Gestion centralisée des systèmes de détection d'intrusion comme Suricata, Bro, Ossec...
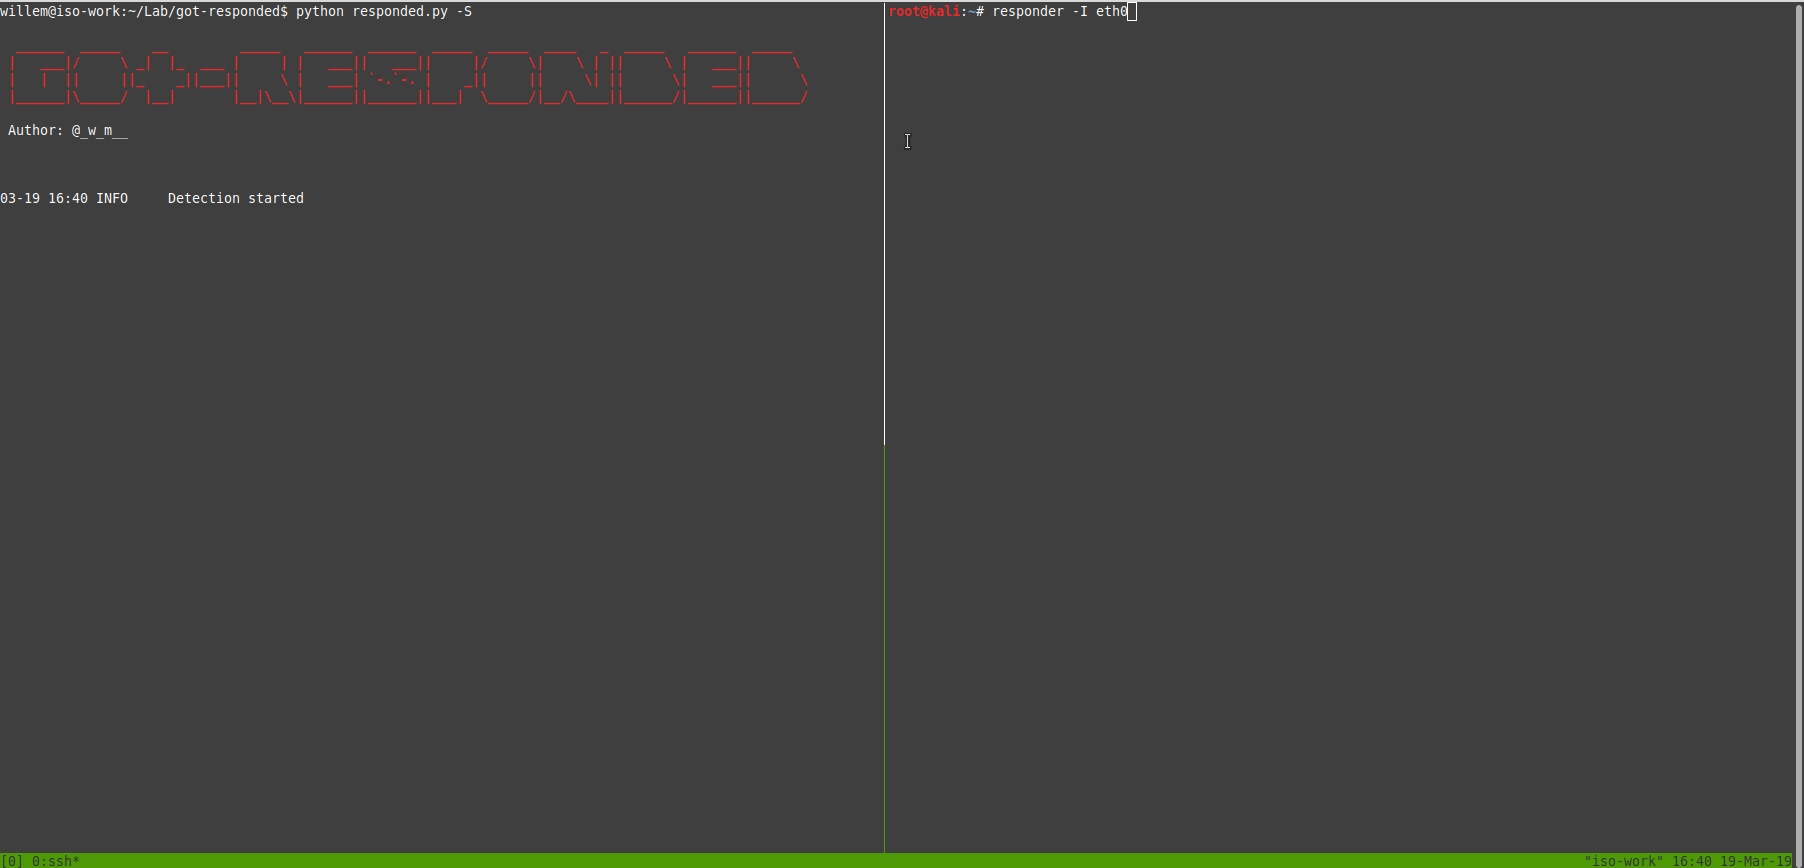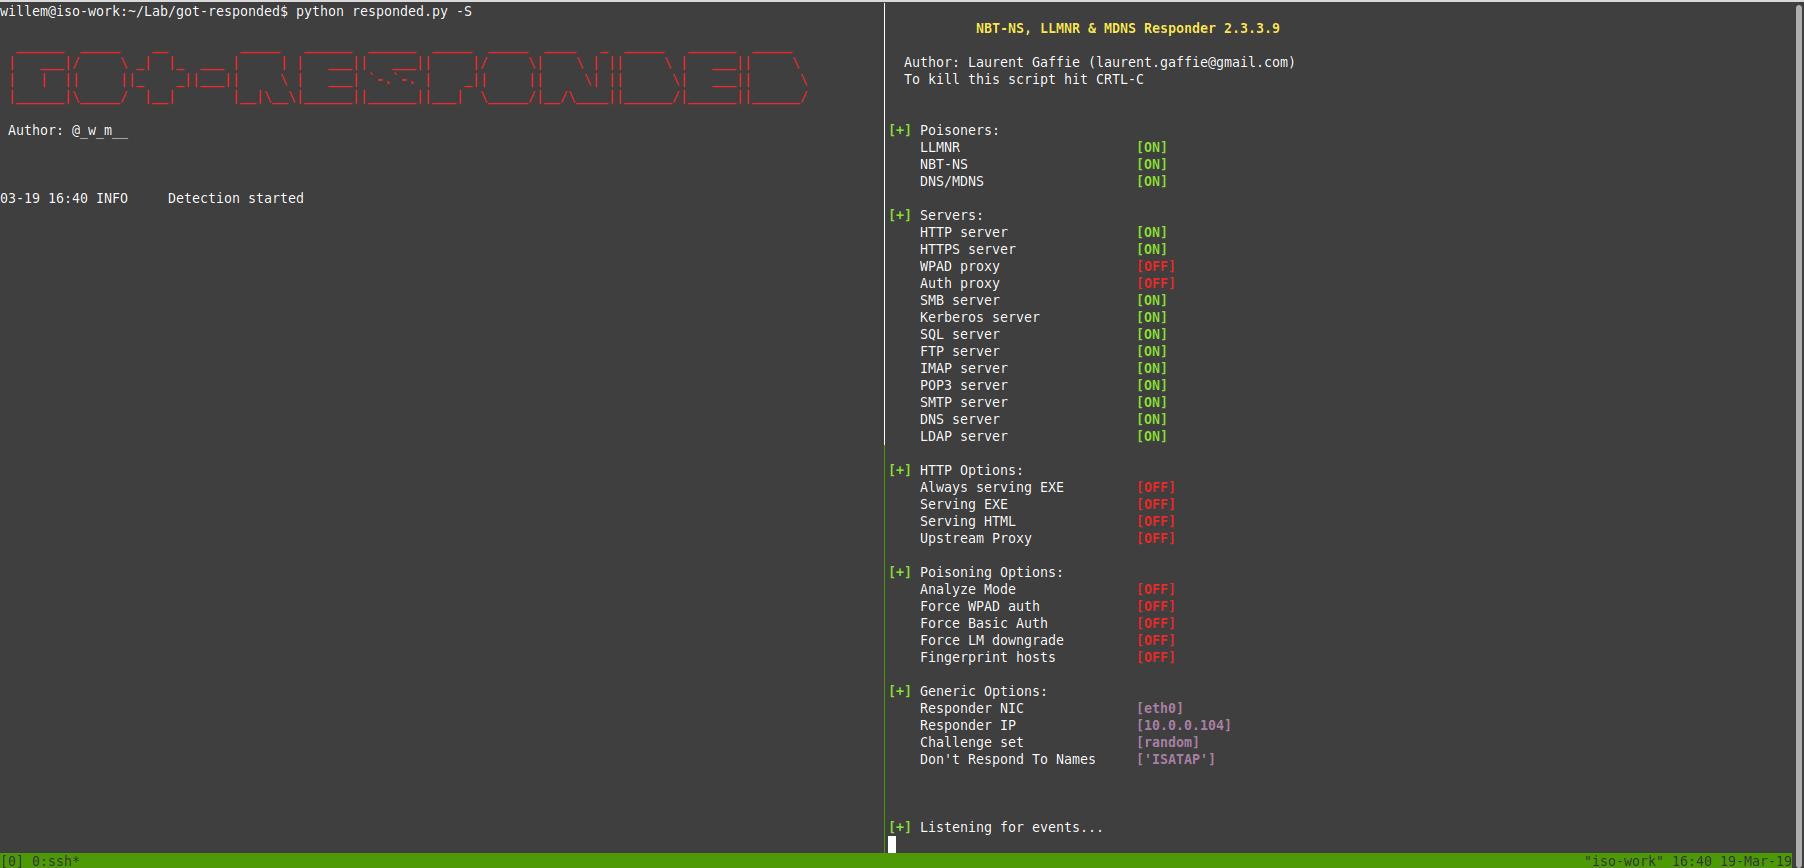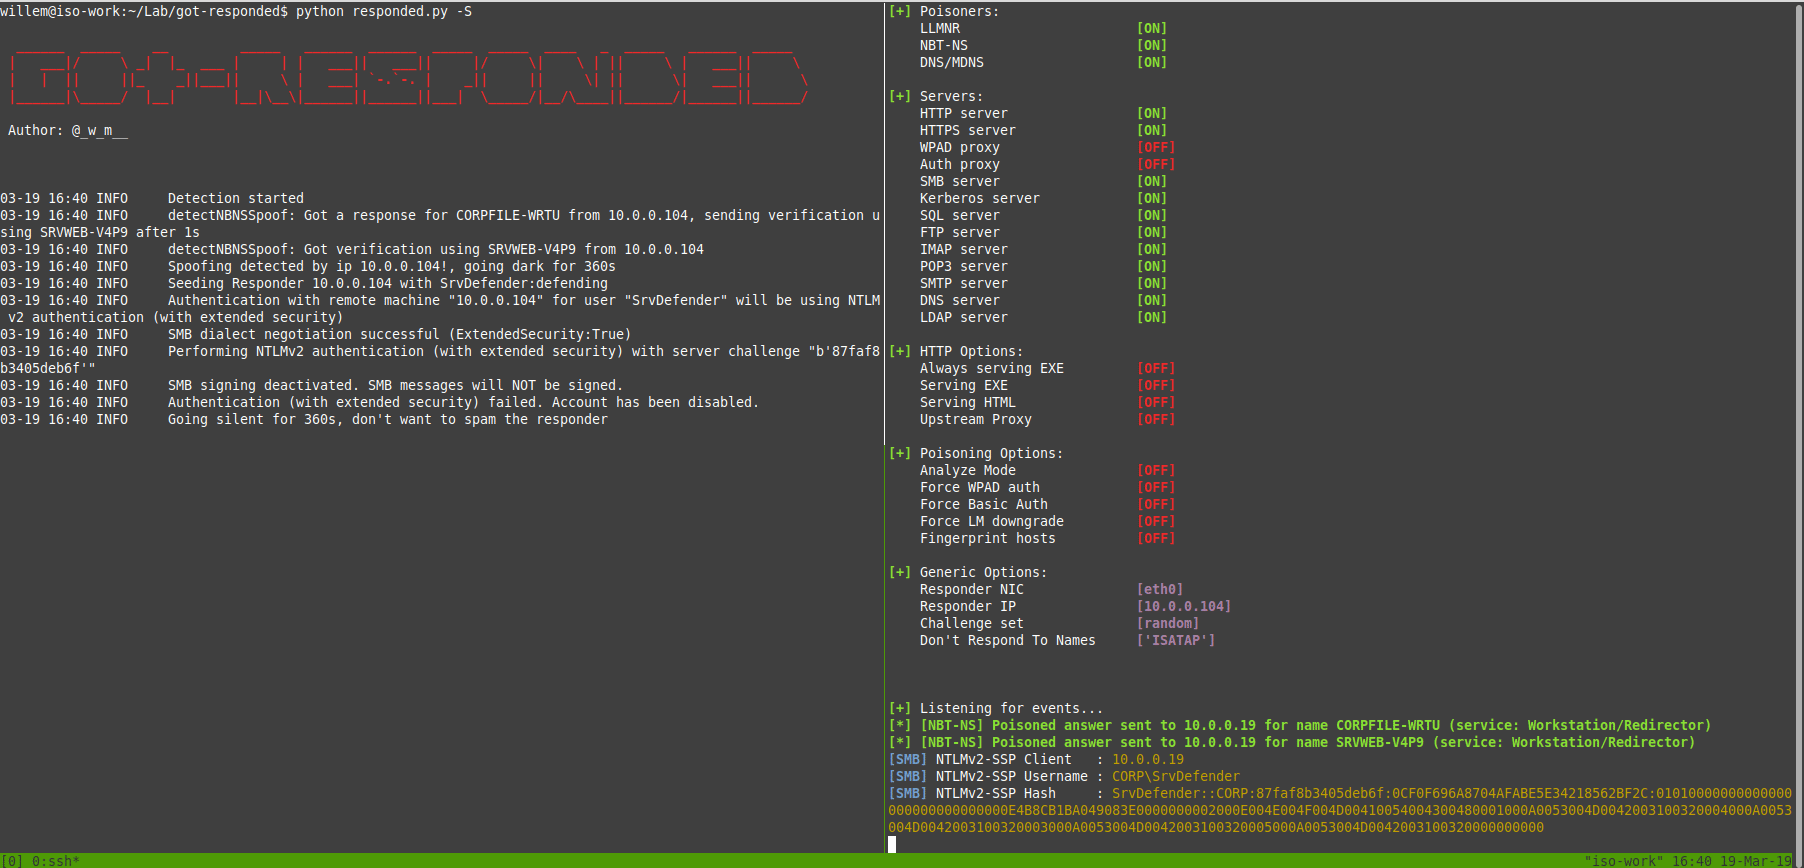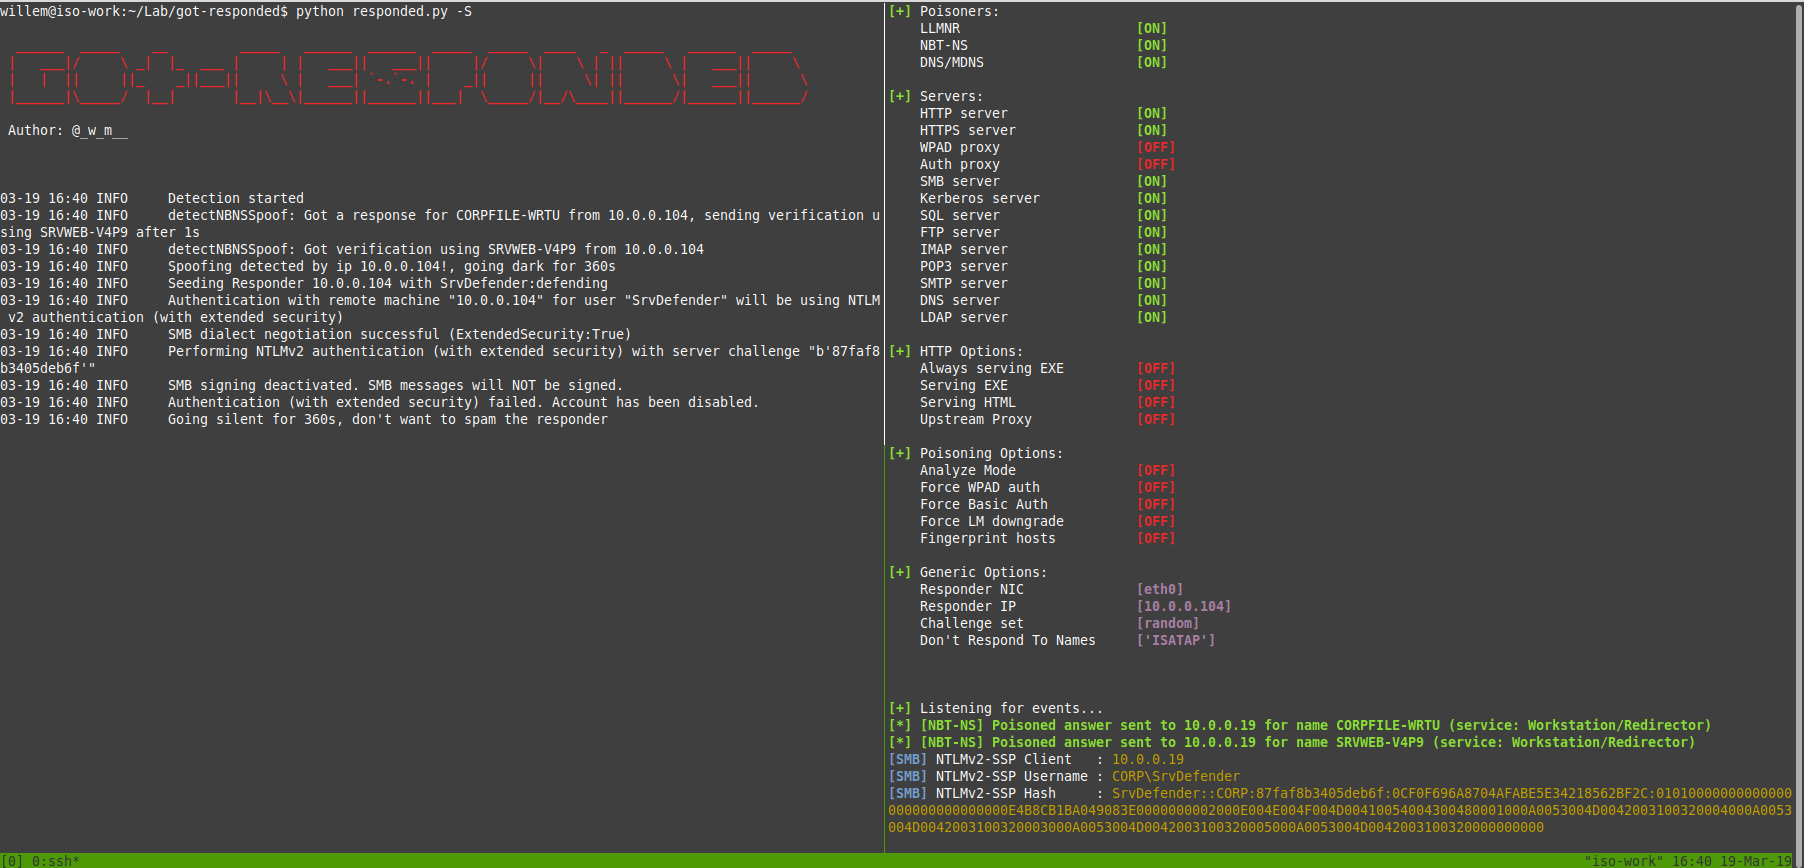 joda32/got-responded
Un outil simple pour détecter les usurpations NBT-NS et LLMNR (et les perturber un peu)








