
 #1
Outils à usage général pour la collecte de divers types d'informations sur les cibles.
Recommandé par Kitploit
 quantika14/osint-suite-tools
Dépôt de l'ensemble d'outils pour faire de l'OSINT et du SOCMINT avec Dante's Gates Minimal Version.
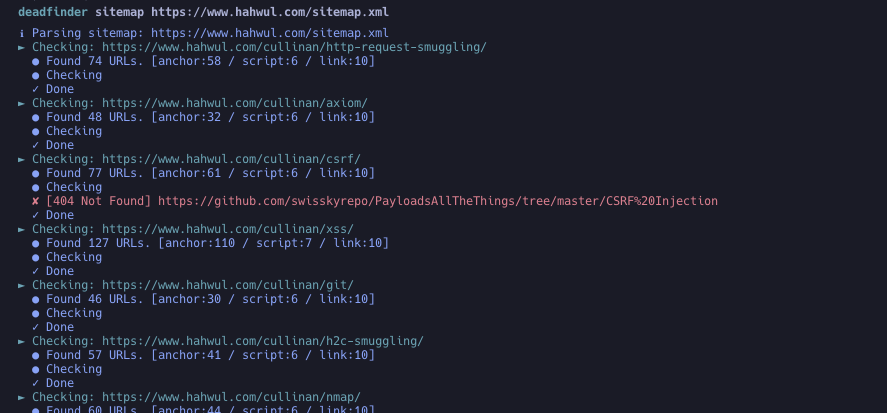 hahwul/deadfinder
Outil CLI rapide pour scanner les sites web, les sitemaps et les listes d'URL à la recherche de liens brisés, avec des workers concurrents, un…
 andromeda1957/netpwn
Outil conçu pour automatiser les tâches de pentesting.
 tismayil/ohmybackup
Analyser les répertoires et fichiers de sauvegarde de la victime
 ebryx/gitdump
Un outil de pentest qui extrait le code source de .git même lorsque le parcours de répertoire est désactivé.
 b3rito/peeko
peeko – C2 XSS basé sur navigateur pour une exploration furtive du réseau interne via un navigateur infecté.
 projectdiscovery/useragent
Liste organisée d'agents utilisateurs catégorisés
 shivamrai2003/reconky-automated_bash_script
Reconky est un excellent script bash de découverte de contenu pour les chasseurs de bugs, qui automatise de nombreuses tâches et les organise de…
 luemmelsec/apex
Azure Post Exploitation Framework
 whxitte/white-deface
Ceci est un outil python simple pour défigurer automatiquement les sites webdav vulnérables.
 0xshe/fuck-cdn
Compétence de découverte automatisée des IP d'origine CDN pour Claude Code qui exécute plus de 40 méthodes OSINT priorisées, recoupe les candidats…
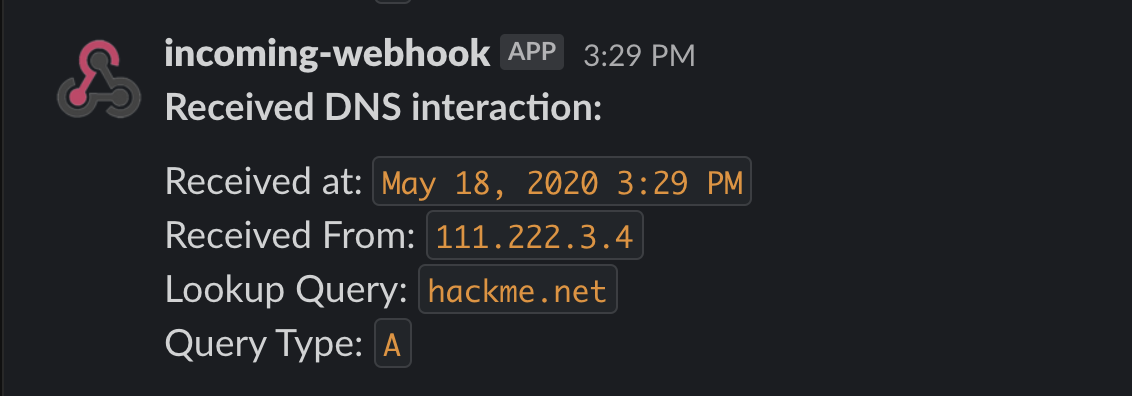 allyomalley/dnsobserver
Un service DNS pratique écrit en Go pour aider à la détection de plusieurs types de vulnérabilités aveugles. Il surveille le serveur d'un pentester…
 tothi/servicedetector
Détecter si un service est installé (à l'aveugle) et/ou en cours d'exécution (s'il expose des tubes nommés) sur une machine distante sans utiliser de…
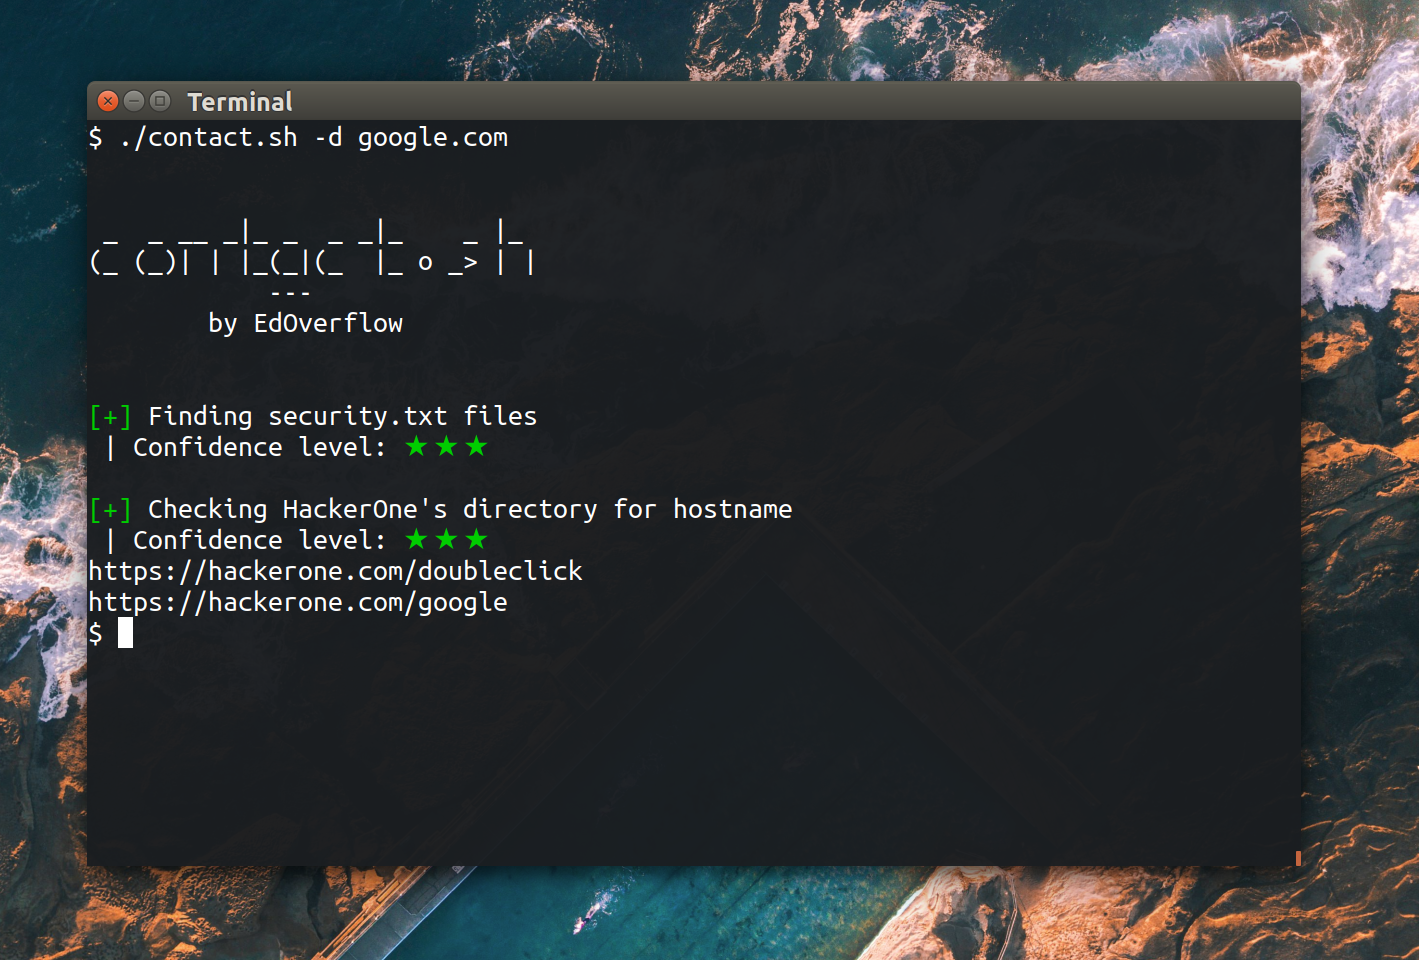 edoverflow/contact.sh
Un outil OSINT pour trouver des contacts afin de signaler des vulnérabilités de sécurité.
 codingo/dorky
Un outil pour effectuer rapidement des recherches par mots-clés sur Gitlab et Github pour l'OSINT et la recon de bug bounty.
 ctxis/snitchdns
Serveur DNS piloté par base de données avec une interface Web
 daffainfo/oneliner-bugbounty
Une collection de scripts oneliner pour le bug bounty
 nvisosecurity/pycobalthound
pyCobaltHound est une extension de script Aggressor pour Cobalt Strike qui vise à fournir une intégration profonde entre Cobalt Strike et Bloodhound.








