
 #1
Outils pour le contournement des systèmes de détection et de prévention d'intrusions (IDS/IPS) et des contrôles de sécurité réseau.
Recommandé par Kitploit
 abdurahmon3236/-cve-2024-6095
Script d'exploit obfusqué CVE-2024-6095 qui utilise des chaînes aléatoires, des payloads avancés, des en-têtes personnalisés et des délais aléatoires…
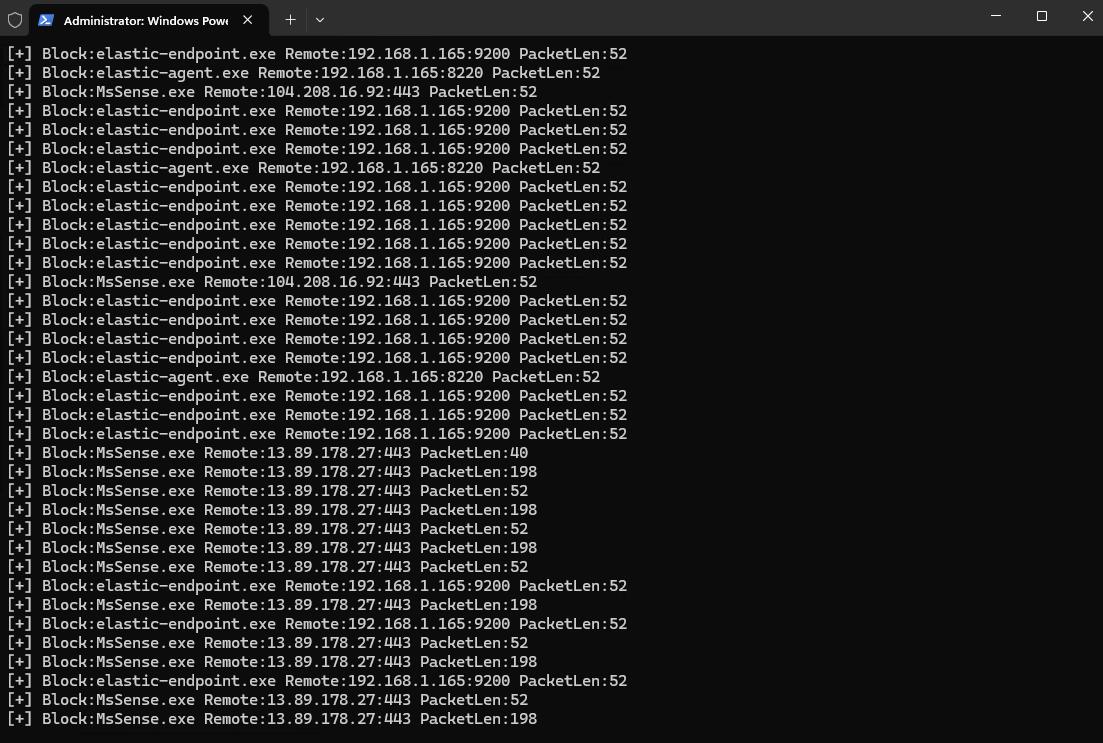 senzee1984/edrprison
Exploiter un pilote de callout WFP légitime pour empêcher les agents EDR d'envoyer de la télémétrie.
 rafael-santiago/pig
Un outil de création de paquets pour Linux.
 flangvik/amsi.fail
Fonction Azure en C# avec un déclencheur HTTP qui génère des extraits PowerShell obscurcis qui cassent ou désactivent AMSI pour le processus en cours.
 saadahla/unhookingpatch
Contourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.
 rsmudge/unhook-bof
Supprimer les hooks API d’un processus Beacon.
 rasta-mouse/crystal-loaders
Une petite collection de chargeurs PIC Crystal Palace conçus pour être utilisés avec Cobalt Strike
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
Implémentation de Ghostly-Hollowing à l'aide d'appels système falsifiés pour l'injection de PE à distance.
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | Exécution de code à distance non authentifiée
 corelight/cve-2022-26937
Paquet Zeek détectant les tentatives d'exploitation de CVE-2022-26937 contre les serveurs NFS Windows via l'analyse du protocole Network Lock Manager.
 rootup/git-clean-filter
Ceci est une preuve de travail pour abuser du filtre clean de git contre les IDE et Sublime.
 gelim/cve-2020-3952
Vérificateur d'exploitation de l'absence de contrôle d'accès dans VMware vmdir
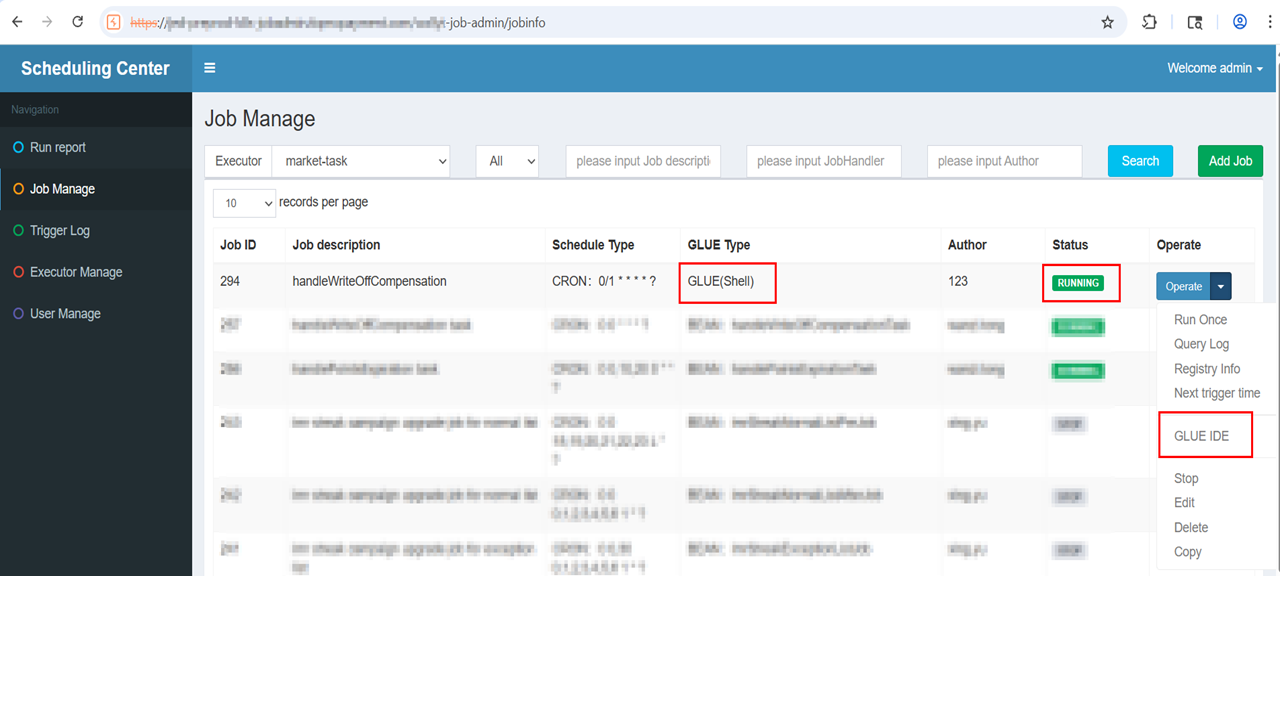 ibrahim-sartawi/cve-2026-26718
Une vulnérabilité de falsification de requête intersite (CSRF) existe dans l'application Web xxl-job-admin qui permet à un attaquant d'effectuer des…
 corelight/cve-2022-23270-pptp
Un package Zeek pour détecter CVE-2022-23270, une vulnérabilité PPTP dans Windows.
 aulauniversal/cve-2023-44487
RapidResetClient
 aiexz/cve-2025-66478-kinda-waf
Aidons les sites web à rester en sécurité jusqu'à ce qu'ils soient correctement corrigés !
 zeromemoryex/chaos-rootkit
Maintenant tu me vois, maintenant tu ne me vois plus.
 loosehose/silentbutdeadly
SilentButDeadly est un bloqueur de communication réseau spécialement conçu pour neutraliser les logiciels EDR/AV en empêchant leur connectivité cloud…








