
 #1
Outils pour la gestion des identités d'utilisateurs, l'authentification, l'autorisation et les contrôles d'accès au sein des systèmes et réseaux.
Recommandé par Kitploit
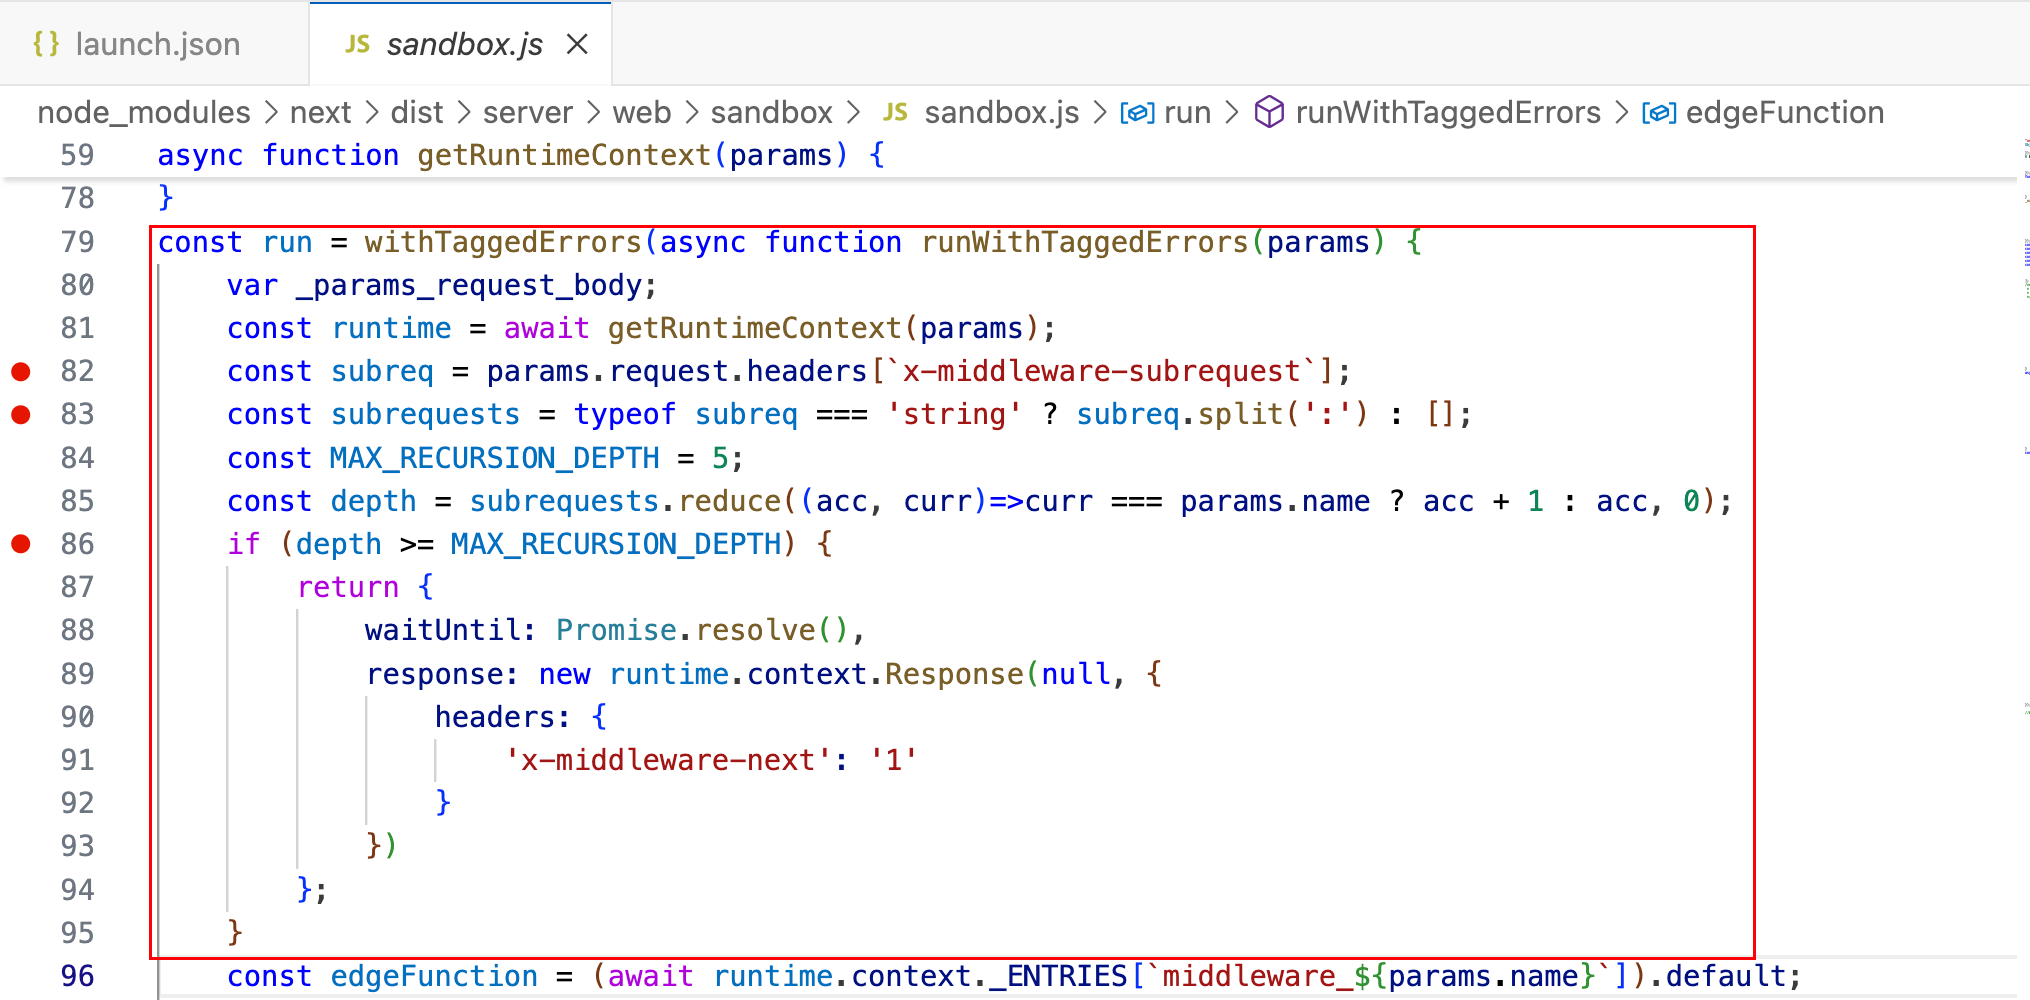
 oyst3r1ng/cve-2025-29927
Contournement d'authentification du middleware Next.js
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit pour CVE-2026-41940, un contournement d'authentification dans cPanel/WHM, permettant à des attaquants non authentifiés d'obtenir un accès…
 fredevsec/cve-2026-0073
0-Click RCE Android Adb TLS Débogage sans fil
 umakant76705/cve-2022-22978
Démonstration étape par étape du contournement d'autorisation CVE-2022-22978 dans RegexRequestMatcher de Spring Security, avec configuration de…
 0xabdoulaye/cpanel-cve-2026-41940
Proof-of-concept d'exploit pour CVE-2026-41940, un contournement d'authentification critique de cPanel/WHM via injection CRLF, permettant un accès…
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Élevé - À distance - IDOR - un JWT de contrôleur est un jeton de flotte
 rajsidwadkar/uap-protocol
Un protocole filaire unifié, axé sur la sécurité, pour l'accès aux outils et la coordination des agents. UAP élimine la CVE-2025-49596 et les…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - Élevé - À distance - Reliquat de privilèges - GET export-key clés privées
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Preuve de concept d'exploitation pour CVE-2026-0920 dans LA-Studio Element Kit, permettant une élévation de privilèges non authentifiée vers le rôle…
 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de sécurité statique local pour les applications Next.js, Supabase et Stripe : 24 vérifications basées sur l'AST pour les clés divulguées,…
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - Contournement d'authentification via cookie
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Preuve de concept en Python démontrant un contournement d'authentification dans pac4j JWT en forgeant un jeton JWE avec un JWT interne non signé,…
 rhz0d/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - Contournement d'autorisation dû à un contrôle manquant des valeurs vides permettant la création non authentifiée…
 micaelmaciel/cve-2024-55211
Vulnérabilité d'authentification basée sur les cookies sur Tk-Rt-Wr135G
 savior-only/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST vulnérabilité de contournement de l'authentification
 nxploited/cve-2024-10924-exploit
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 - 9.1.1.1 - Contournement d'authentification
 r3dxpl0it/cve-2018-10933
CVE-2018-10933 POC (LIBSSH)
 davidzzo23/cve-2022-23131
Vulnérabilité de contournement de l'authentification du frontend Zabbix








