
 #1
Outils pour la gestion des identités d'utilisateurs, l'authentification, l'autorisation et les contrôles d'accès au sein des systèmes et réseaux.
Recommandé par Kitploit
 watchtowrlabs/watchtowr-vs-progress-moveit_cve-2024-5806
Exploit pour la CVE-2024-5806
 l0ading-x/cve-2022-23131
cve-2022-23131
 mafifrizi/tanuki
Opérateur d'identité tactique pour Linux et Active Directory hybride
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Exploit pour CVE-2023-27524 ciblant le contournement d'authentification et la RCE d'Apache Superset. Il forge des cookies de session, énumère les…
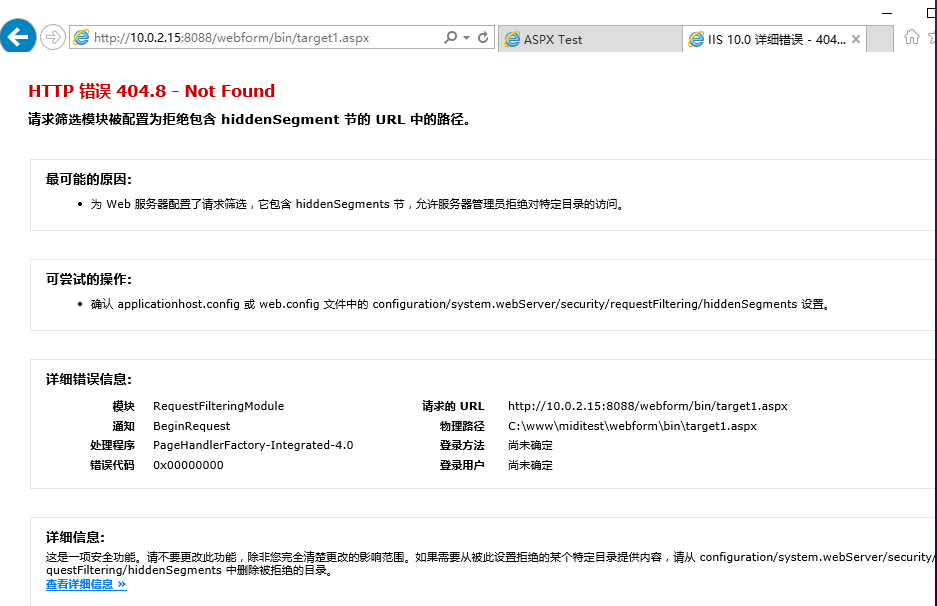 midisec/cve-2023-36899
Environnement de reproduction et outils pour la vulnérabilité CVE-2023-36899, ciblant le contournement de l'authentification de session sans cookie…
 golioth/signy
Bibliothèque de cryptographie asymétrique pour générer des URL signées sur des appareils embarqués, permettant un accès limité dans le temps aux…
 stra-x/outoftune
Outil d'inscription d'appareil rogue pour Entra ID et Intune MDM. Automatise l'adhésion de l'appareil, l'acquisition de jetons, l'inscription MDM et…
 duy-31/cve-2023-46805_cve-2024-21887
Une vulnérabilité de contournement d'authentification dans le composant web d'Ivanti ICS 9.x, 22.x et Ivanti Policy Secure permet à un attaquant…
 otterhacker/labs4u2self
Lab de pentest Active Directory déployable et hébergé sur AWS avec contrôleur de domaine et MSSQL vulnérable ; pratiquez l'abus S4U2Self, la force…
 ianxtianxt/ms14-068
Outil de pénétration de domaine
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 d0ge/xsw
Extensions Burp Suite pour le contournement de signature XML
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Exploit Python pour le contournement d'authentification CVE-2024-10924 dans Really Simple Security < 9.1.2. Permet une connexion non authentifiée en…
 qarait/ephemera
Zero-Trust SSH CA
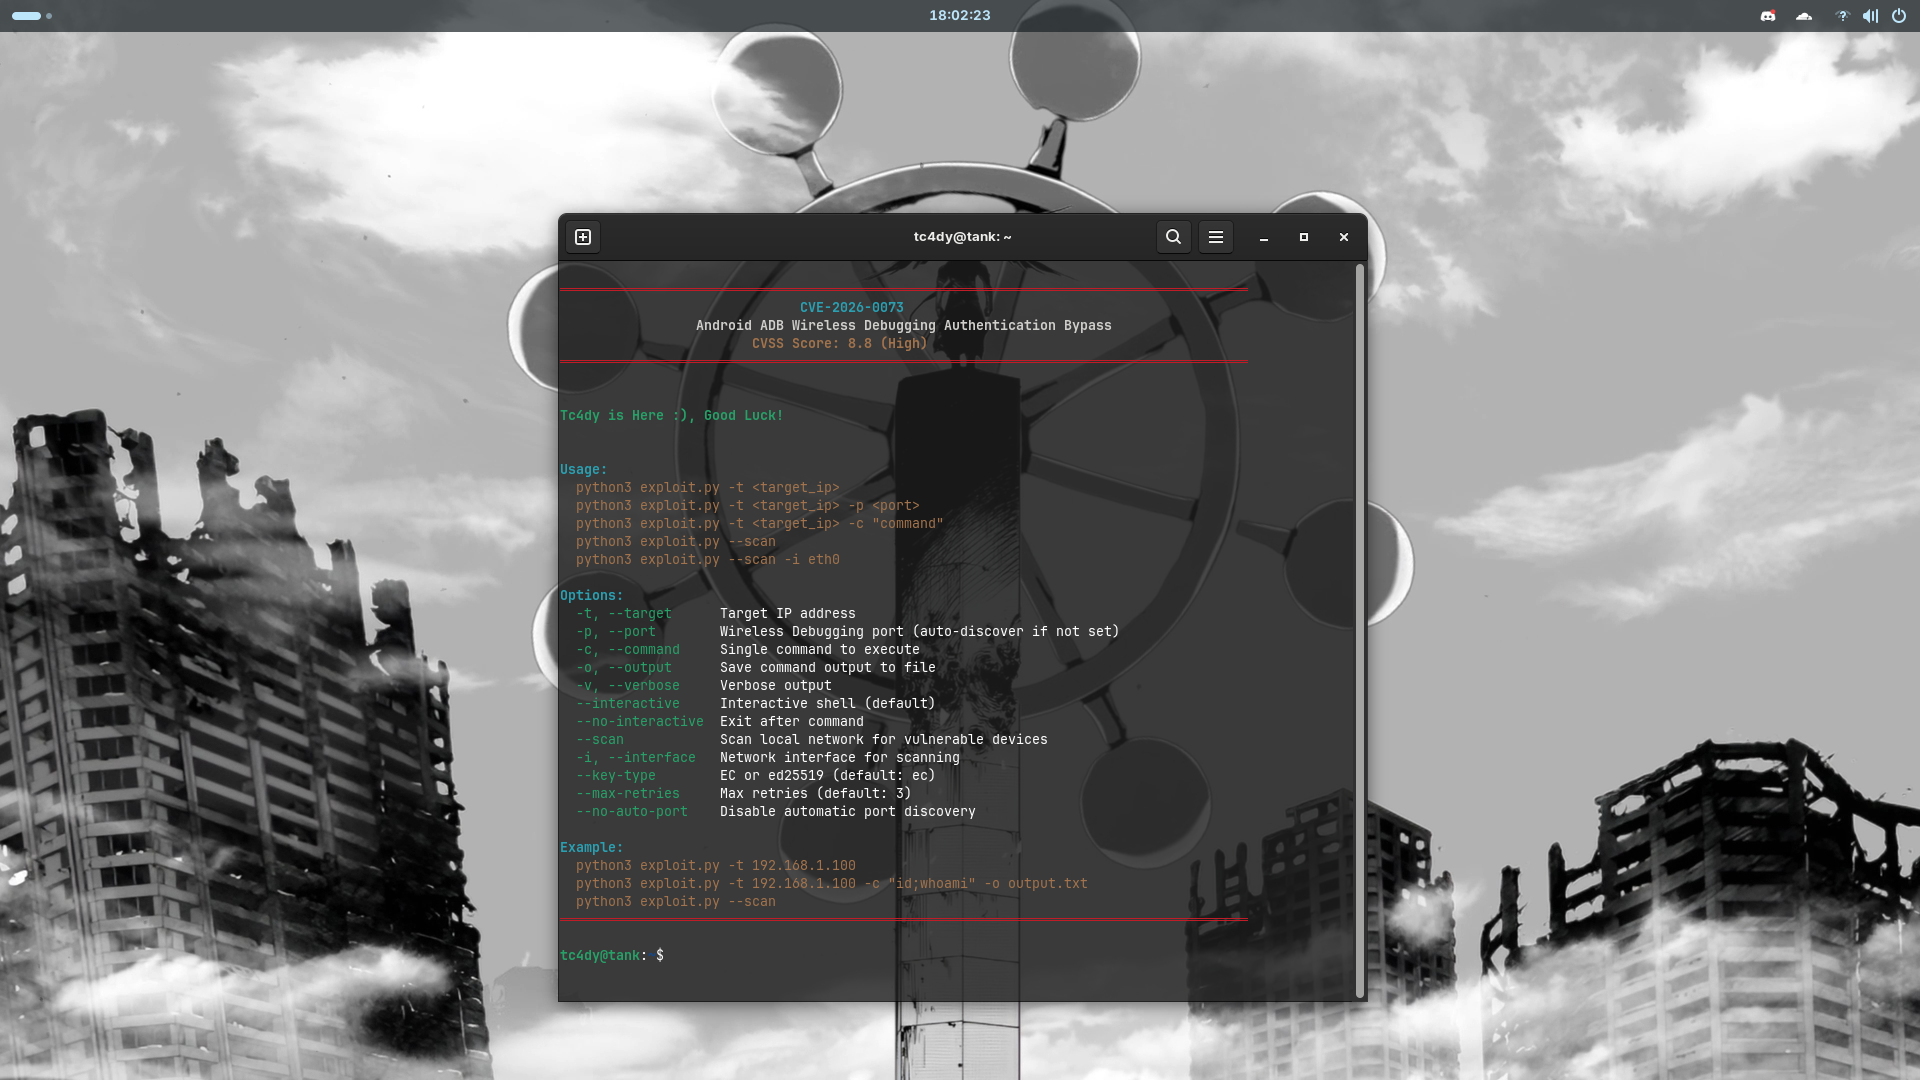 tc4dy/cve-2026-0073-poc-exploit
Exploit de contournement d'authentification sans interaction pour le débogage sans fil ADB d'Android (CVE-2026-0073). Fournit un shell interactif,…
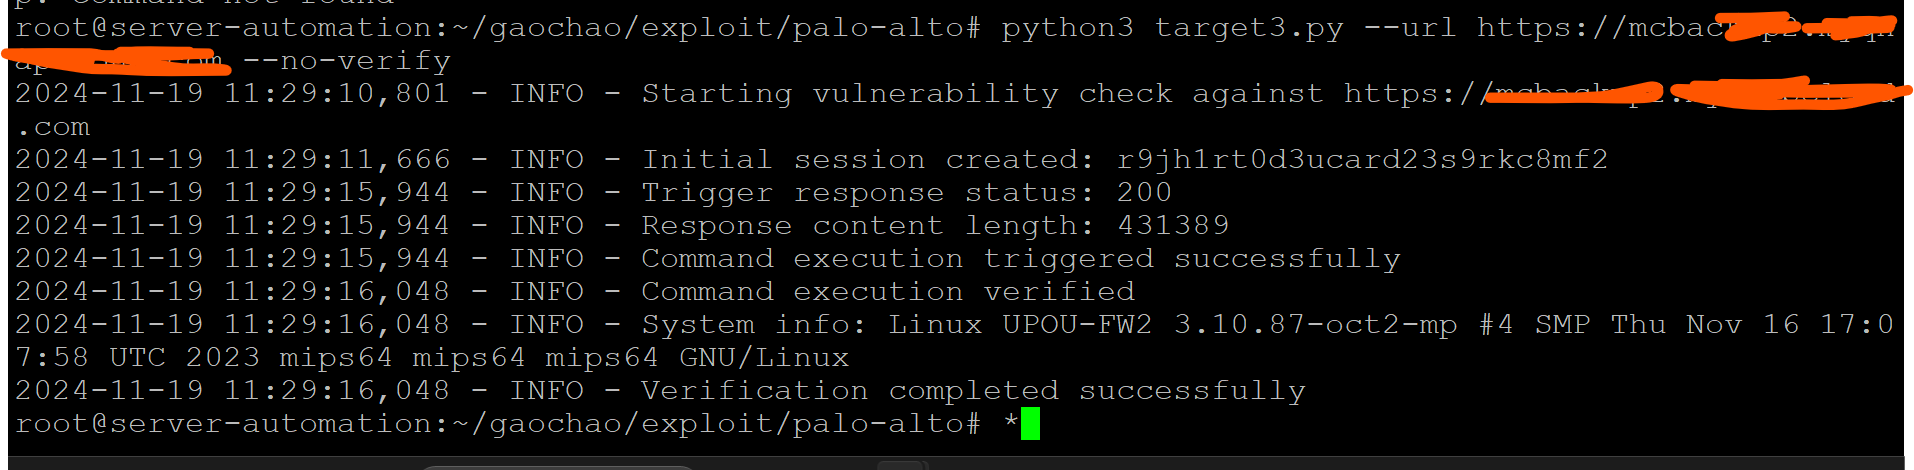 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Contournement d'authentification dans l'interface Web de gestion (PAN-SA-2024-0015) RCE POC
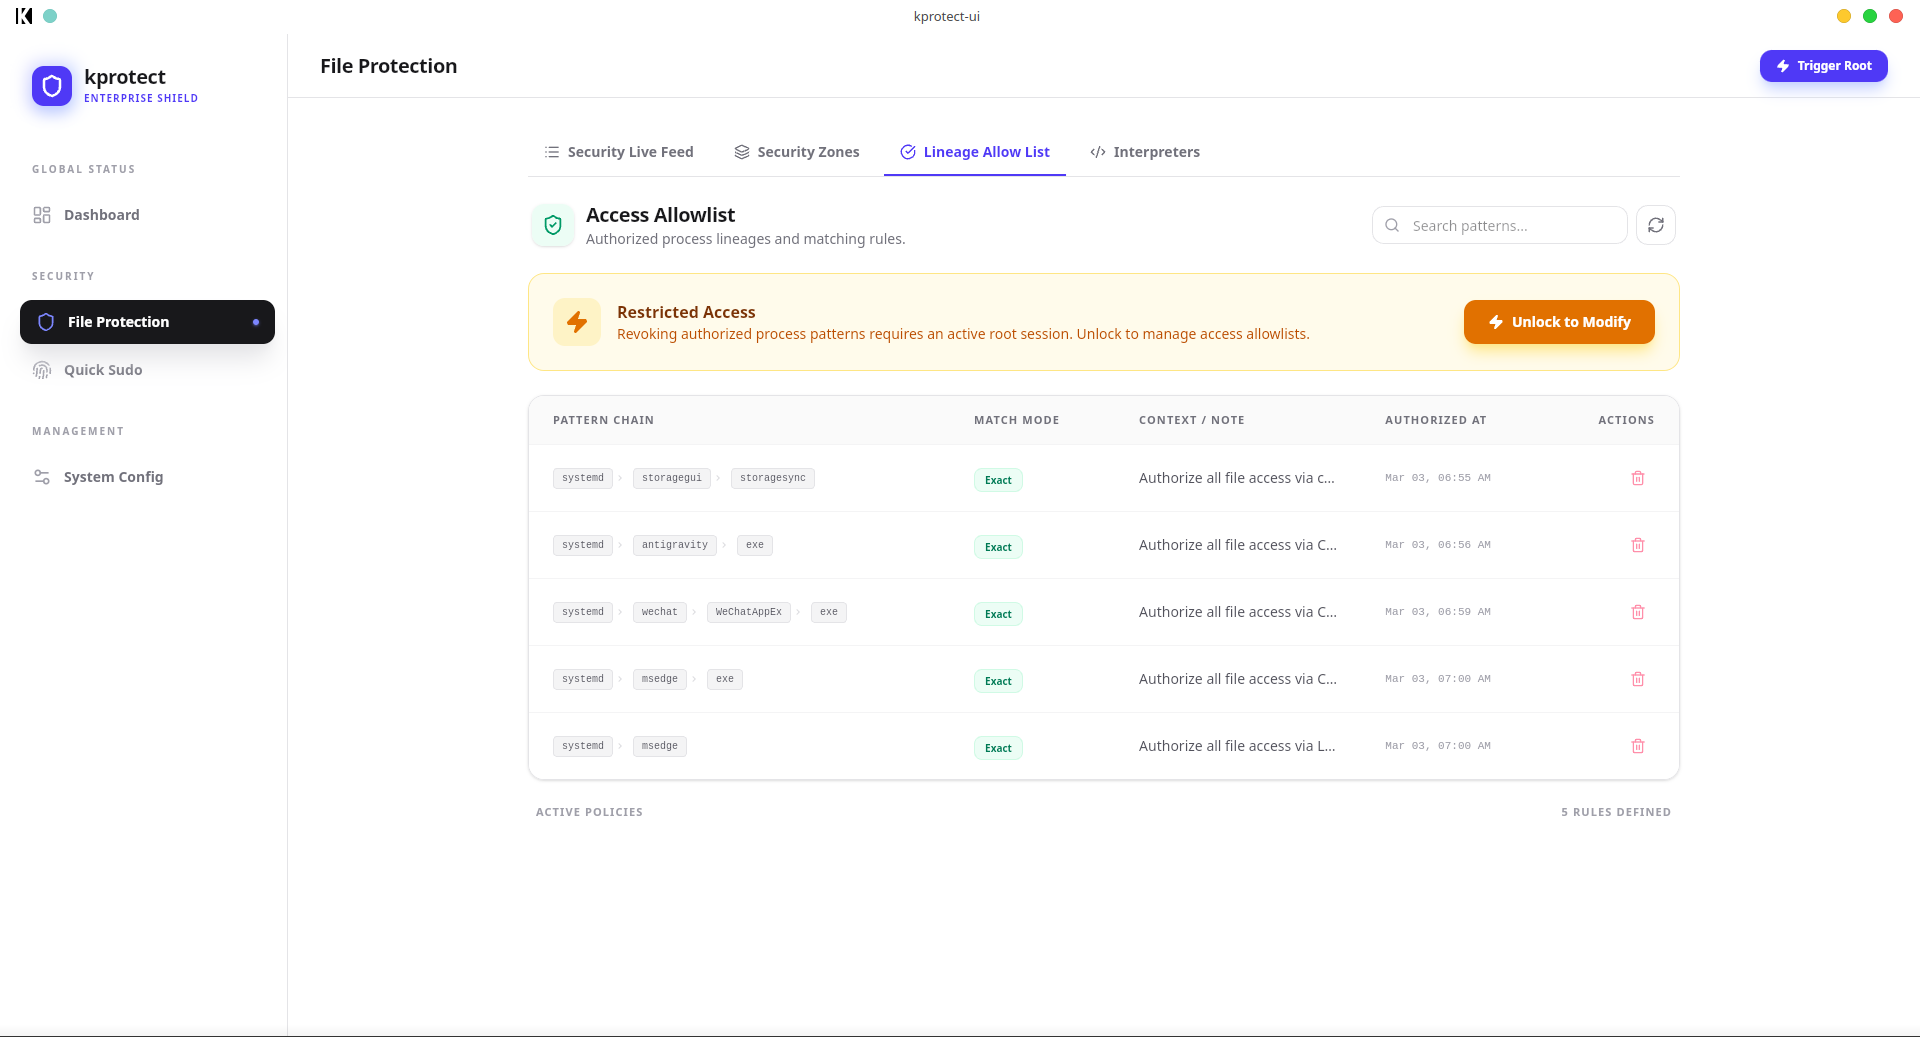 khoinp1012/kprotect
Moteur de sécurité au niveau noyau utilisant eBPF-LSM pour appliquer des politiques d'accès aux fichiers basées sur la lignée des processus,…
 scopeblind/scopeblind-gateway
Fail-closed Cedar policy gate plus signed receipts for AI agent tool calls. npx protect-mcp








