 tc4dy/cve-2026-0073-poc-exploit
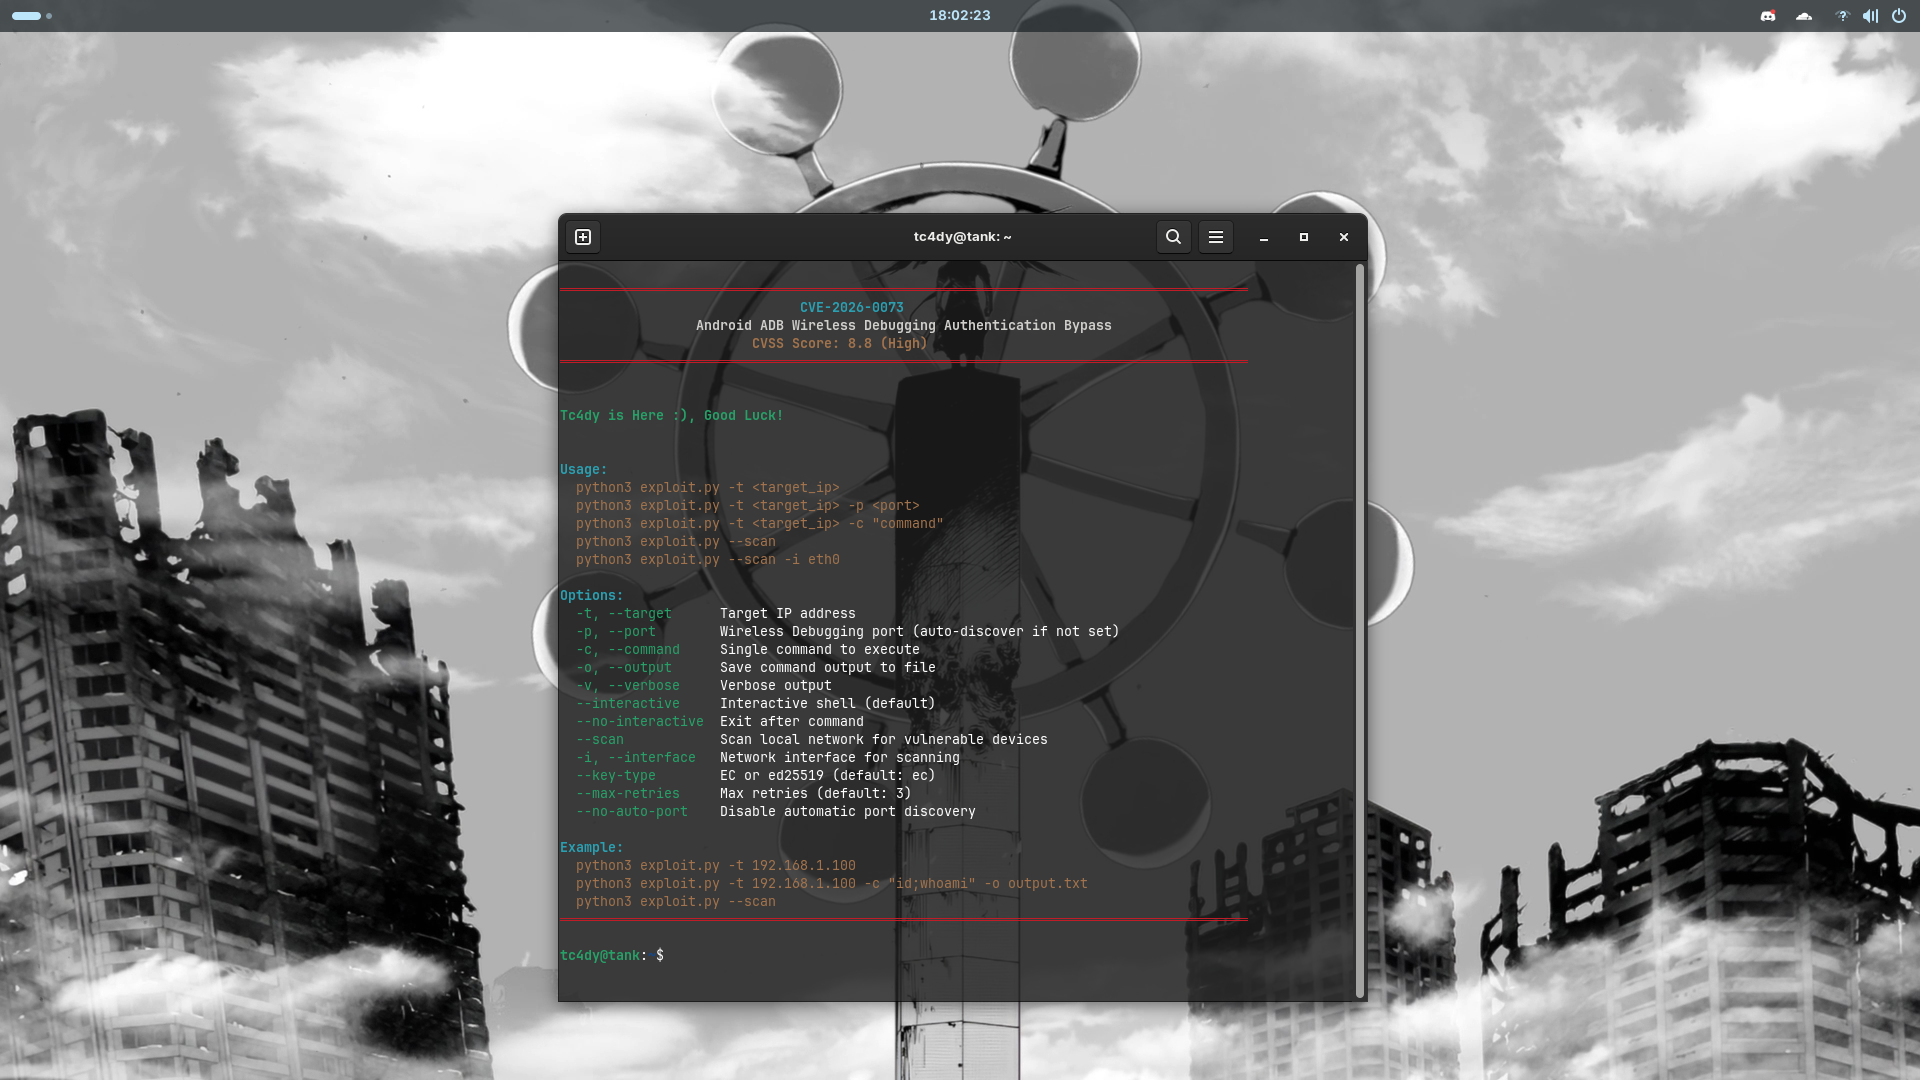
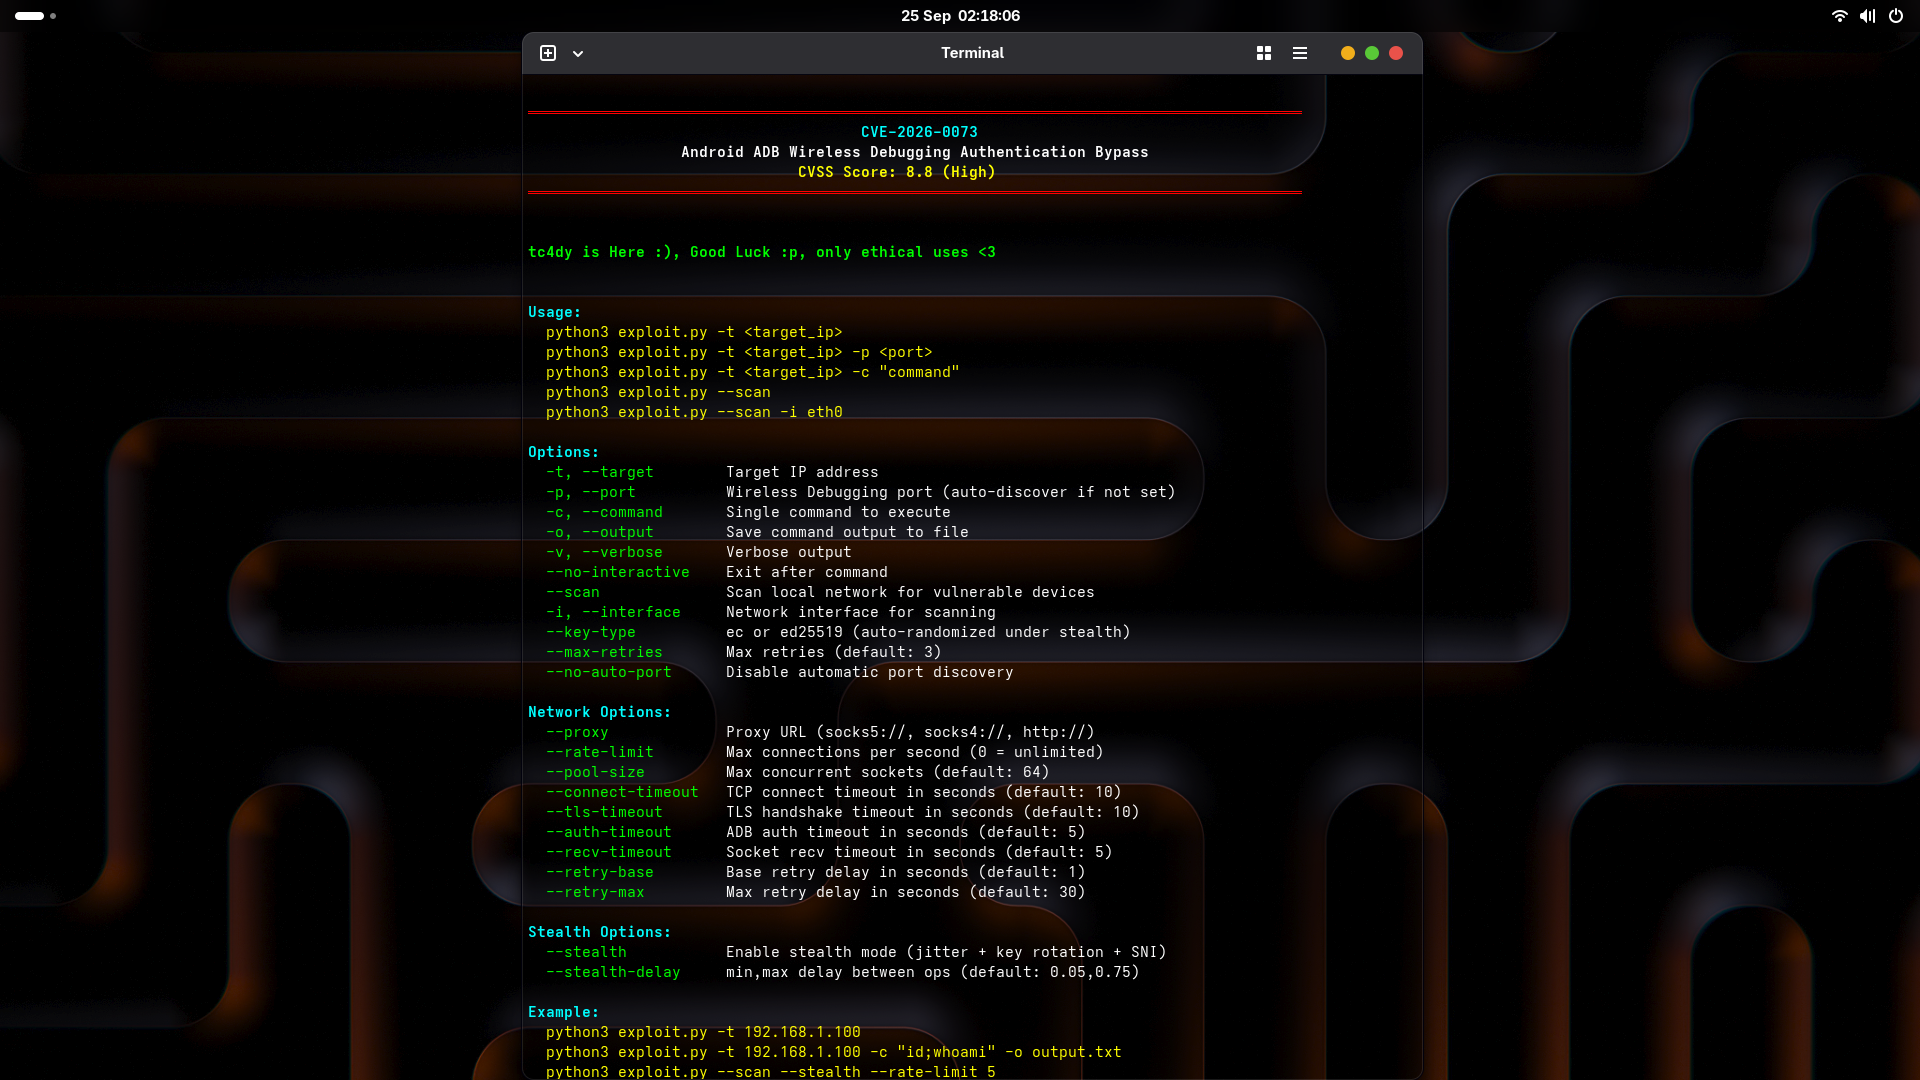
Exploit de contournement d'authentification sans interaction pour le débogage sans fil ADB d'Android (CVE-2026-0073). Fournit un shell interactif, l'exécution de commandes et l'analyse réseau pour les tests de sécurité autorisés.



Zero-Click | Shell distant | Scanner réseau | Outil de recherche en sécurité éducatif
USAGE ÉTHIQUE UNIQUEMENT – TESTS DE SÉCURITÉ AUTORISÉS
Ce dépôt fournit des outils destinés uniquement aux professionnels de la sécurité autorisés, aux blue teams et aux testeurs d'intrusion.
Tout accès non autorisé à des systèmes informatiques est illégal en vertu du CFAA (États-Unis), du Computer Misuse Act (Royaume-Uni), du TCK 243/244 (Turquie) et de lois similaires dans le monde entier.
CVE-2026-0073 est une vulnérabilité critique de contournement d'authentification dans le démon ADB d'Android affectant le débogage sans fil sur les appareils Android 14, 15 et 16. La faille réside dans la logique de vérification des certificats TLS, où une confusion de type dans EVP_PKEY_cmp() permet aux attaquants de contourner l'authentification en présentant un certificat EC P-256 ou Ed25519 face à un appareil configuré avec une clé RSA.
Ce dépôt fournit deux outils distincts : un exploit.py weaponisé pour les opérations red team autorisées, et un safedetect.py non intrusif pour les blue teams et les audits de sécurité.
Les deux outils sont fournis à des fins de recherche en sécurité autorisée et d'éducation uniquement.
| Fonctionnalité | Description |
|---|---|
| Découverte intelligente des ports | Scanne automatiquement les ports sans fil courants + découverte mDNS, vérifie ADB via handshake CNXN |
| Contournement TLS 1.3 | Exploite la confusion de type dans EVP_PKEY_cmp() pour contourner l'authentification |
| Support de clés doubles | Certificats EC P-256 (par défaut) ou Ed25519 |
| Shell interactif | Accès terminal complet avec E/S basées sur des threads |
| Mode commande unique | Exécute une commande et quitte - parfait pour le scripting |
| Scanner réseau | Scanne tout le sous-réseau à la recherche d'appareils vulnérables |
| Nouvelle tentative automatique | Backoff exponentiel + jitter + nombre maximal de tentatives configurable |
| Remplacement manuel du port | Spécifie le port lorsque la découverte automatique échoue |
| Capture de sortie | Enregistre les résultats des commandes dans un fichier |
| Sortie colorisée | Retour visuel professionnel via colorama |
| Débogage verbeux | Journalisation détaillée pour le dépannage |
| Support proxy | Compatibilité proxy SOCKS5 / SOCKS4 / HTTP |
| Shell threadé | Session interactive non bloquante |
| Découverte mDNS | Détection passive du service _adb-tls-connect._tcp |
| Pool persistant | Pool de connexions thread-safe avec taille configurable |
| Timeouts granulaires | Timeouts par étape (connexion, TLS, auth, recv) |
| Mode furtif | Jitter + rotation SNI + rotation CN + rotation de clé |
| Limitation de débit | Étranglement des connexions par token-bucket pour éviter les IDS |
| Rapports JSON/CSV/HTML | Sortie structurée compatible SIEM pour SafeDetect |
| Version Android | Affectée |
|---|---|
| Android 14 | ✅ Oui |
| Android 15 | ✅ Oui |
| Android 16 | ✅ Oui |
| Android 13- | ❌ Non |
Correctif : Android Security Bulletin 2026-05-01
| Fonctionnalité | exploit.py (Weaponisé) | safedetect.py (Blue Team) |
|---|---|---|
| Objectif | Exploitation complète + accès shell | Détection et audit non intrusifs |
| Entrée cible | Cible unique / scan de sous-réseau | Unique / CIDR / fichier / mDNS |
| Support CIDR | ❌ Non | ✅ Oui (jusqu'à /20) |
| Support plage de ports | ❌ Non | ✅ Oui (--ports 5555,39311-39400) |
| Cibles basées sur fichier | ❌ Non | ✅ Oui (-f targets.txt) |
| Découverte mDNS | ✅ avahi-browse | ✅ zeroconf (Python pur) |
| Découverte automatique du réseau | ✅ Oui (interface ou /24 par défaut) | ✅ Oui (interface ou /24 par défaut) |
| Scan multi-threadé | ✅ Oui (lot de 32 threads) | ✅ Oui (ThreadPoolExecutor) |
| Détection du port ADB | ✅ Handshake CNXN | ✅ Bannière CNXN uniquement |
| Détection ADB sans fil | ✅ Sonde STLS | ✅ Sonde STLS (sans auth) |
| Inspection du handshake TLS | ✅ Complète (mTLS) | ✅ Observation uniquement |
| Détection ADB en clair | ❌ Non (suppose le sans fil) | ✅ Oui (tcp_banner) |
| Génération de certificat | ✅ EC / Ed25519 | ❌ Jamais |
| Contournement d'authentification | ✅ Confusion de type EC/Ed25519 vs RSA | ❌ Jamais tenté |
| Envoi de signature AUTH | ✅ Oui | ❌ Jamais |
| Accès shell | ✅ Shell interactif | ❌ Jamais |
| Exécution de commande | ✅ Oui (-c "id") | ❌ Jamais |
| Reverse shell | ❌ Non | ❌ Jamais |
| Shell interactif | ✅ Oui (E/S threadées) | ❌ Jamais |
| Sortie vers fichier | ✅ Oui (-o) | ❌ Non |
| Rapport JSON | ❌ Non | ✅ Oui |
| Rapport CSV | ❌ Non | ✅ Oui |
| Rapport HTML | ❌ Non | ✅ Oui |
| Streaming JSONL | ❌ Non | ✅ Oui |
| Notation de risque | ❌ Non (vulnérable/sûr binaire) | ✅ Oui (CRITICAL/HIGH/MEDIUM/SECURE) |
| Recommandations | ❌ Non | ✅ Oui (liste priorisée) |
| Conseils de correctif | ❌ Non | ✅ Oui (2026-05-01) |
| Support proxy | ✅ SOCKS5 / SOCKS4 / HTTP | ❌ Non |
| PySocks requis | ✅ Oui (si proxy utilisé) | ❌ Non |
| Limitation de débit | ✅ Token bucket | ❌ Non |
| Pool de connexions | ✅ BoundedSemaphore | ❌ Non |
| Mode furtif | ✅ Jitter + SNI + CN + rotation de clé | ❌ Non |
| Rotation SNI | ✅ Oui | ❌ Non |
| Rotation CN | ✅ Oui | ❌ Non |
| Rotation du type de clé | ✅ Oui (ec ↔ ed25519) | ❌ Non |
| Mélange des ports | ✅ Oui (furtif) | ❌ Non |
| Logique de nouvelle tentative | ✅ Exponentielle + jitter | ❌ Non |
| Timeouts granulaires | ✅ 6 timeouts différents | ✅ --timeout unique |
| Timeouts configurables | ✅ connect/tls/auth/recv/retry | ✅ --timeout uniquement |
| Contrôle de concurrence | ✅ --pool-size | ✅ --concurrency |
| Mode verbeux | ✅ Oui | ✅ Oui |
| Mode silencieux | ❌ Non | ✅ Oui (-q) |
| Sortie colorisée | ✅ Oui (ANSI) | ✅ Oui (ANSI) |
| Bannière | ✅ Bannière complète | ✅ Bannière safe-detect |
| Root requis | ✅ Oui (non imposé) | ❌ Non |
| Dépendances | cryptography, pysocks (opt) | cryptography (opt), zeroconf (opt) |
| Modules optionnels | PySocks | cryptography, zeroconf |
| Multi-plateforme | ✅ Linux / macOS / Windows | ✅ Linux / macOS / Windows |
| Version Python | 3.8+ | 3.8+ |
| Conçu pour | Red team / pentest | Blue team / audit |
| Avertissement éthique | ✅ Bannière + commentaire | ✅ Bannière + pied de page |
| Empreinte forensique | Élevée (TLS, auth, shell) | Minimale (sondes de bannière uniquement) |
| Risque juridique | Élevé (exploit actif) | Faible (détection passive) |
| Recommandé pour | Pentest autorisé | Conformité / IR / audit |
git clone https://github.com/tc4dy/CVE-2026-0073-PoC-Exploit

cd CVE-2026-0073-PoC-Exploit

pip install -r requirements.txt

python3 exploit.py
#or
python3 safedetect.py
cryptography
colorama
zeroconf
pysocks
#Basic - One Shot Exploit
python exploit.py --target 192.168.1.100

#Interactive Shell
python exploit.py -t 192.168.1.100

#Execute Single Command
python exploit.py -t 192.168.1.100 -c "id" -o result.txt

#Scan Entire Network
python exploit.py --scan --interface eth0
