
 #1
Modules de sécurité matérielle, TPM, enclave sécurisée et outils de confiance matérielle.
Recommandé par Kitploit
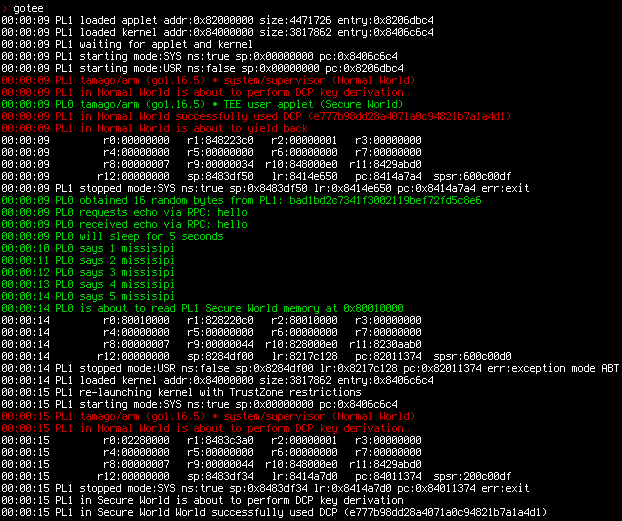
 usbarmory/gotee-example
GoTEE - exemple d'application
 ch3rn0byl/cve-2021-21551
Preuve de concept d'exploit pour CVE-2021-21551 ciblant le pilote dbutil_2_3 de Dell pour exécuter du code sur des systèmes avec HVCI désactivé.
 platanor/hardware-compliance-handbook
Base de connaissances prête pour l'IA des réglementations de sécurité et de conformité pour les fabricants de matériel et d'appareils connectés -…
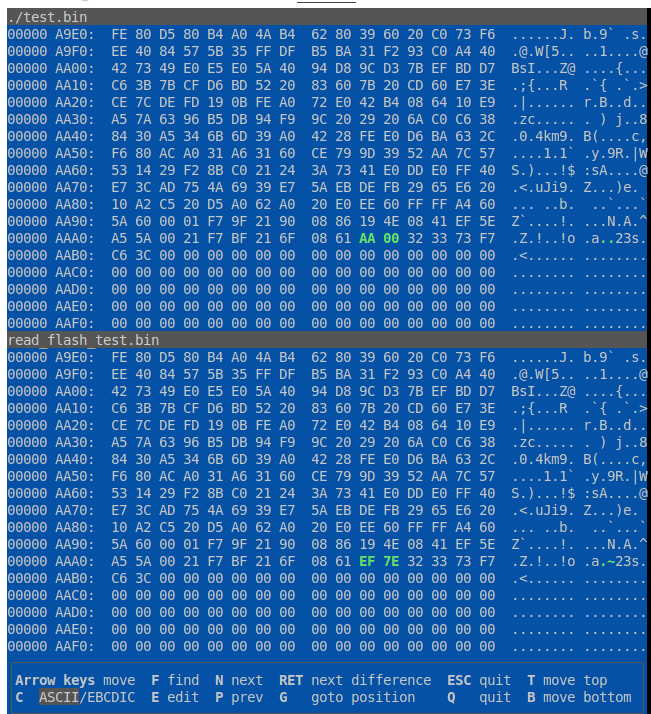
 takahiroharuyama/spimitm
SPI flash read MitM attack PoC
 boginw/zyxel-vmg8825-keygen
Un générateur de clés pour Zyxel VMG8825-T50
 cispa/trevex
Cadre de détection automatisée des vulnérabilités pour les vulnérabilités d'exécution transitoire (IEEE S&P '26)
 msm8916-mainline/cve-2022-22063
Problème de sécurité dans le firmware de l'hyperviseur de certains anciens chipsets Qualcomm
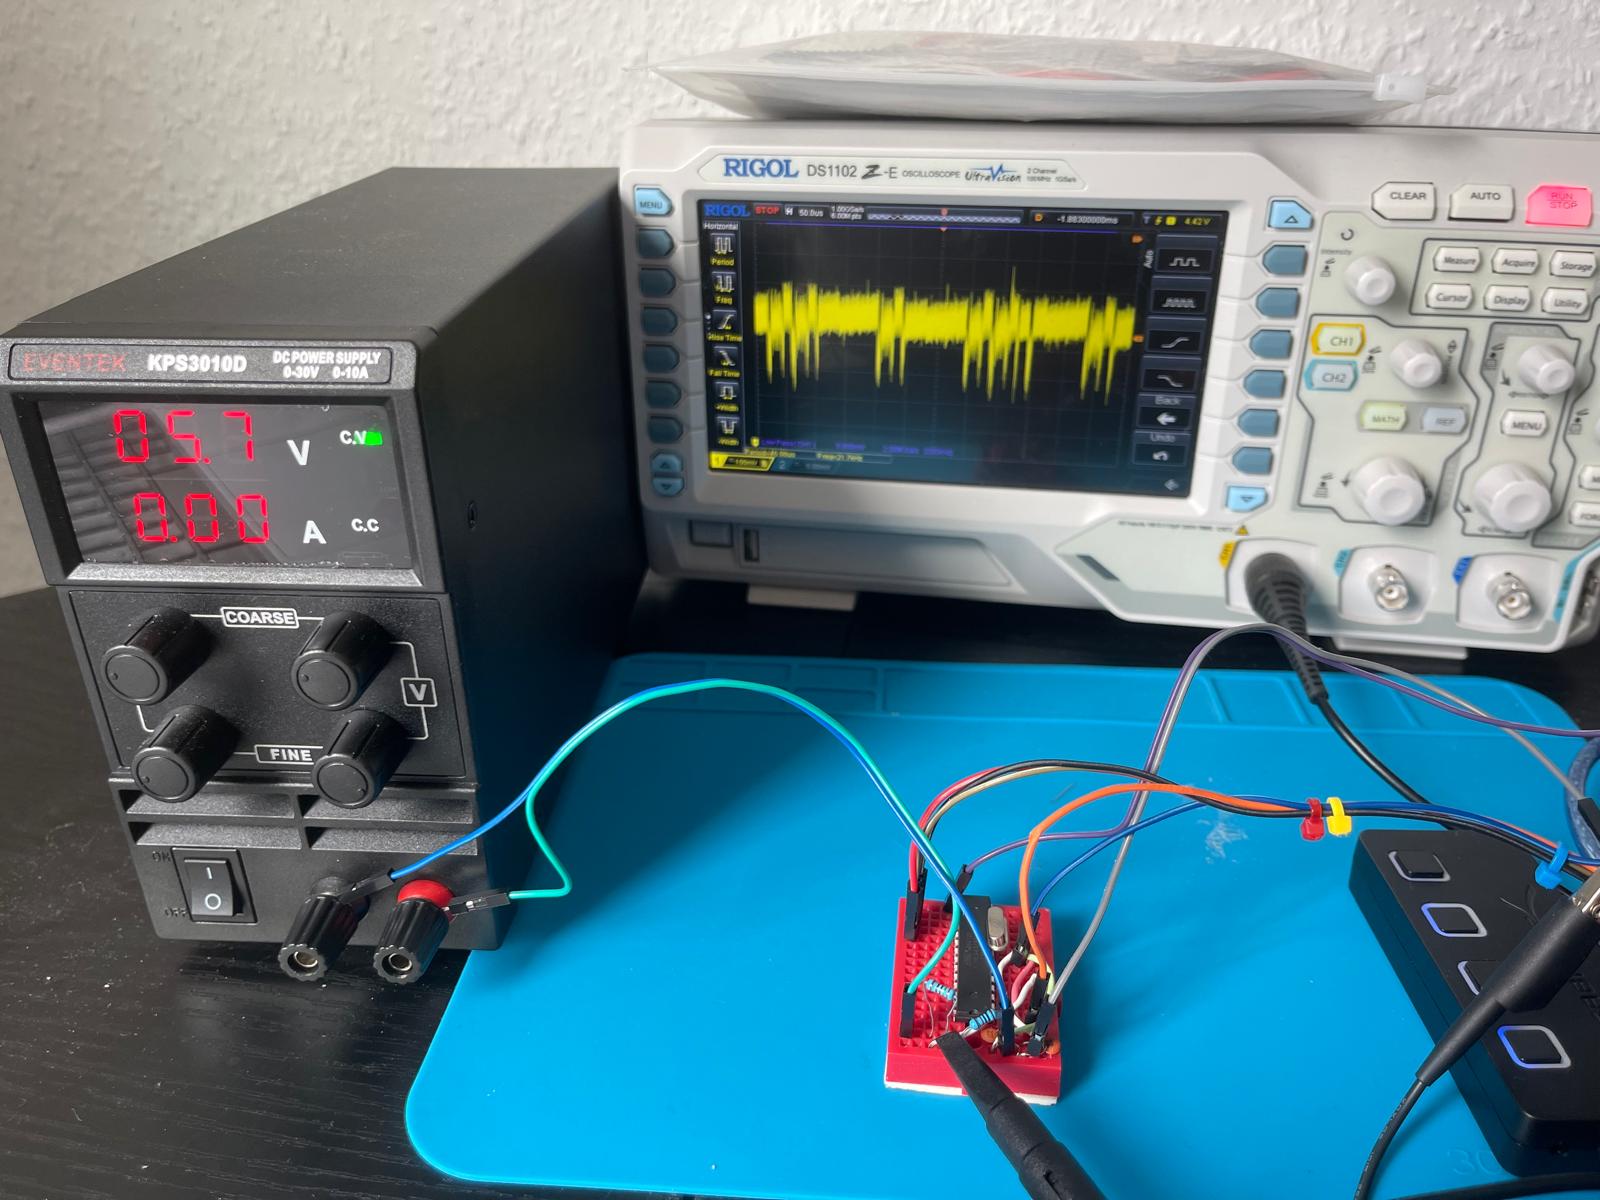 lord-feistel/power_analysis
Preuve de concept démontrant une attaque par canal auxiliaire d'analyse de puissance contre une implémentation RSA vulnérable sur Arduino…
 bitdefender/lvi-lfb-attack-poc
Ce dépôt contient les sources et la documentation pour la preuve de concept (PoC) de l'attaque LVI-LFB de détournement de flux de contrôle…
 ihack4falafel/dell-driver-eop-cve-2021-21551
Élévation de privilèges du pilote Dell (CVE-2021-21551)
 coremaze/me2-writeup
Reconstruire un protocole USB mort : les secrets d’une console portables déverrouillés par un couteau chaud, un voyage multidisciplinaire pour…
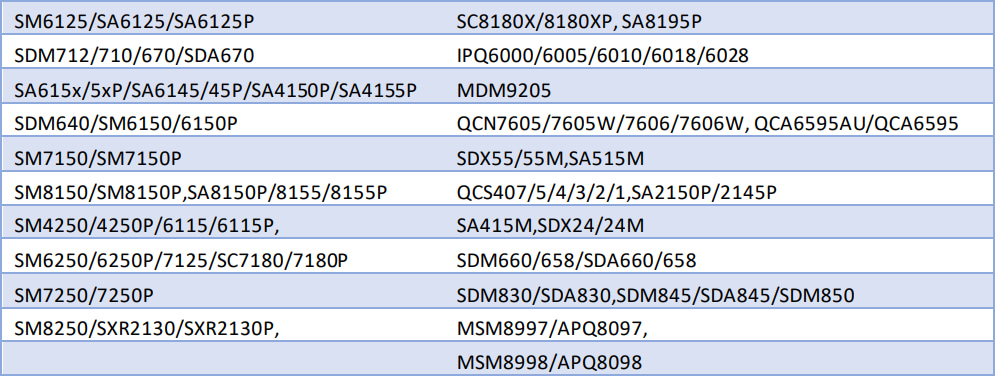 daniel224455/katana
Détournons notre bootchain - CVE-2021-30327
 baiyibai/pico-usb-wifi
Firmware pour Raspberry Pi Pico W qui crée un adaptateur Wi-Fi USB sans pilote avec pontage transparent de couche 2, authentification WPA2/WPA3 et…
 fundacion-sadosky/vbox_cve_2017_10235
[CVE-2017-10235] Description et PoC du débordement de tampon du périphérique E1000 de VirtualBox
 kraxel/virt-firmware
Boîte à outils pour décoder, inspecter et modifier les volumes de firmware UEFI et les magasins de variables. Prend en charge l'enrôlement de…
 nccgroup/cecster
Un outil à interface graphique pour effectuer des tests de sécurité contre les protocoles HDMI CEC (Consumer Electronics Control) et HEC (HDMI…
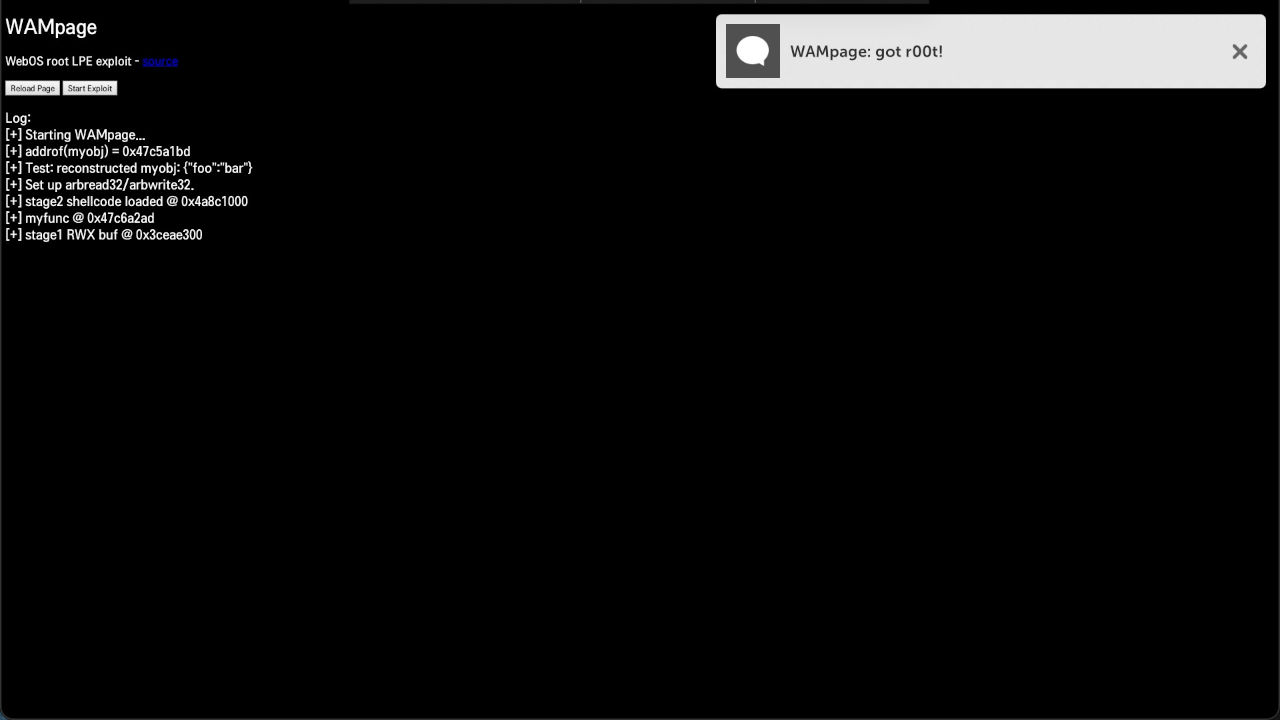 davidbuchanan314/wampage
WAMpage - Une chaîne d'exploitation LPE root pour WebOS (CVE-2022-23731)
 m4cs/digiduck-framework
Framework pour les cartes de développement Digiduck fonctionnant avec des processeurs ATTiny85 et le bootloader micronucleus !








