
 #1
Modules de sécurité matérielle, TPM, enclave sécurisée et outils de confiance matérielle.
Recommandé par Kitploit
 sys-dissect/jiopc-architecture-whitepaper
Livre blanc technique disséquant l'architecture VDI cloud JioPC, incluant les spécifications matérielles, les mécanismes de terminaison de session et…
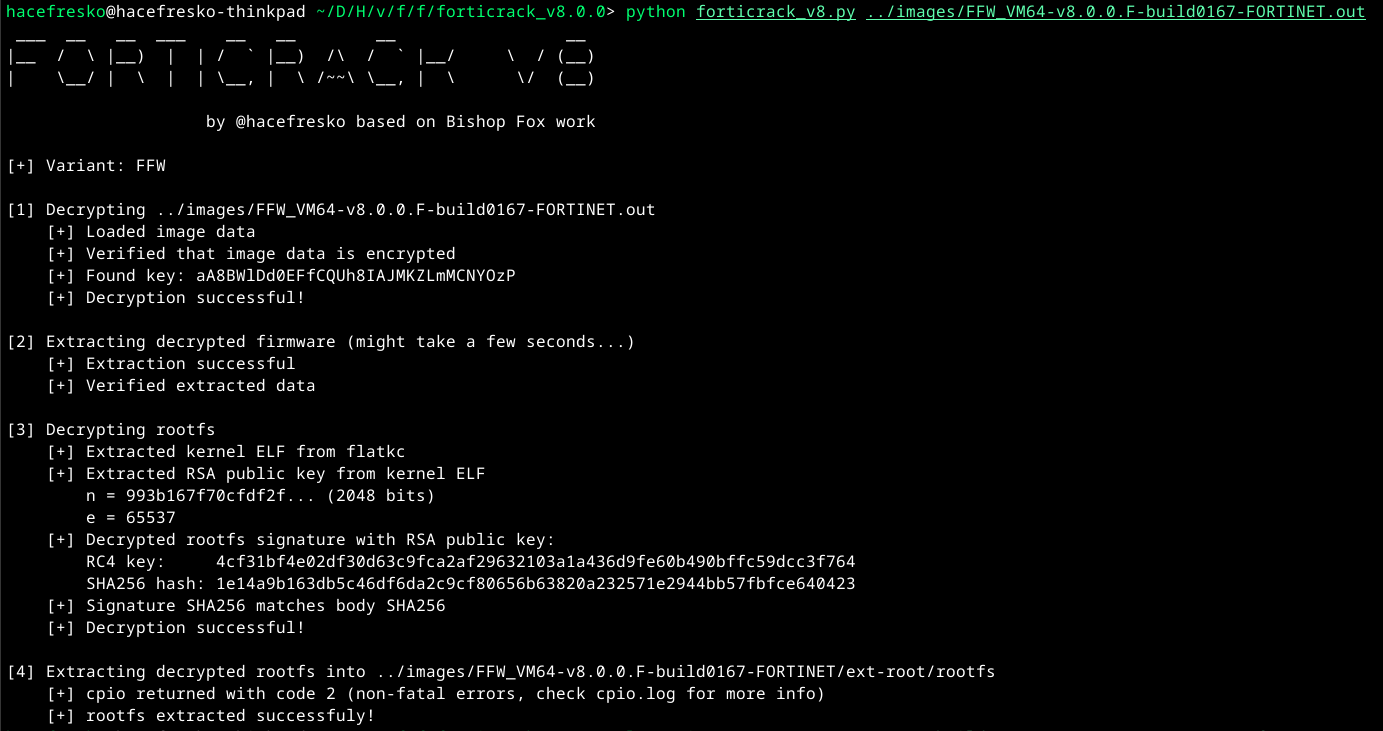 hacefresko/forticrack_v8
Décrypter et extraire les images du firmware FortiOS 8.0.0.
 libriscv/libloong
Le sandbox LoongArch le plus rapide
 cunninglogic/pixeldump_cve-2016-8462
Exploit du bootloader Pixel pour lire le stockage flash
 park07/amradio
Système de diffusion radio AM à 12 canaux basé sur FPGA avec vérification formelle d’un watchdog matériel pour la transmission d’alertes d’urgence à…
 gerhart01/hyperv_local_dos_poc
CVE-2020-0890 | Code de preuve de concept de la vulnérabilité de déni de service de Windows Hyper-V
 synacktiv/yealink_tools
Scripts de rétro-ingénierie conçus pour extraire les fichiers de mise à niveau Yealink VOIP
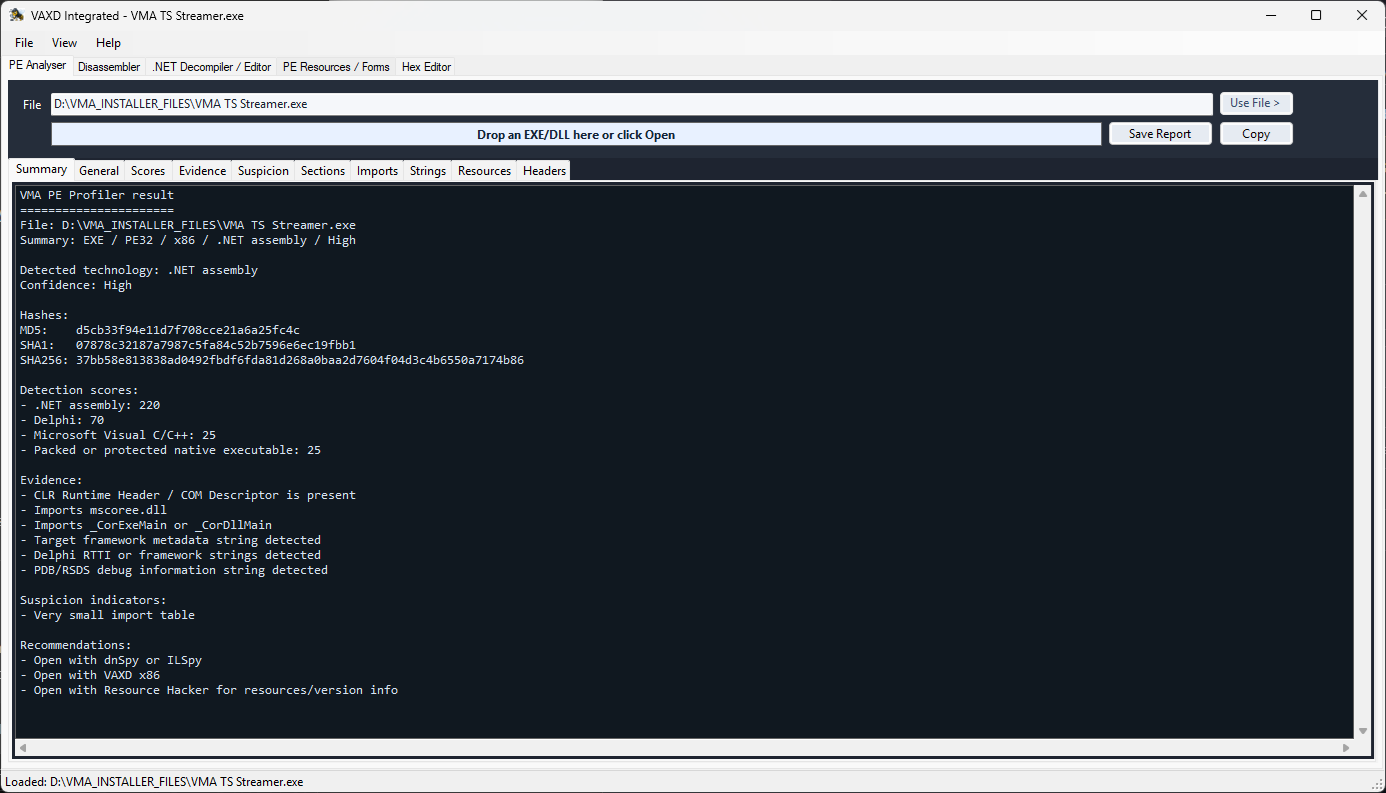 bicurico/vaxd
Outil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.
 zhuowei/pcicrash
Preuve de concept de PCIDriverKit pour CVE-2022-26763
 antisurveillanceagency/shadownet
ShadowNet est un protocole de routage anonyme qui force toutes les connexions (à l'échelle du système) à passer par Tor tout en implémentant des…
 thegammasqueeze/bootloader_unlock_anbernic_t820
Déverrouillage du bootloader à l'aide de CVE-2022-38694 pour les appareils Anbernic Unisoc T820
 shurikgo/cve-2026-25262-sm8450-research
Applicabilité de CVE-2026-25262 au Snapdragon 8 Gen 1 — résultats expérimentaux
 golioth/signy
Bibliothèque de cryptographie asymétrique pour générer des URL signées sur des appareils embarqués, permettant un accès limité dans le temps aux…
 parallelbeings/cve-2019-14079
Fuzzing de périphériques USB sur téléphone Android
 immune-gmbh/tpm-vuln-checker
Vérifie les vulnérabilités TPM
 helgesverre/sony-vp-extract
Décrypter et extraire les invites vocales MP3 des packs vocaux cryptés Sony WH-1000XM4. Clé AES extraite via un dump du firmware Bluetooth du SoC…
 axcheron/crestron_getsudopwd
Outil pour exploiter CVE-2018-13341 et récupérer le mot de passe de compte caché sur les appareils Crestron
 badchemical/iot-vulnerability-research-public
Recherche indépendante en sécurité IoT, divulgations de vulnérabilités et PoCs axés sur l'analyse des firmwares, les interfaces matérielles et les…








