
 #1
Outils pour évaluer la sécurité du matériel physique, des systèmes embarqués et des dispositifs IoT.
Recommandé par Kitploit

 owasp/securetea-project
Le projet OWASP SecureTea fournit une solution de sécurité tout-en-un pour divers appareils (ordinateurs personnels / serveurs / appareils IoT).
 pspreverse/ftpm_attack
Code et artefacts de données pour notre article : « faulTPM: Exposing AMD fTPMs’ Deepest Secrets »
 fzbacon/cve-2019-18370_xiaomi_mi_wifi_rce_analysis
Analyse technique et code d'exploit de preuve de concept pour CVE-2019-18370, une vulnérabilité d'exécution de code à distance dans les routeurs WiFi…
 toxich4/cve-2023-30459
CVE-2023-30459
 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
Sur la page du formulaire de connexion de la console Web Paradox Security System IPR512, un attaquant peut saisir une chaîne JavaScript, telle que…

 smillier/hydralincan
Hydrabus Shield pour bus LIN et CAN
 seifallahhomrani1/cve-2023-0861-poc
Analyse et reproduction de la vulnérabilité d'injection de commandes (CVE-2023-0861) dans les routeurs NetModule
 wack0/batondrop_armv7
Une implémentation de baton drop (CVE-2022-21894) pour armv7 (MSM8960)
 joelgmsec/thunderstorm
Cadre modulaire pour exploiter les dispositifs UPS
 yilin1203/cve-2022-40881
Exploit de preuve de concept pour CVE-2022-40881 ciblant les appareils SolarView Compact. Utilise une requête fofa pour la reconnaissance et la…
 ethancunt/cve-2022-45600
Preuve de concept d'exploitation d'une vulnérabilité d'injection de commande dans les routeurs Aztech WMB250AC, permettant une escalade de privilèges…
 0vercl0k/kepaboo
Neutraliser les techniques anti-débogage de KEPServerEX
 swzhouu/cve-2022-48311
Imprimante HP Deskjet série 2540 Version du firmware CEP1FN1418BR et numéro de modèle de produit A9U23B Page de configuration HTTP Vulnérabilité de…
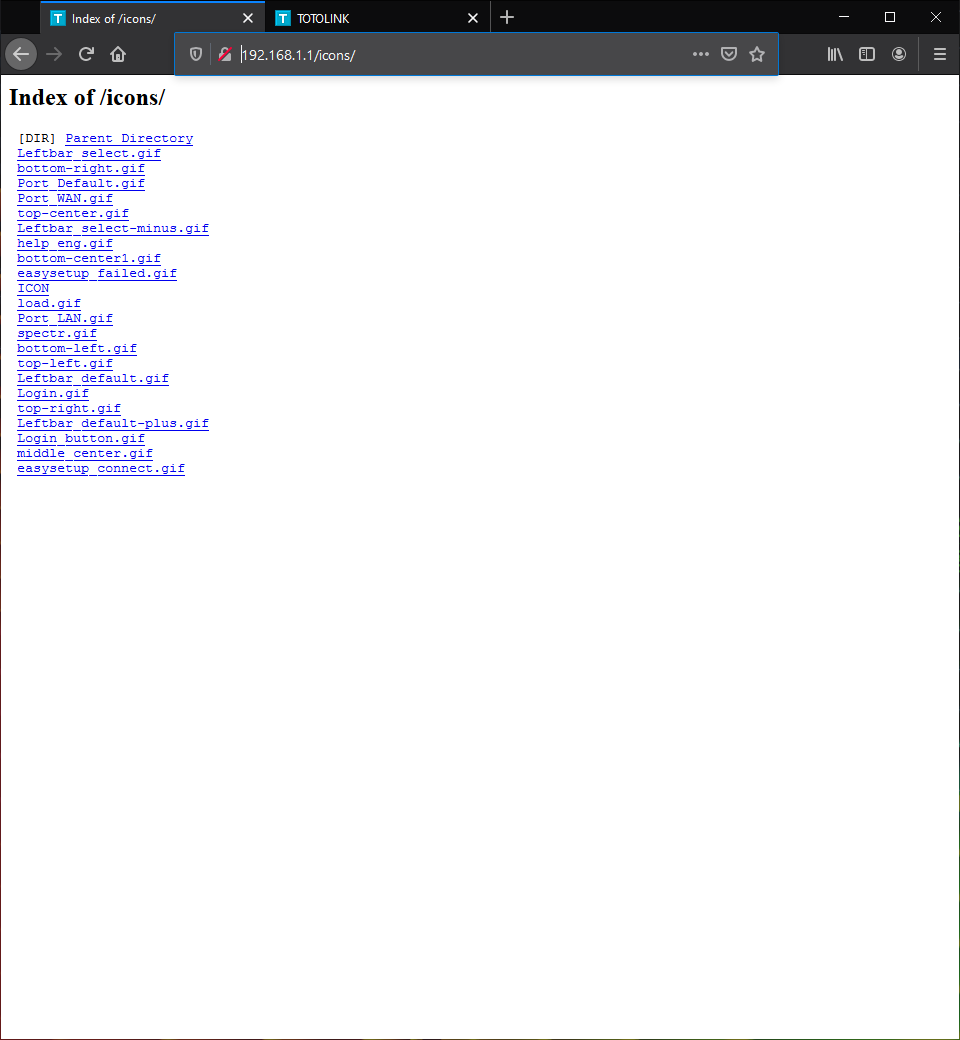 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnérabilité d'indexation de répertoire
 risinek/esp32-wifi-penetration-tool
Explorer les possibilités de la plateforme ESP32 pour attaquer les réseaux Wi-Fi à proximité.
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Contournement d'authentification via un en-tête de requête HTTP malformé
 rdomanski/exploits_and_advisories
Dépôt qui recense les exploits publics, les vulnérabilités et les avis de sécurité que j'ai [co-]découverts ou [co-]rédigés.








