#1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit
 madstap/bouncy-castle-generative-test-poc
A generative test that would've caught CVE-2020-28052
 bl4ck5un/cve-2013-2072
Dépassement de tampon dans les bindings Python pour l'appel xc_vcpu_setaffinity dans Xen
 ameenalkerdy/endsfuzzer
Fuzzer une liste de domaines pour des points de terminaison spécifiques
 syaifulandy/cve-2024-38475
Scanner pour CVE-2024-38475 utilisant FFUF + Seclists
 pedrochalegre7/cve-2024-4367-pdf-sample
Exploit de preuve de concept pour CVE-2024-4367, démontrant une vulnérabilité d'analyse PDF avec des fichiers d'exemple et du code d'exploitation.
 uthrasri/expat_2.6.2_cve-2024-8176
 shaikusaf/external_expact_aosp10_r33_cve-2022-25315
Bibliothèque C pour l'analyse XML, corrigée pour CVE-2022-25315, fournissant une analyse XML orientée flux avec des gestionnaires pour un traitement…
 trinadh465/external_zlib_cve-2022-37434
Bibliothèque de compression de données à usage général implémentant les formats zlib, deflate et gzip, avec des fonctions thread-safe et une prise en…
 curiotrace/paramtrace
Découverte rapide de paramètres HTTP pour les tests de sécurité autorisés
 nt2dev/cve-2026-55781-poc
Allocation mémoire non bornée dans le gestionnaire UFS de NanaZip via un champ `fs_bsize` contrôlé par l'attaquant.
 yslxotwod/imsisting
Boîte à outils de sécurité cellulaire GTK4 et CLI avec 57 modules pour l'interface radio 2G GSM, 3G UMTS, 4G LTE et 5G NR, le réseau cœur, l'identité…
 abraxas/qemu-colo-l4-oob
QEMU 11.1.2 - Élevé - Local/Distant - OOB - Débordement de tas L4 IPv4 court dans le filtre-rewriter COLO
 pennacle-security/summit
Plateforme open-source de test de sécurité web : proxy, scanner et fuzzer dans une seule CLI. Par Pennacle Security.
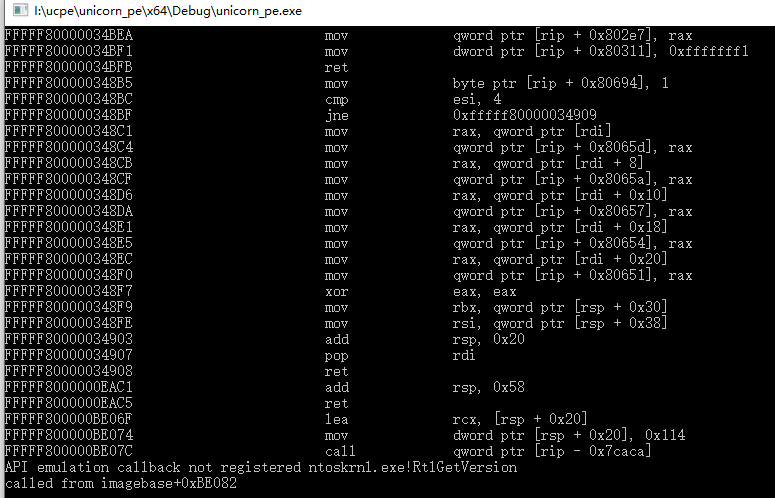 hzqst/unicorn_pe
Émule l'exécution de fichiers PE Windows à l'aide du moteur Unicorn pour l'analyse de malwares, le dépaquetage de binaires packés et le déchiffrement…
 trailofbits/umberto
Bibliothèque et CLI pour la mutation de données structurées (JSON, XML, X.509) afin de prendre en charge le fuzzing basé sur une grammaire, avec de…