
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit

 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.
 cgsecurity/testdisk
Récupère les partitions perdues et répare les secteurs de démarrage ; extrait plus de 480 formats de fichiers à partir de disques et de systèmes de…
 charles2gan/gda-android-reversing-tool
le décompilateur Android le plus rapide et le plus puissant (outil natif fonctionnant sans machine virtuelle Java) pour les fichiers APK, DEX, ODEX,…
 jipegit/osxauditor
OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X
 mikeroyal/digital-forensics-guide
Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…

 wireshark/wireshark
Dépôt officiel du code de Wireshark. Vous pouvez continuer à recevoir les versions en faisant un don sur https://wiresharkfoundation.org/donate/.
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 hasherezade/pe-sieve
Analyse un processus donné. Reconnaît et extrait une variété d’implants potentiellement malveillants (PE remplacés/injectés, shellcodes, hooks,…
 dfir-iris/iris-web
Plateforme collaborative de réponse aux incidents
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
 decalage2/oletools
Boîte à outils Python pour analyser les documents MS OLE2 et Office, extraire les macros VBA, détecter les exploits et effectuer une analyse…
 ericzimmerman/kapefiles
Ce dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.
 onekey-sec/unblob
Extraire des fichiers de tout type de format conteneur
 glmcdona/process-dump
Outil Windows pour extraire les fichiers PE de malware de la mémoire vers le disque à des fins d'analyse.
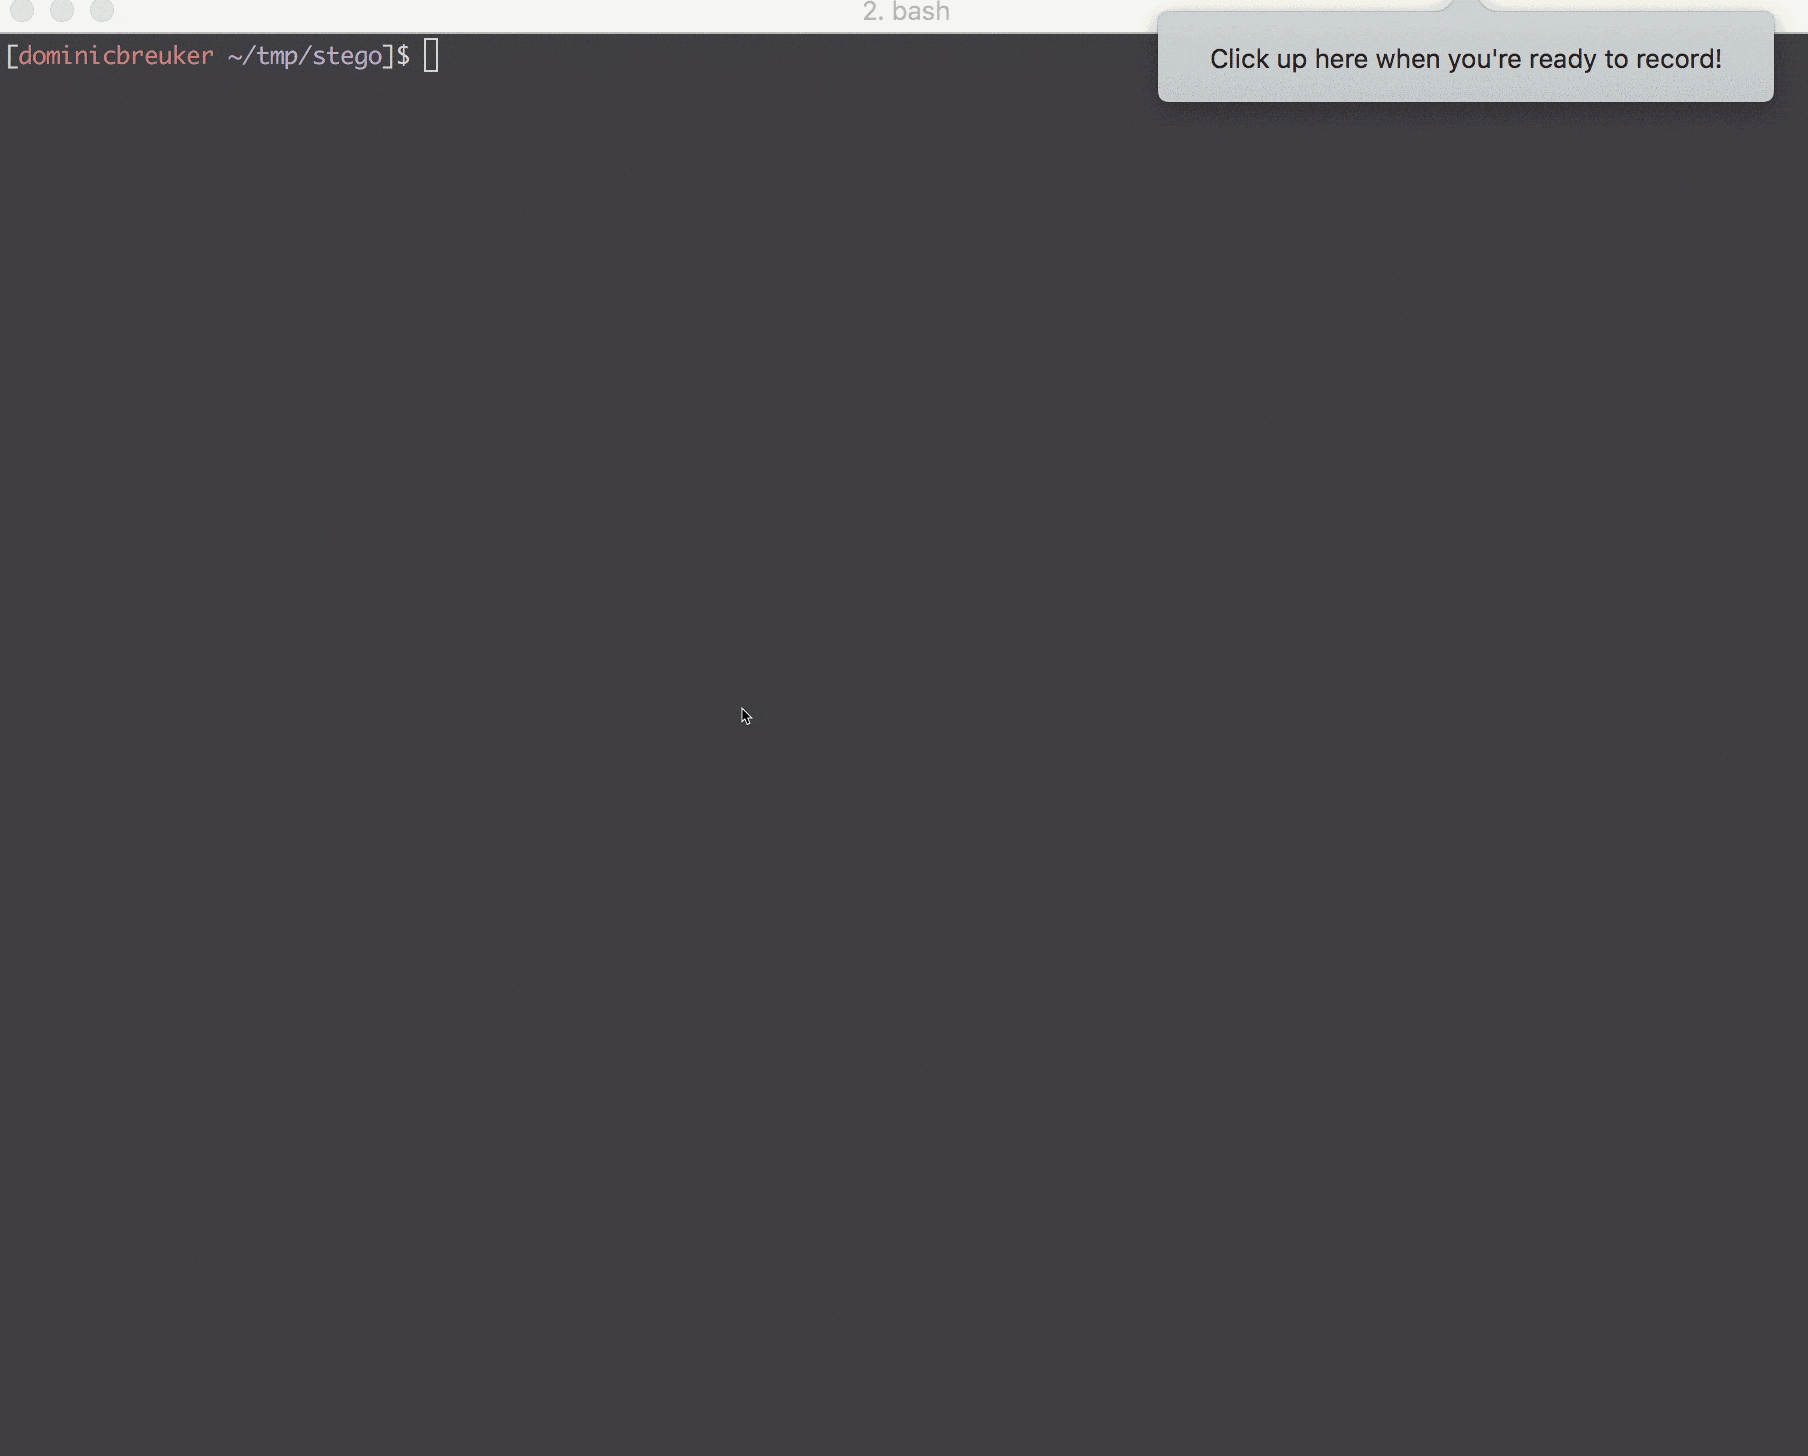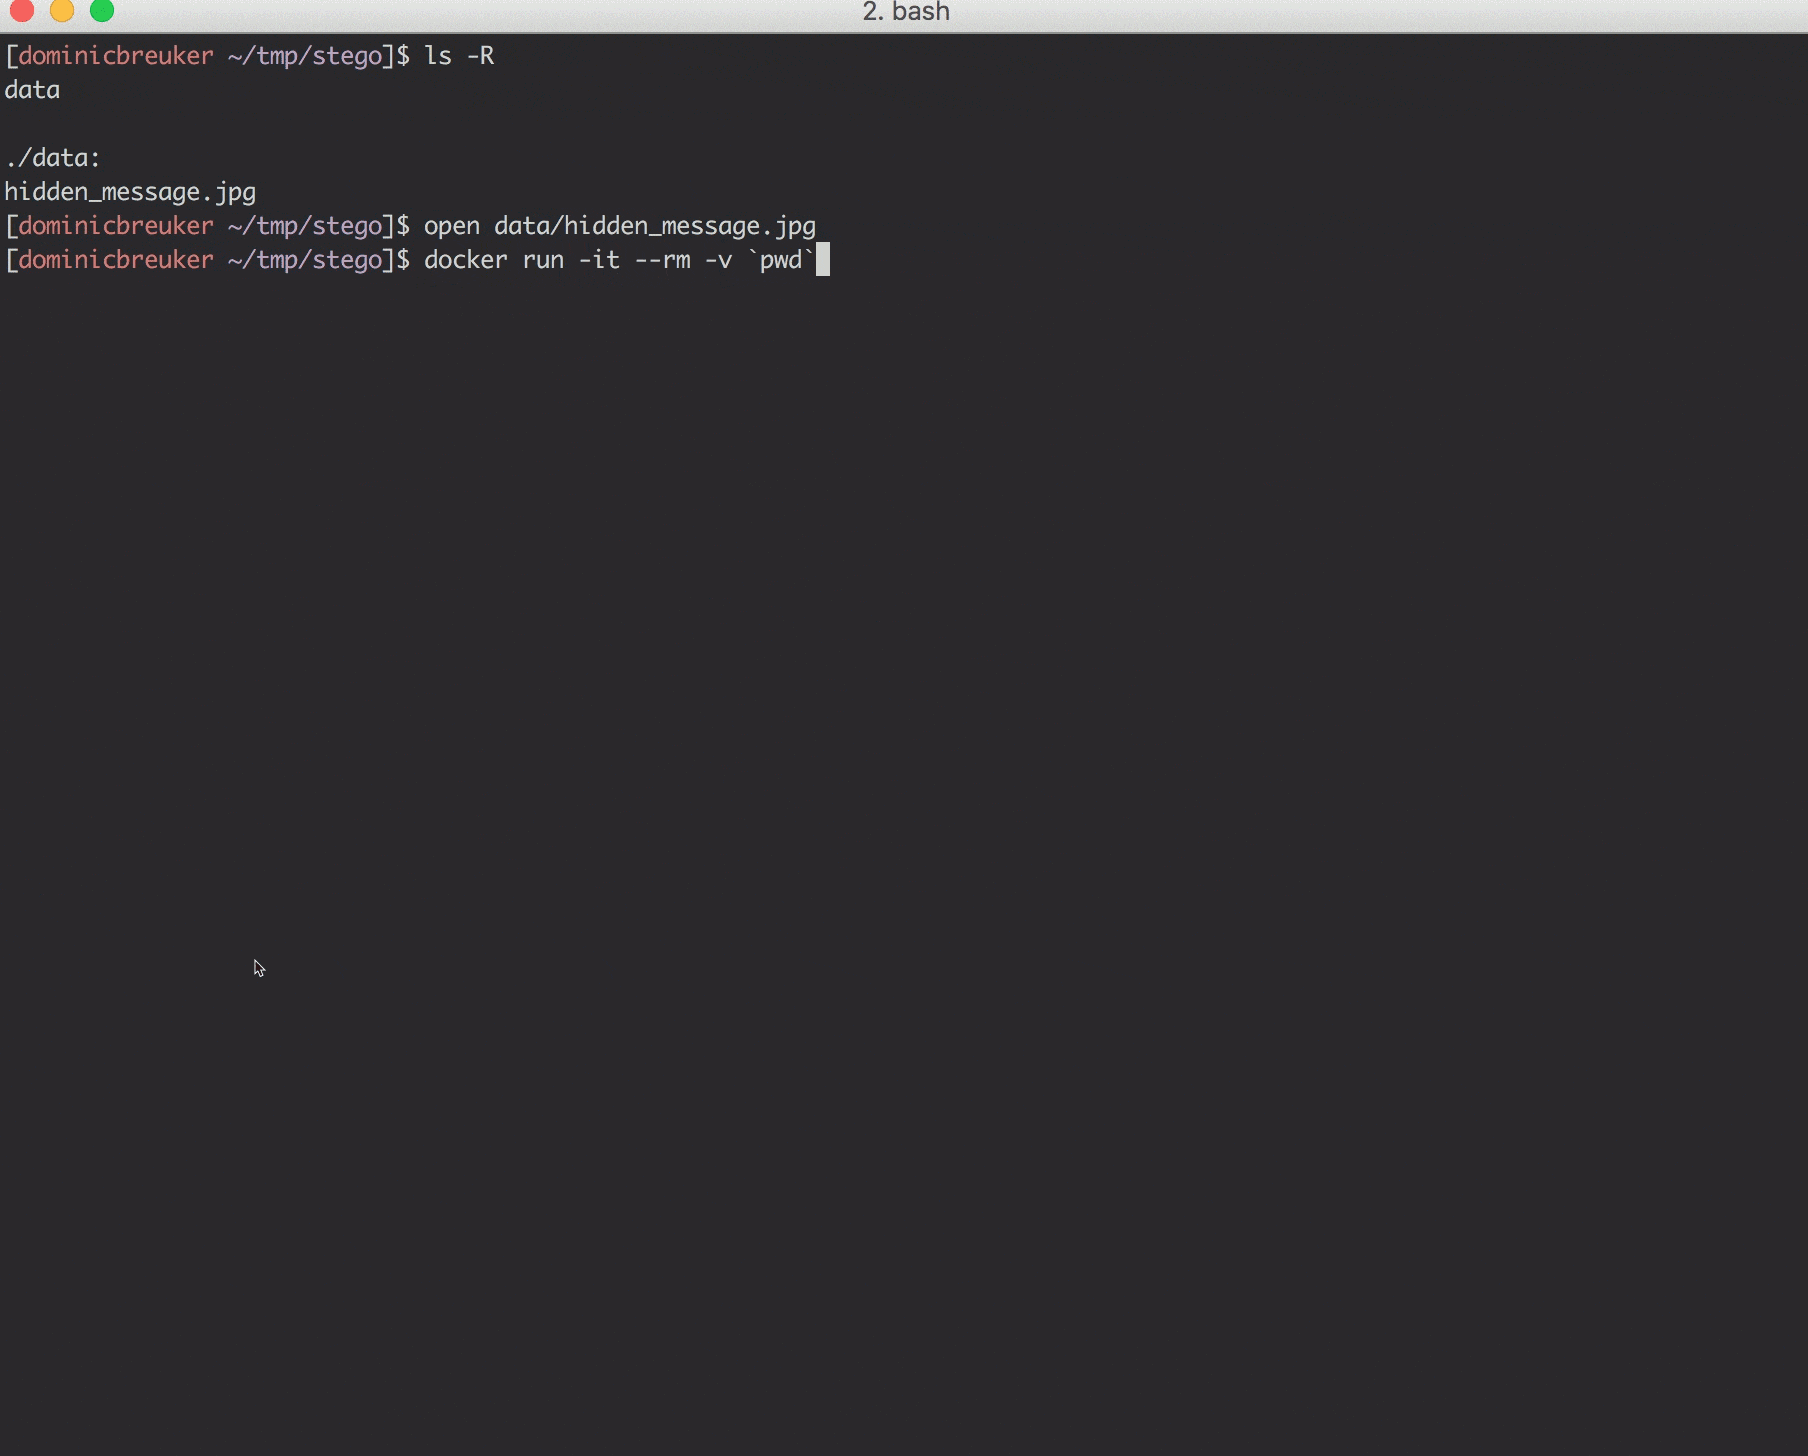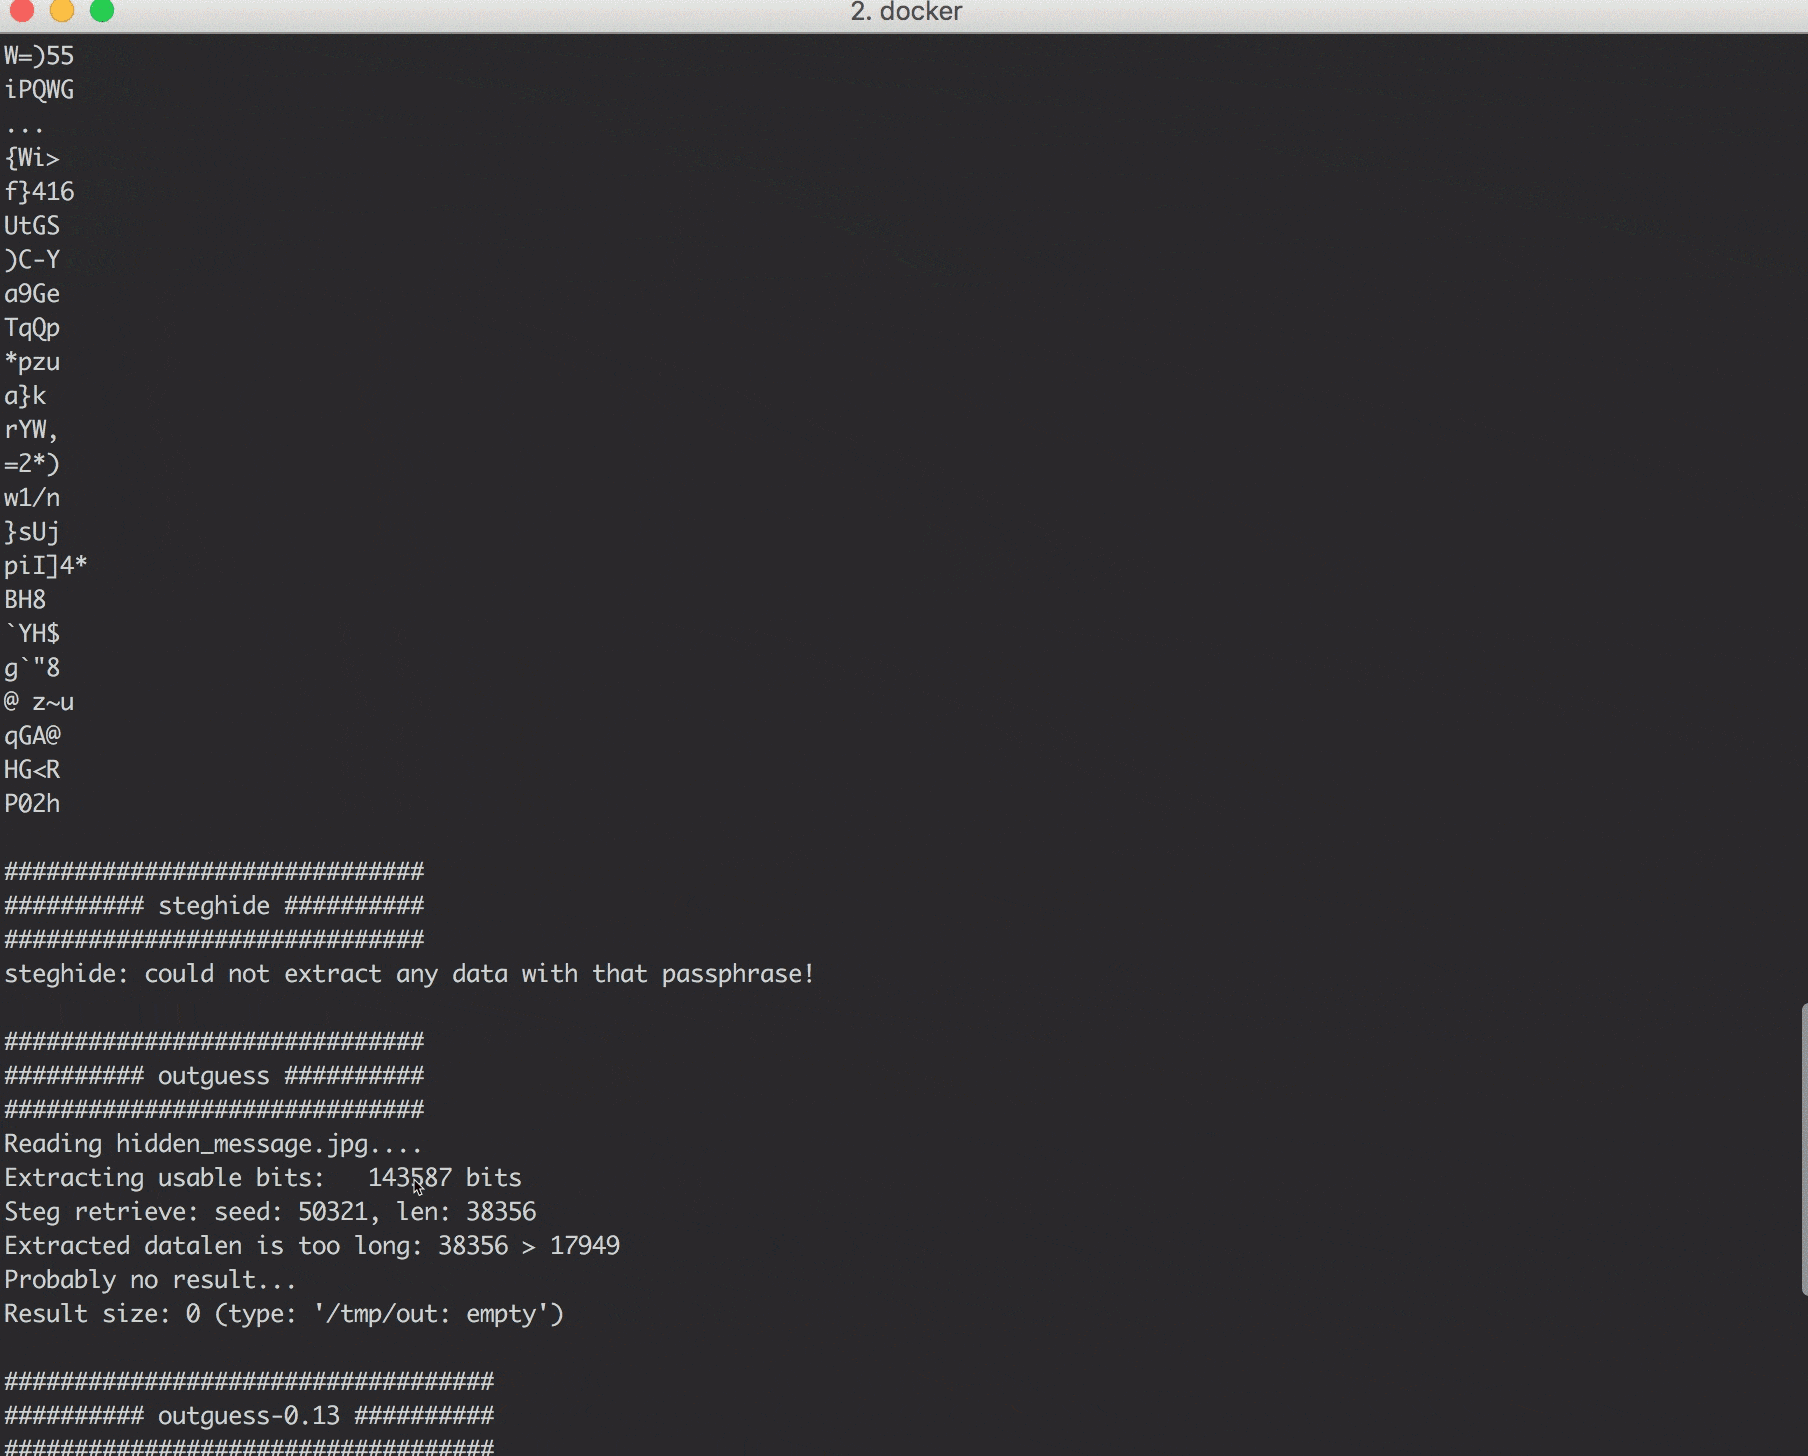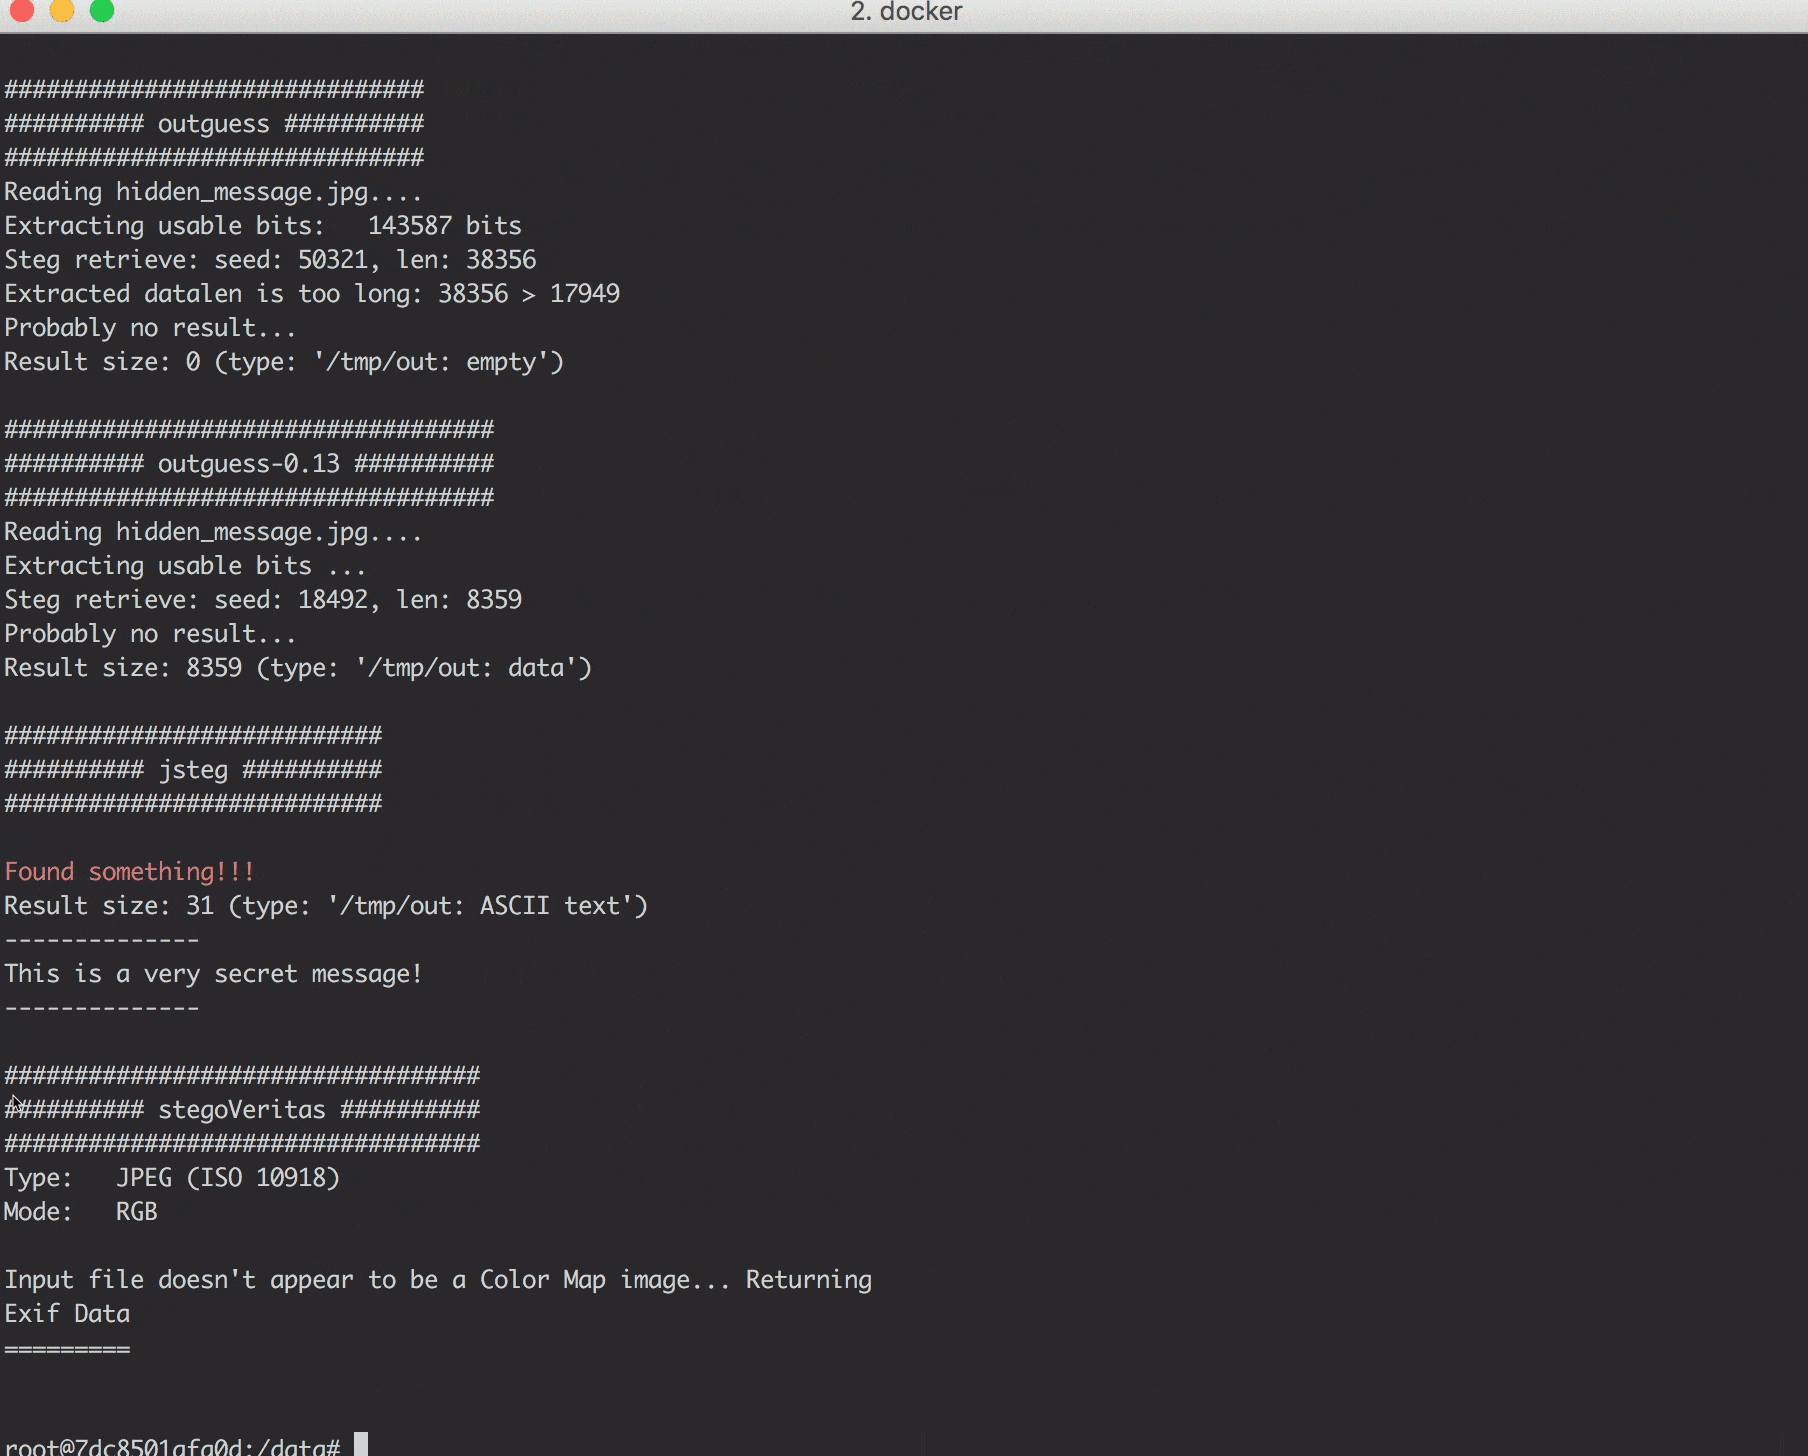 dominicbreuker/stego-toolkit
Collection d'outils de stéganographie - aide pour les défis CTF
 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
 elder-plinius/st3gg
Suite de stéganographie tout-en-un
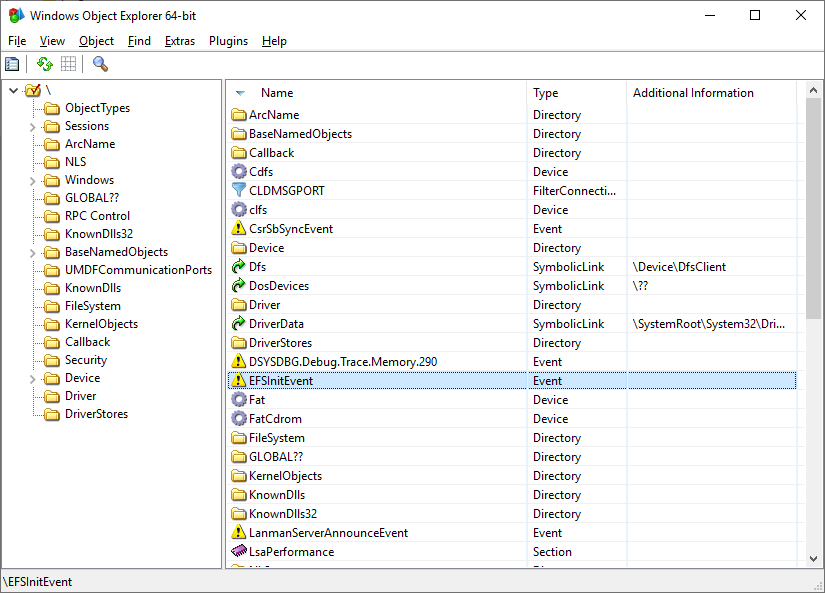 hfiref0x/winobjex64
Explorateur d'objets Windows 64-bit








