
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit

 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
 ssrajadh/sentrysearch
Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.
 idescriptor/idescriptor
Outil de gestion idevice gratuit, open-source et axé sur la confidentialité, écrit en Rust et Qt.
 withsecureopensource/chainsaw
Recherchez et traquez rapidement les artefacts forensiques Windows
 yamato-security/hayabusa
Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…
 cisagov/malcolm
Suite conteneurisée d'analyse du trafic réseau ingérant les PCAP, les journaux Zeek et les alertes Suricata pour la normalisation, l'enrichissement…
 hasherezade/pe-bear
Outil de rétro-ingénierie pour exécutables portables avec une interface graphique conviviale
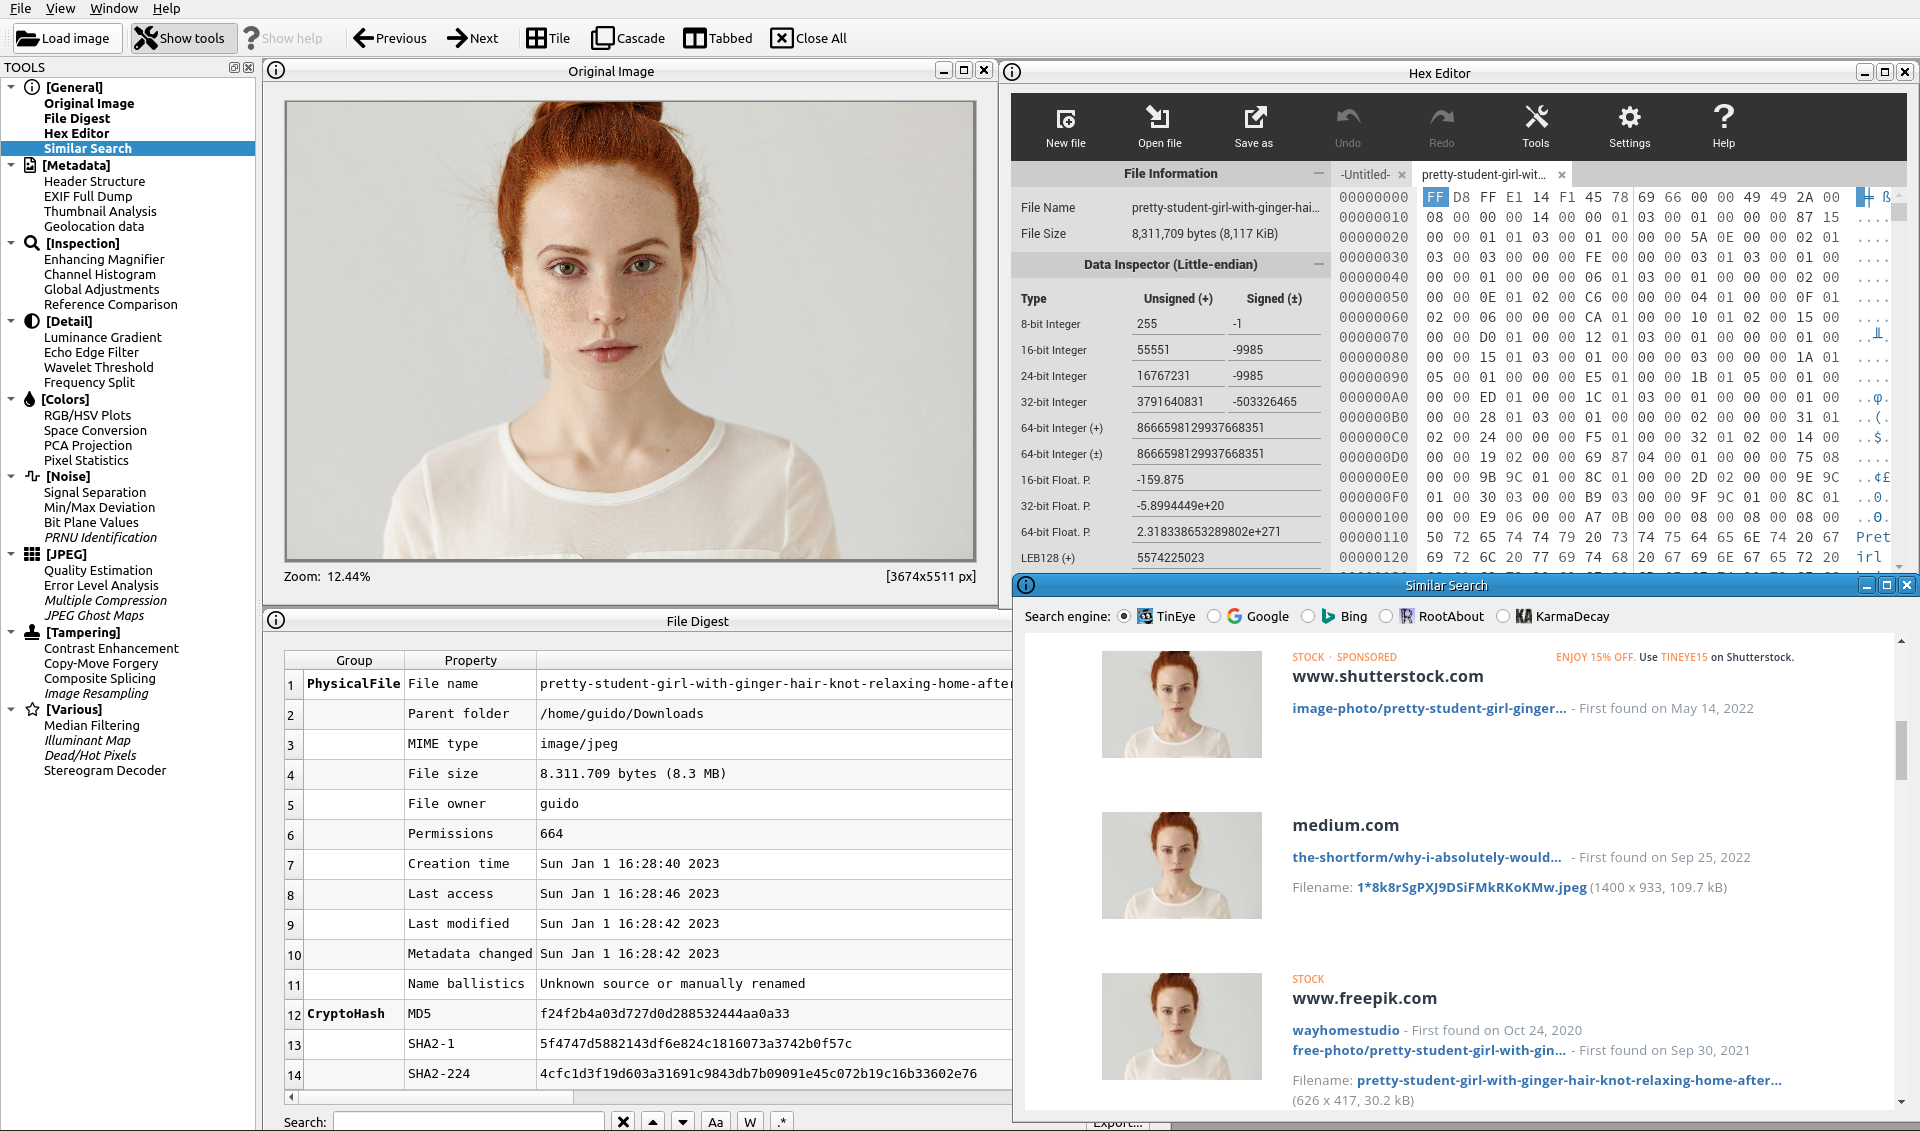 guidobartoli/sherloq
Une suite d'outils open-source pour l'investigation numérique d'images.
 log2timeline/plaso
Moteur de criminalistique numérique qui analyse les journaux, fichiers et artefacts système pour construire des super-timelines, permettant la…
 usarmyresearchlab/dshell
Dshell est un framework d'analyse forensique réseau.
 b16f00t/whapa
Kit d'outils forensiques graphique pour analyser, décrypter et extraire les données WhatsApp des appareils Android et iOS, y compris les sauvegardes…
 fuzzysecurity/powershell-suite
Mes réflexions avec PowerShell
 erocarrera/pefile
pefile est un module Python pour lire et travailler avec les fichiers PE (Portable Executable)
sleuthkit/autopsyAutopsy® est une plateforme de criminalistique numérique et une interface graphique pour The Sleuth Kit® et d'autres outils de criminalistique…
 yeti-platform/yeti
Votre intelligence des menaces au quotidien
 rabbitstack/fibratus
Capteur de sécurité pour la détection et la protection en temps réel contre les menaces







