
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Analyse Forensique — Page 27 | Kitploit
Catégories

Analyse Forensique

Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.

Recommandé par Kitploit

Meilleurs outils

10 sélectionnés
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kil y a 6 mois
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kil y a 5 jours
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kil y a 21 jours
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kil y a 11h 52m
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kil y a 21 jours
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kil y a 14h 6m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kil y a 7 jours
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7kil y a 4 jours
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230il y a 13 jours
avml preview#10

avml

GitHubmicrosoft/avml
1.1kil y a 10 jours
Plus récentsPertinencePlus populairesMis à jour récemment
942 résultats
binwally preview

binwally

GitHubbmaia/binwally

Outil de comparaison de fichiers binaires et d'arbres de répertoires utilisant le hachage flou
hash-analysisforensicsdata-recovery+3
84il y a 11 ans
MemTracer preview

MemTracer

GitHubmayhamad/memtracer

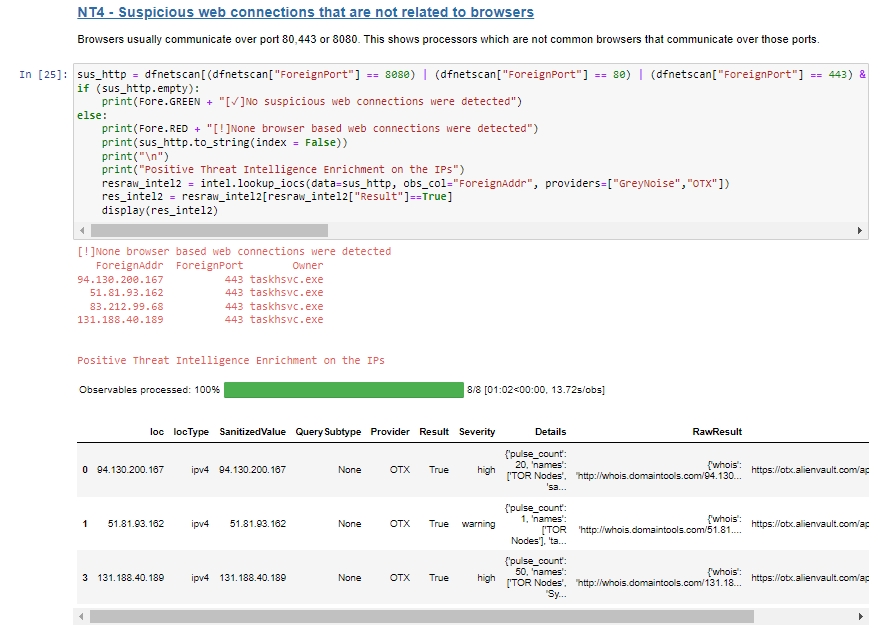
Outil d'analyse de mémoire en direct pour détecter les DLL .NET chargées par réflexion en scannant les régions mémoire des processus à la recherche…
memory-forensicsforensicsmalware-analysis+1
64il y a 4 ans
memOptix preview

memOptix

GitHubblueteam0ps/memoptix

Un notebook Jupyter pour faciliter l'analyse de la sortie générée par le framework d'extraction mémoire Volatility.

memory-forensicsforensicsdigital-forensics+2
98il y a 3 ans
NetworkAssessment preview

NetworkAssessment

GitHubhalildeniz/networkassessment

NetworkAssessment: Outil d'évaluation des compromissions réseau
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+4
95il y a 2 ans
ModTracer preview

ModTracer

GitHubmatheuzsecurity/modtracer

Détecte les rootkits cachés du noyau Linux (basés sur LKM) et rétablit leur visibilité en utilisant des techniques d'inspection au niveau du noyau…

forensicsmalware-analysis
86il y a 1 an
staekka preview

staekka

GitHubj-0-t/staekka

Stækka Metasploit - Extension de Metasploit
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
54il y a 9 ans
Kage-DFIR-toolkit preview

Kage-DFIR-toolkit

GitHubkarim852/kage-dfir-toolkit

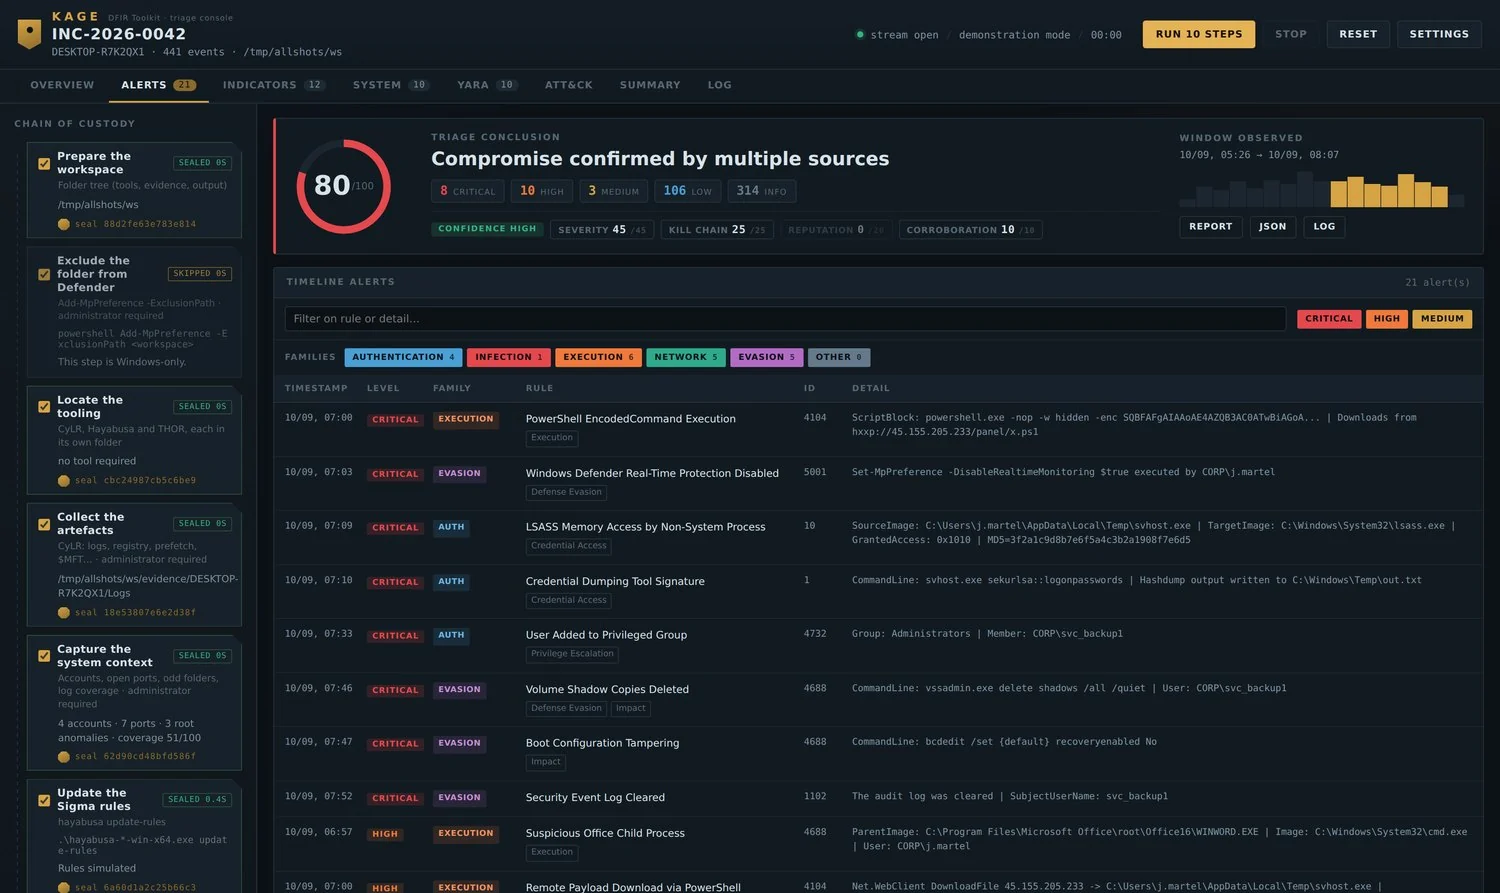
Console de triage DFIR pour hôtes Windows qui enchaîne la collecte d'artefacts, les chronologies corrélées Sigma, les analyses YARA, l'inspection des…

defensive-toolsioc-managementvulnerability-analysis+8
43il y a 24 jours
ios_Restriction_PassCode_Crack---Python-version preview

ios_Restriction_PassCode_Crack---Python-version

GitHubyuejd/ios_restriction_passcode_crack---python-version

Craquer le code de restriction iOS en Python
password-crackingios-securityforensics+2
39il y a 12 ans
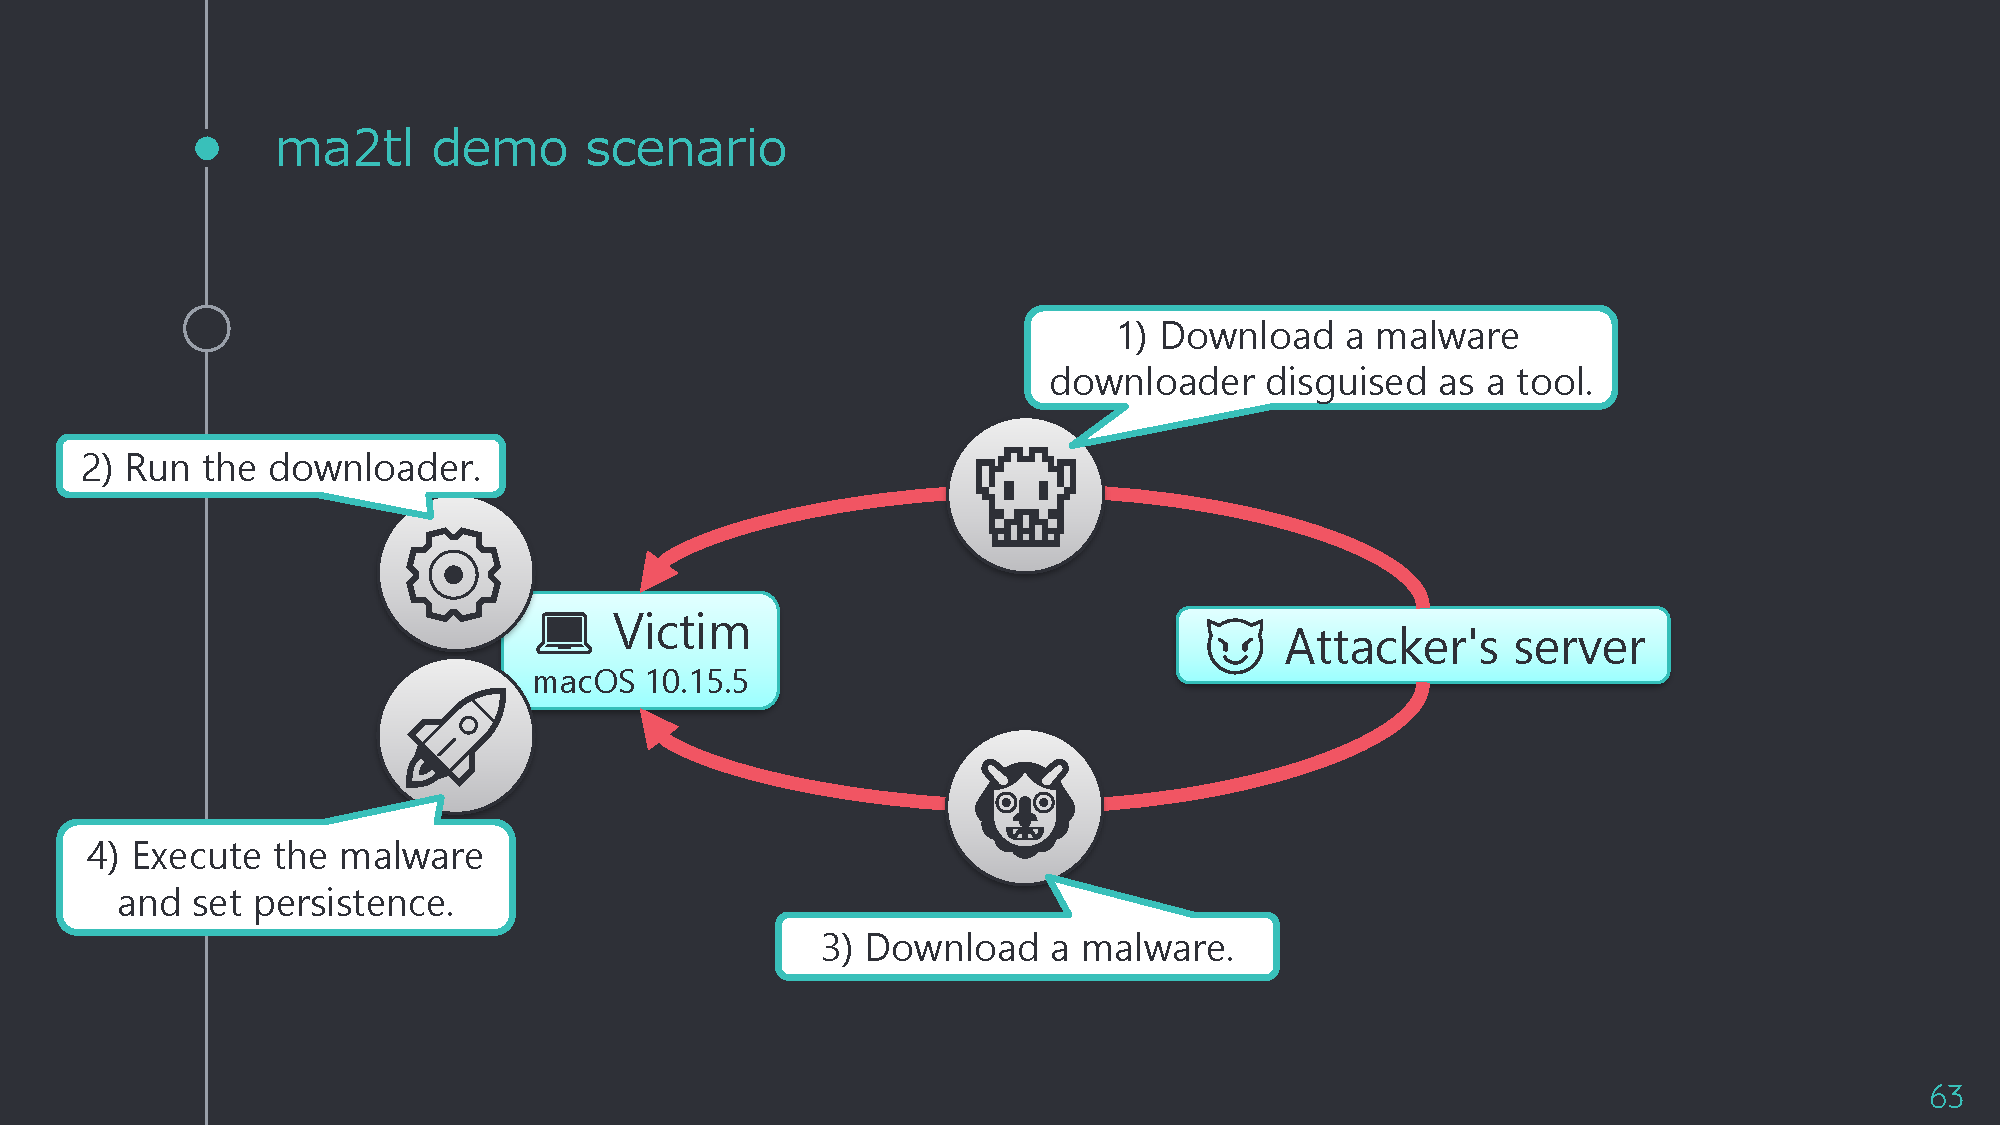
ma2tl preview

ma2tl

GitHubmnrkbys/ma2tl

Générateur de chronologie forensique macOS utilisant les DBs de résultats d'analyse de mac_apt
forensicsdigital-forensics
95il y a 3 ans
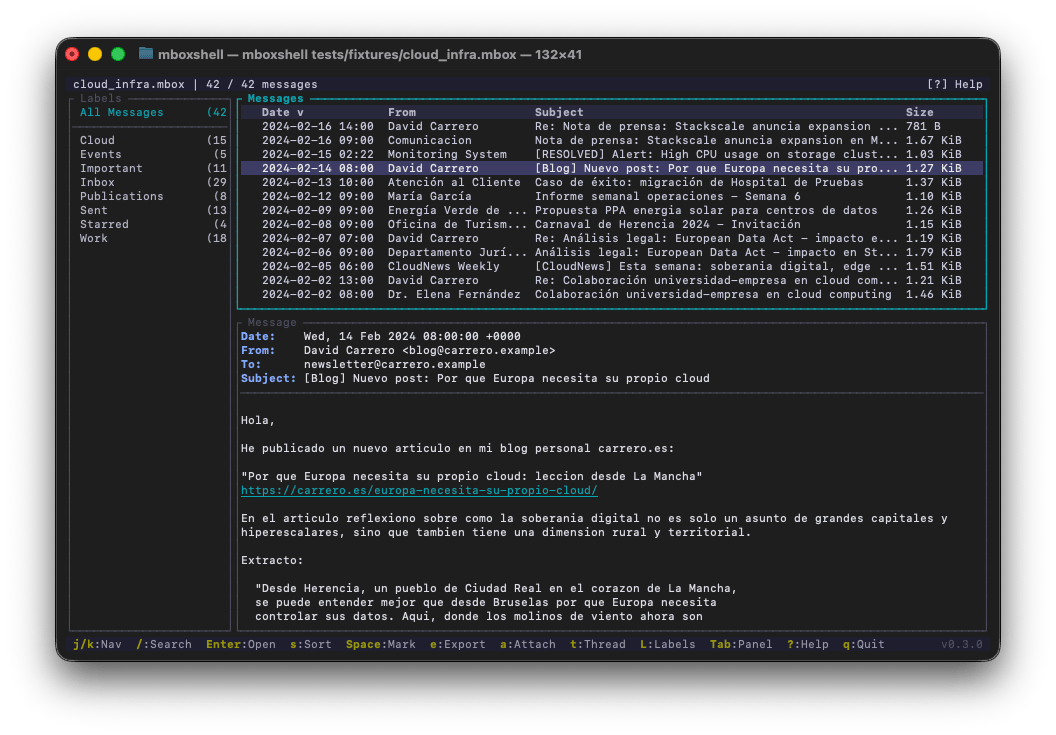
mboxshell preview

mboxshell

GitHubdcarrero/mboxshell

mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
general-purpose-utilitiesscripting-automationforensics+4
31il y a 7h 3m
xwf-yara-scanner preview

xwf-yara-scanner

GitHubcrowdstrike/xwf-yara-scanner

Extension X-Tension de scanner YARA natif pour X-Ways Forensics, permettant l'analyse de fichiers dans l'instantané avec support RVS multi-thread,…
static-analysisforensicsmalware-analysis+1
93il y a 1 an
gentlemen-decryptor preview

gentlemen-decryptor

GitHubbedrock-safeguard/gentlemen-decryptor

Premier déchiffreur pour le rançongiciel The Gentlemen — récupère les clés de chiffrement à partir de vidages mémoire de processus en utilisant…

memory-forensicsvulnerability-analysisexploitation+7
30il y a 5 mois
skype-log-viewer preview

skype-log-viewer

GitHublgggreg/skype-log-viewer

Télécharger et consulter l'historique Skype sans Skype
osintforensicsinformation-gathering+1
55il y a 8 ans
CVE-2026-42978-PoC-Research preview

CVE-2026-42978-PoC-Research

GitHubgrizzzer/cve-2026-42978-poc-research

CVE-2026-42978 — Condition de compétition Use-After-Free dans les notifications push Windows (WpnService). Diff de patch, analyse des causes racines,…
vulnerability-analysisexploitationforensics+4
28il y a 4 mois
CVE-2023-21036 preview

CVE-2023-21036

GitHubinfobyte/cve-2023-21036

Détection et assainissement pour Acropalypse Now - CVE-2023-21036

encryption-decryption-toolsvulnerability-analysisforensics+3
81il y a 3 ans
OneNoteAnalyzer preview

OneNoteAnalyzer

GitHubknight0x07/onenoteanalyzer

Un outil basé sur C# pour analyser les documents OneNote malveillants
static-analysisreverse-engineeringforensics+1
118il y a 3 ans
lifer preview

lifer

GitHubpaul-tew/lifer

Examinateur de fichiers de lien Windows (raccourcis)
forensicsinformation-gatheringdigital-forensics+1
68il y a 2 ans
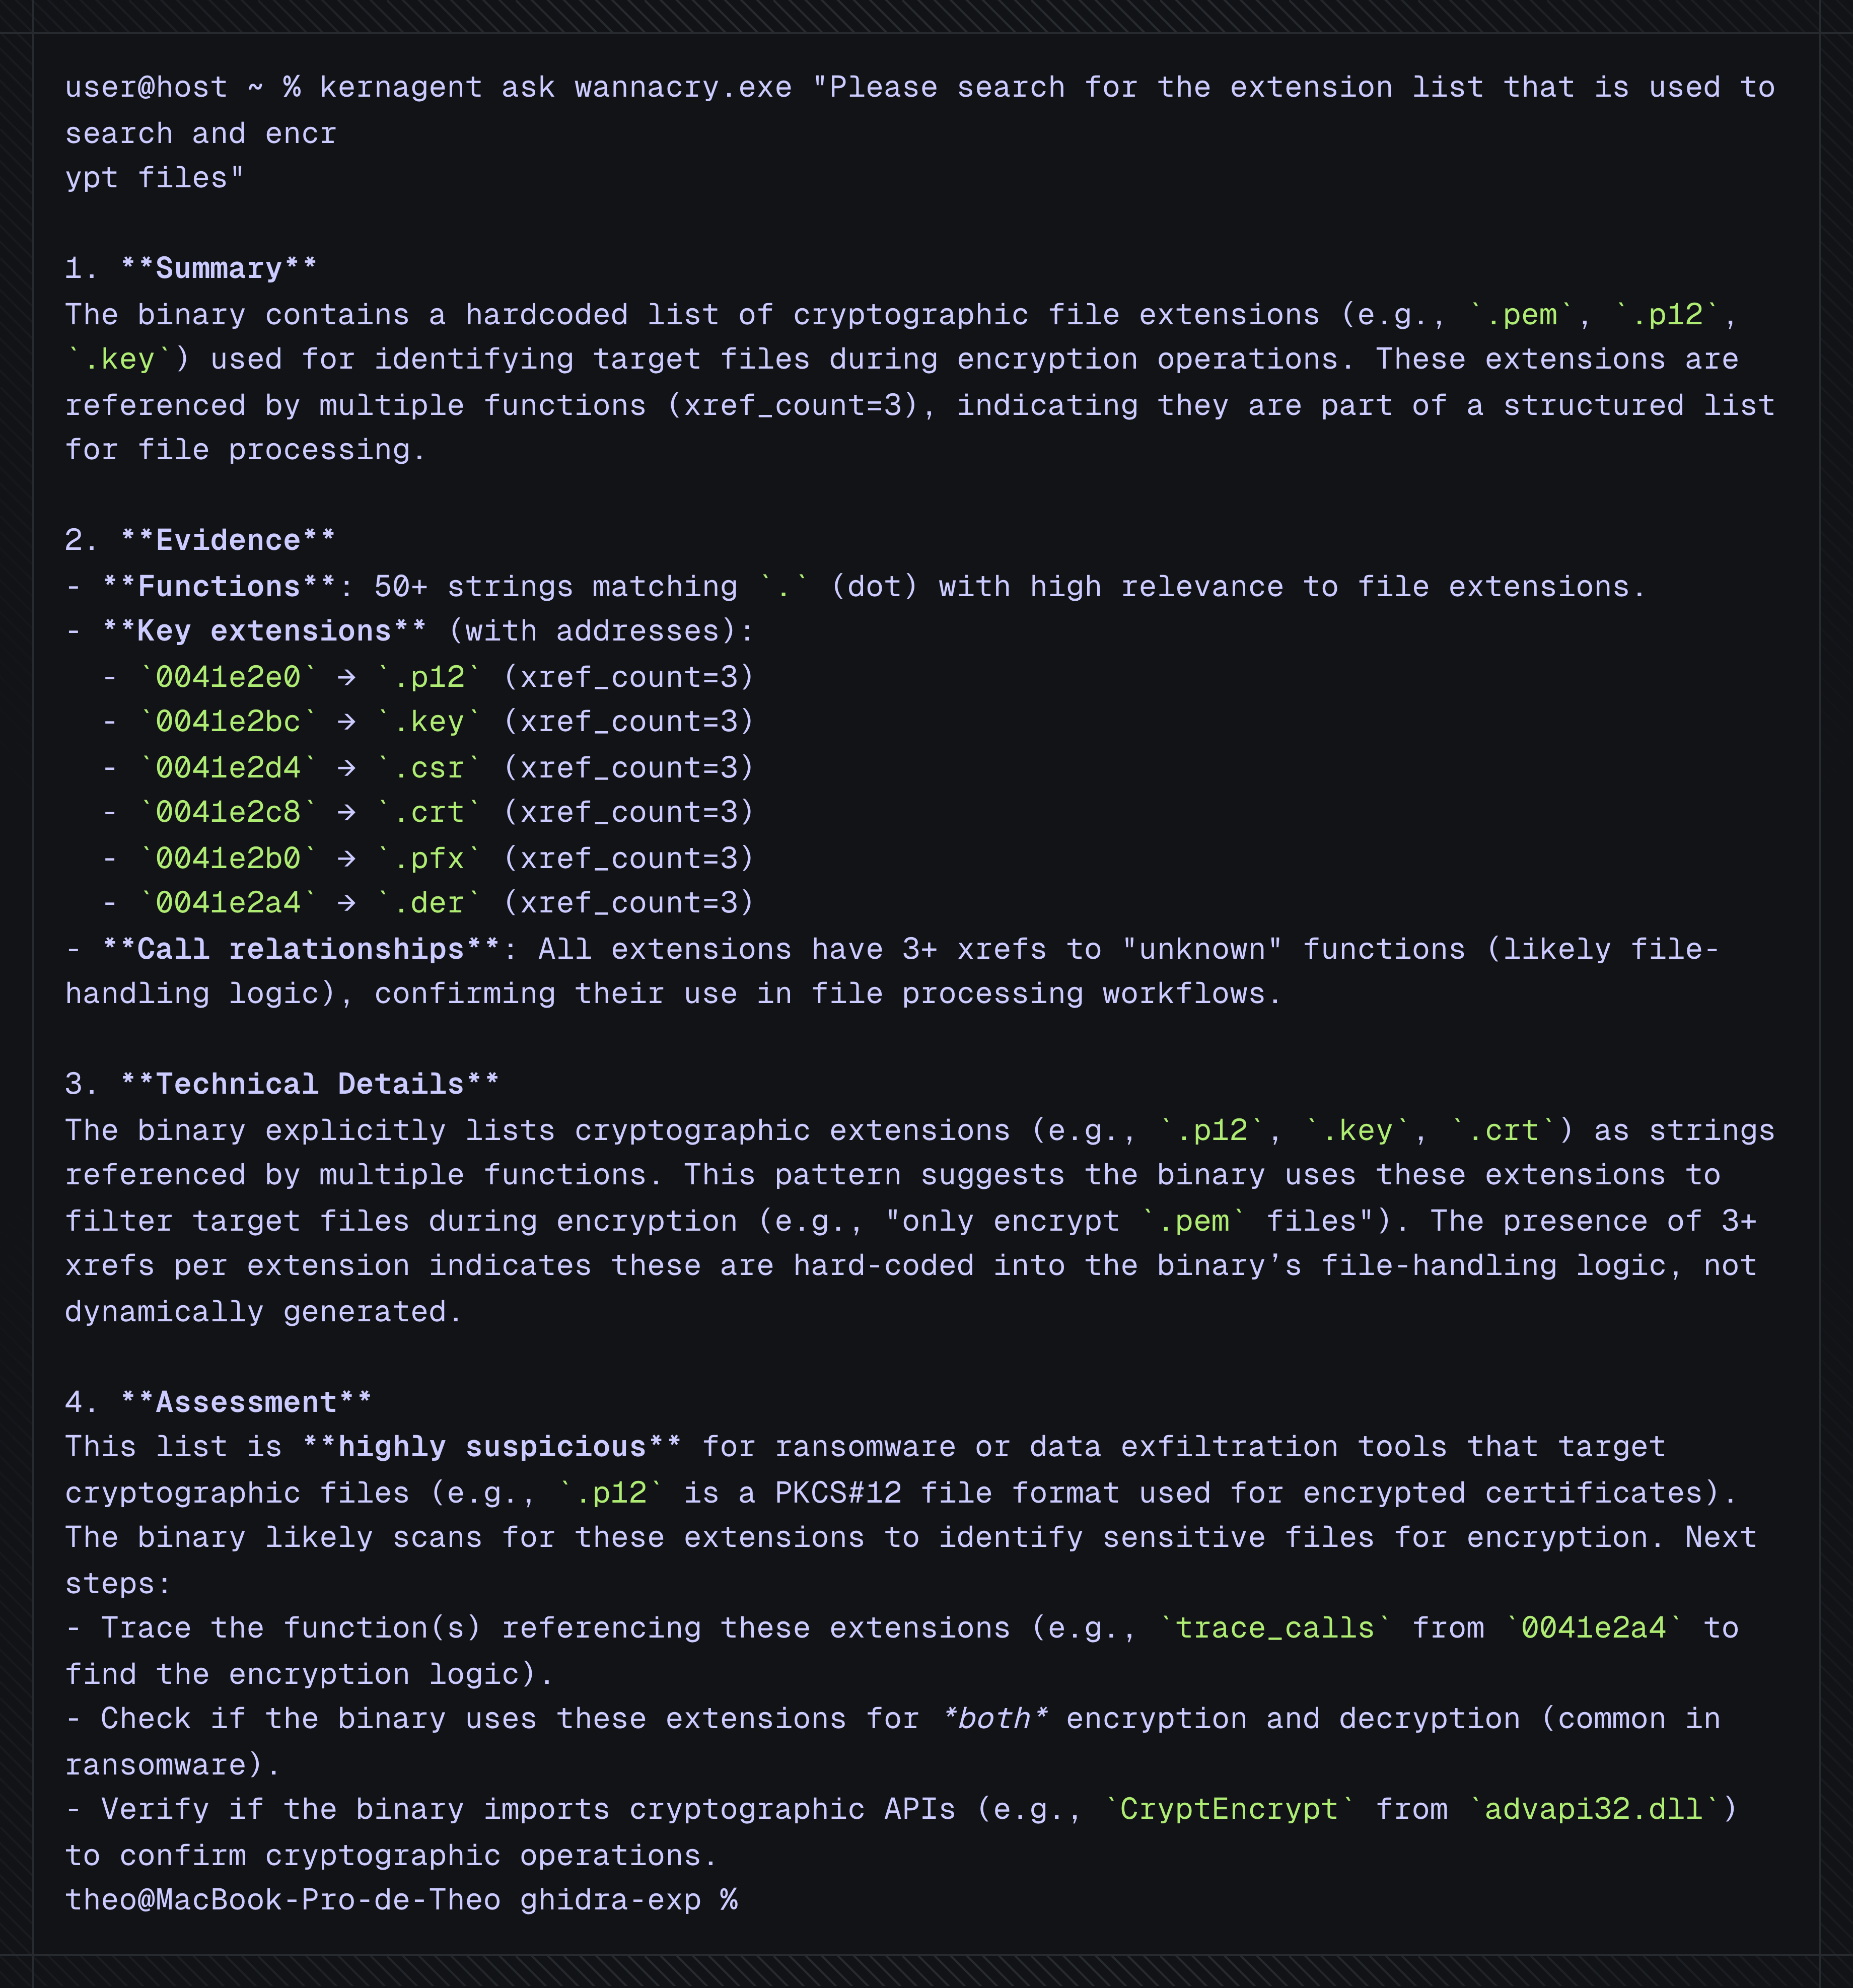
kernagent preview

kernagent

GitHubkarib0u/kernagent

Agent IA sans tête pour le rétro-ingénierie déterministe.

static-analysisreverse-engineeringforensics+4
101il y a 11 mois
Précédent1…262728…53Suivant








