
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 bitwise-01/loki
Outil d'accès à distance
 viralmaniar/powershell-rat
Backdoor basé sur Python qui utilise Gmail pour exfiltrer des données via pièce jointe. Ce RAT aidera lors d'engagements d'équipe rouge à backdoor…
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - Exploit Java LOG4J - astuces de bypass WAF
 foxglovesec/potato
Exploit local d'élévation de privilèges Windows utilisant l'usurpation NBNS, un faux proxy WPAD et un relais NTLM HTTP-vers-SMB pour obtenir un accès…
 sighook/pixload
Outils de création/injection de payloads dans les images
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 aniqfakhrul/powerview.py
Powerview sous stéroïdes
 worawit/cve-2021-3156
Exploit Sudo Baron Samedit
 safebreach-labs/pinjectra
Pinjectra est une bibliothèque de type POO en C/C++ qui implémente des techniques d'injection de processus (avec un accent sur Windows 10 64 bits)
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 et techniques d’abus du noyau pour pentesters
 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 antoniococo/remotepotato0
Élévation de privilèges Windows de l'utilisateur à l'administrateur de domaine.
 hatriot/token-priv
Recherche sur les privilèges des jetons
 hackerhouse-opensource/iscsicpl_bypassuac
Contournement de l'UAC pour Windows 7 - 11 x64
 klezvirus/cve-2021-40444
CVE-2021-40444 - Exploit RCE Microsoft Office Word entièrement armé
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
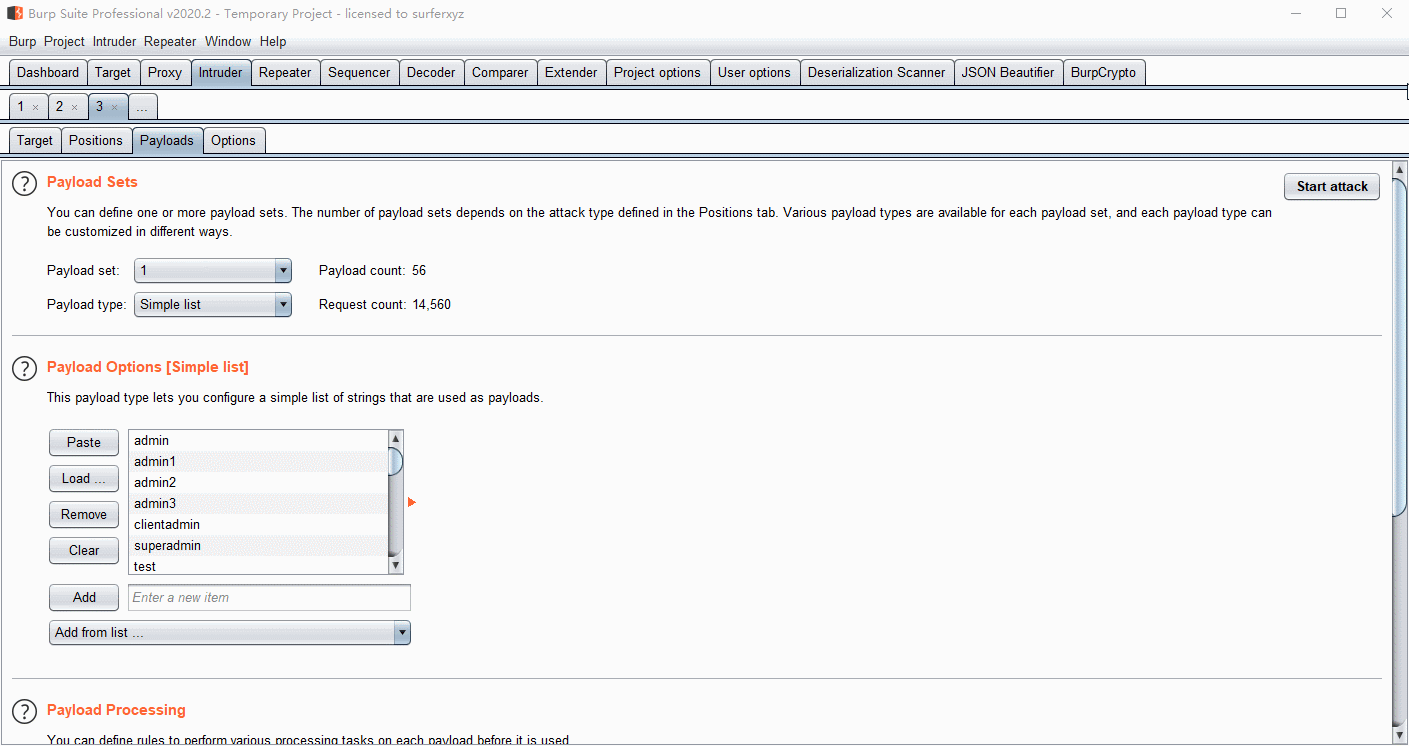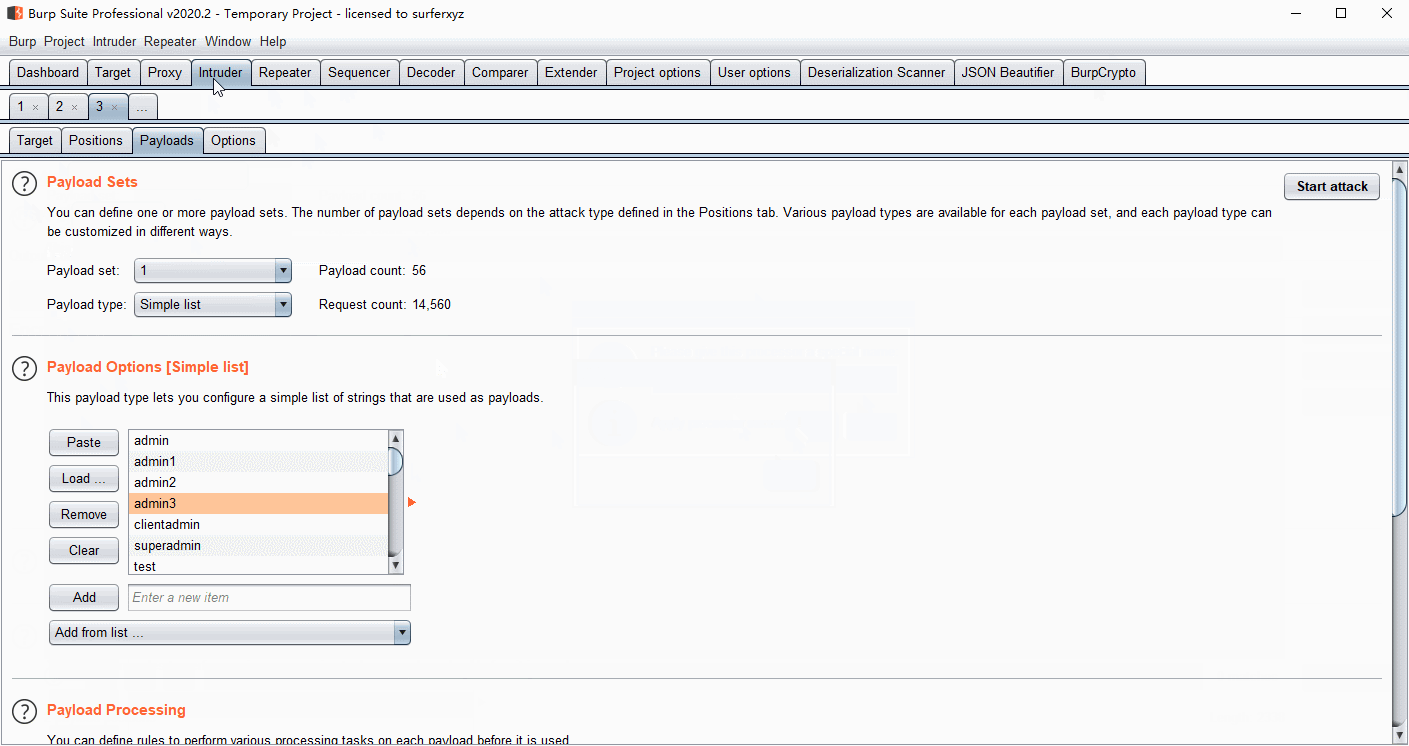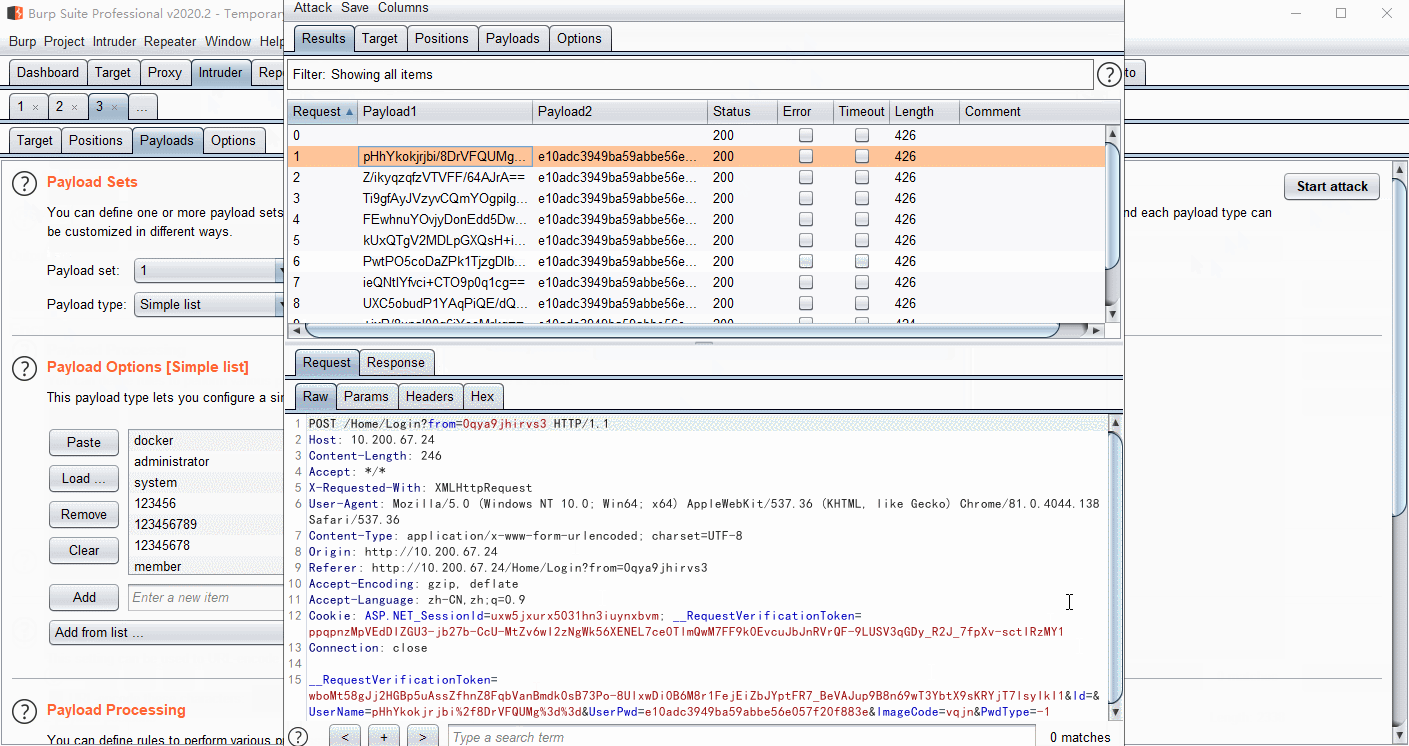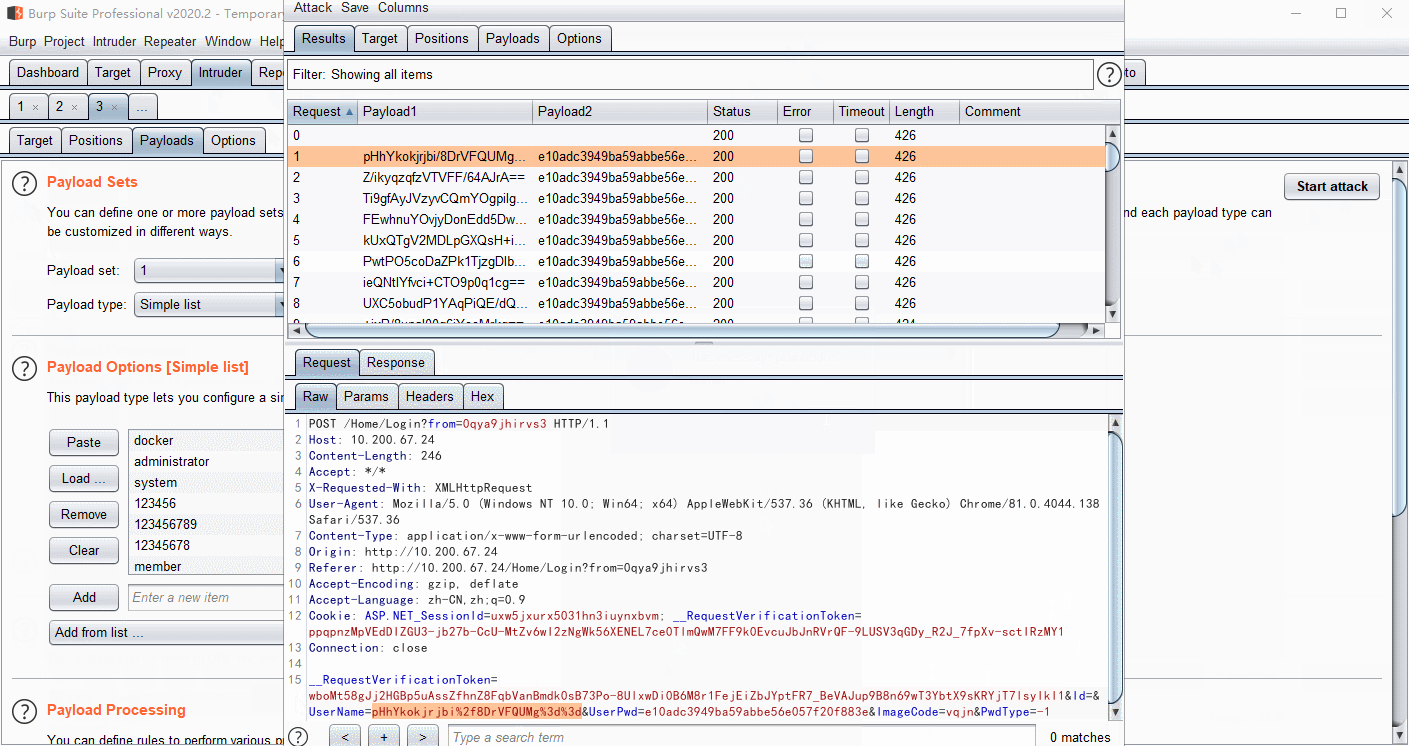 whwlsfb/burpcrypto
Plugin BurpSuite pour chiffrer les charges utiles avec AES, RSA, DES ou du code JS personnalisé, permettant le déchiffrement automatisé du trafic…








