
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 ssl/ezxss
Plateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…
 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
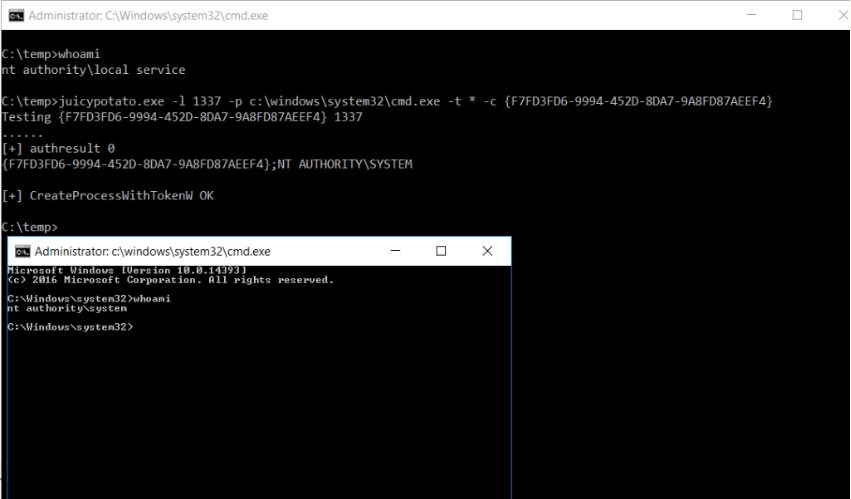 ohpe/juicy-potato
Une version enrichie de RottenPotatoNG, avec un peu plus de punch, c'est-à-dire un autre outil d'escalade de privilèges locale, depuis un compte de…
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
 googleprojectzero/sandbox-attacksurface-analysis-tools
Ensemble d'outils pour analyser les sandboxes Windows afin de détecter la surface d'attaque exposée.
 nfcgate/nfcgate
Une application de boîte à outils de recherche NFC pour Android
 rhinosecuritylabs/cves
Preuves de concept d'exploits pour les CVE découvertes par l'équipe de Rhino Security Labs
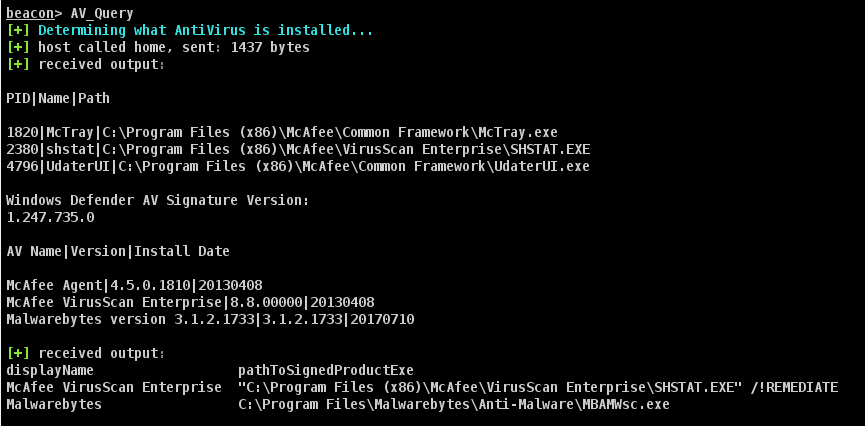 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 justasmasiulis/lazy_importer
bibliothèque permettant d'importer des fonctions depuis des dll de manière cachée et peu propice à l'ingénierie inverse
 greshake/llm-security
Démos de preuve de concept et recherches sur les attaques par injection de prompt indirecte contre les LLM intégrés aux applications, couvrant…
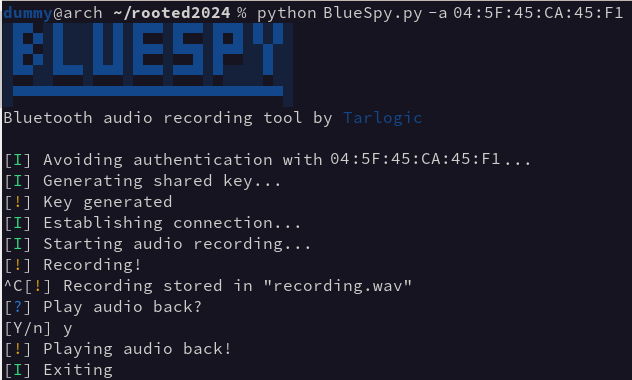 tarlogicsecurity/bluespy
PoC pour enregistrer l'audio d'un appareil Bluetooth
 michalmalik/osx-re-101
Une collection de ressources pour le reverse engineering sous OSX/iOS.
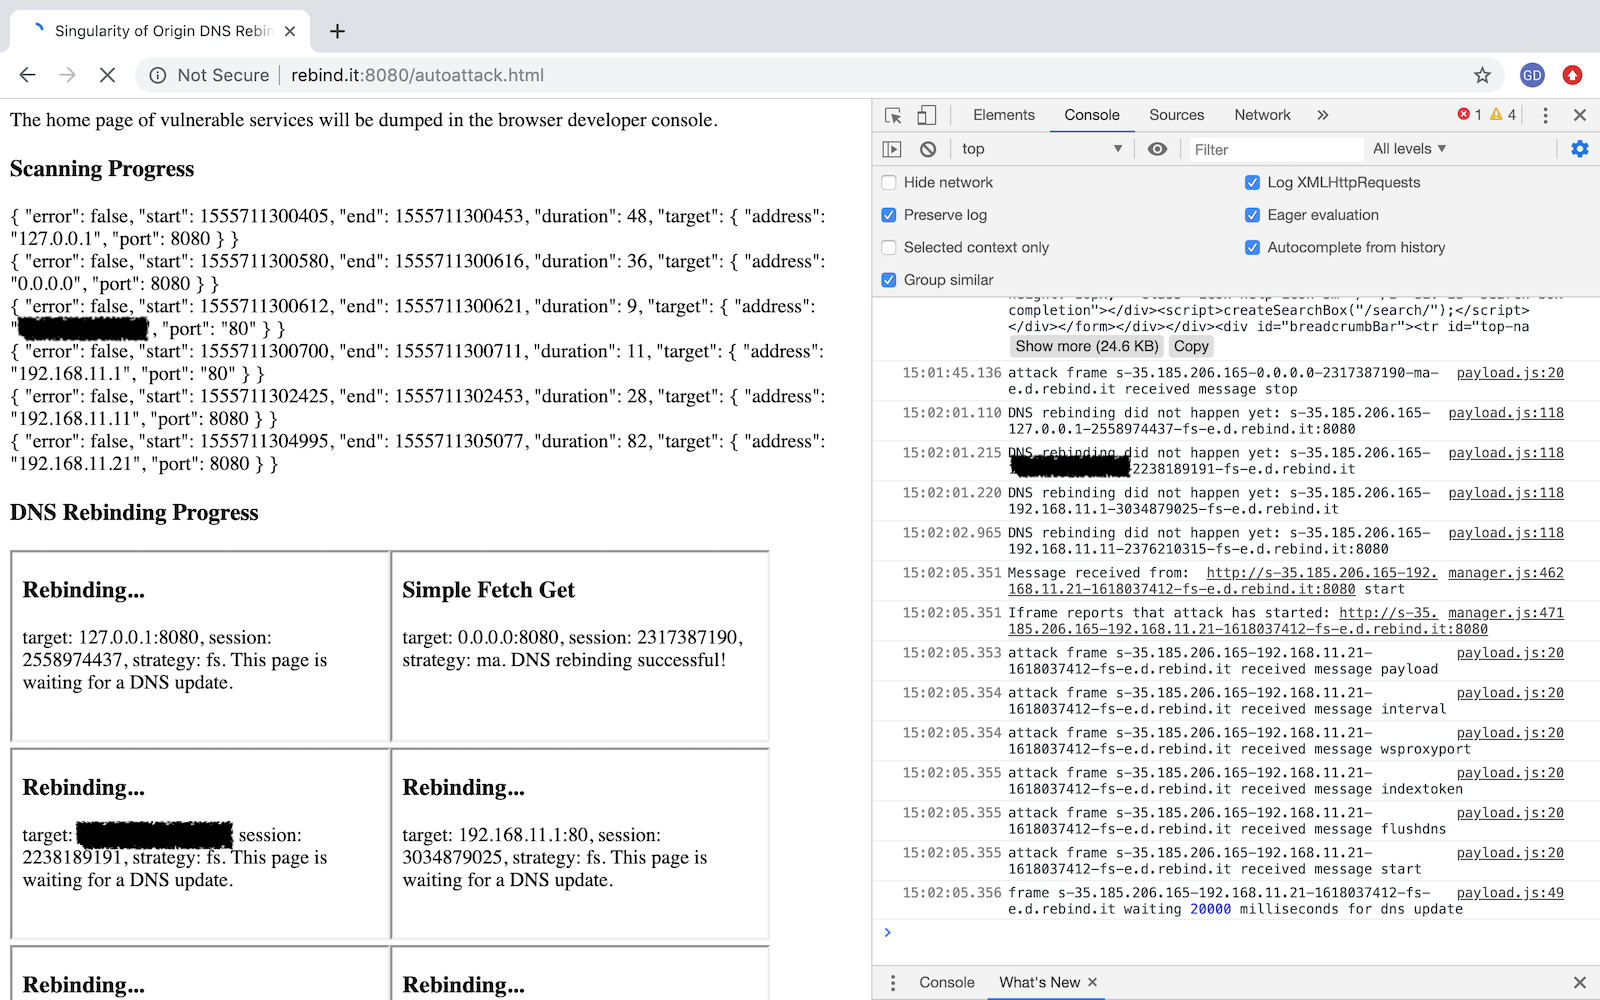 nccgroup/singularity
Un framework d'attaque par rebinding DNS.
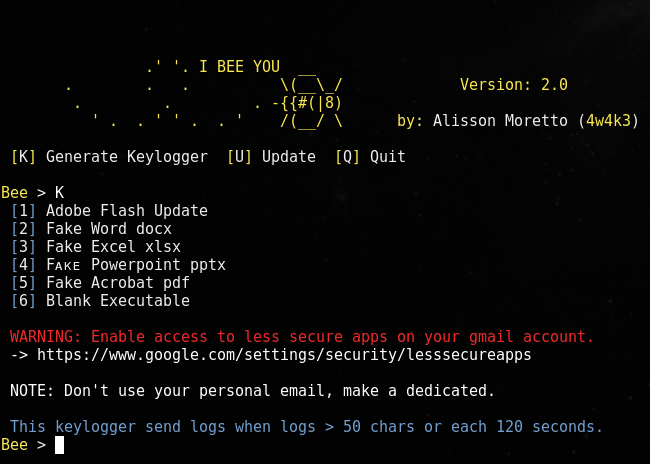 4w4k3/beelogger
Générer des keyloggers pour Windows avec envoi par email Gmail.
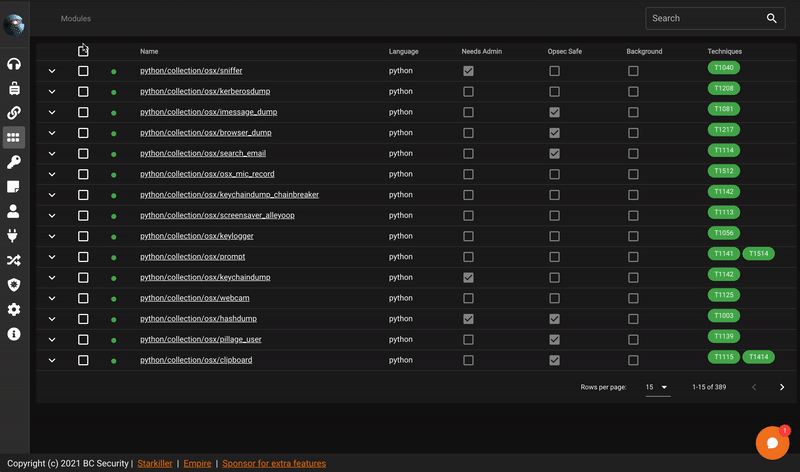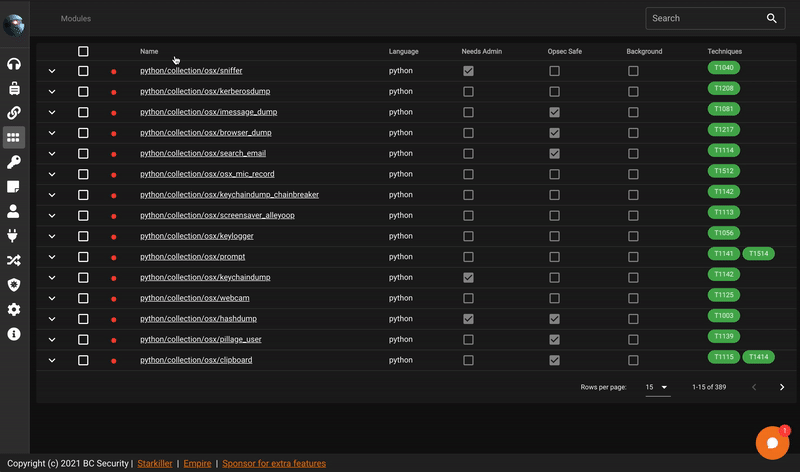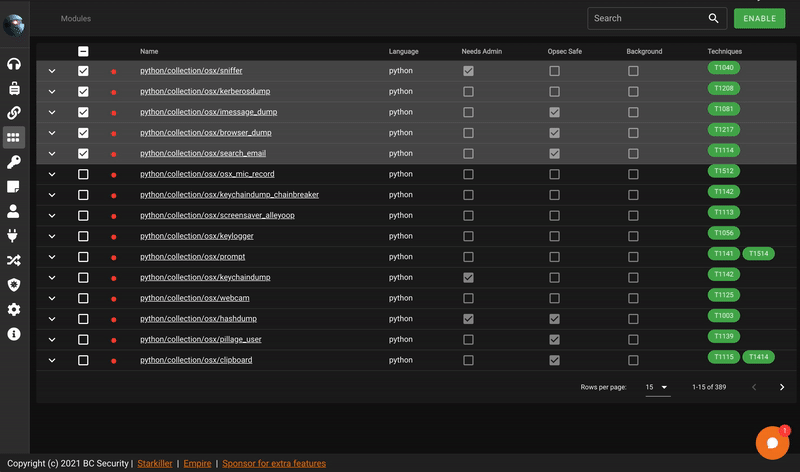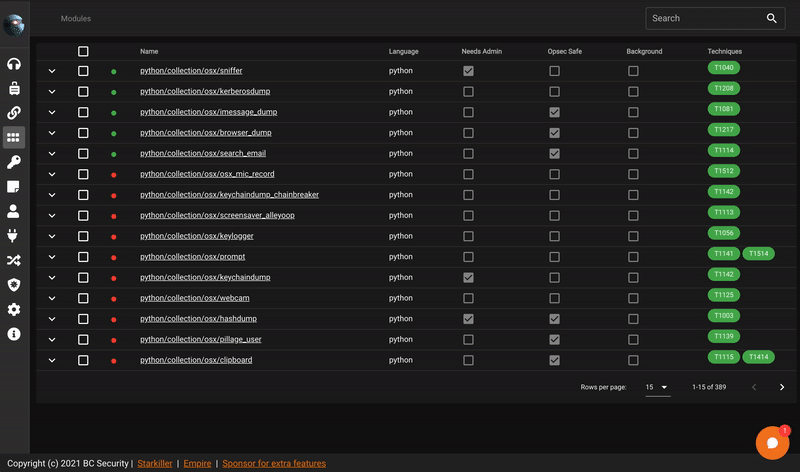 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
 t6x/reaver-wps-fork-t6x
Outil d'attaque par force brute contre les PINs de registre WPS pour récupérer les mots de passe WPA/WPA2, prenant en charge la force brute en ligne…
 nixawk/labs
Laboratoires de vulnérabilité pour l'analyse de sécurité
 googleprojectzero/0days-in-the-wild
Dépôt d'informations sur les 0-days exploités dans la nature.








