
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 devploit/awesome-ctf-resources
Une liste de frameworks, bibliothèques, ressources et logiciels Capture The Flag (CTF) pour les joueurs CTF débutants ou expérimentés 🚩
 enjoiz/xxeinjector
Outil pour l'exploitation automatique de la vulnérabilité XXE en utilisant des méthodes directes et différentes hors bande.
 mandatoryprogrammer/xsshunter
Le service XSS Hunter - une version portable de XSSHunter.com
 uphiago/recon-skills
Validé sur le terrain, pack de compétences en sécurité offensive avec 169 techniques pour la reconnaissance et les tests d'intrusion. Couvre CORS,…
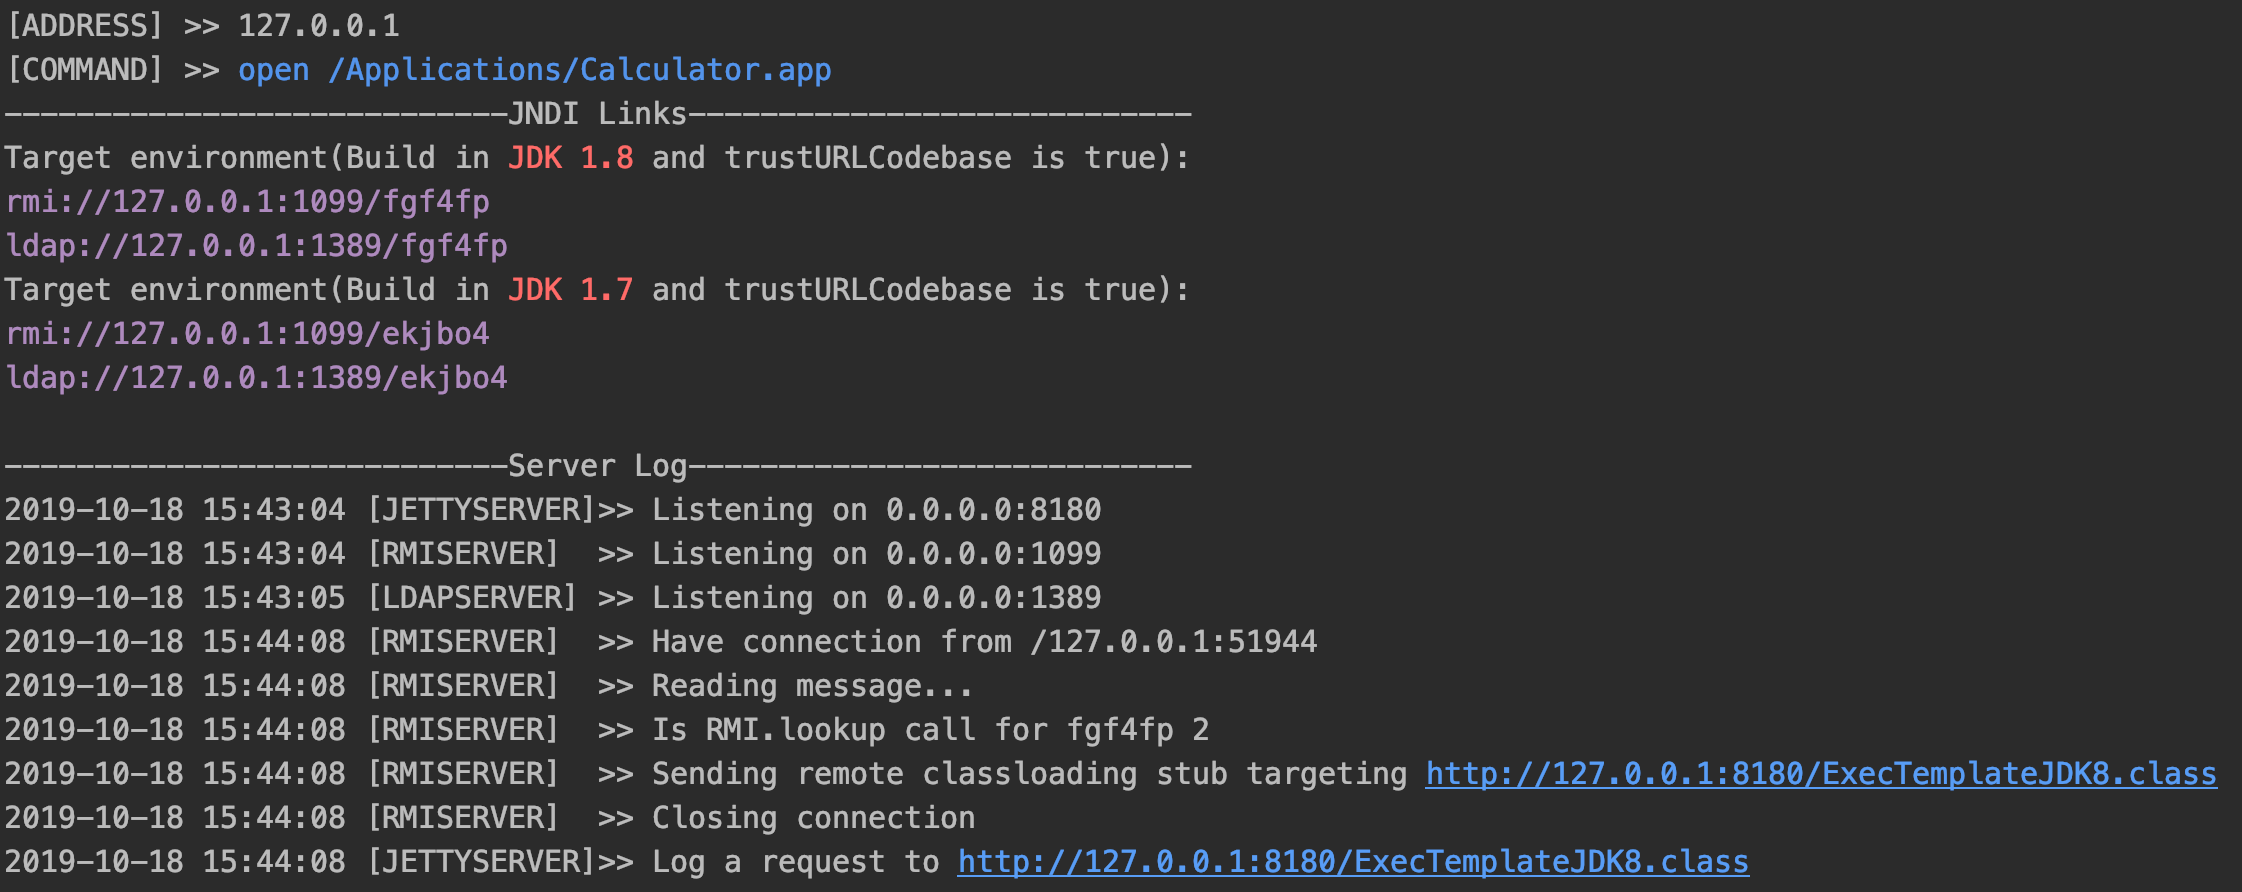 welk1n/jndi-injection-exploit
Outil de test d'injection JNDI(Un outil qui génère des liens JNDI peut démarrer plusieurs serveurs pour exploiter la vulnérabilité d'injection JNDI,…
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 xtr4nge/fruitywifi
FruityWiFi est un outil d'audit de réseaux sans fil. L'application peut être installée sur tout système basé sur Debian (Jessie) en y ajoutant les…
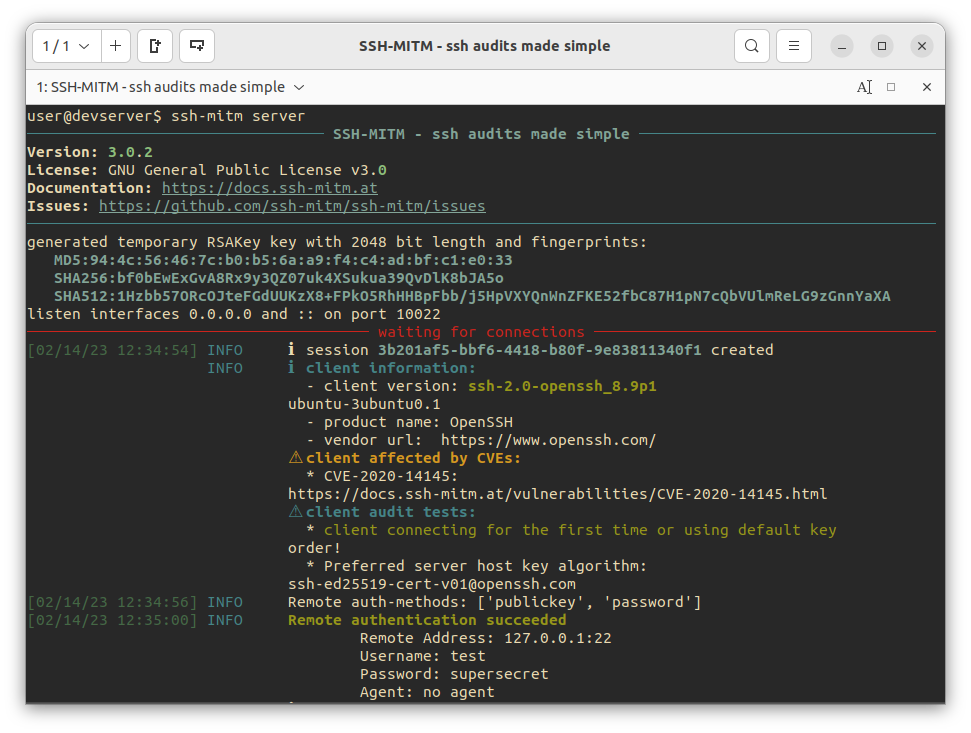 ssh-mitm/ssh-mitm
SSH-MITM - audits SSH simplifiés
 p0dalirius/awesome-rce-techniques
Liste impressionnante de techniques pas à pas pour parvenir à une exécution de code à distance sur diverses applications !
 ax/apk.sh
Facilite le reverse engineering des applications Android en automatisant des tâches répétitives comme le téléchargement, le décodage, la…
 bastilleresearch/mousejack
Outils de recherche pour les vulnérabilités MouseJack dans les dispositifs sans fil nRF24L01, incluant la découverte d'appareils, la capture de…
 neex/phuip-fpizdam
Exploit pour CVE-2019-11043
 mrwadams/stride-gpt
Un outil de modélisation des menaces alimenté par l'IA qui utilise les modèles GPT d'OpenAI pour générer des modèles de menaces pour une application…
 bsauce/kernel-exploit-factory
Rapport d'analyse d'exploits CVE du noyau Linux et environnement de débogage associé. Vous n'avez plus besoin de compiler le noyau Linux ni de…
 freelabz/secator
secator - le couteau suisse du pentester
 eonraider/violent-python3
Code source du livre « Violent Python » de TJ O'Connor. Le code a été entièrement converti en Python 3, reformaté pour se conformer aux normes PEP8…








