
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 oopnv70-lab/ghostlock-aak-apk
# Lanceur GhostLock AAK - Déclencheur d'élévation de privilèges locale CVE-2026-43499 (UAF de la pile rtmutex du noyau Linux) (GPLv3)
 bishopfox/sliver
Cadre d'émulation d'adversaire
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 jonaschen0103/cve-2026-33439-poc
PoC Python exploitant CVE-2026-33439, une RCE pré-authentification dans OpenAM via la désérialisation Java du paramètre jato.clientSession, avec…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 a2333c/dfroot
Outil de root Android pour Samsung Galaxy S25 Ultra (SM-S938B) qui enchaîne DirtyFrag CVE-2026-43284 et CVE-2026-43499 pour obtenir le root…
 capture0x/adstrike
Framework red-team Active Directory modulaire alimenté par IA pour les tests d'intrusion autorisés, l'énumération AD, l'analyse des chemins…
 nealbridges/vulnhunter
Scanner de sécurité pour l'IA agentique qui raisonne comme un attaquant sur le code source, confirme les failles exploitables avec des PoC…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 greydgl/pentestgpt
Framework agentique de tests de pénétration automatisés alimenté par de grands modèles de langage
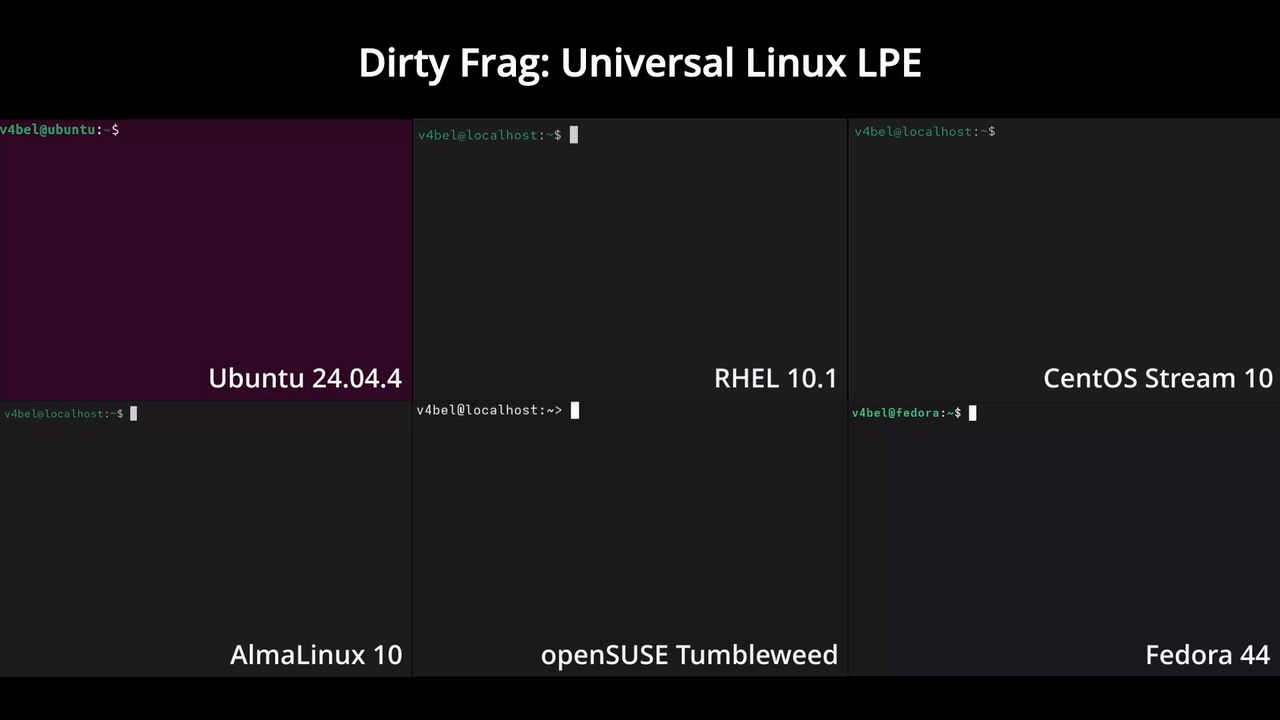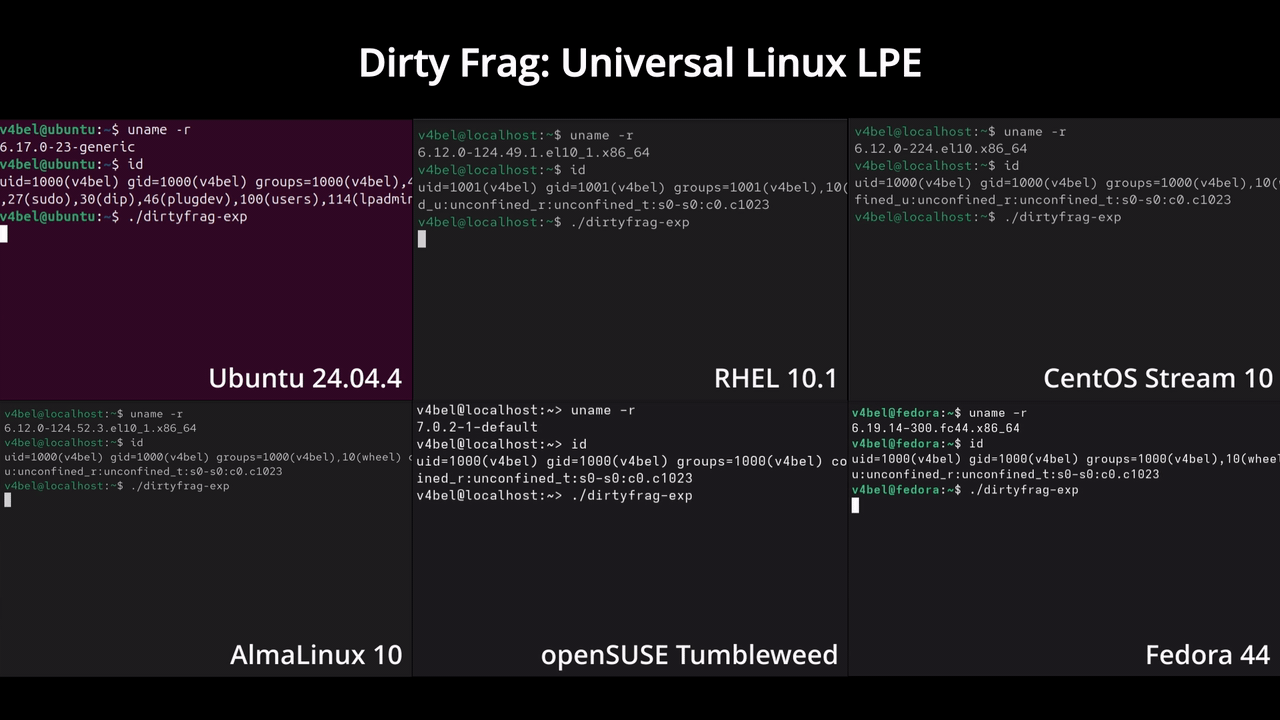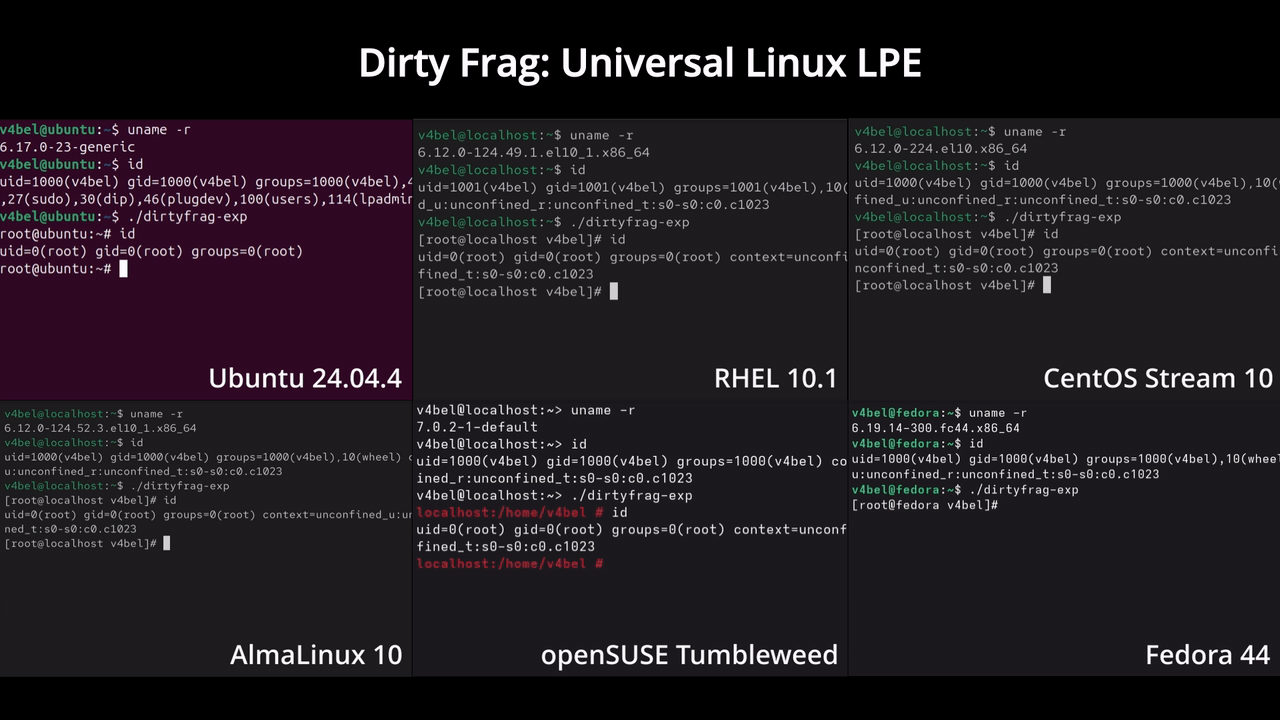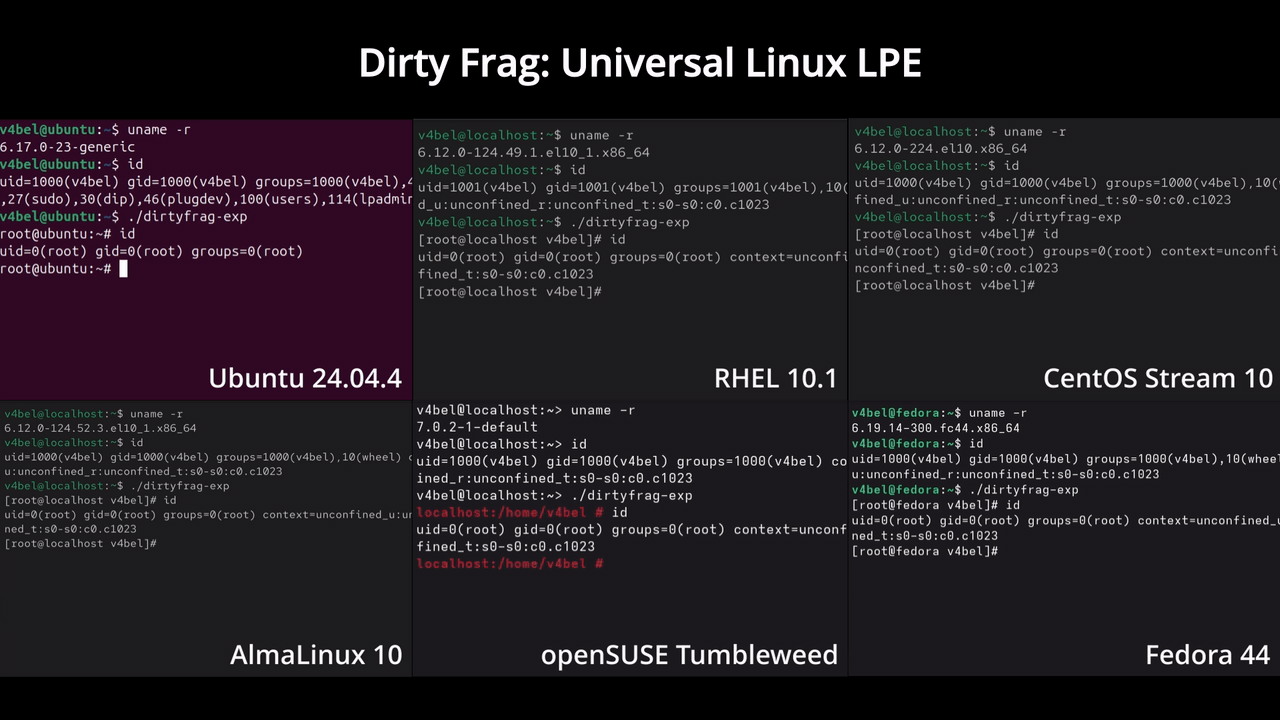 v4bel/dirtyfrag
Exploit d'escalade de privilèges du noyau Linux enchaînant deux vulnérabilités d'écriture dans le cache de pages (CVE-2026-43284, CVE-2026-43500)…
 mandiant/gopacket
Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…
 satheesh575555/linux-4.19.72_cve-2023-0386
Exploit du noyau pour CVE-2023-0386, une vulnérabilité d'élévation de privilèges du noyau Linux, fournissant une preuve de concept pour la recherche…
 r0rt1z2/ghostlock
Exploit root du noyau (CVE-2026-43499) pour certains appareils Amazon
 1n3/sn1per
Automated penetration testing & attack surface management platform. Recon, scan, exploit, report - 600+ exploits, 90+ integrations, 10K+ detections.
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit noyau expérimental basé sur webkit (Arb. R/W) pour la PS5 sur <= 4.51FW
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…







