
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 pandasec888/taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 six2dez/burp-ai-agent
Extension Burp Suite qui ajoute des outils MCP intégrés, une analyse assistée par IA, des contrôles de confidentialité, un scan passif et actif, et…
 windowsexploits/exploits
Archive organisé d'exploits Windows compilés et testés, fournissant des binaires et scripts prêts à l'emploi pour les tests de sécurité et la…
 klezvirus/inceptor
Framework d'évasion AV/EDR piloté par modèles
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 govolution/avet
Outil d'évasion antivirus
 vulnerscom/getsploit
Rechercher et télécharger des exploits publics depuis la base de données Vulners — en ligne, ou entièrement hors ligne à partir d'un index local…
 freelabz/secator
secator - le couteau suisse du pentester
 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
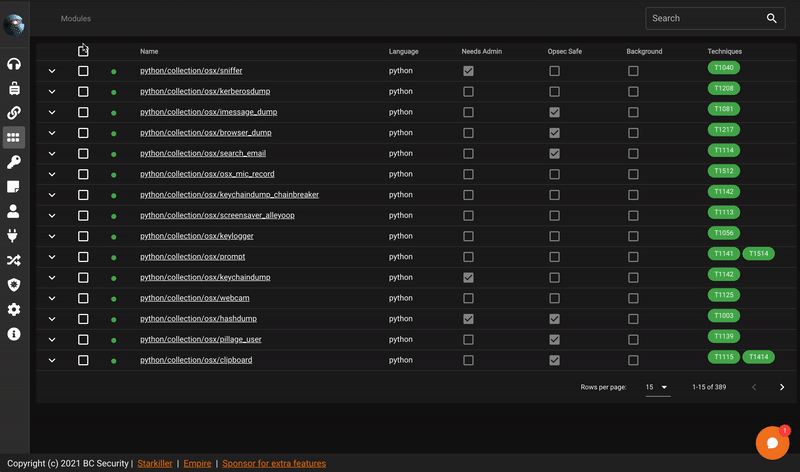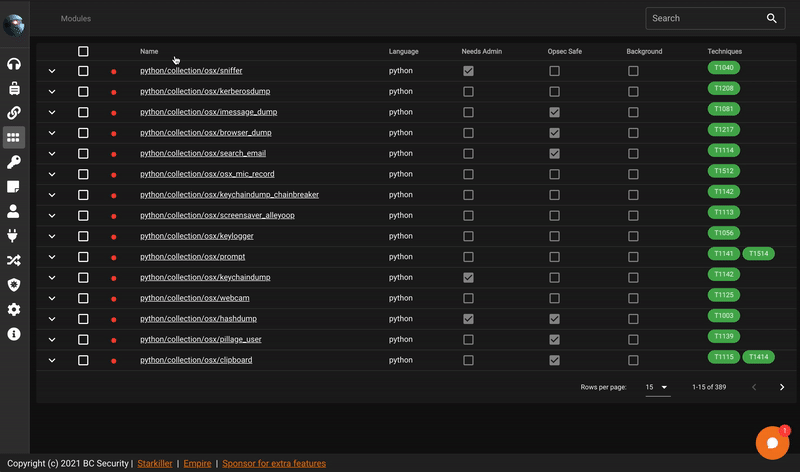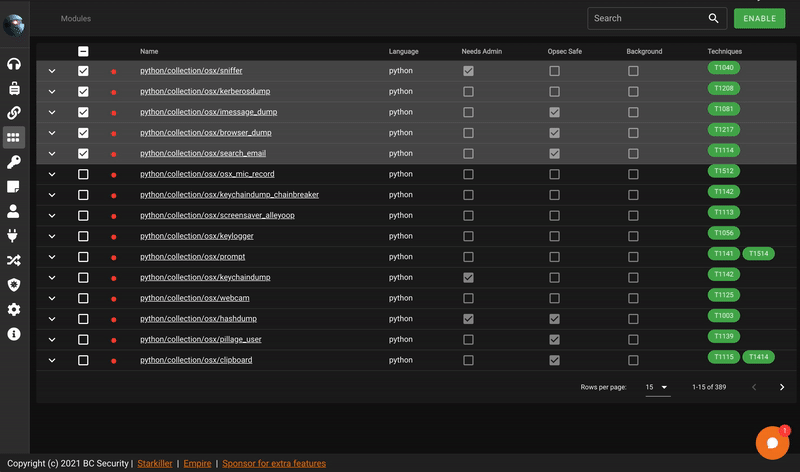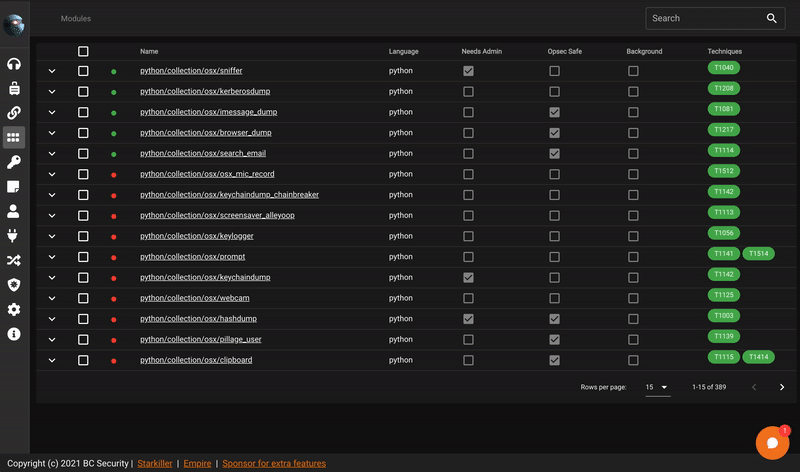 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
 xaitax/sploitscan
Agrège les détails des CVE, les bases de données d'exploits et les scores EPSS avec une évaluation des risques par IA et l'import de scanners de…
 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell regroupant plus de 50 outils de sécurité offensive en C# pour la post-exploitation, l'élévation de privilèges, l'extraction…
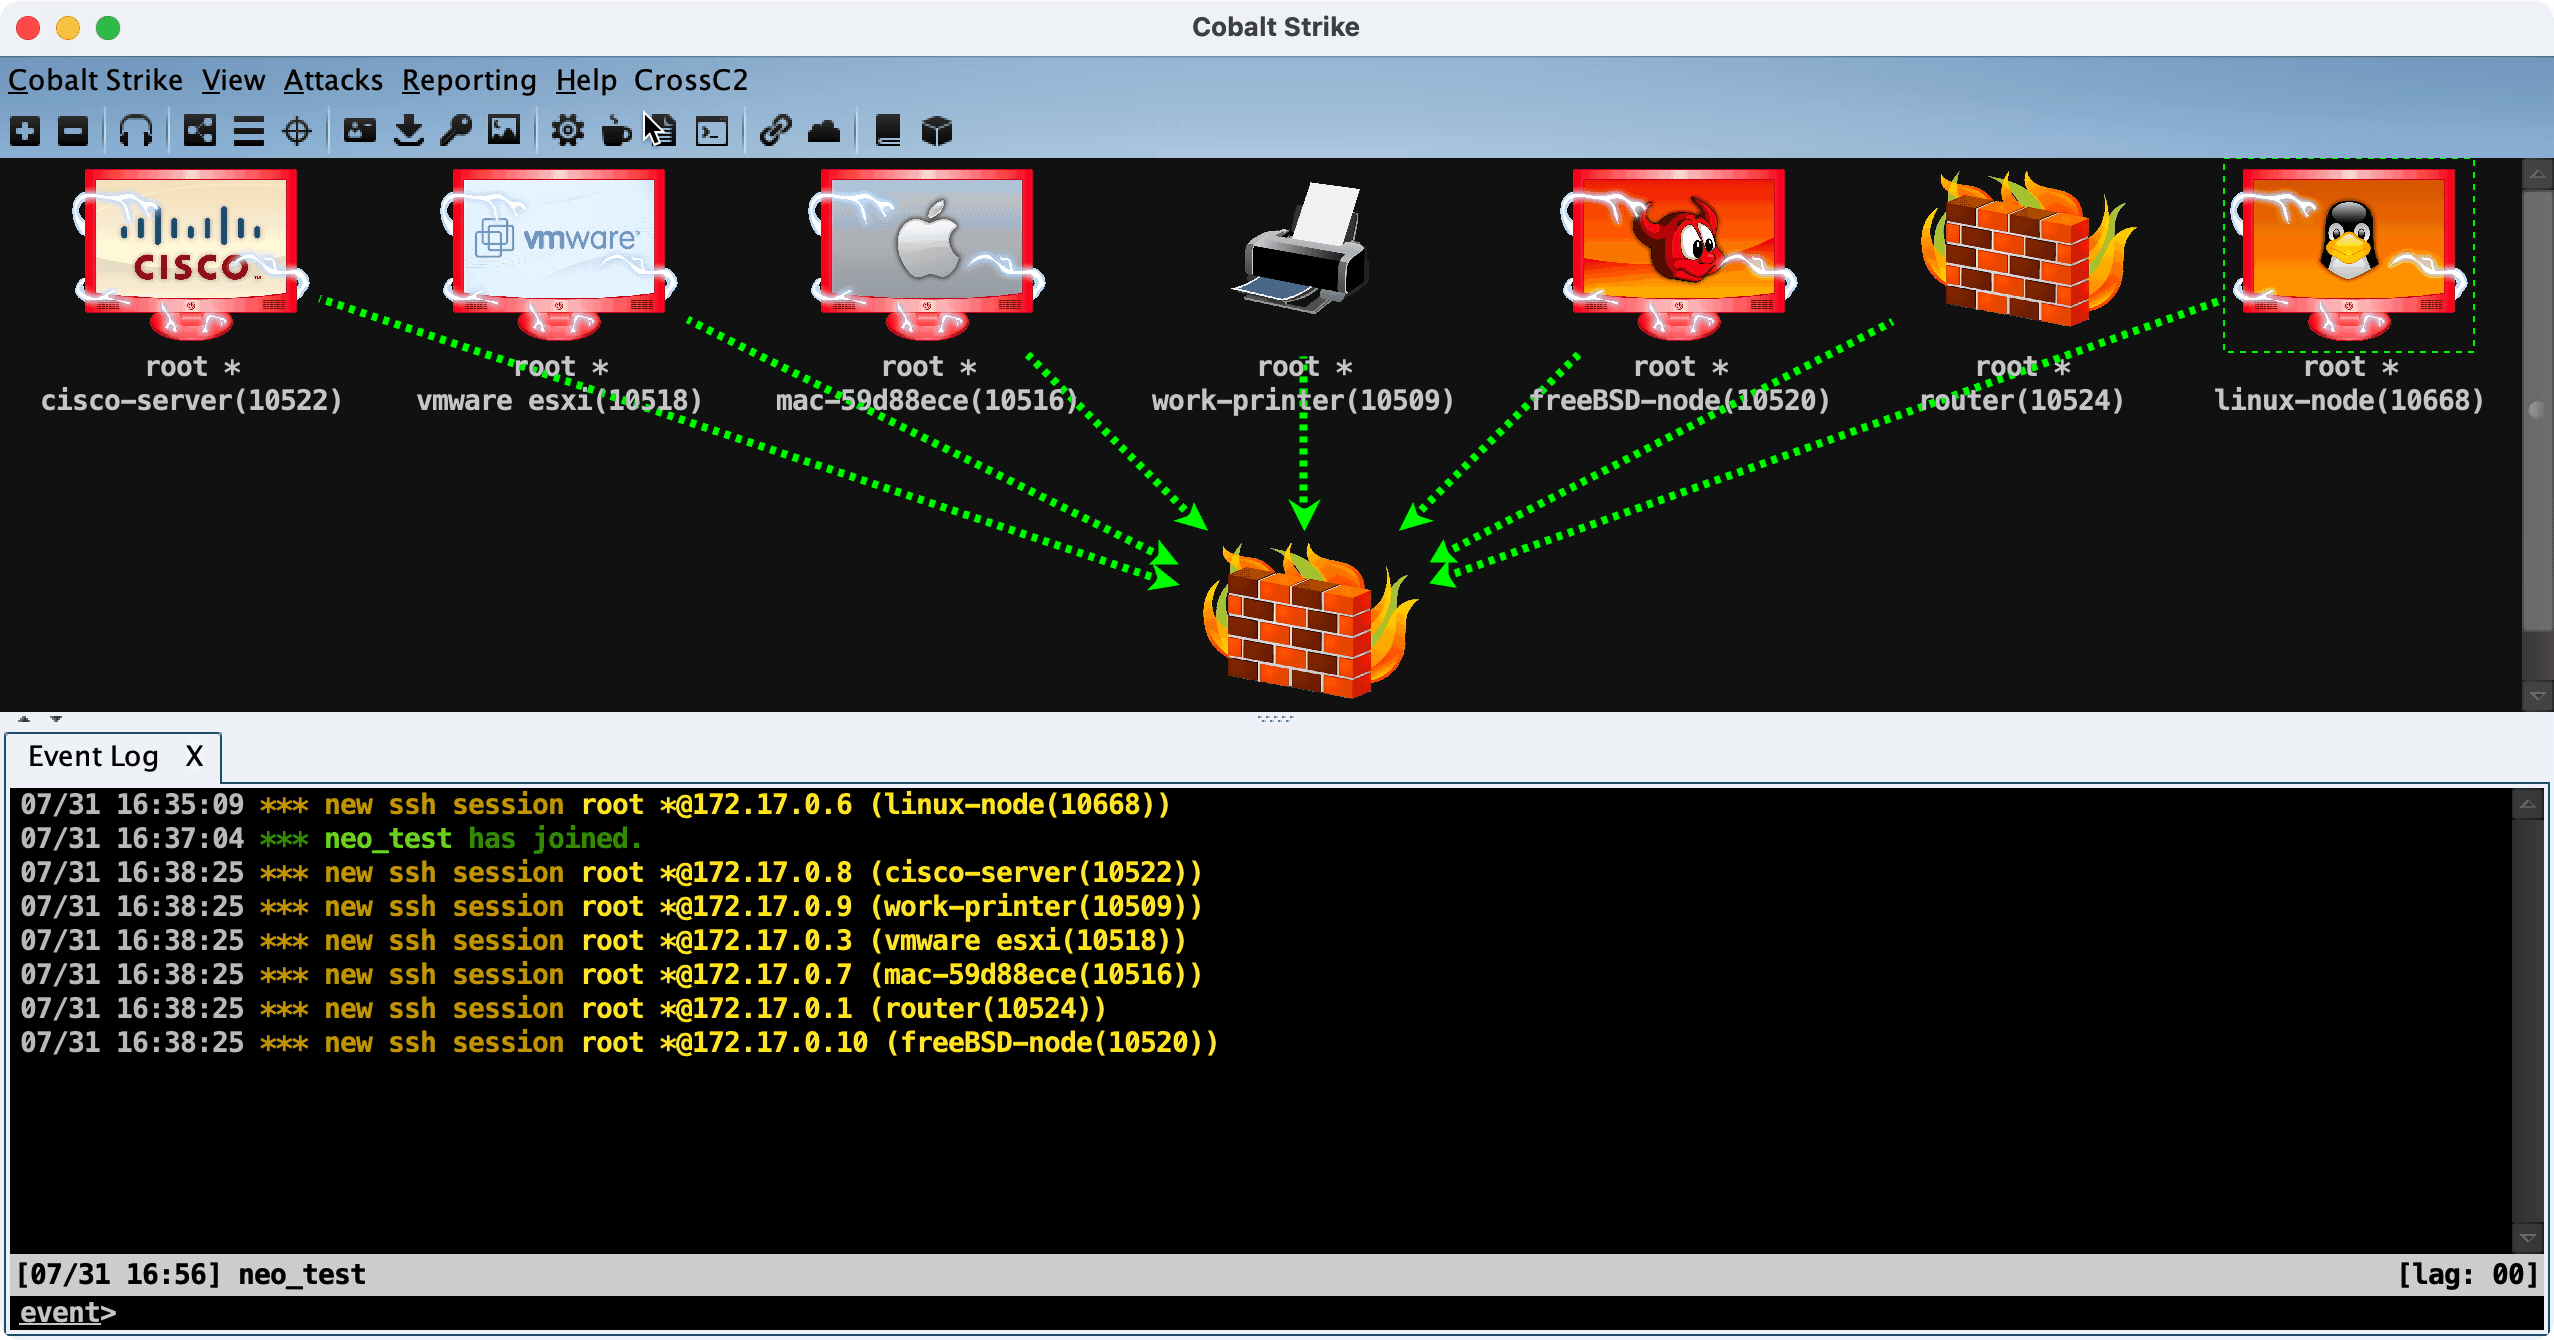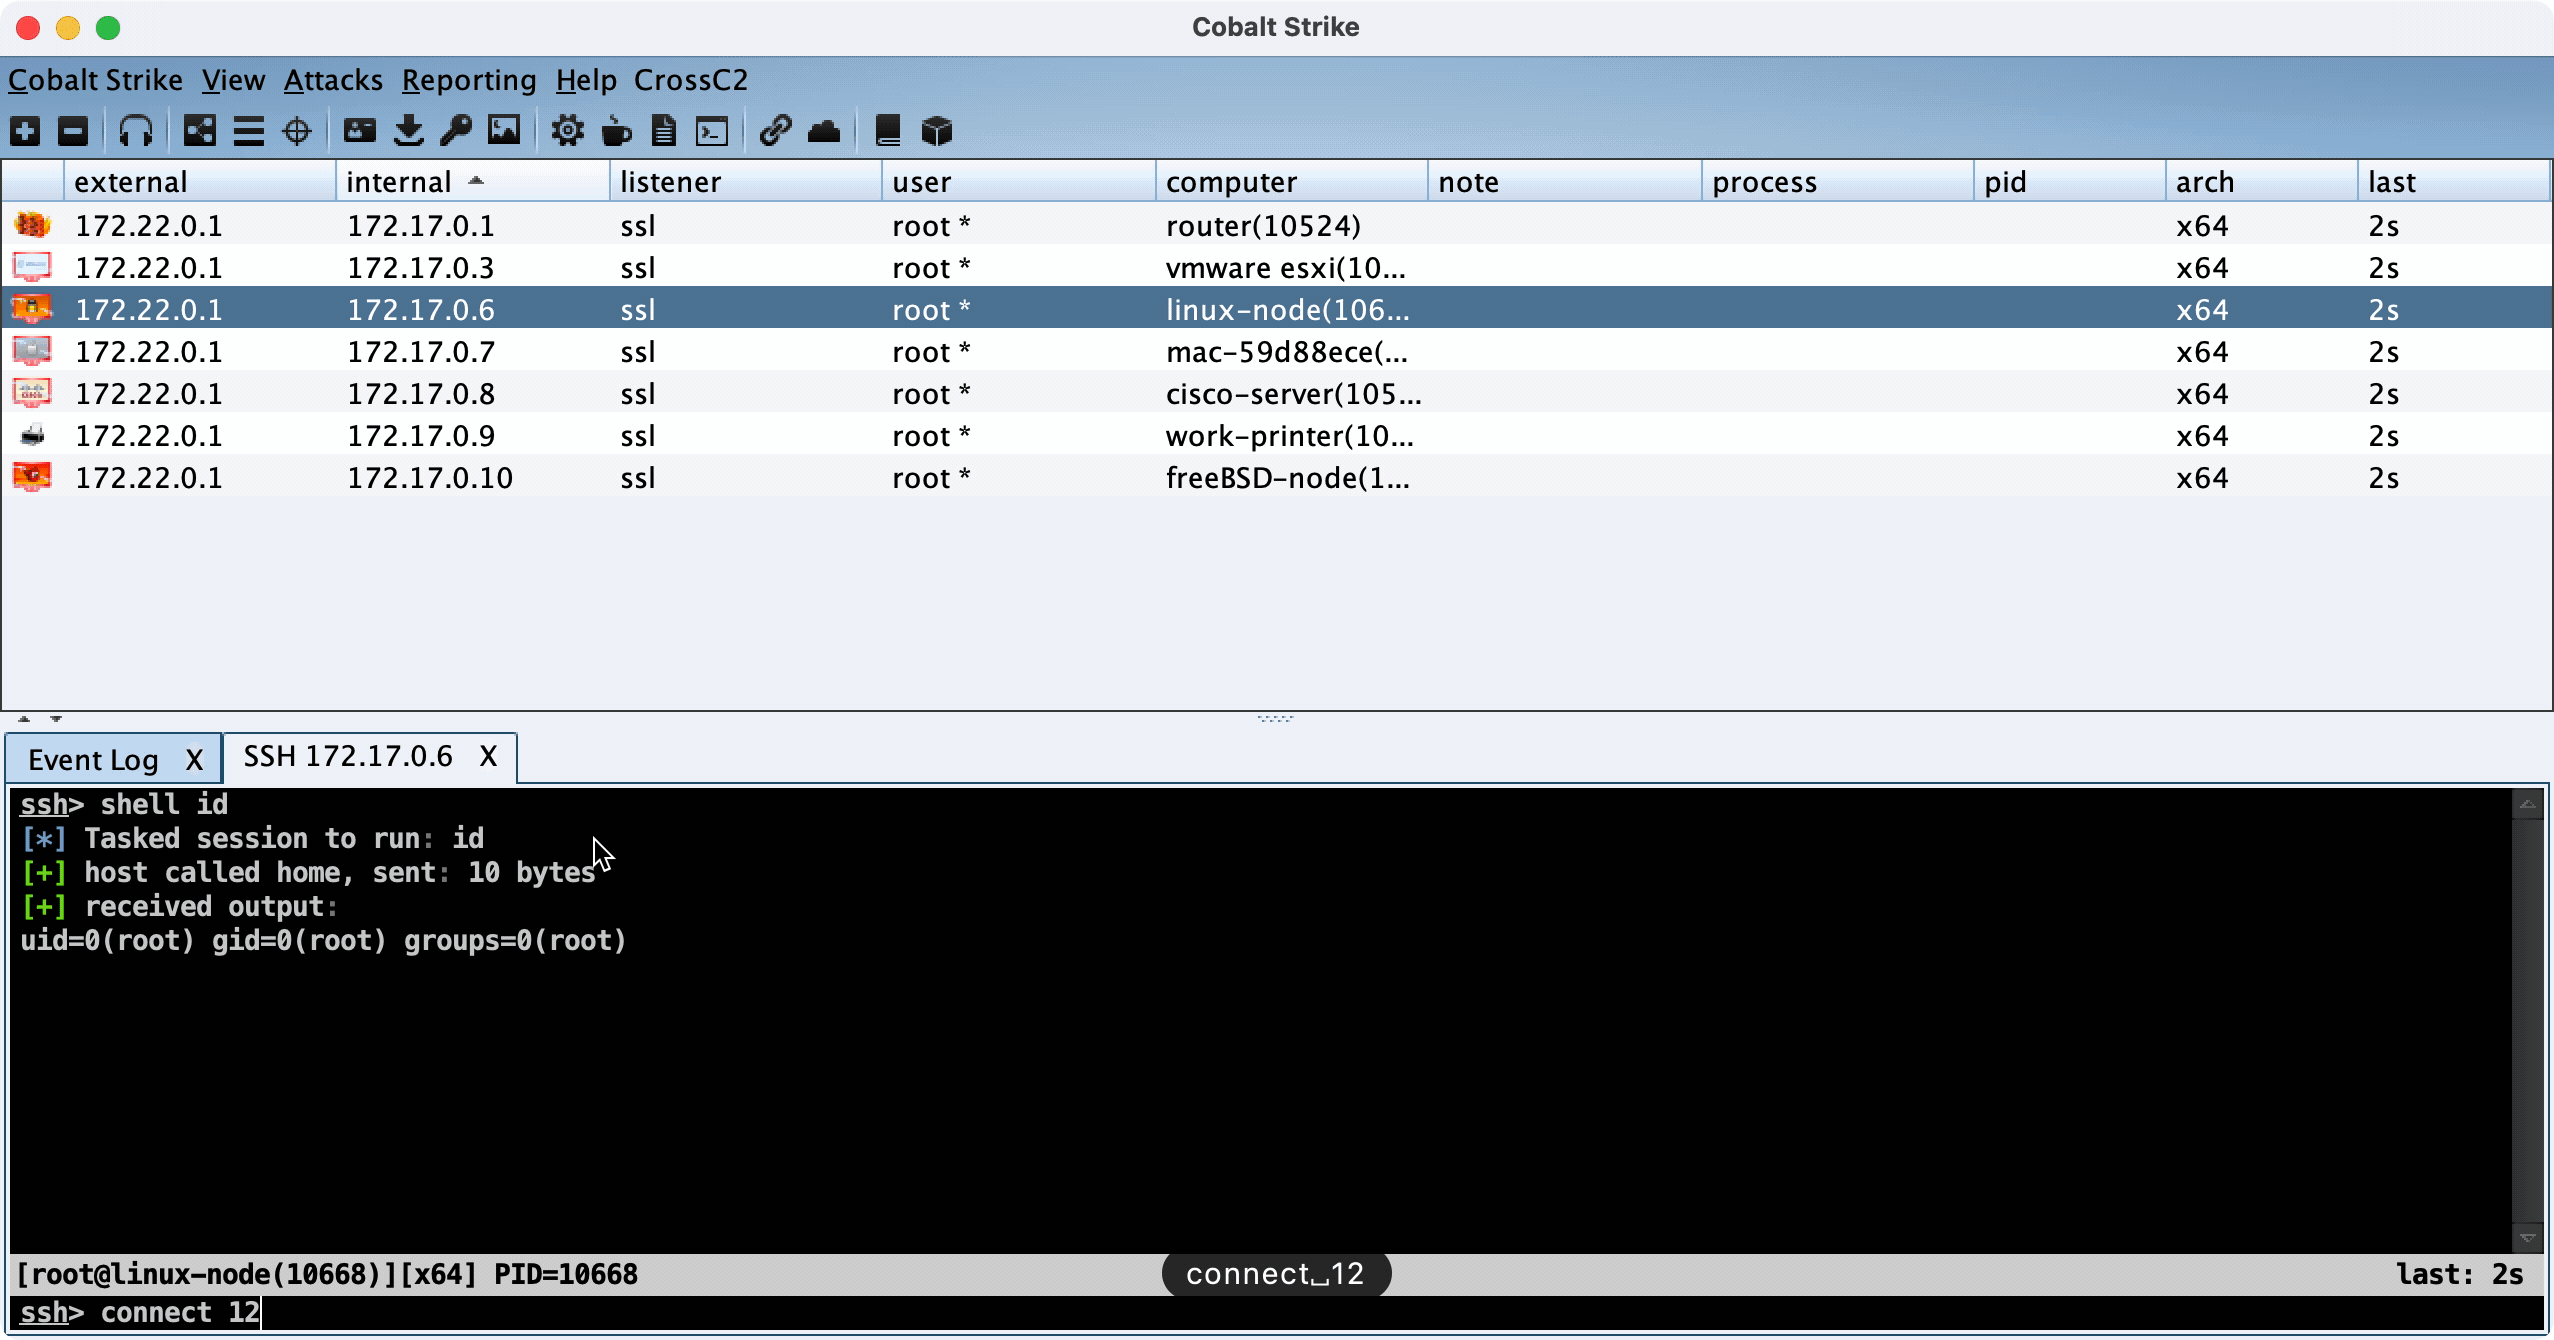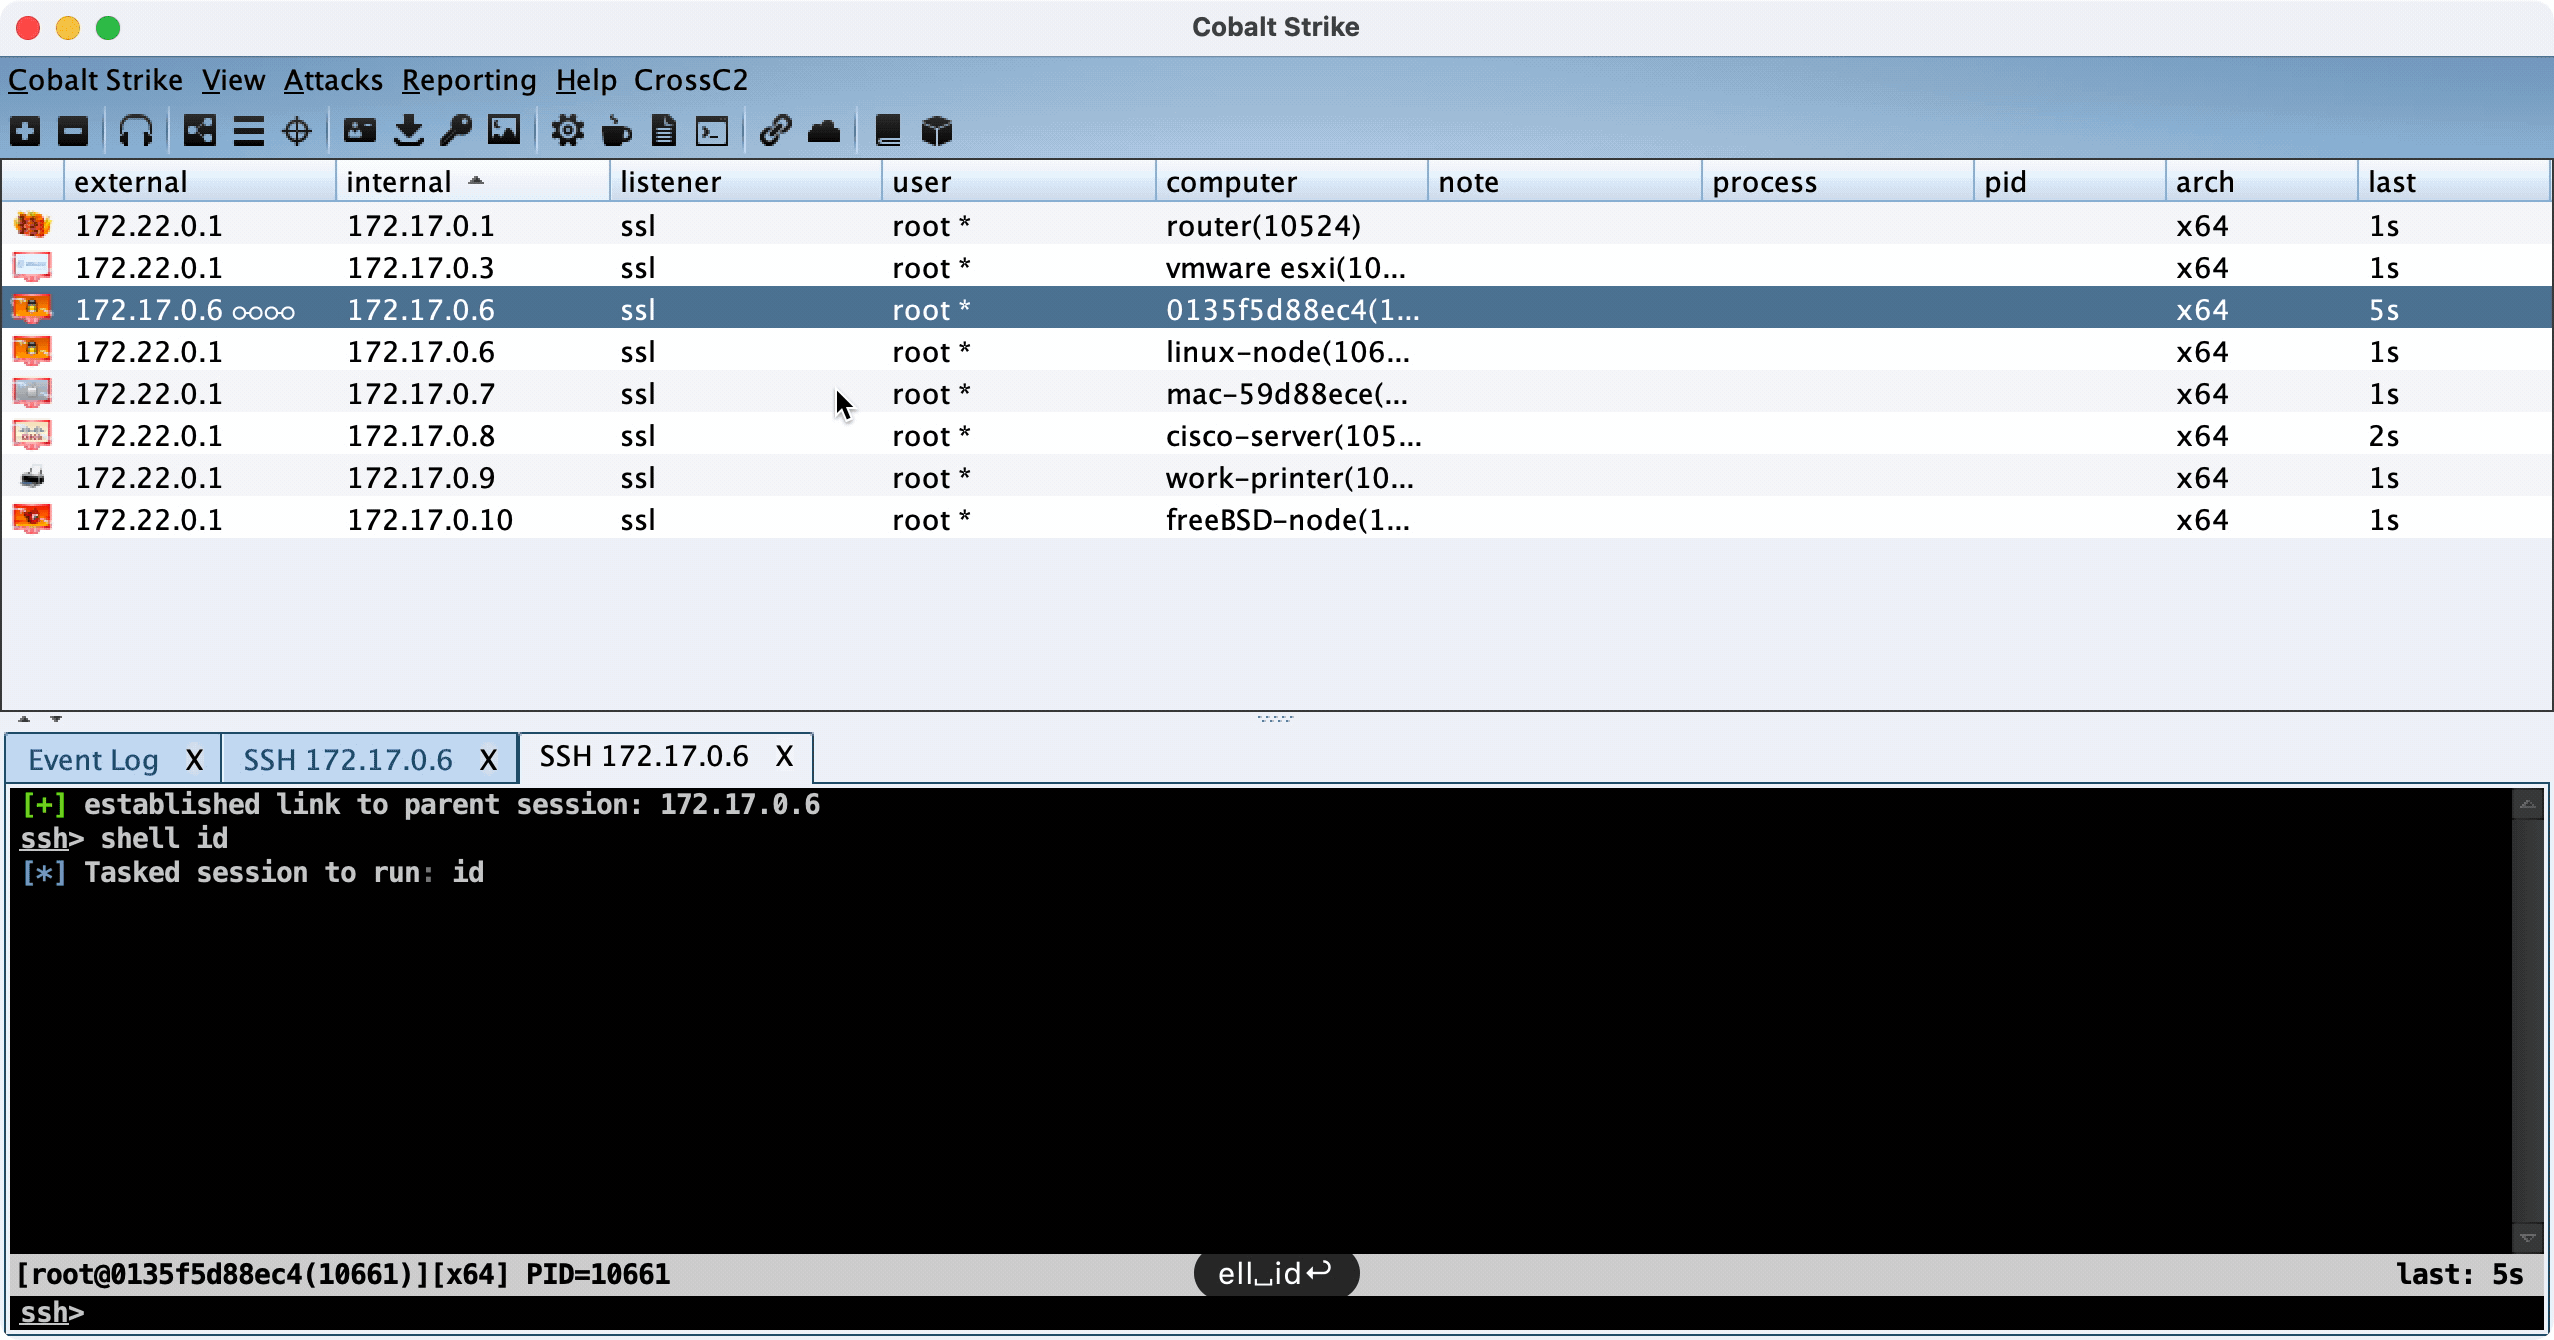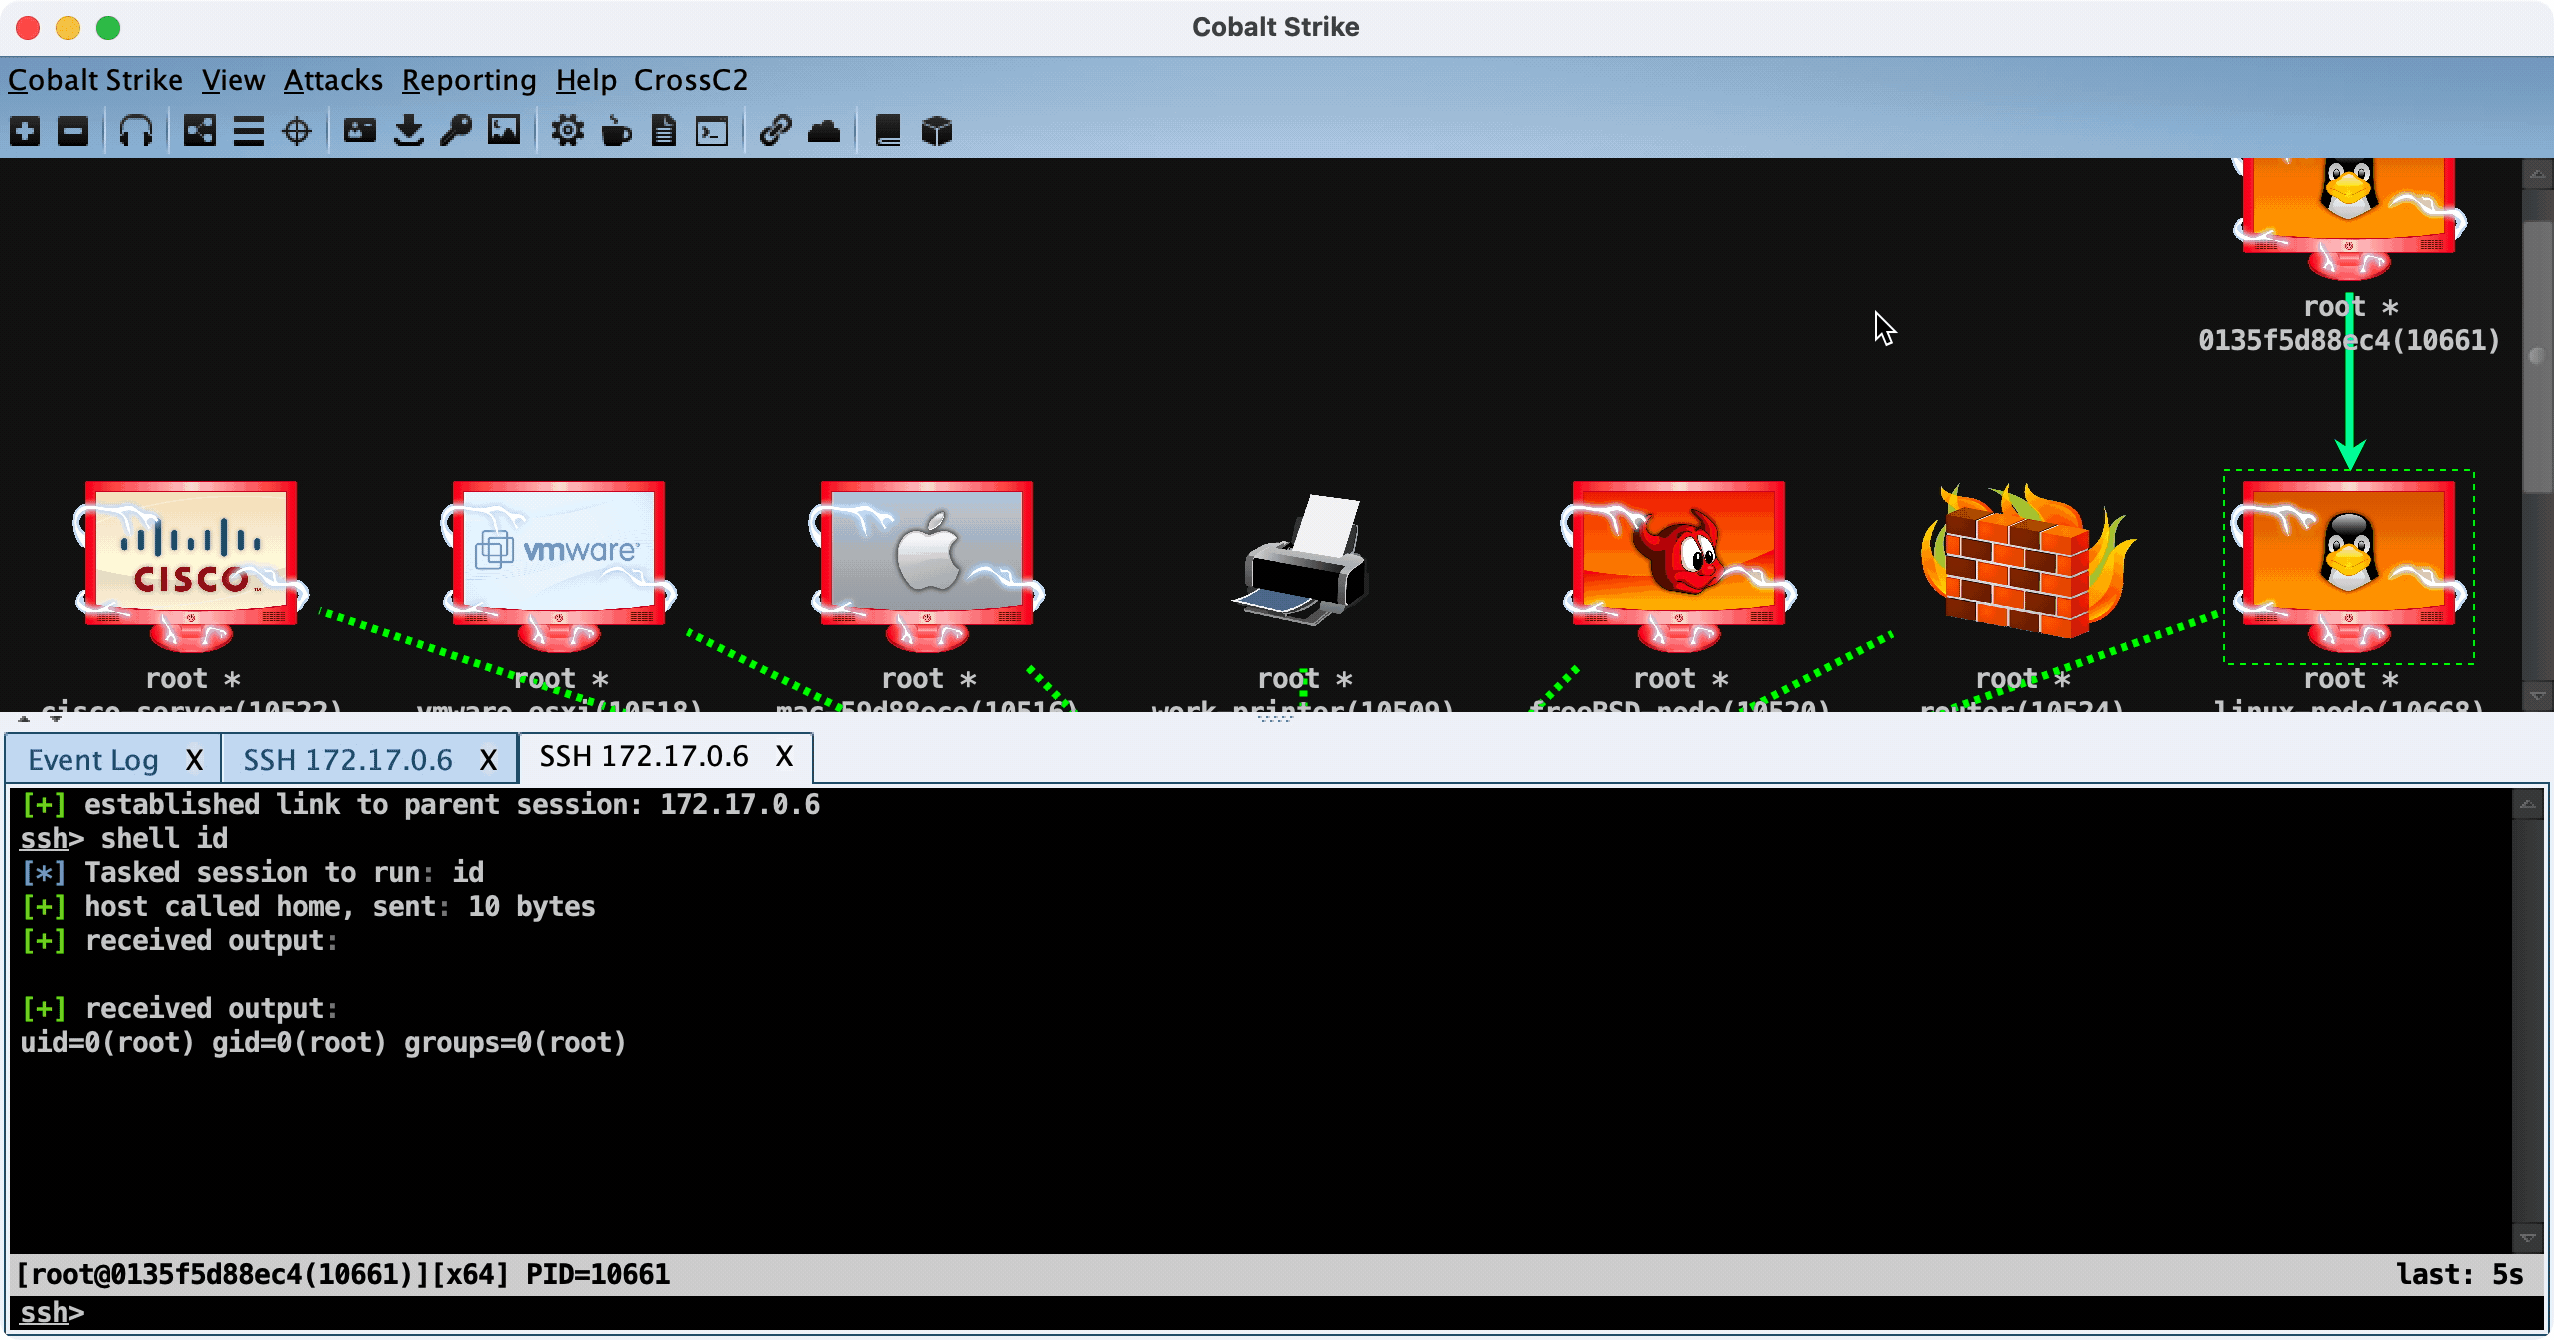 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
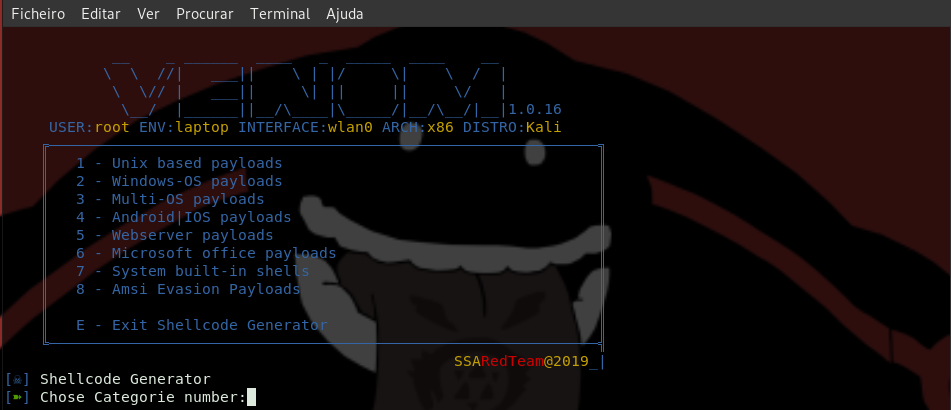 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
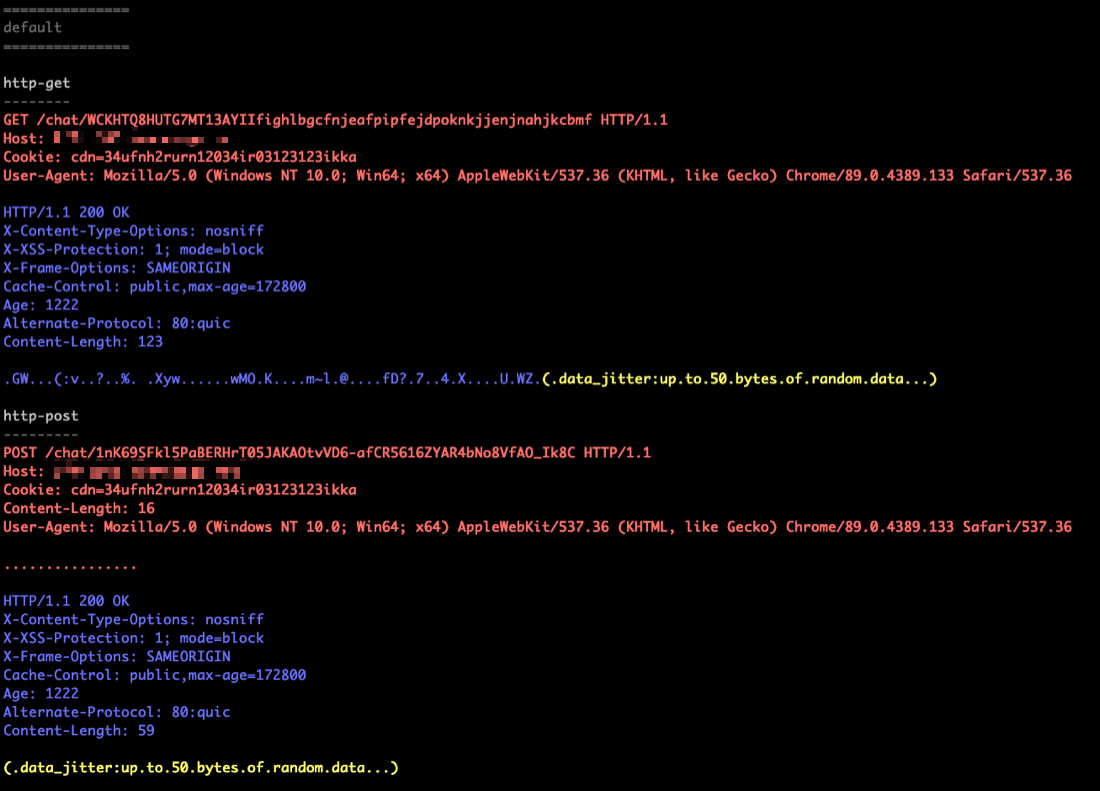 tylous/sourcepoint
Générateur de profil C2 polymorphe pour Cobalt Strike qui automatise la création de configurations de beacon d'évasion avec des options aléatoires…
 protectai/ai-exploits
Une collection d'exploits réels d'IA/ML pour des vulnérabilités divulguées de manière responsable








