
 #1
Outils pour l'analyse et la sécurisation des firmwares, des microcontrôleurs et des composants matériels de bas niveau.
Recommandé par Kitploit
 kyssk00l/cve-2024-40617
PoC d'exploitation pour CVE-2024-40617
 joshuapassos/cmf-watch-pro-2-ble-protocol
Protocole BLE rétro-conçu pour la CMF Watch Pro 2, documentant la disposition GATT, les trames de commande chiffrées en AES-128-CBC, l'échange…
 xcracker000/cve-2024-56426
# Exploit Bootrom Exynos9830 CVE-2024-56426 - SM-G985F
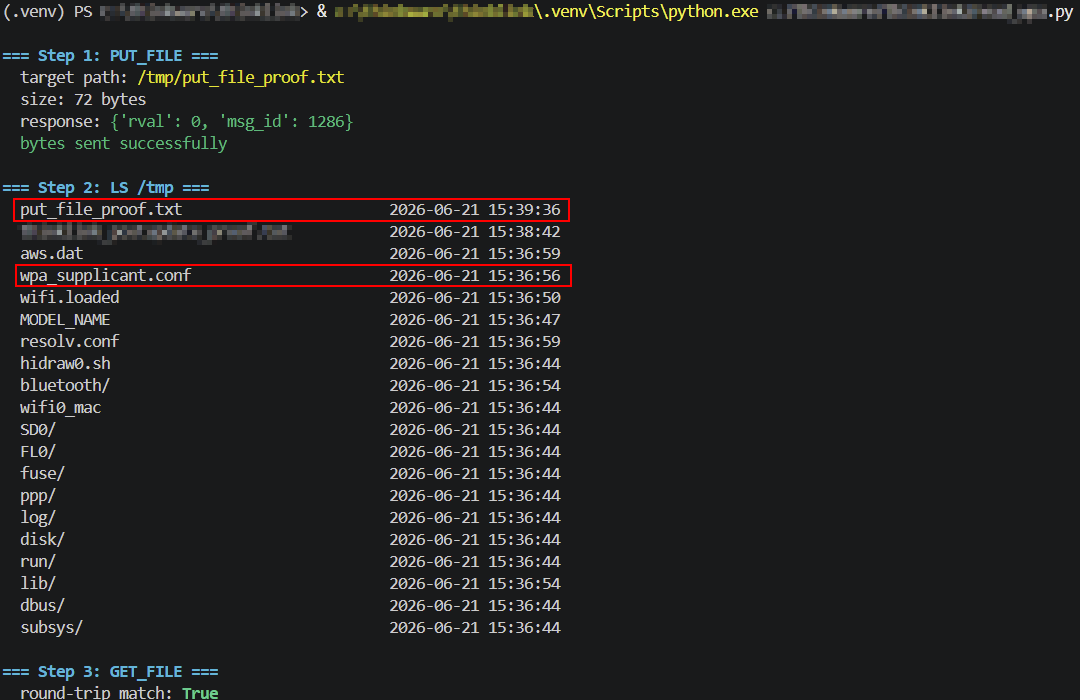 turretsec/disclosure-thinkware-u3000
Trois vulnérabilités non authentifiées dans le protocole de contrôle WiFi local du dashcam Thinkware U3000 : écriture arbitraire de fichiers, lecture…
 cryptoadvocate/dcsgonefirm
Le foyer d'ingénierie du firmware du premier projet de badge électronique de Circuit Crafters.
 analyticeth/tesla-security-research
Recherche de vulnérabilités sur les systèmes d'infodivertissement des Tesla Model 3/Y. 6 vulnérabilités, 4 CVEs (CVE-2022-42005 à CVE-2022-42008).…
 abraxas/sonic-gnmi-noauth
Documente et reproduit une faille d'authentification fail-open dans SONiC gNMI où une map UserAuth vide permet des écritures gNMI Set et gNOI non…
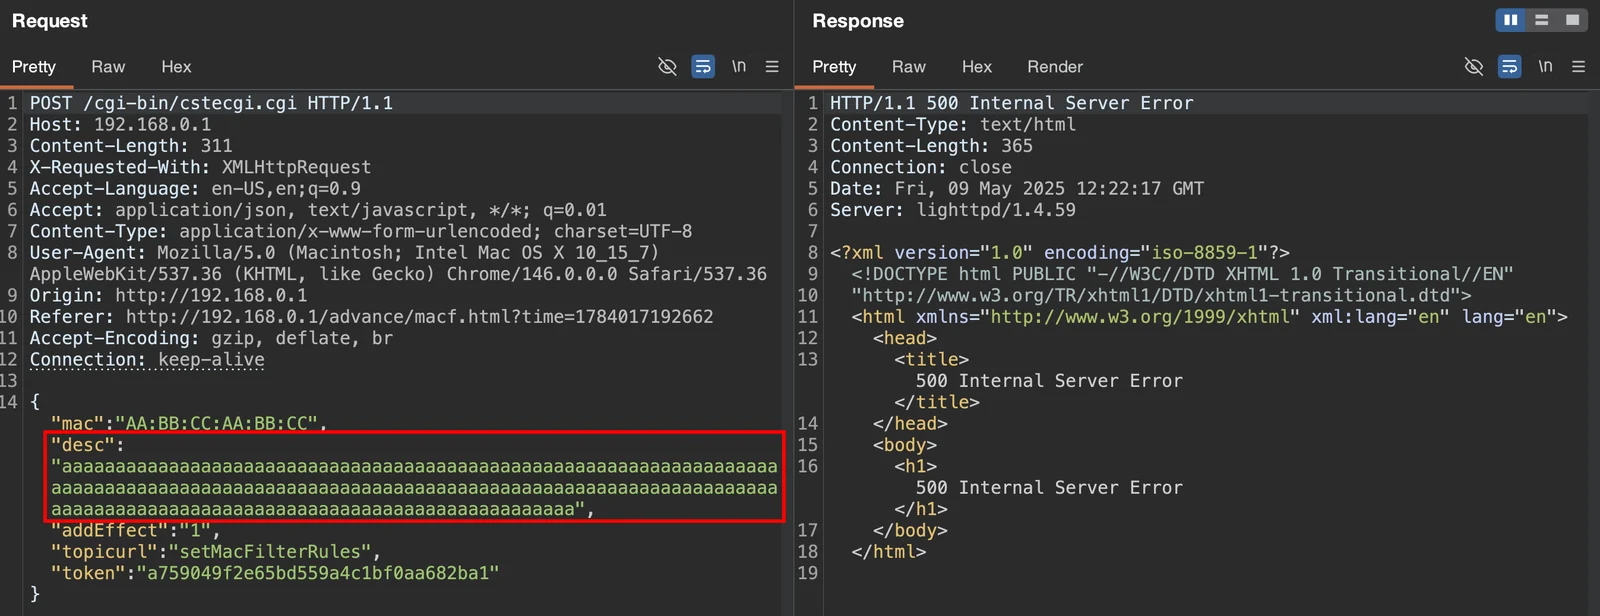 xernary/cve-2026-82539
Avis de sécurité pour la vulnérabilité de débordement de tampon TOTOLINK a720r
 manucuf/cve202015808
Une preuve de concept de l'exploit de la vulnérabilité CVE-2020-15808 sur la carte STM32F4 Discovery.
 qcomms/cqptoolkit
Framework pour contrôler les dispositifs QKD et gérer les clés symétriques. Voir la [page du projet ici](https://qcomms.gitlab.io/cqptoolkit/)
 cyber-defence-campus/netgear_r6700v3_circled
Démontrer certaines fonctionnalités de Morion en générant un exploit pour CVE-2022-27646 (débordement de tampon de pile sur les routeurs Netgear…
 boredpentester/abl_rop
Expérimentation avec CVE-2022-20120 (Pixel Bootloader / ABL) utilisant Unicorn, dérivé de l'émulateur d'eShard sur…
 tonixtoolkitofficial-afk/esp32-blue-ducky
ESP32 firmware that emulates a Bluetooth HID keyboard to auto-pair with Android phones and inject scripted keystrokes for authorized security testing.
 owasp/robotics-security-testing-guide
Guide OWASP définissant une méthodologie standardisée de tests d'intrusion pour les robots humanoïdes, industriels et autonomes, couvrant ROS/ROS2,…
 szymonh/android-gadget
CVE-2022-20009 - Description et exemple d'exploit pour les gadgets USB Android
 mutur4/unisocbootroms
Il s'agit d'une collection de BootROM Unisoc extraites de divers chipsets Unisoc via CVE-2022-38694
 dpfkdlemtp/epson-eh-tw5350-advisories
Avis de sécurité pour CVE-2021-43716/43717/43718 (Epson EH-TW5350)
 pro-me3us/cve_2022_38181_gazelle
CVE-2022-38181 POC pour FireTV 3rd gen Cube (gazelle)








