
 #1
Outils pour l'analyse et la sécurisation des firmwares, des microcontrôleurs et des composants matériels de bas niveau.
Recommandé par Kitploit

 emsec/hal
HAL – L'analyseur matériel
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 torvalds/linux
Arborescence des sources du noyau Linux
 newaetech/chipwhisperer
Chaîne d'outils open-source de sécurité matérielle pour la capture de traces de consommation, l'analyse par canaux auxiliaires et les attaques par…
 px4/px4-autopilot
Pile logicielle open source de pilotage automatique pour drones et véhicules sans pilote, prenant en charge les multirotors, les ailes fixes, les…
 earlephilhower/arduino-pico
Cœur Arduino pour Raspberry Pi Pico, pour toutes les cartes RP2040 et RP2350
 angr/angr
Une plateforme d'analyse binaire puissante et conviviale !
 geo-tp/esp32-bit-pirate
Un outil de hacking matériel avec une CLI basée sur le web qui parle tous les protocoles
 elderlypirate/bus_pirate
Firmware multi-protocole pour un outil de hacking matériel prenant en charge SPI, I2C, JTAG, UART, 1-Wire, le sniffing de bus, l'analyse logique et…
 marin-m/vmlinux-to-elf
Un outil pour récupérer un .ELF entièrement analysable à partir d'un noyau brut, en extrayant la table des symboles du noyau (kallsyms)
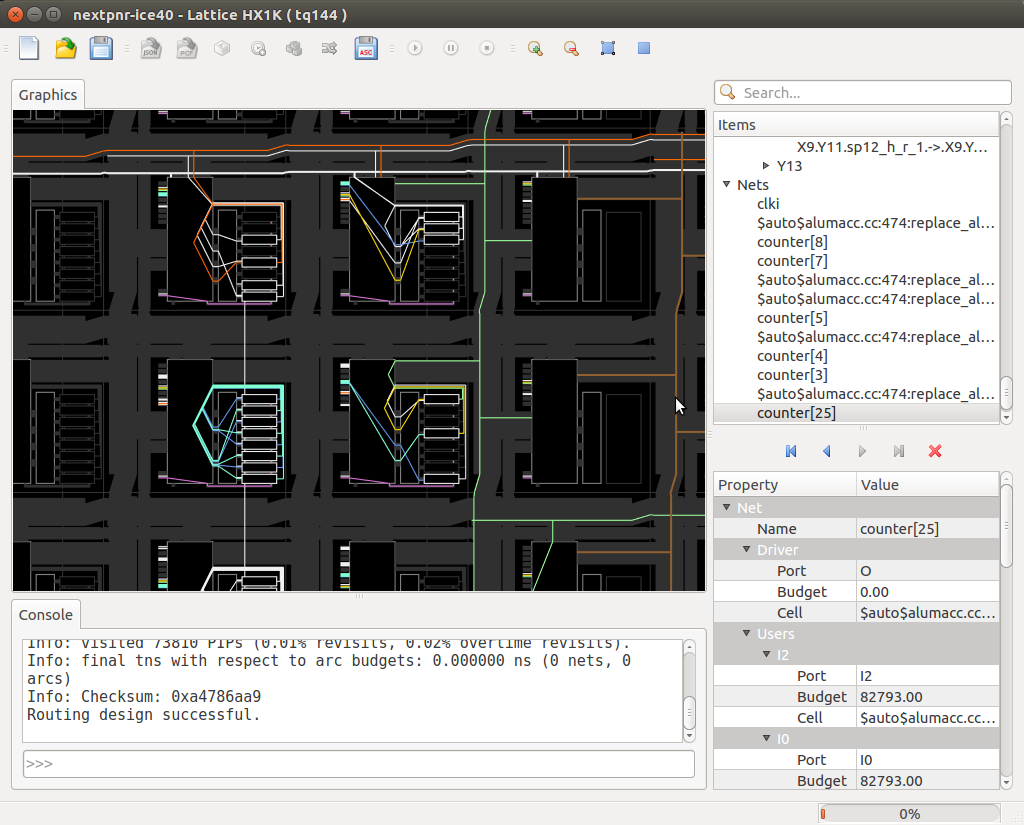 yosyshq/nextpnr
nextpnr outil portable de placement et routage pour FPGA
 openwrt/openwrt
Système d'exploitation Linux pour appareils embarqués avec système de fichiers inscriptible, gestion de paquets et cadre de construction. Permet la…
 mister-devel/main_mister
Binaire principal et documentation d'une plateforme d'émulation matérielle basée sur FPGA pour le développement de systèmes rétro, la compilation de…
 pq-code-package/mlkem-native
Secure, fast, and portable C90 implementation of ML-KEM / FIPS 203
 wolfssl/wolfssl
La bibliothèque wolfSSL est une implémentation petite, rapide et portable de TLS/SSL pour les appareils embarqués jusqu'au cloud. wolfSSL prend en…
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 pwndbg/pwndbg
Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB





