
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit

 mthcht/awesome-lists
Dépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…
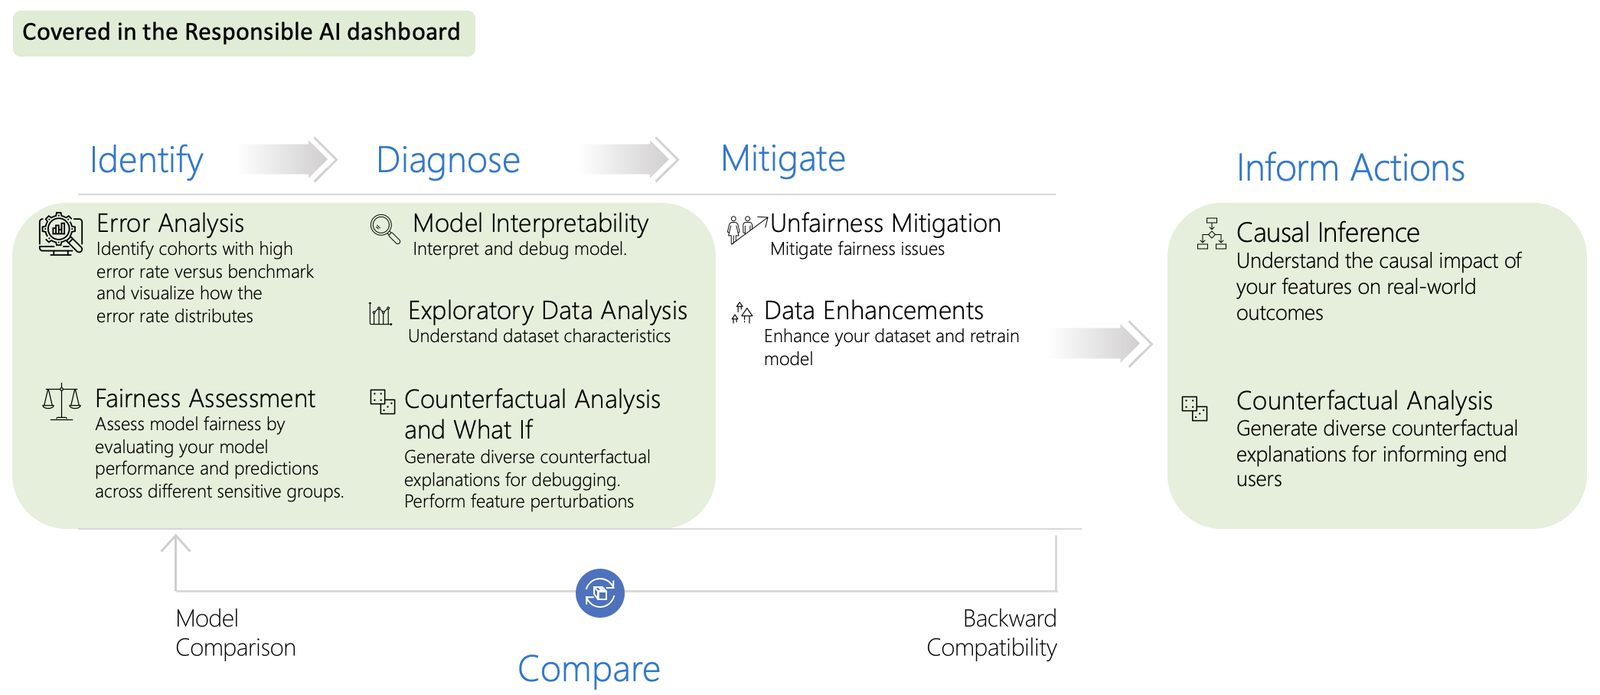 microsoft/responsible-ai-toolbox
Tableaux de bord interactifs et bibliothèques pour le débogage responsable de modèles d'IA, couvrant l'analyse des erreurs, l'équité,…
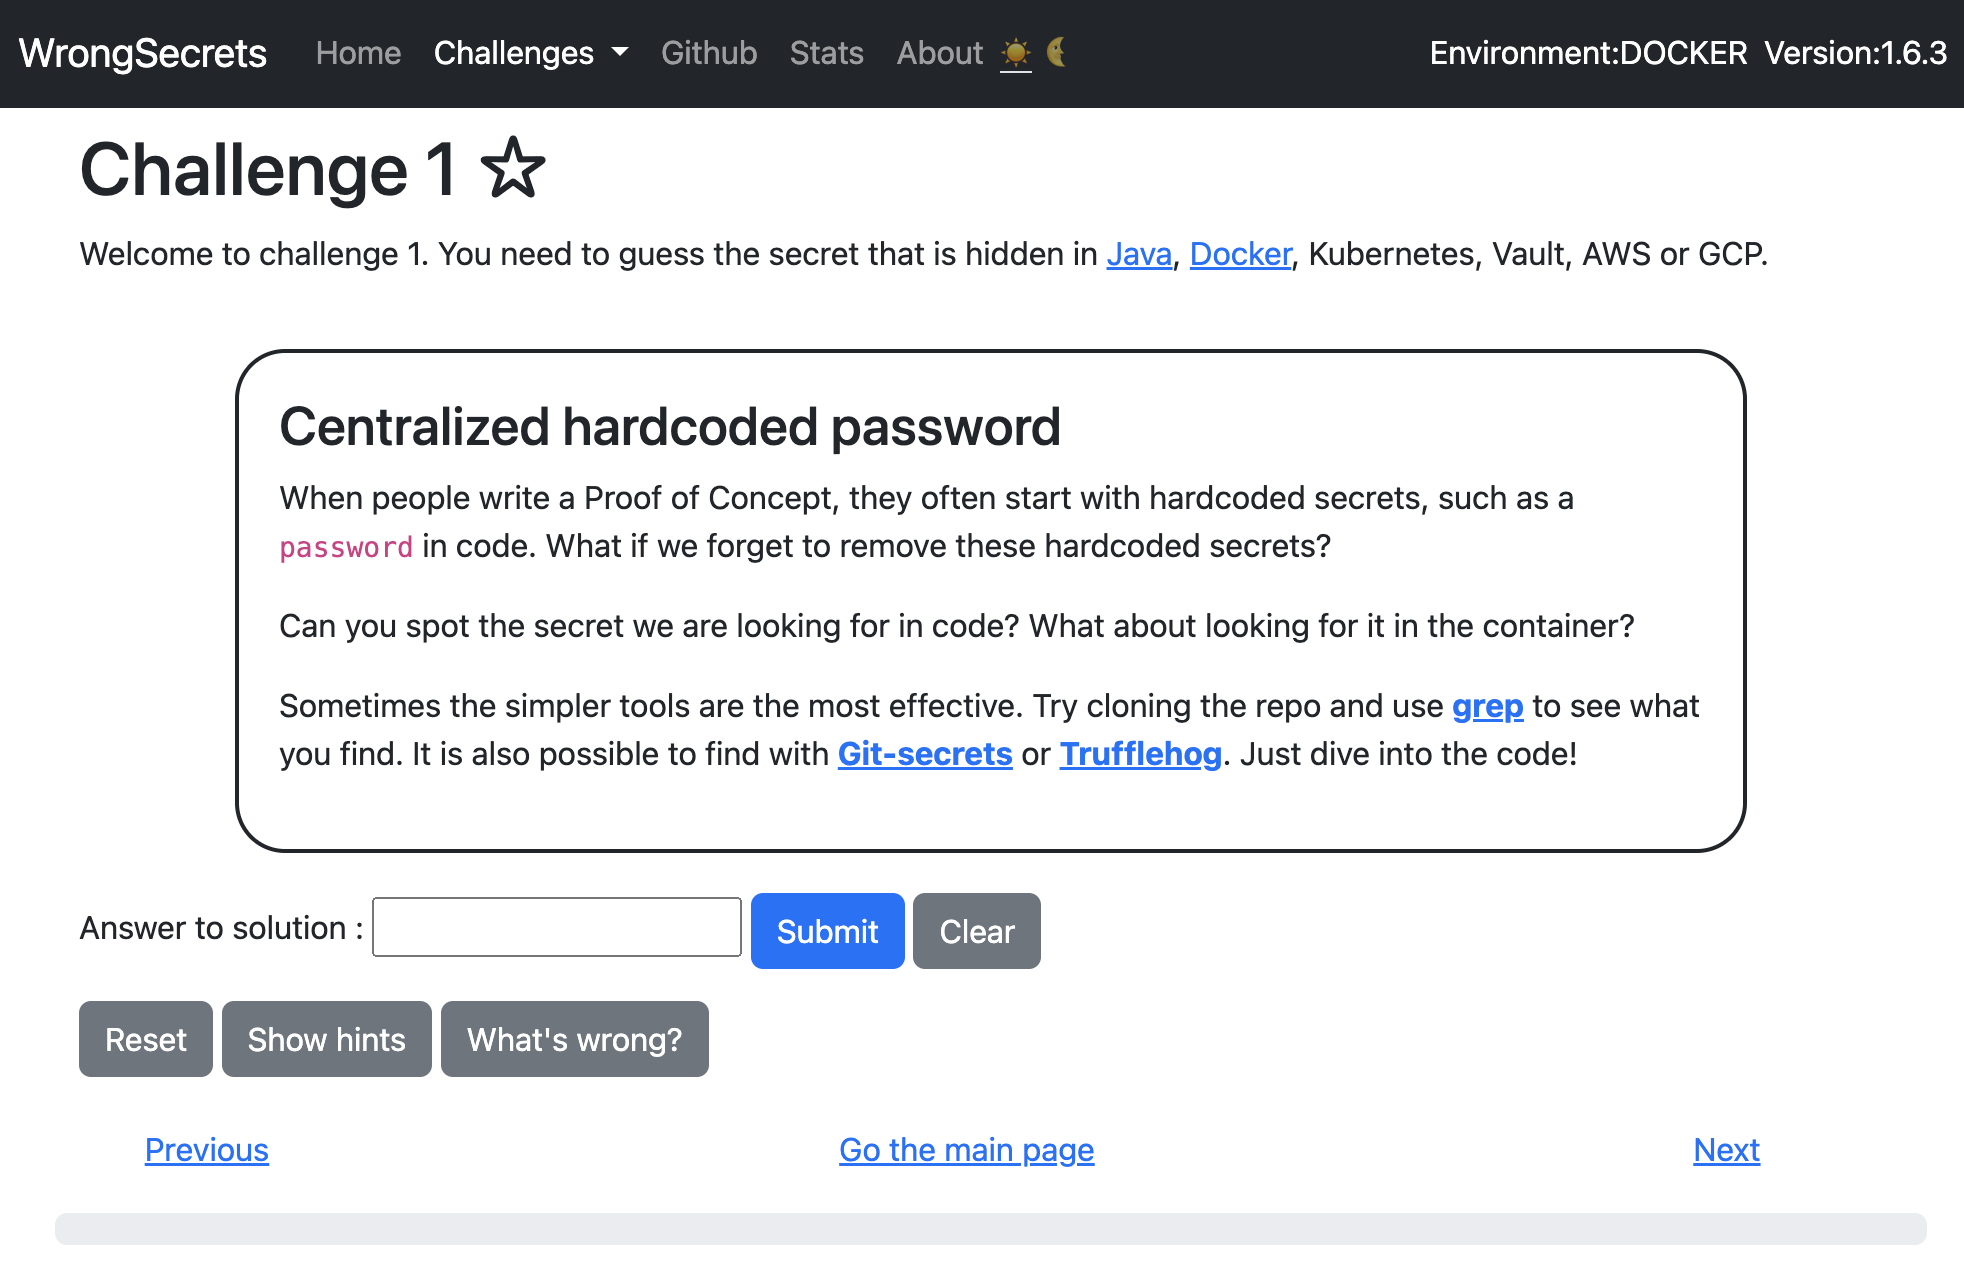 owasp/wrongsecrets
Application vulnérable avec des exemples montrant comment ne pas utiliser les secrets
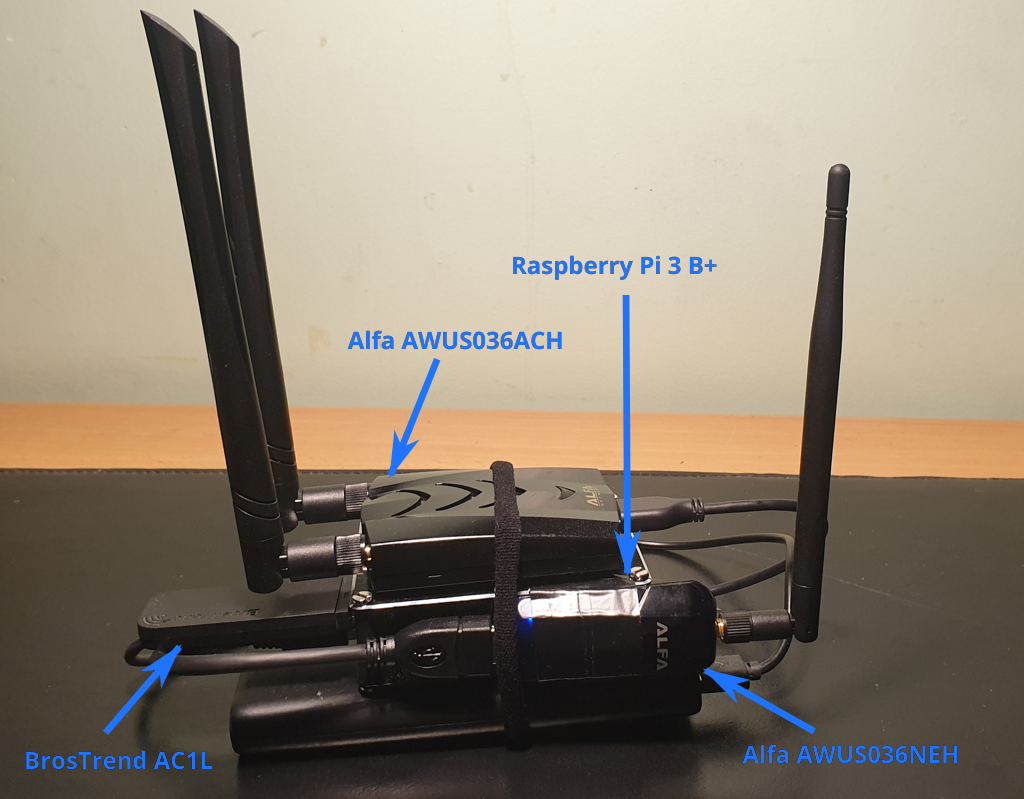 koutto/pi-pwnbox-rogueap
Pwnbox fait maison :rocket: / Rogue AP :satellite: basé sur Raspberry Pi — Aides-mémoire pour le piratage WiFi + Carte mentale :bulb:
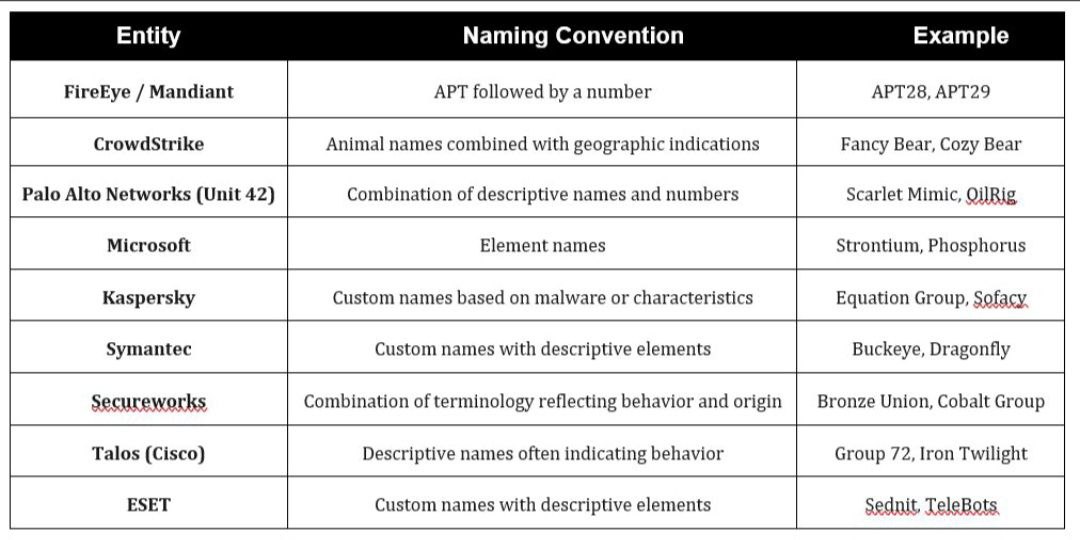 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 xoreaxeaxeax/rosenbridge
Backdoors matériels dans les CPU x86
 elder-plinius/st3gg
Suite de stéganographie tout-en-un
 nickyie/cybersecurity-resources
Une bibliothèque de diverses ressources en cybersécurité
 safebuffer/vulnerable-ad
Créez un annuaire actif vulnérable qui vous permet de tester la plupart des attaques contre les annuaires actifs dans un laboratoire local.
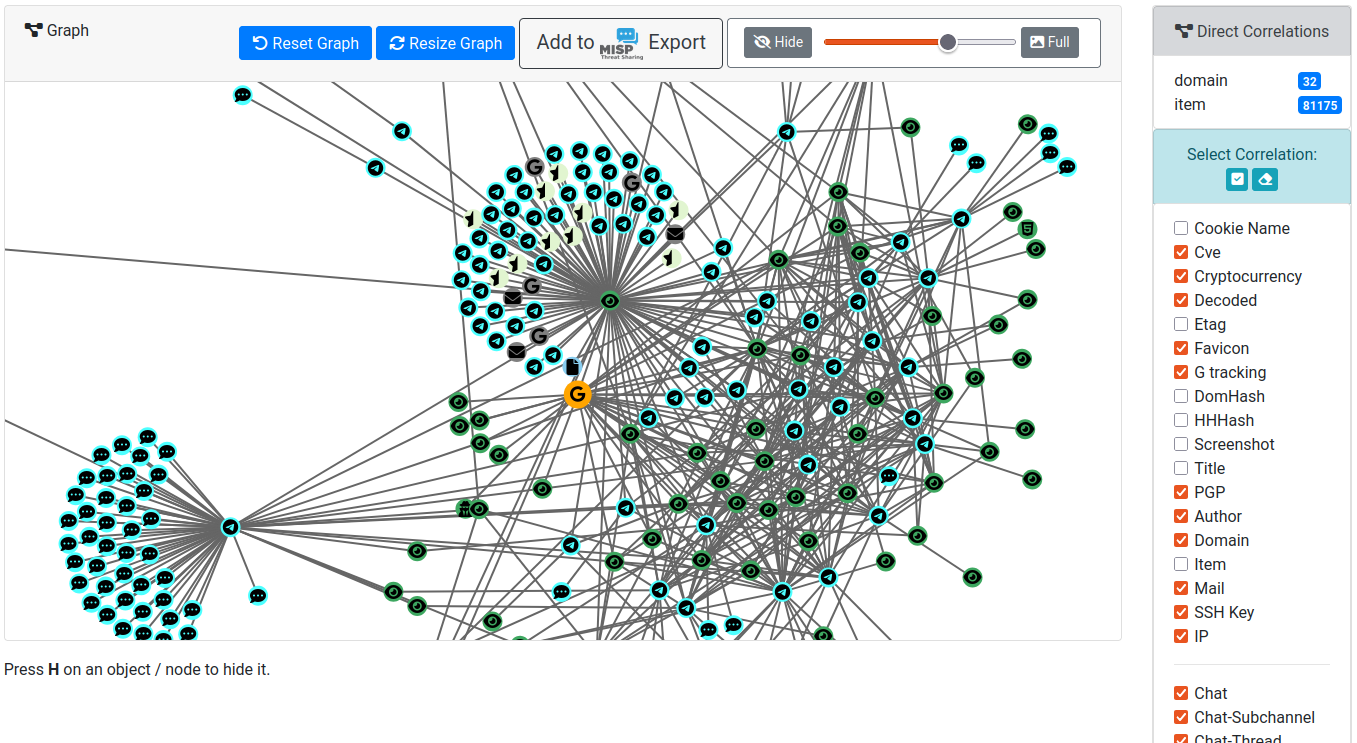 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)
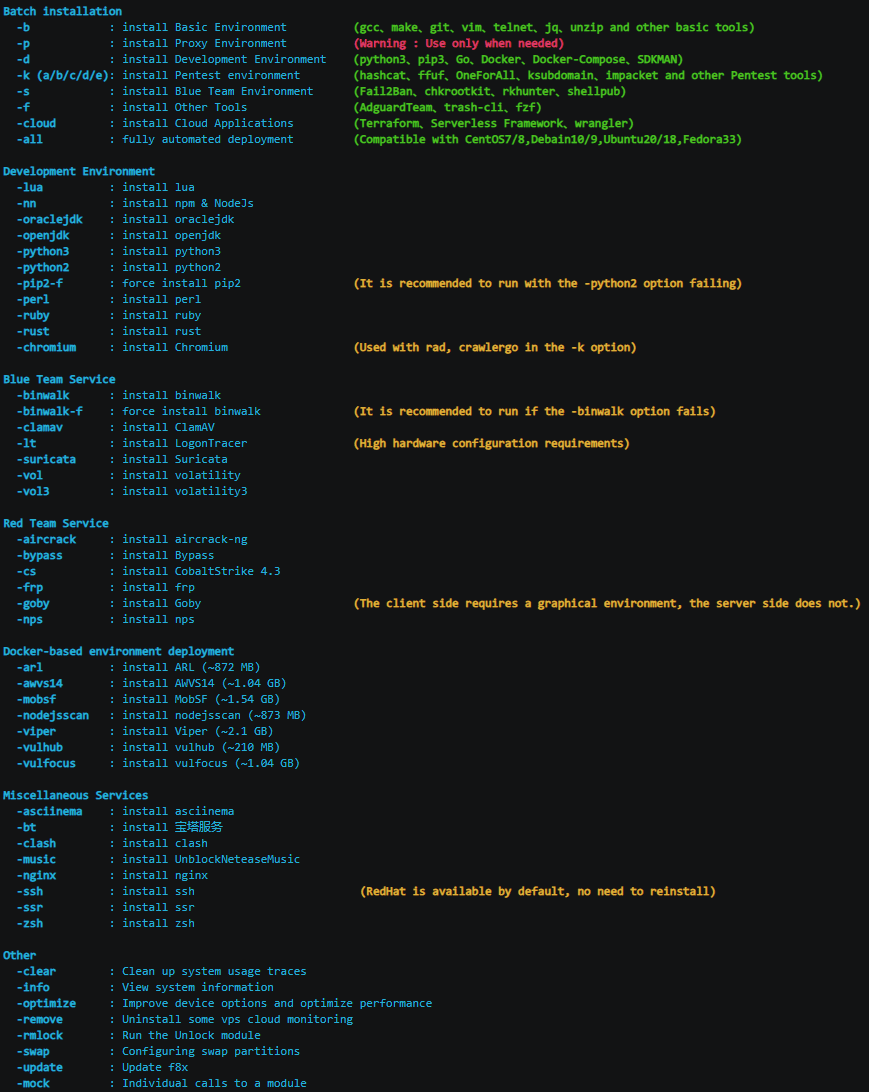 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Outil de déploiement automatisé d'environnement pour équipe rouge/bleue
 iti/ics-security-tools
Outils, astuces, conseils et plus encore pour explorer la sécurité des ICS.
 bugcrowd/hunt
Signale les paramètres couramment associés aux injections, SSRF, traversées de chemin, IDOR et SSTI, via une analyse passive Burp/ZAP ; organise…
 ashemery/exploitation-course
Cours d'exploitation offensive de logiciels
 user1342/awesome-android-reverse-engineering
Une liste organisée de formations, de ressources et d'outils exceptionnels pour la rétro-ingénierie Android.
 owasp/nodegoat
Le projet OWASP NodeGoat fournit un environnement pour apprendre comment les risques de sécurité du Top 10 OWASP s'appliquent aux applications web…
 mr-un1k0d3r/edrs
Outil d'équipe rouge pour l'évasion des EDR : résout dynamiquement les identifiants de syscalls, corrige les stubs de ntdll, supprime les hooks IAT…








