
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 jstrosch/subparse
Cadre modulaire de collecte et de corrélation d'artefacts d'analyse de logiciels malveillants
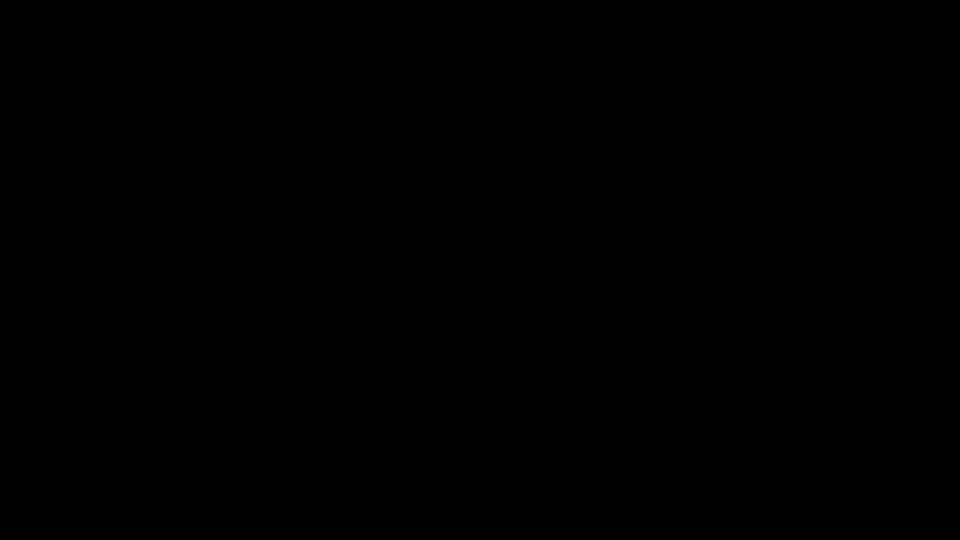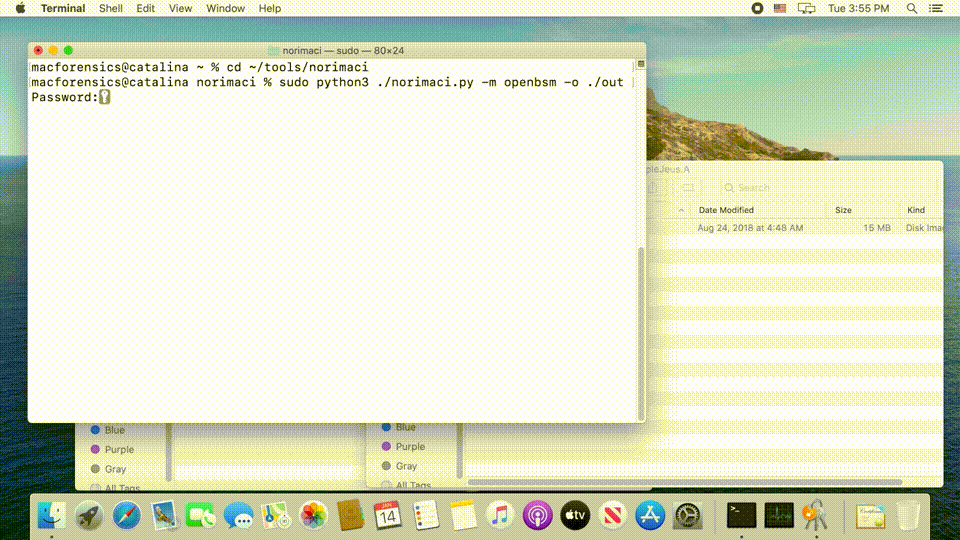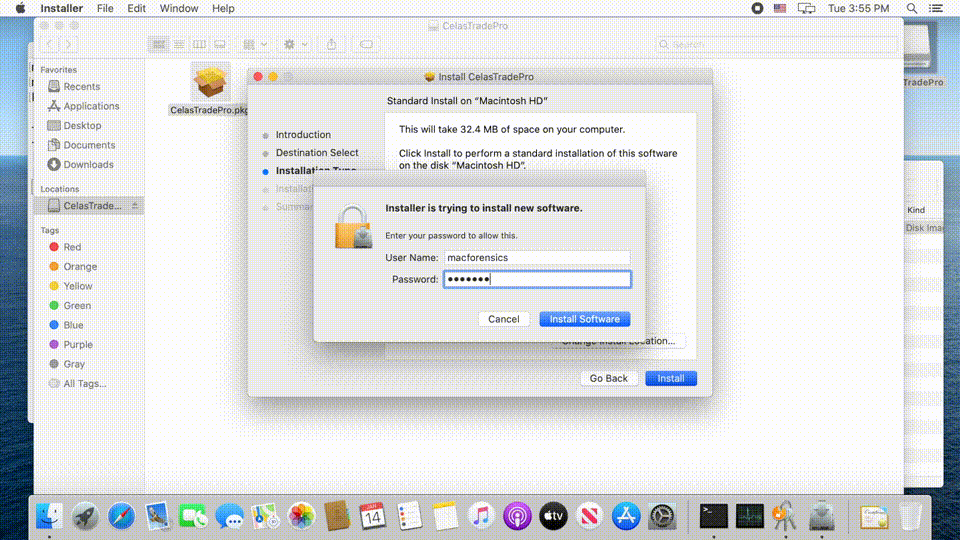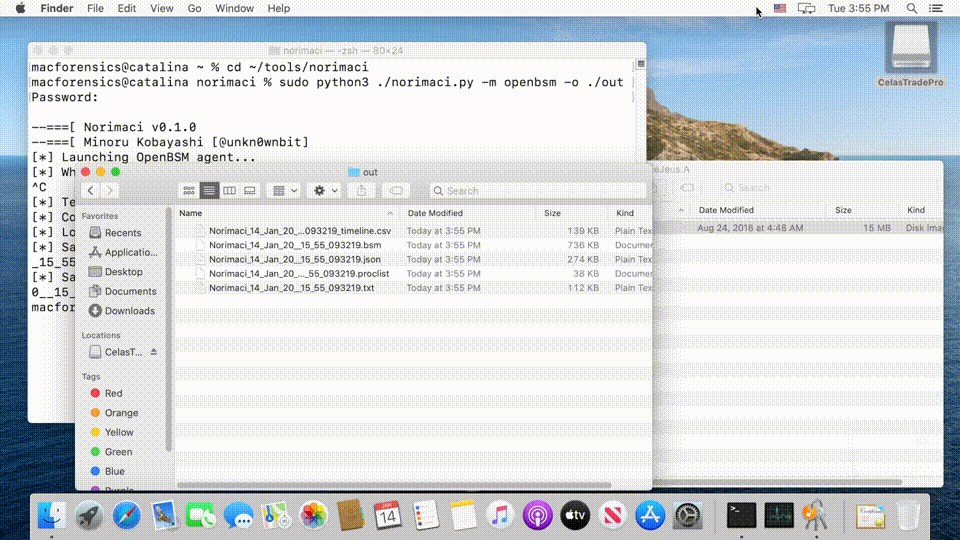 mnrkbys/norimaci
Sandbox légère d'analyse de logiciels malveillants pour macOS qui surveille l'activité système via OpenBSM ou Monitor.app, générant des rapports…
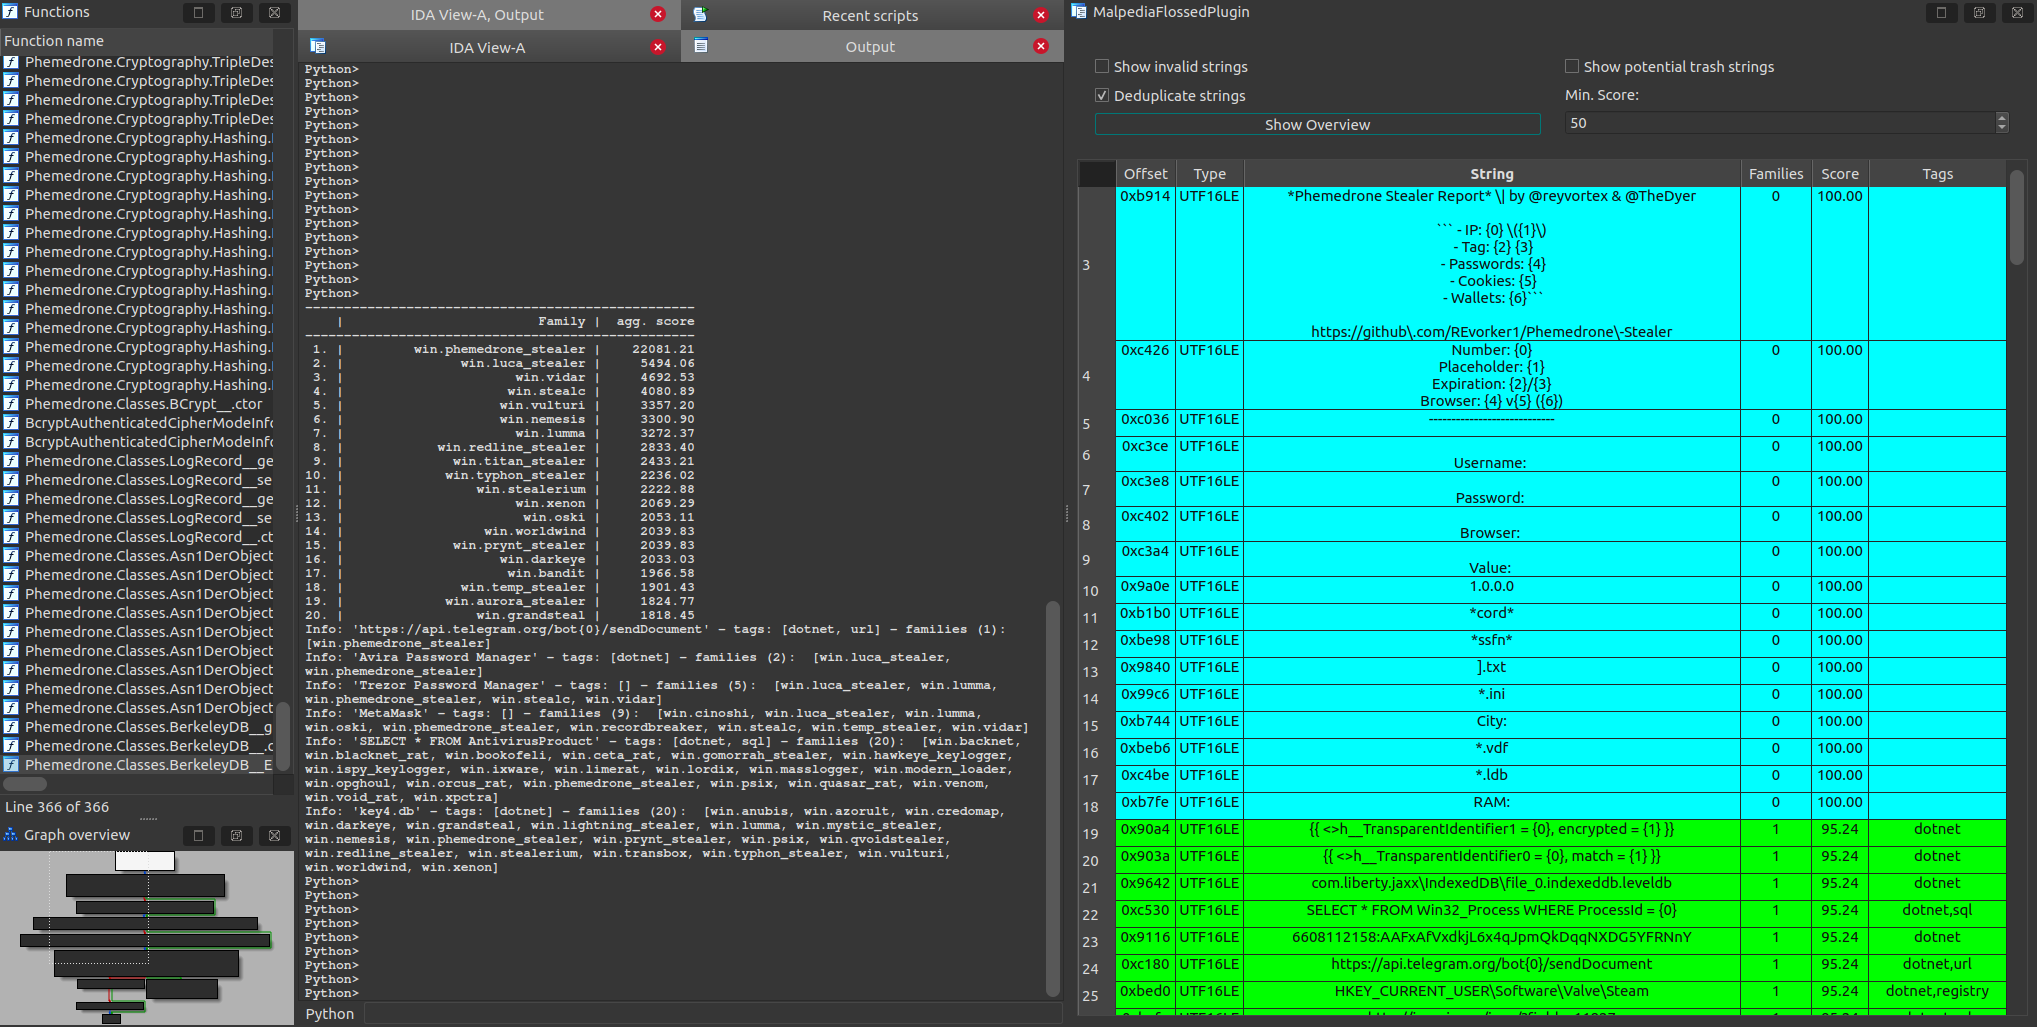 malpedia/malpedia-flossed
FLARE floss appliqué à tous les échantillons décompressés+dumpés dans Malpedia, prétraité pour une utilisation ultérieure.
 danieldev23/frida-ssl-bypass
Boîte à outils Frida qui contourne l'épinglage de certificats SSL/TLS sur les applications Android, en hookant Java TrustManager, OkHttp, Conscrypt…
 st0rn/siglens
Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…
 freeqaz/react2shell
Kit de exploits RCE pour CVE-2025-55182 et CVE-2025-66478 dans les composants serveur React. Comprend plusieurs variantes d'exploits, des scripts de…
 s4dhulabs/vimana-framework
Vimana est un framework de sécurité modulaire pour auditer les API Python et les applications Web. L'architecture basée sur des plugins permet aux…
 matank001/moxy
Moxy est un outil DAST open-source conçu pour les tests de sécurité modernes des applications web. Il offre une interface facile à utiliser avec des…
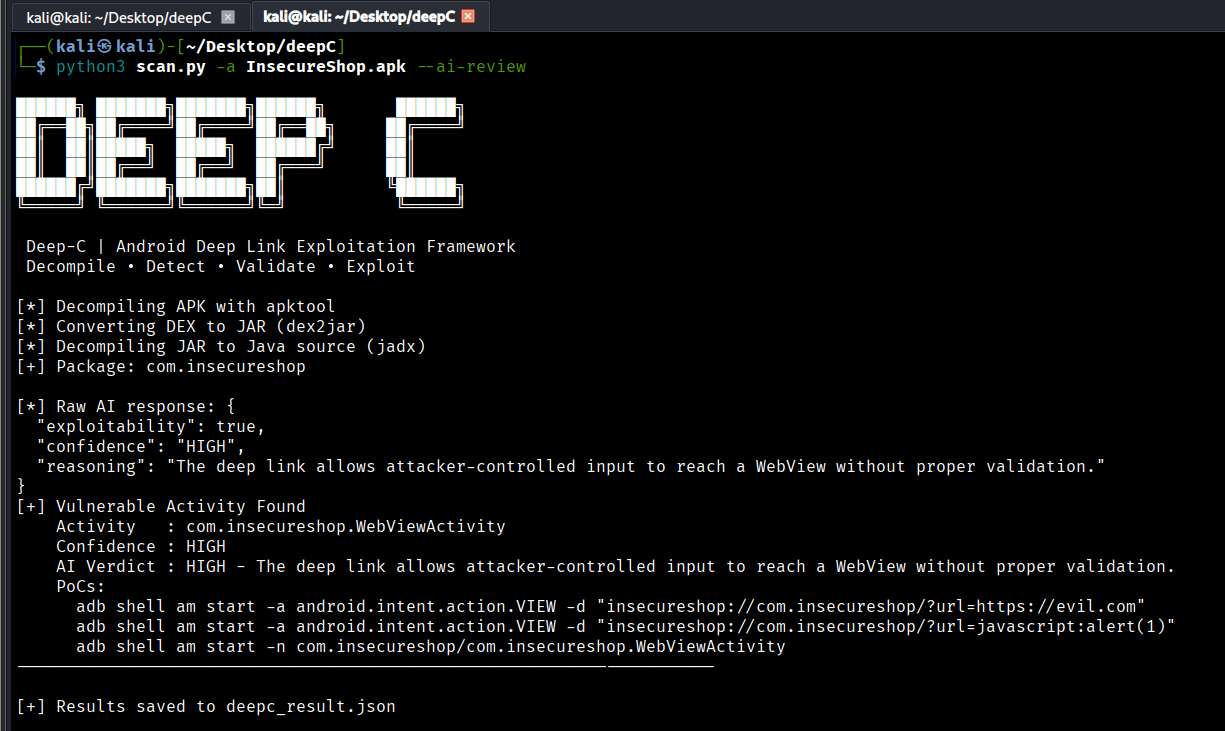 kishorbal/deep-c
Outil de détection et d'exploitation des erreurs de configuration des deep links Android
 deepbluedynamics/grubcrawler
Le crawler agentique le plus rapide au monde. Reconquis. Réinventé. Prêt au combat.
 go-appsec/toolbox
Tests collaboratifs de sécurité applicative entre humains et agents via CLI et MCP
 0x4ndy/clif
clif est un fuzzer d'applications en interface de ligne de commande (CLI), à peu près ce que wfuzz ou ffuf sont pour le web. Il a été inspiré par la…
 duriantaco/ravage
Tests de cybersécurité web autonomes axés sur la preuve pour des cibles contrôlées et autorisées. Avec des laboratoires reproductibles, des pistes…
 zypherion-technologies/nemesis
Moniteur de processus .NET qui accroche le CLR au niveau natif, extrait les assemblys réflexifs de la mémoire et vérifie l'intégrité AMSI/ETW par…
 s4dp4nd4/frida-c2-mcp
Agentic C2-style MCP server pour Frida instrumentation sur rooted Android et jailbroken iOS.
 redsection/jspanda
scanner de vulnérabilités de pollution de prototype côté client
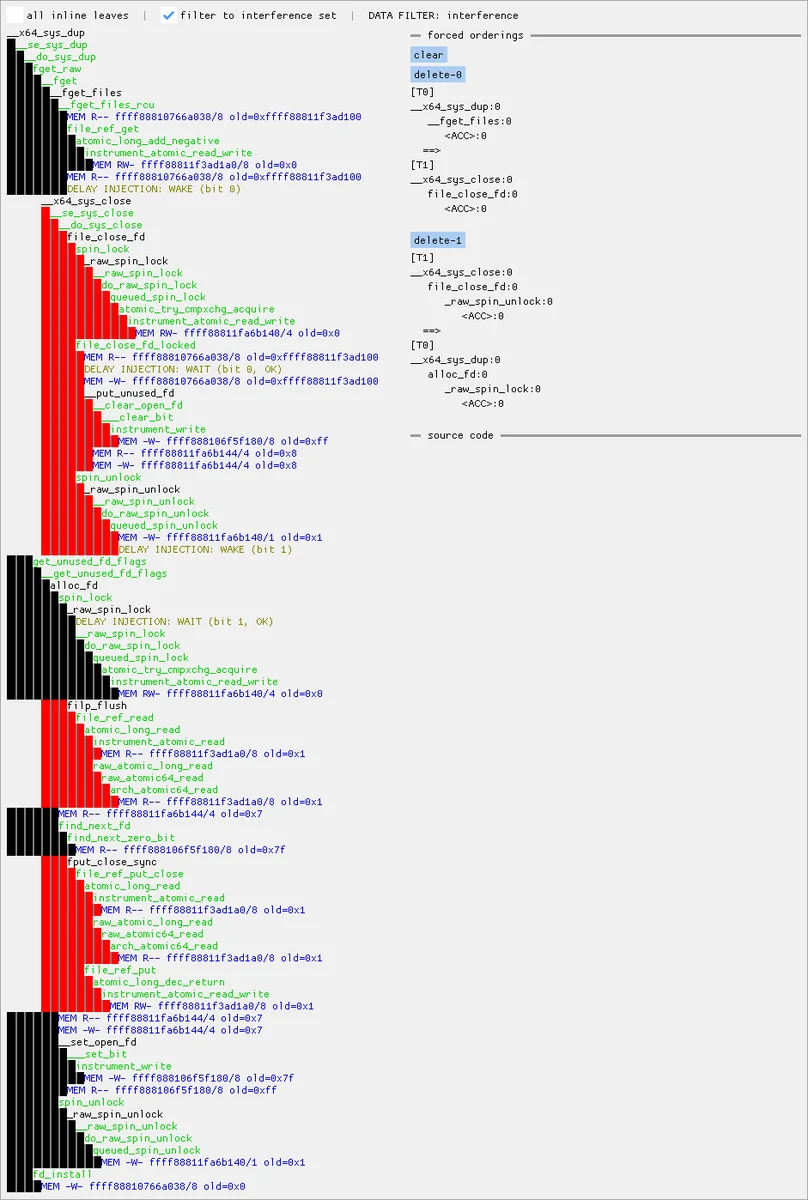 googleprojectzero/maccconc
Boîte à outils pour explorer les conditions de course du noyau Linux à l'aide des traces KCOV : visionneuses GUI et terminal pour l'exécution…
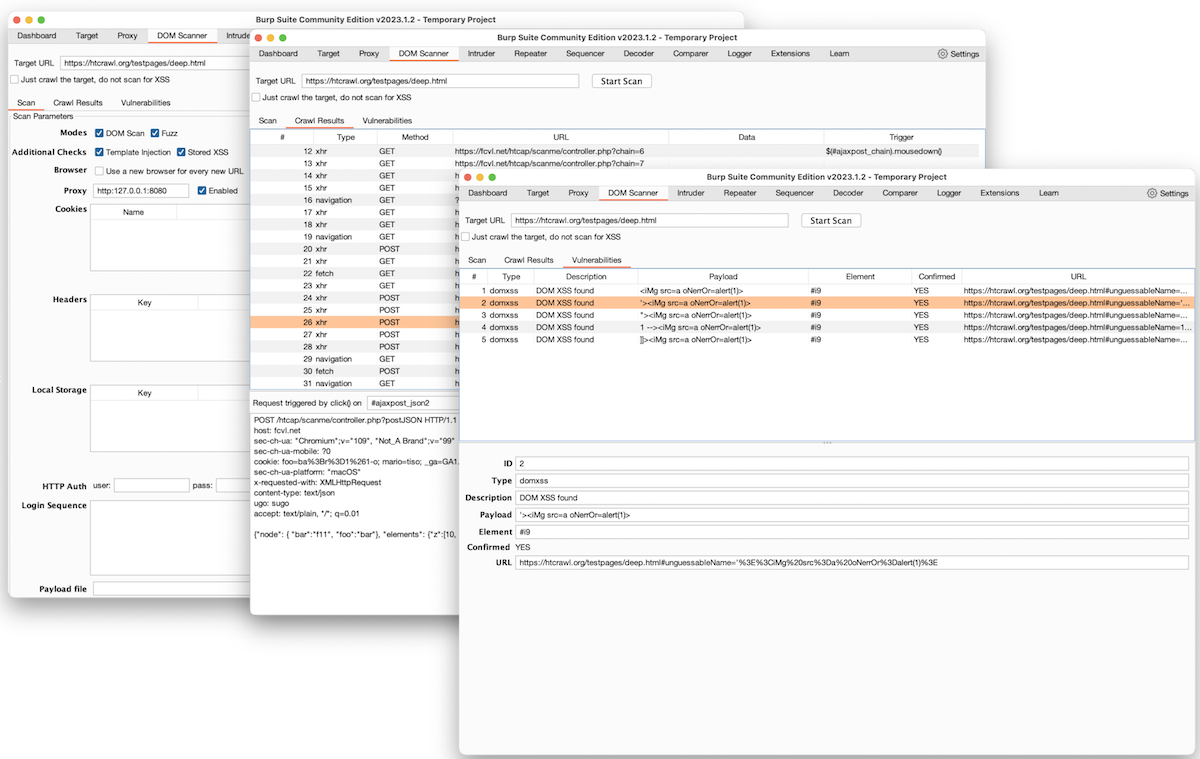 fcavallarin/burp-dom-scanner
Extension de Burp Suite pour analyser et explorer les applications monopages.








