
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 mrphrazer/msynth
Framework de désobfuscation de code pour simplifier les expressions Mixed Boolean-Arithmetic (MBA)
 ngwg/ceasta
Désassembleur, décompilateur et débogueur de style x64dbg pour les binaires PE/ELF, avec un listing de style IDA, des graphes de fonctions, des…
 morpheuslord/quadrainspect
Framework modulaire d'analyse de sécurité des APK Android intégrant des outils d'analyse statique, dynamique et de rétro-ingénierie pour une…
 last-emo-boy/rikune
Serveur MCP pour le rétro-ingénierie des exécutables Windows et des formats binaires. Combine le triage statique, la récupération de fonctions…
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
 trailofbits/gosentry
Chaîne d'outils Go orientée sécurité, axée sur des capacités de fuzzing de pointe.
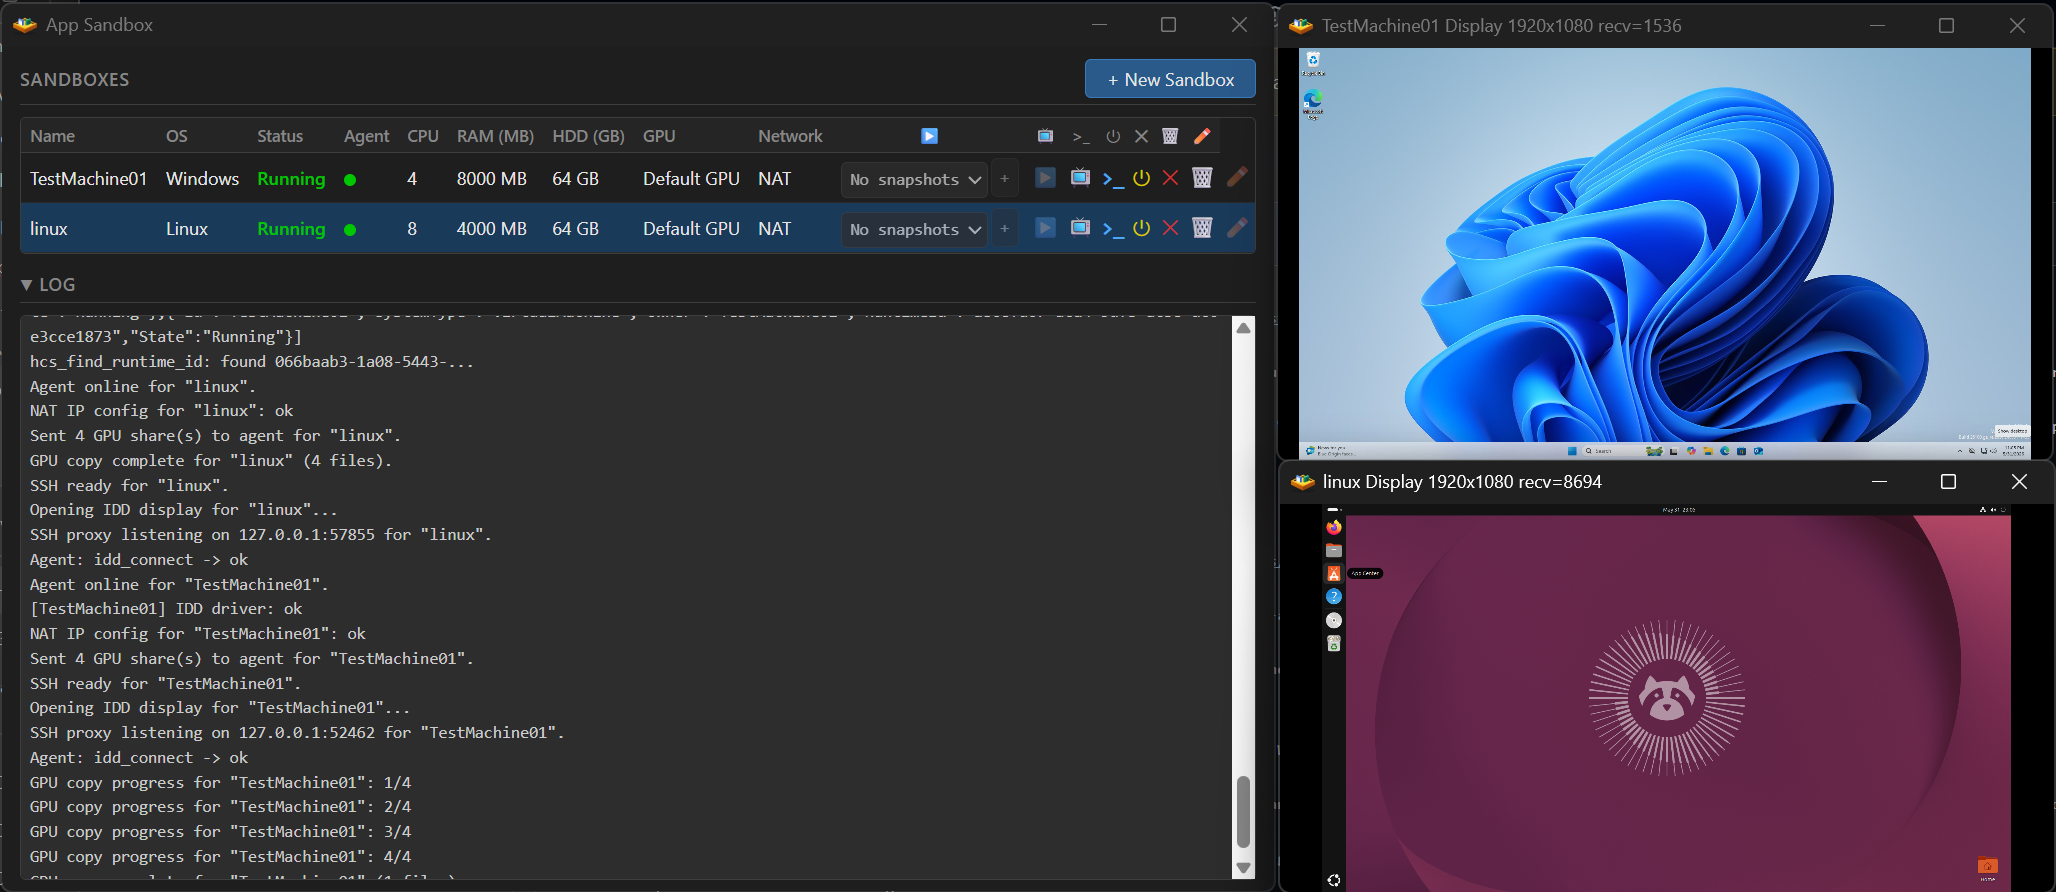 jamesstringer90/appsandbox
Créez facilement des machines virtuelles complètes en bac à sable pour le développement ou les modèles d'utilisation informatique.
 notrequiem/antidbg
Une bibliothèque anti-débogage en espace utilisateur C/C++ furtive et entièrement basée sur des appels système pour Windows, conçue pour protéger les…
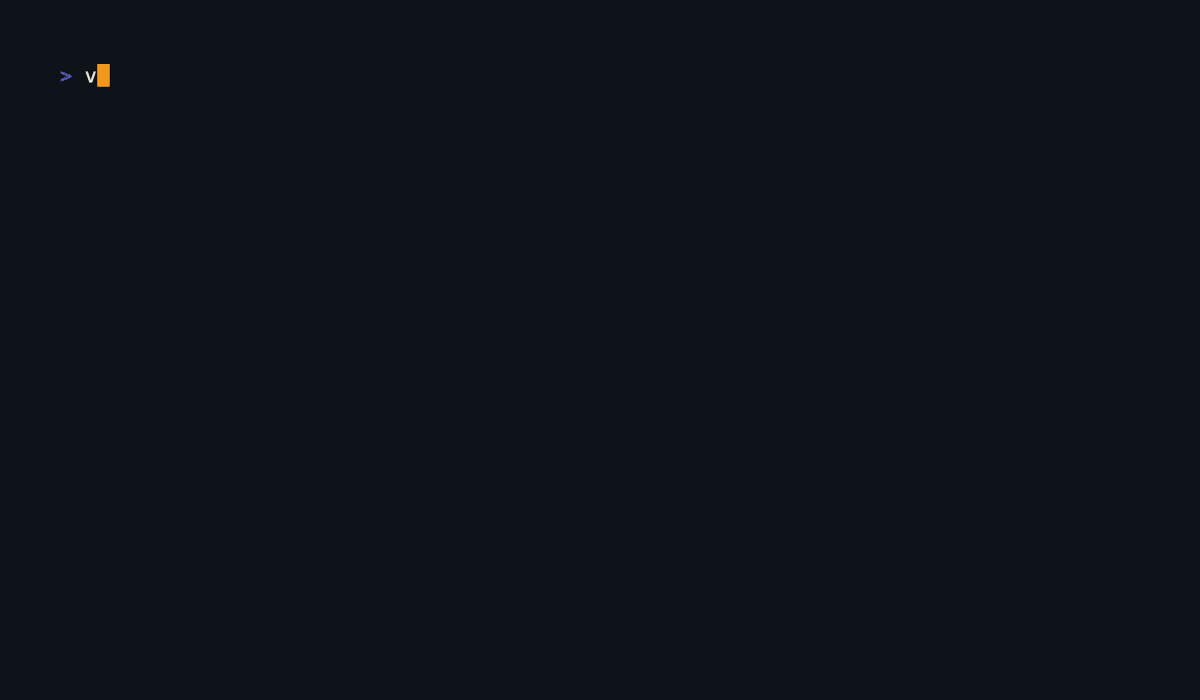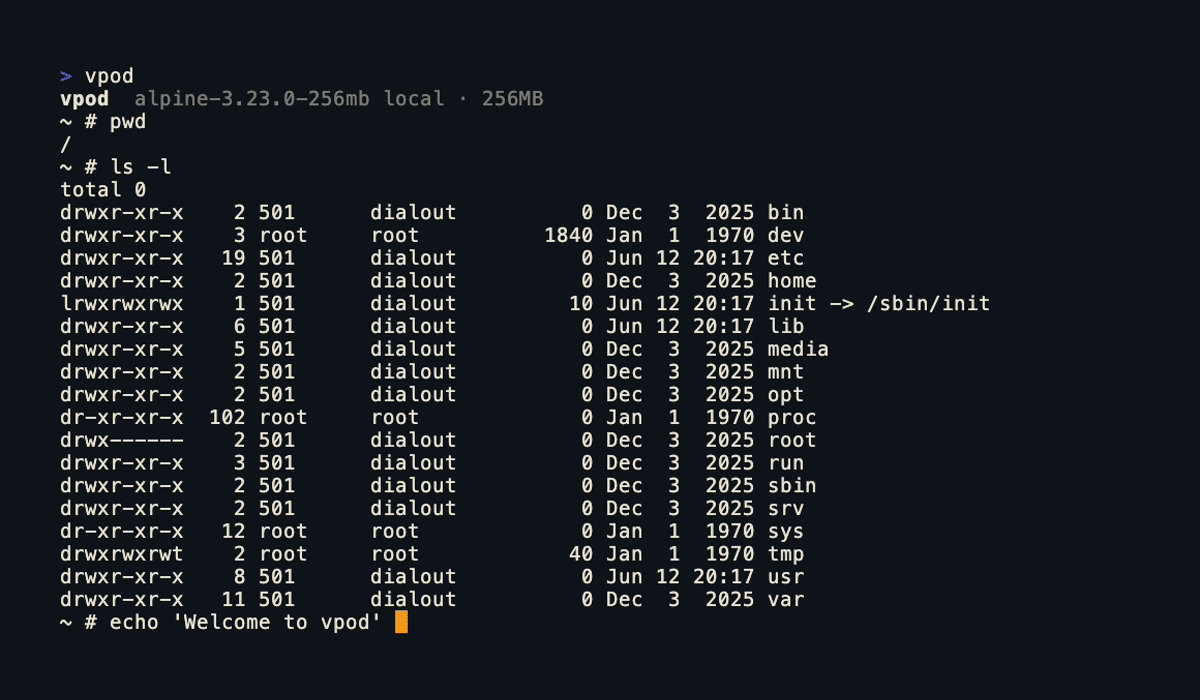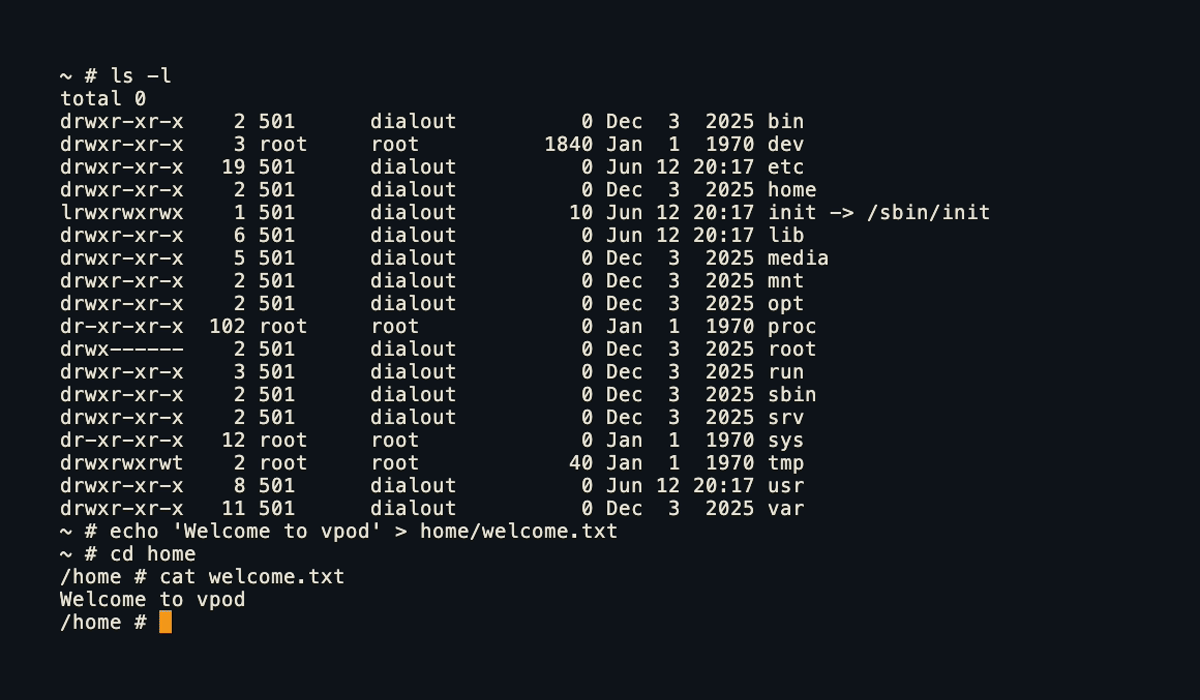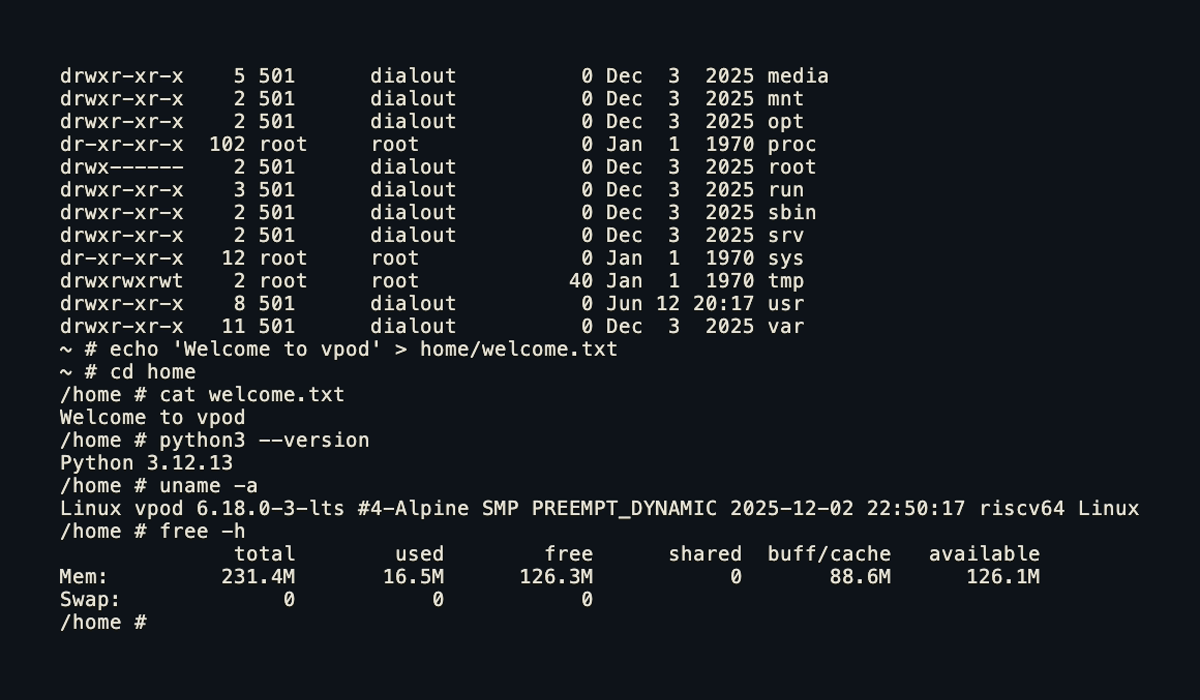 capsulerun/vpod
Sandbox Linux légères et sécurisées pour les processus non fiables. Fonctionne dans le navigateur et sur le serveur.
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Analyse de rétro-ingénierie du RAT PureRAT abusant de msbuild.exe, extraction de l'infrastructure C2, des API d'évasion .NET, de la manipulation du…
 brandon7cc/mac-monitor
Système de surveillance macOS avancé exploitant Apple Endpoint Security pour collecter, enrichir et afficher les événements de processus, fichiers,…
 iterat0r/cnaemulator
Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…
 saina15/cve-2020-14343-lab
Labo de recherche et de reproduction contrôlées de vulnérabilités pour CVE-2020-14343 dans PyYAML
 stuxctf/slythestx
Outil d'audit de sécurité des applications mobiles axé sur l'automatisation de l'analyse SAST, l'identification des technologies sous-jacentes (React…
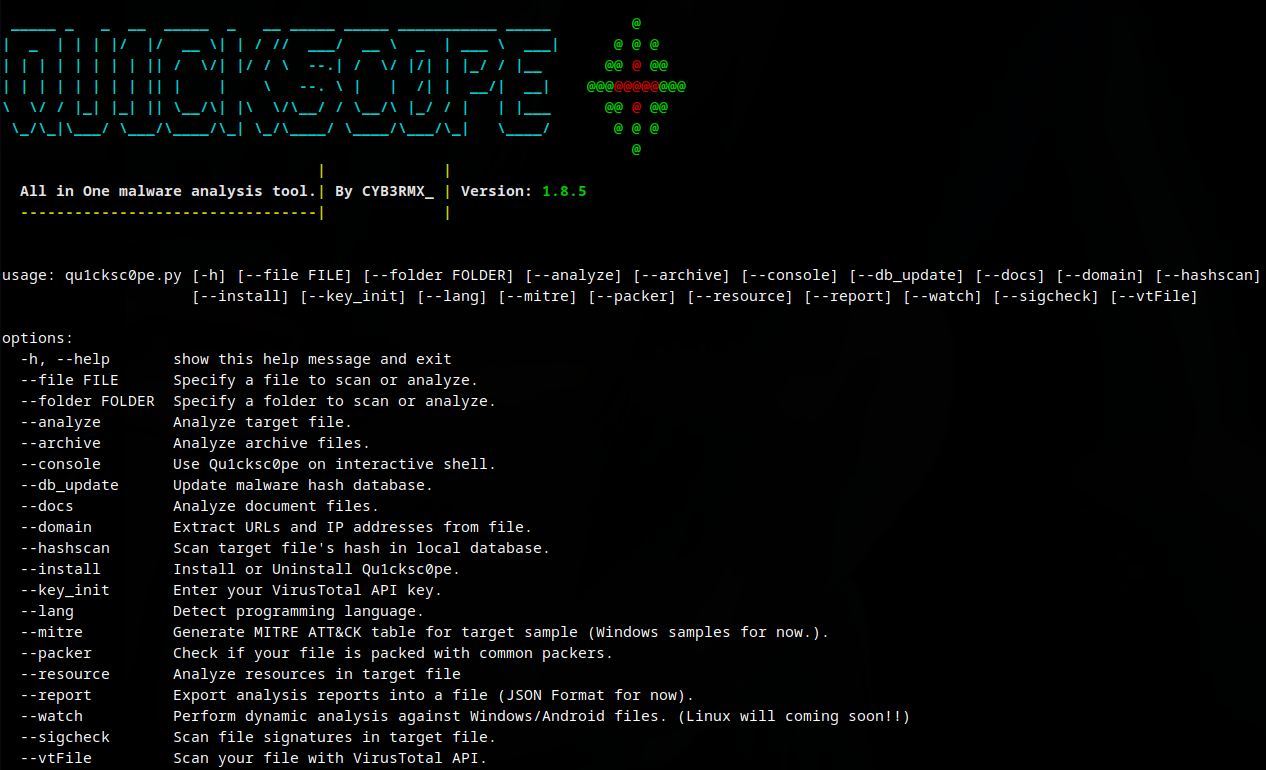 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.
 rurik/noriben
Sandbox d'analyse de malware basée sur Python qui s'intègre à Sysinternals Procmon pour collecter, analyser et rapporter automatiquement les…
 opposum0112/cusimanse
Framework composable de contrats de recherche et de recettes YAML pour des expériences de sécurité opérées par agents sur une infrastructure de…
 ossillate-inc/packj
Outil d'analyse statique et dynamique qui audite les paquets open-source pour détecter les attributs malveillants, vulnérables et risqués, avec une…








