
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
 mgreen27/detectraptor
Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement
 securityronin/memory-forensic
Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…
 cherojeong/extundelete
Récupérer et restaurer les fichiers supprimés accidentellement des systèmes de fichiers ext3 et ext4, en utilisant l'analyse des inodes et la…
 gnu-mirror-unofficial/ddrescue
Copie les données de périphériques de stockage endommagés ou défaillants, gère les erreurs de lecture et effectue des opérations de récupération…
 wireshark/wireshark
Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…
 security-onion-solutions/securityonion
Plateforme open-source de surveillance de sécurité pour la chasse aux menaces, la détection d'intrusion, la gestion des journaux, la réponse aux…
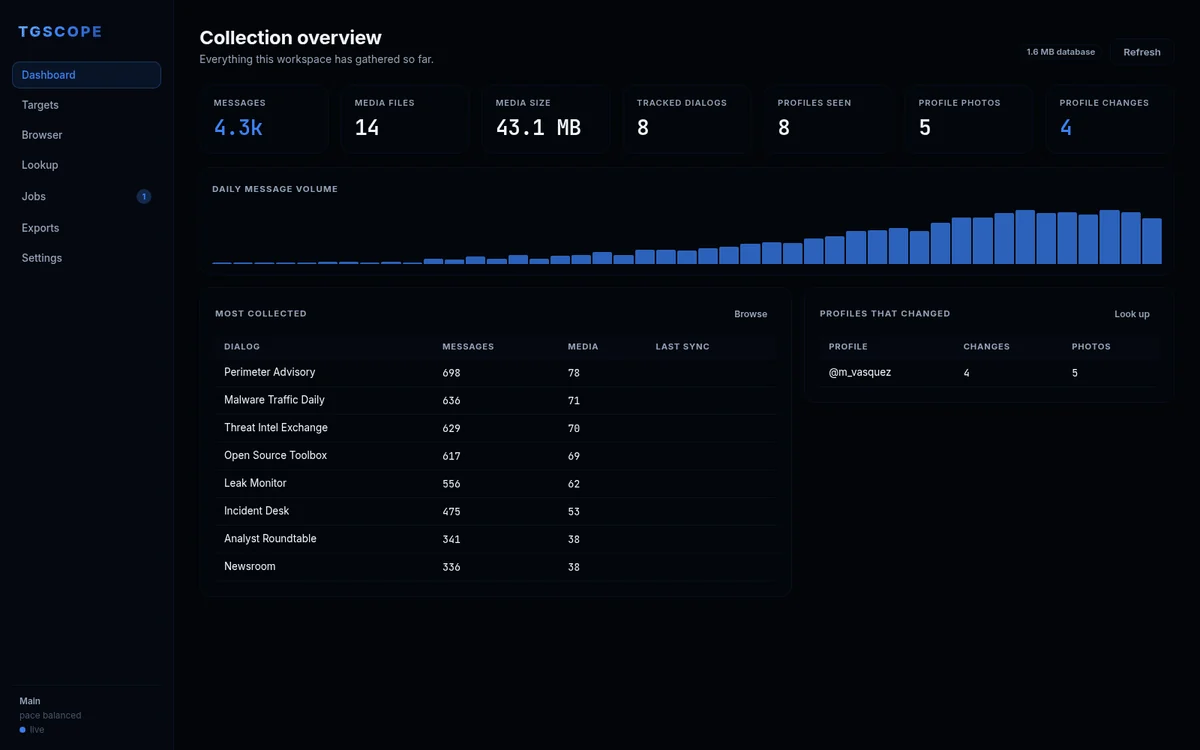 itsmoorgrove/tgscope
OSINT Telegram, scraping et archivage sous forme d'application web locale. Collecte multi-comptes, consultation de profils avec photos historiques et…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Analyse en rétro-ingénierie du dropper GCleaner, un malware qui utilise une infrastructure C2 résiliente, le chargement de pilotes noyau, l'exécution…
 cenobyte-vincit/memdumper
Exploite les entitlements de débogueur de macOS et DYLD_INSERT_LIBRARIES pour dumper ou rechercher la mémoire d'un processus en cours d'exécution…
 0x0allenace/soc-analyst-portfolio
Un portfolio organisé présentant mes investigations SOC, mes projets de threat hunting, mes laboratoires DFIR, mon ingénierie de détection, mes blogs…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 kevin9480/security_incident_report
Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de…
 duyduongduyduong/cve-2021-36934-dll-hijacking-dfir-investigation
Ressources d'investigation DFIR pour CVE-2021-36934, couvrant le détournement de DLL, la détection d'élévation de privilèges et l'analyse forensique…
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
Investigation de l'exploitation de CVE-2024-4577 et du déploiement d'AsyncRAT avec des artefacts DFIR, des IoCs et des recommandations de détection.
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un…
 guillaumemeyer/watermarks-remover
Une application axée sur la confidentialité qui supprime les filigranes IA du contenu que vous possédez.
 alzeaty1/security-writeups
CTF writeups et scripts pédagogiques pour la sécurité web, les techniques de bug bounty et la forensique réseau, avec des versions à valeurs vides…








