 osmankandemir/docf-sec-check
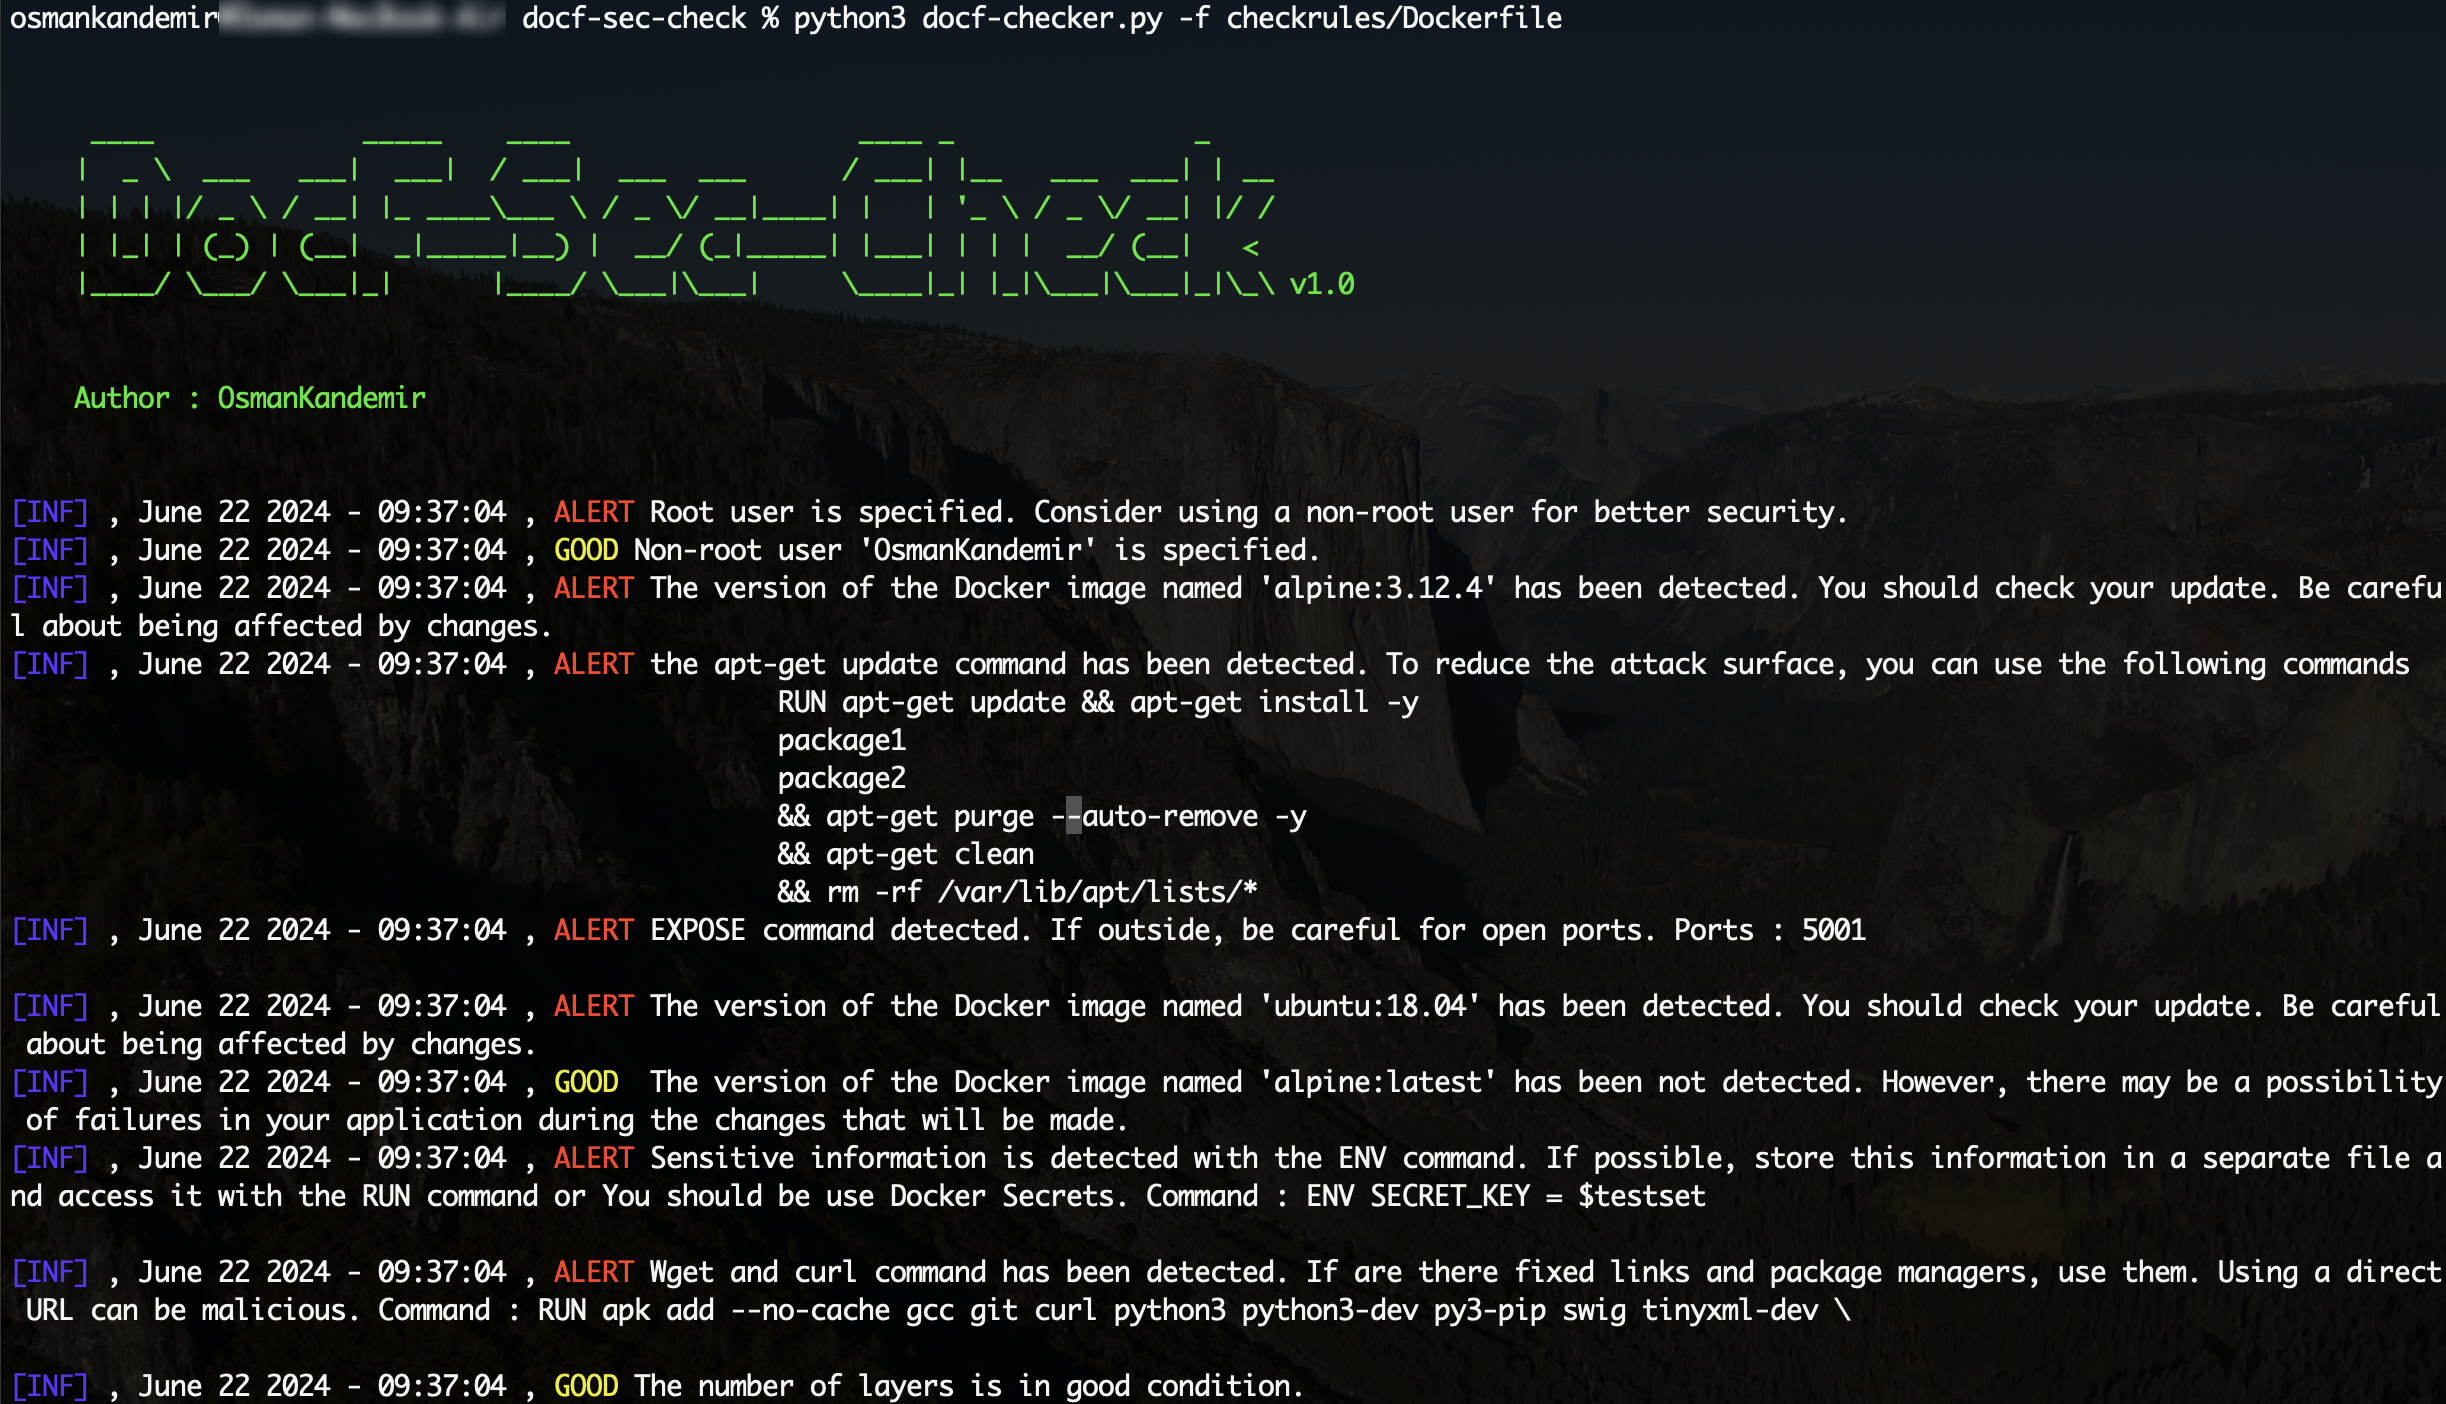
Outil d'analyse statique qui scanne les Dockerfiles à la recherche de commandes non sécurisées et de problèmes de configuration, fournissant des notifications de sécurité exploitables pour renforcer les builds de conteneurs.



DocF-Sec-Check aide à rendre vos commandes Dockerfile plus sécurisées.
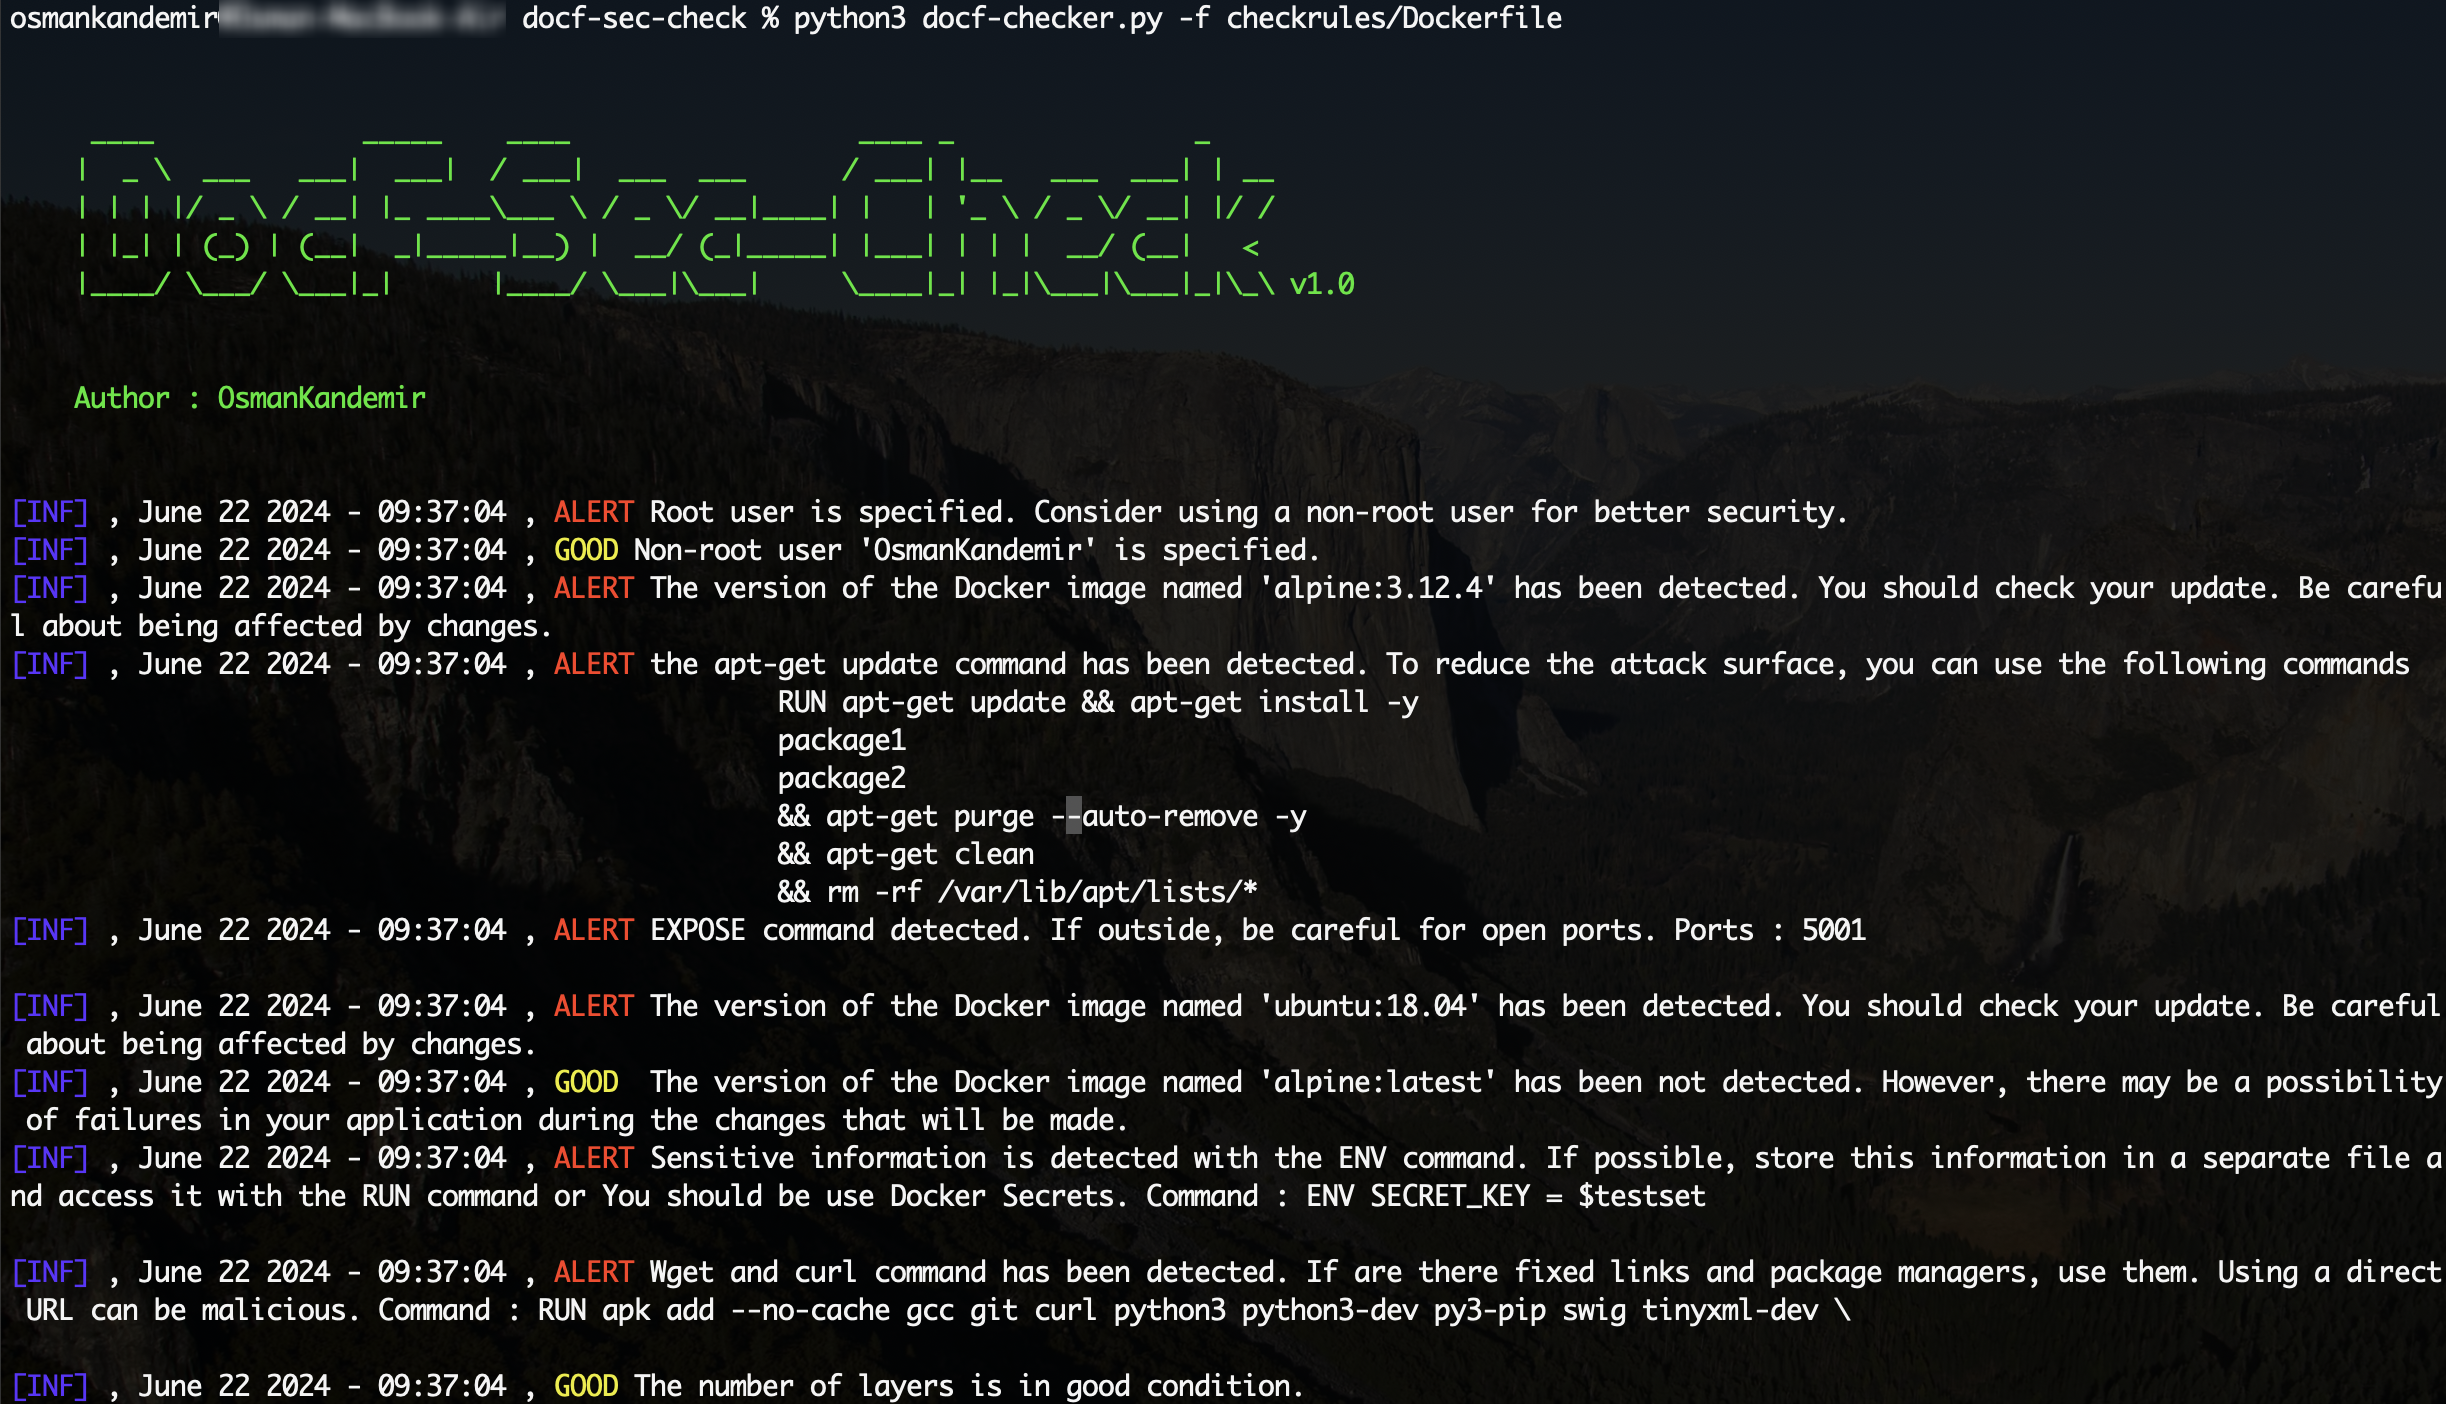
Vous pouvez utiliser virtualenv pour les dépendances du package avant l'installation.
git clone https://github.com/OsmanKandemir/docf-sec-check.git
cd docf-sec-check
python setup.py build
python setup.py install
L'application est disponible sur PyPI. Pour installer avec pip :
pip install docfseccheck
Vous pouvez exécuter cette application dans un conteneur après avoir construit un Dockerfile. Vous devez spécifier un chemin (YOUR-LOCAL-PATH) pour scanner le Dockerfile dans votre environnement local.
docker build -t docfseccheck .
docker run -v <YOUR-LOCAL-PATH>/Dockerfile:/docf-sec-check/Dockerfile docfseccheck -f /docf-sec-check/Dockerfile
docker pull osmankandemir/docfseccheck:v1.0
docker run -v <YOUR-LOCAL-PATH>/Dockerfile:/docf-sec-check/Dockerfile osmankandemir/docfseccheck:v1.0 -f /docf-sec-check/Dockerfile
-f DOCKERFILE [DOCKERFILE], --file DOCKERFILE [DOCKERFILE] Dockerfile path. --file Dockerfile
from docfchecker import DocFChecker

#Dockerfile is your file PATH.

DocFChecker(["Dockerfile"])
Pour continuer à développer l'application docf-sec-check/checkrules/CheckRulesFunctions.py vous pouvez ajouter de nouvelles fonctions simples.
Copyright (c) 2024 Osman Kandemir
Sous licence GPL-3.0.
Si vous aimez DocF-Sec-Check et souhaitez montrer votre soutien, vous pouvez utiliser la fonctionnalité Buy A Coffee ou Github Sponsors pour le développeur en utilisant le bouton ci-dessous.
Ou
Sponsorisez-moi : https://github.com/sponsors/OsmanKandemir 😊
Votre soutien sera très apprécié 😊

