
 #1
Outils d'intégration de la sécurité dans les pipelines CI/CD, shift-left et automatisation de la sécurité DevOps.
Recommandé par Kitploit
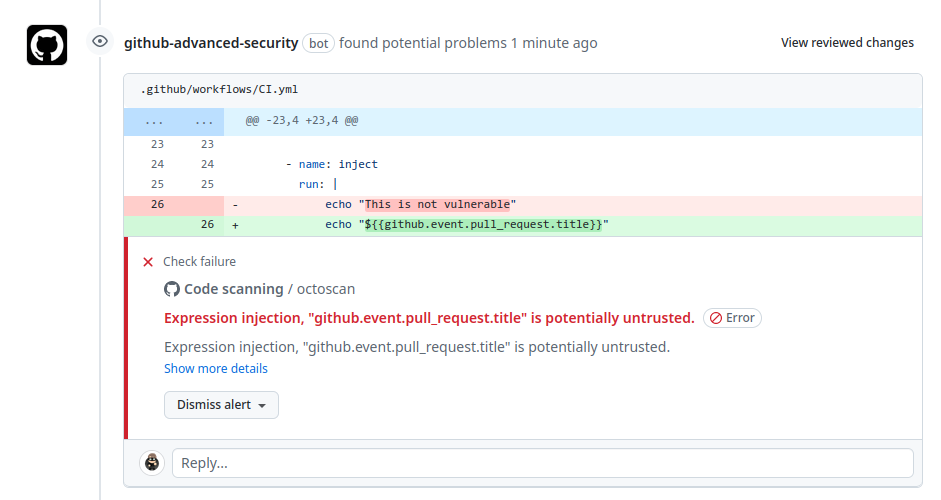
 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.
 mindpatch/vulfy
🐺 Vulfy – Scanner de versions de paquets rapide basé sur Rust
 mhaggis/package-inferno
Un scanner de paquets public pour la communauté
 foxvr-sudo/bug-bounty-arsenal-v.3
Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…
 rxb06/credactor
Scannez. Expurgez. Committez proprement.
 vikasudasi/exfil-scan
Analyser les sorties des LLM et les contenus générés par IA pour détecter les signaux d'exfiltration de données (EchoLeak, CVE-2025-32711) avant…
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet pour l’atténuation de la vulnérabilité CVE-2026-31431 (Copy Fail)
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond est un utilitaire qui s'appuie sur Nuclei pour effectuer des scans à l'échelle d'Internet pour le prix d'une tasse de café.
 luftwaffe66/gobfuscator
Obfusque le code source Go via un chiffrement de chaînes AES-256 avec déchiffrement à l'exécution, un renommage des identifiants et une suppression…
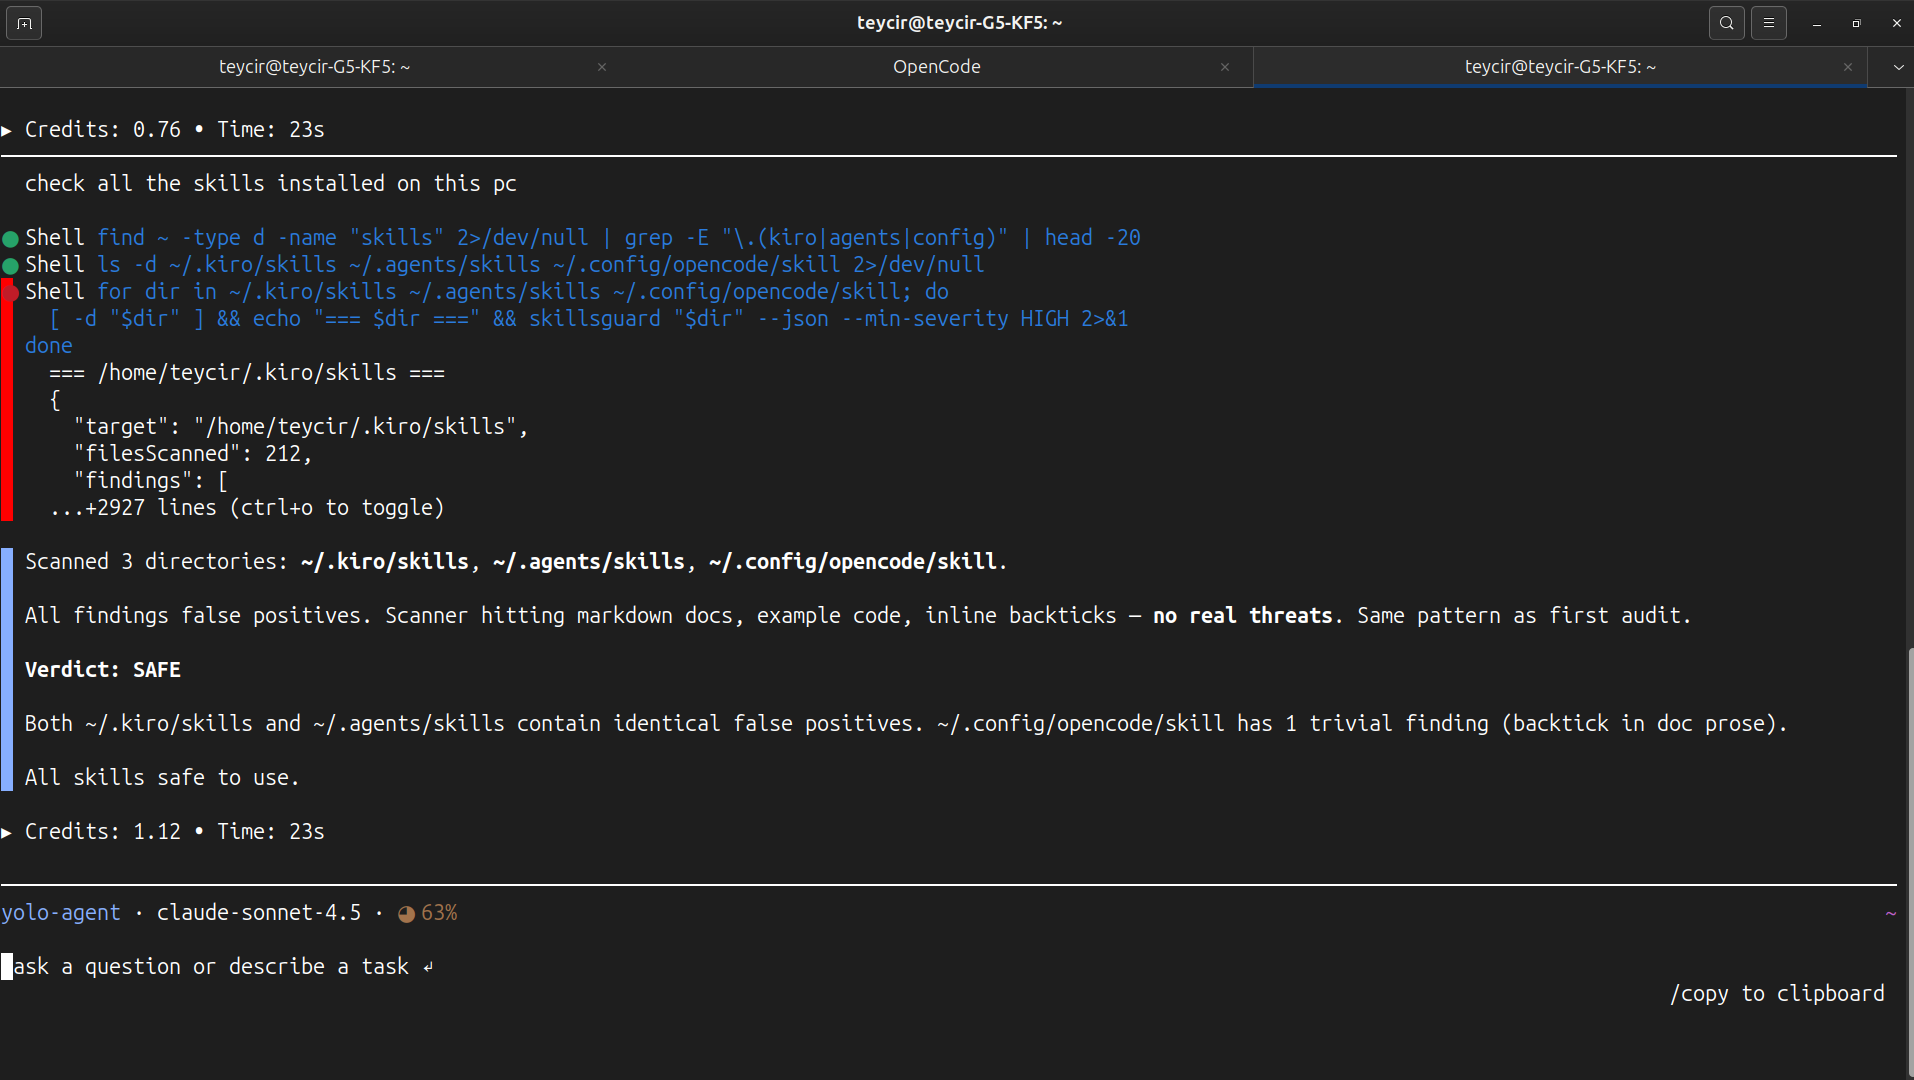 teycir/skillsguard
Analyseur de sécurité statique pour les packages de compétences d'agents IA. Détecte les fichiers SKILL.md malveillants et les scripts intégrés avant…
 mf-labs/witcher
Gérer les contrôles de GitHub Advanced Security (GHAS) à grande échelle
 onyks-os/networksandboxengine
Un bac à sable réseau déterministe pour tester les règles nftables. Il utilise des espaces de noms réseau Linux éphémères (netns) et Scapy pour…
 adriyansyah-mf/centralizedfirewall
fournit une API Firewall Manager conçue pour centraliser et rationaliser la gestion des configurations de pare-feu
 auditinfra-io/o1js-scan
Analyseur statique sans dépendances pour les bugs de solidité des circuits zk dans les zkApps o1js/Mina et les circuits Noir
 nccgroup/matt.net
Matt.Net est une interface graphique simple autour de l'outil d'audit de code CAT.NET de Microsoft.
 viralmaniar/vulnvault
Base de connaissances orientée développeur sur les vulnérabilités de sécurité des applications, avec des exemples de code non sécurisé vs sécurisé,…
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
Ceci applique les signatures pour CVE-2021-44228 sur toutes les politiques d'un appareil BIG-IP ASM.
 owasp/xpsd
Triage de la joignabilité pour les scans de vulnérabilités. Transmet les résultats du scanner à un agent LLM qui lit votre code source et détermine…








