
 #1
Outils d'intégration de la sécurité dans les pipelines CI/CD, shift-left et automatisation de la sécurité DevOps.
Recommandé par Kitploit

 claranet/ansible-role-log4shell
Rôle Ansible pour détecter Log4Shell (CVE-2021-44228) en analysant le système de fichiers et les fichiers ouverts à la recherche de fichiers JAR/WAR…
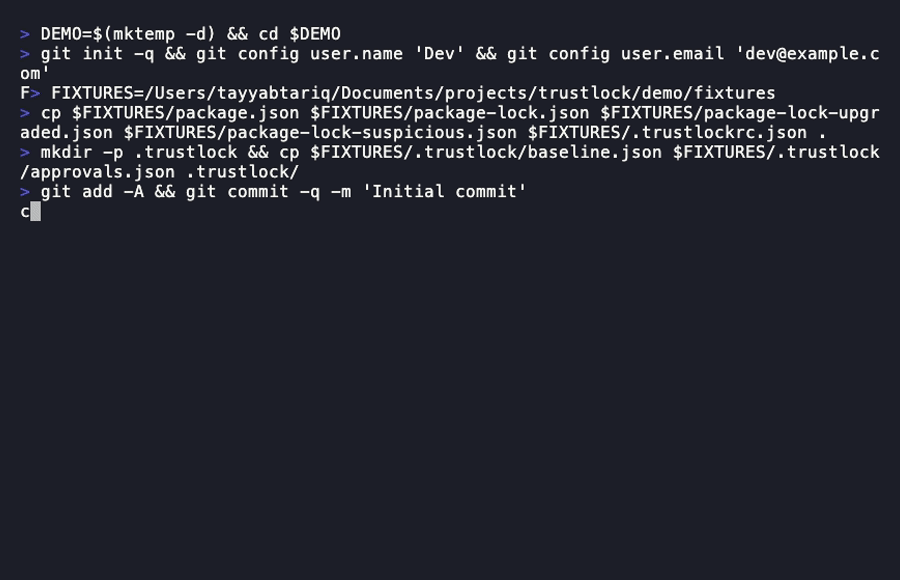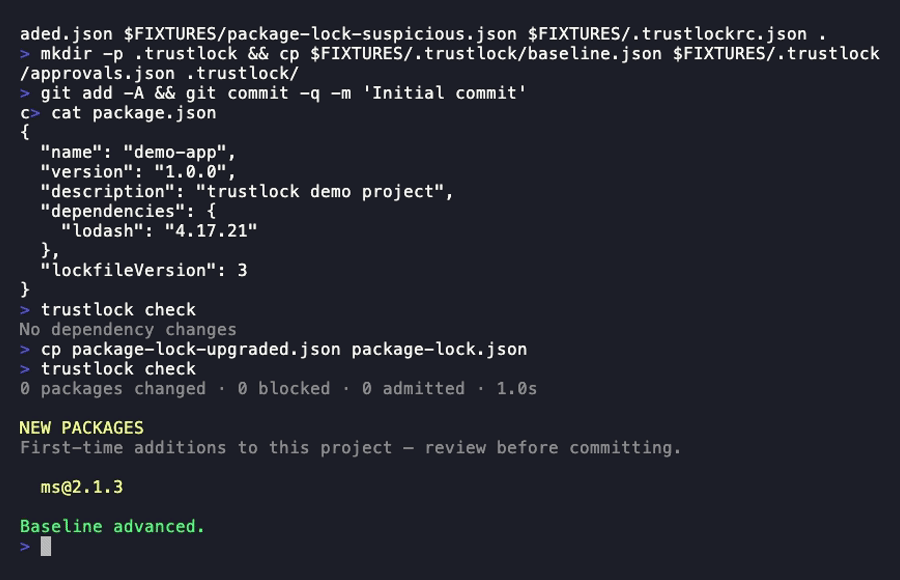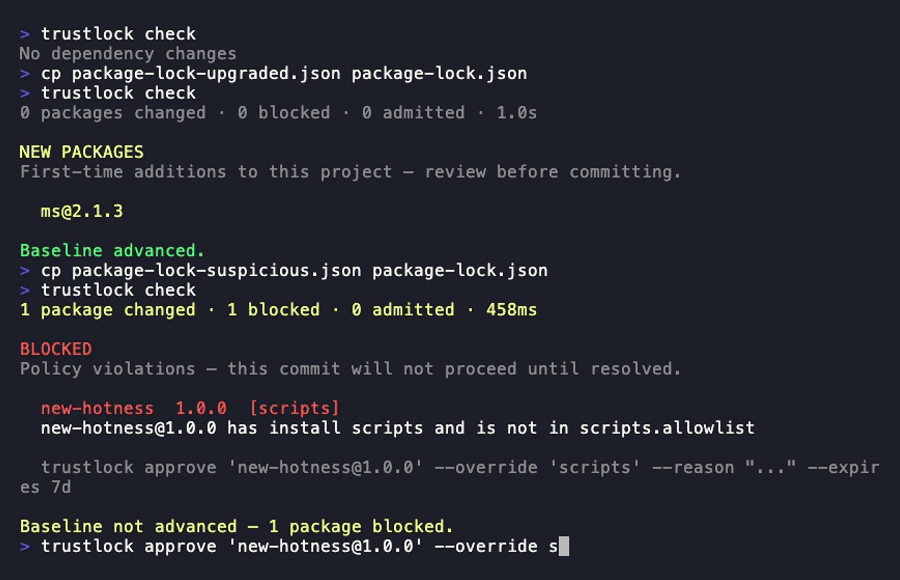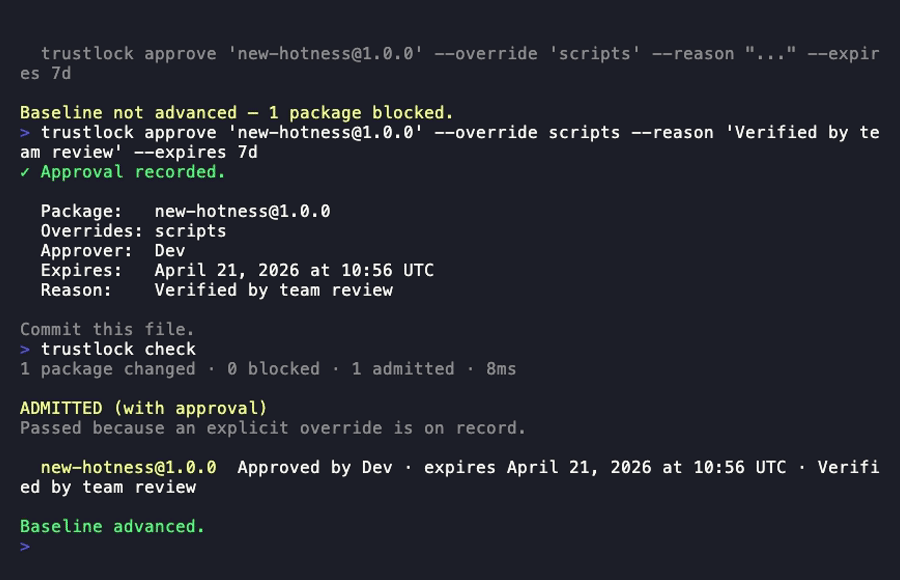 tayyabt/trustlock
Un contrôleur d'admission de dépendances natif à Git. Évalue les signaux de confiance à chaque modification de dépendance et bloque les commits ou…
 eduardolat/authkeysync
🔐 Utilitaire CLI léger conçu pour synchroniser les clés publiques SSH depuis des URLs distantes vers les fichiers authorized_keys locaux
 owasp-noir/alibi
Recoupez les vues de votre surface d'attaque et identifiez les points de terminaison qui ne peuvent pas se corroborer mutuellement.
 anee769/conduit
Passerelle API sur site pour agents de codage IA avec attribution des coûts par ingénieur, budgets stricts, gouvernance des sorties (scan de…
 tomjwxf/scopeblind-gateway
Passerelle de sécurité pour serveurs MCP avec application de politiques par outil, reçus d'audit signés Ed25519 et journalisation en mode furtif.…
 ericmtzmtz/pwnproxy
Une plateforme de test de sécurité open source, locale et prioritaire, conçue pour les pentesteurs, les agents IA, les pipelines CI/CD et les équipes.
 cspf-founder/api-scanner-docker
Outil automatisé de test de sécurité des API qui scanne les API REST et SOAP pour les vulnérabilités en utilisant les spécifications OpenAPI/Swagger…

 components/dependency-scanning
Génère des SBOMs CycloneDX et des rapports d'analyse des dépendances pour identifier les dépendances, licences et vulnérabilités des projets au sein…
 giovannigatti/cve-bench
Un benchmark pour évaluer les agents d'IA sur la correction de vulnérabilités de sécurité réelles.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles sont une collection de rôles Ansible et de playbooks qui installent, configurent, exécutent et gèrent une variété de…
 taptap/cve-2025-59489
Analyseur automatisé qui détecte la vulnérabilité d'injection au runtime Unity CVE-2025-59489 dans les APK Android en extrayant la version d'Unity et…
 openbreach/canop
CLI d'analyse statique qui scanne le code généré par IA à la recherche de vulnérabilités telles que l'injection SQL, la réflexion non sécurisée et…
 rgielen/struts1filter
Une solution de filtrage des paramètres de requête pour Struts 1 CVE-2014-0114 basée sur le travail d'Alvaro Munoz et de l'équipe HP Fortify.
 projectdiscovery/httpx-action
Sondage de serveur Web HTTP
 elevenpaths/atomshields
Cadre de tests de sécurité pour les dépôts et le code source
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Outillage de détection sûr pour CVE-2026-31431 "Copy Fail" et CVE-2026-43284 "Dirty Frag" — une élévation locale de privilèges dans le module…
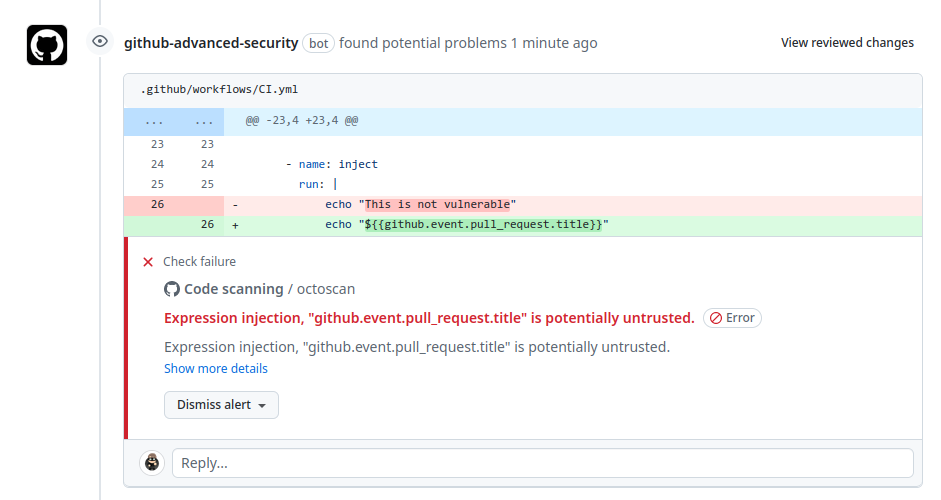 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.








