
 #1
Outils d'intégration de la sécurité dans les pipelines CI/CD, shift-left et automatisation de la sécurité DevOps.
Recommandé par Kitploit

 gitlab-org/security-products/sast-rules
Référentiel de règles Semgrep organisé pour GitLab SAST, fournissant des motifs d'analyse statique pour détecter les vulnérabilités de sécurité dans…

 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 s4dhulabs/vimana-framework
Vimana est un framework de sécurité modulaire pour auditer les API Python et les applications Web. L'architecture basée sur des plugins permet aux…
 lijiejie/log4j2_vul_local_scanner
Script local de détection de la vulnérabilité Log4j. Analyse tous les processus Java de votre hôte pour vérifier s'ils sont affectés par la…
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
L'antivirus pour artefacts IA et pare-feu RAG. Un outil d'analyse statique qui scanne les modèles et notebooks à la recherche de RCE, les jeux de…
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 farenhytee/database-sentinel
Audits de sécurité open source pour Supabase : un serveur MCP en lecture seule, un agent CLI et un Claude Skill. Détecte les erreurs de configuration…
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 momenbasel/vulnhawk
Scanner SAST alimenté par l'IA qui détecte les contournements d'authentification, les IDOR et les bugs logiques que Semgrep/CodeQL manquent. Action…
 owasp/agent-security-regression-harness
Tests de régression de sécurité exécutables pour les applications agentiques et les systèmes intégrés à MCP.
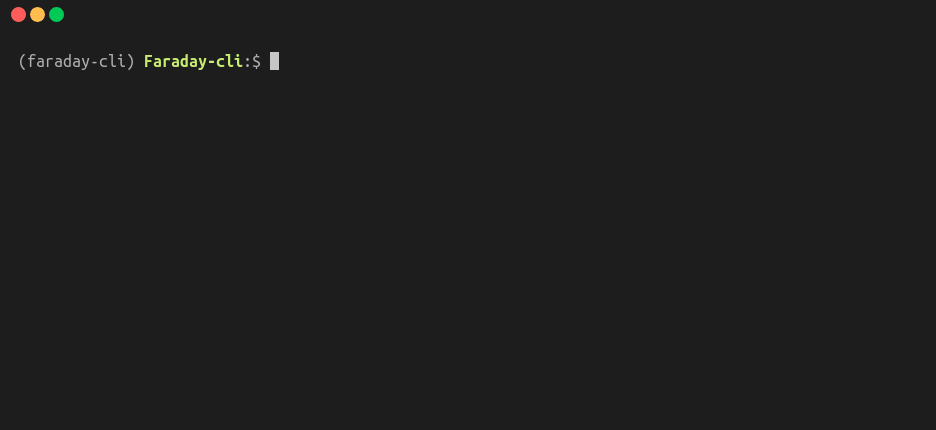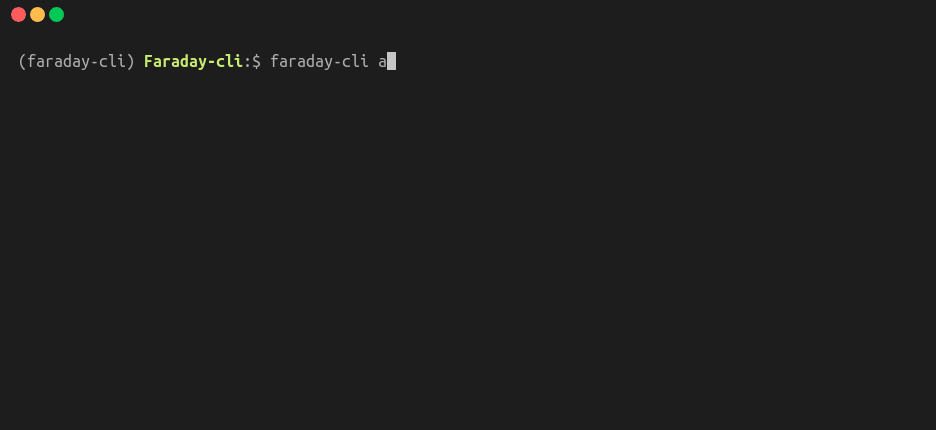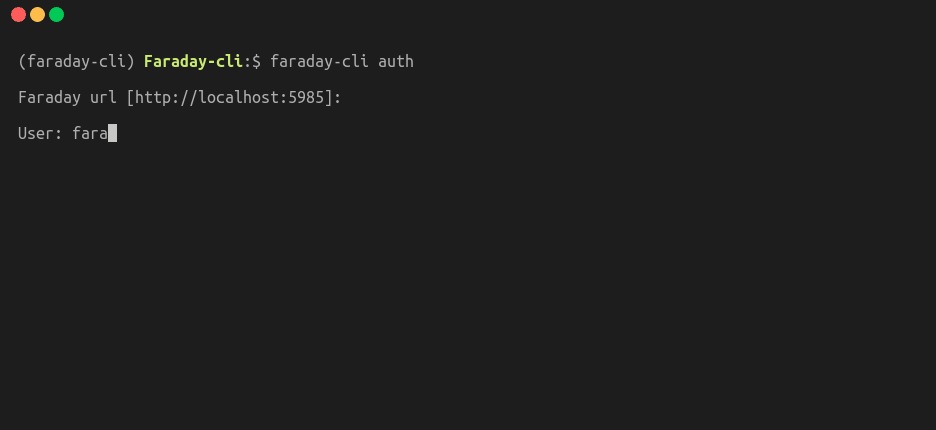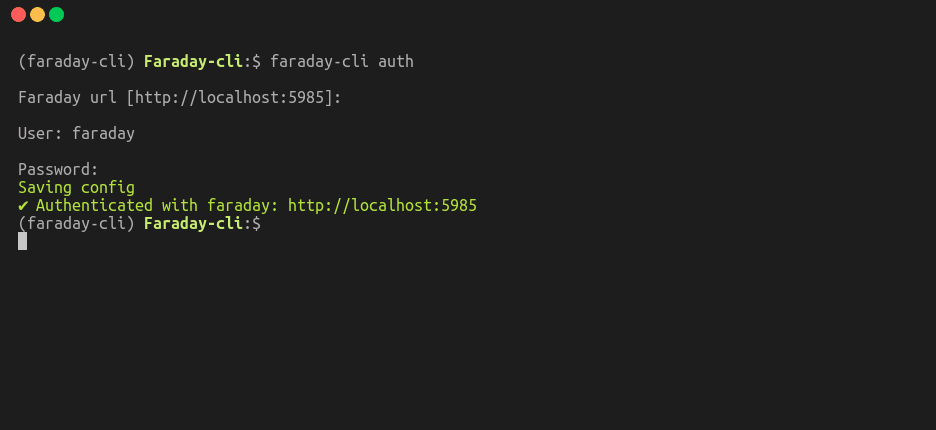 infobyte/faraday-cli
Interface en ligne de commande de Faraday
 armourbird/csf
ArmourBird CSF - Cadre de sécurité des conteneurs
 dev-sec/puppet-ssh-hardening
Ce module Puppet fournit des configurations sécurisées pour ssh-client et ssh-server.
 clidey/deptrust
Serveur CLI et MCP qui vérifie les versions de paquets pour détecter des vulnérabilités connues dans 14+ écosystèmes, notamment npm, PyPI, crates.io,…
 offseq/threat-finder
Scanner de vulnérabilités runtime : détecte les CVE dans les services réellement exécutés sur un hôte et les classe selon leur exposition réseau.
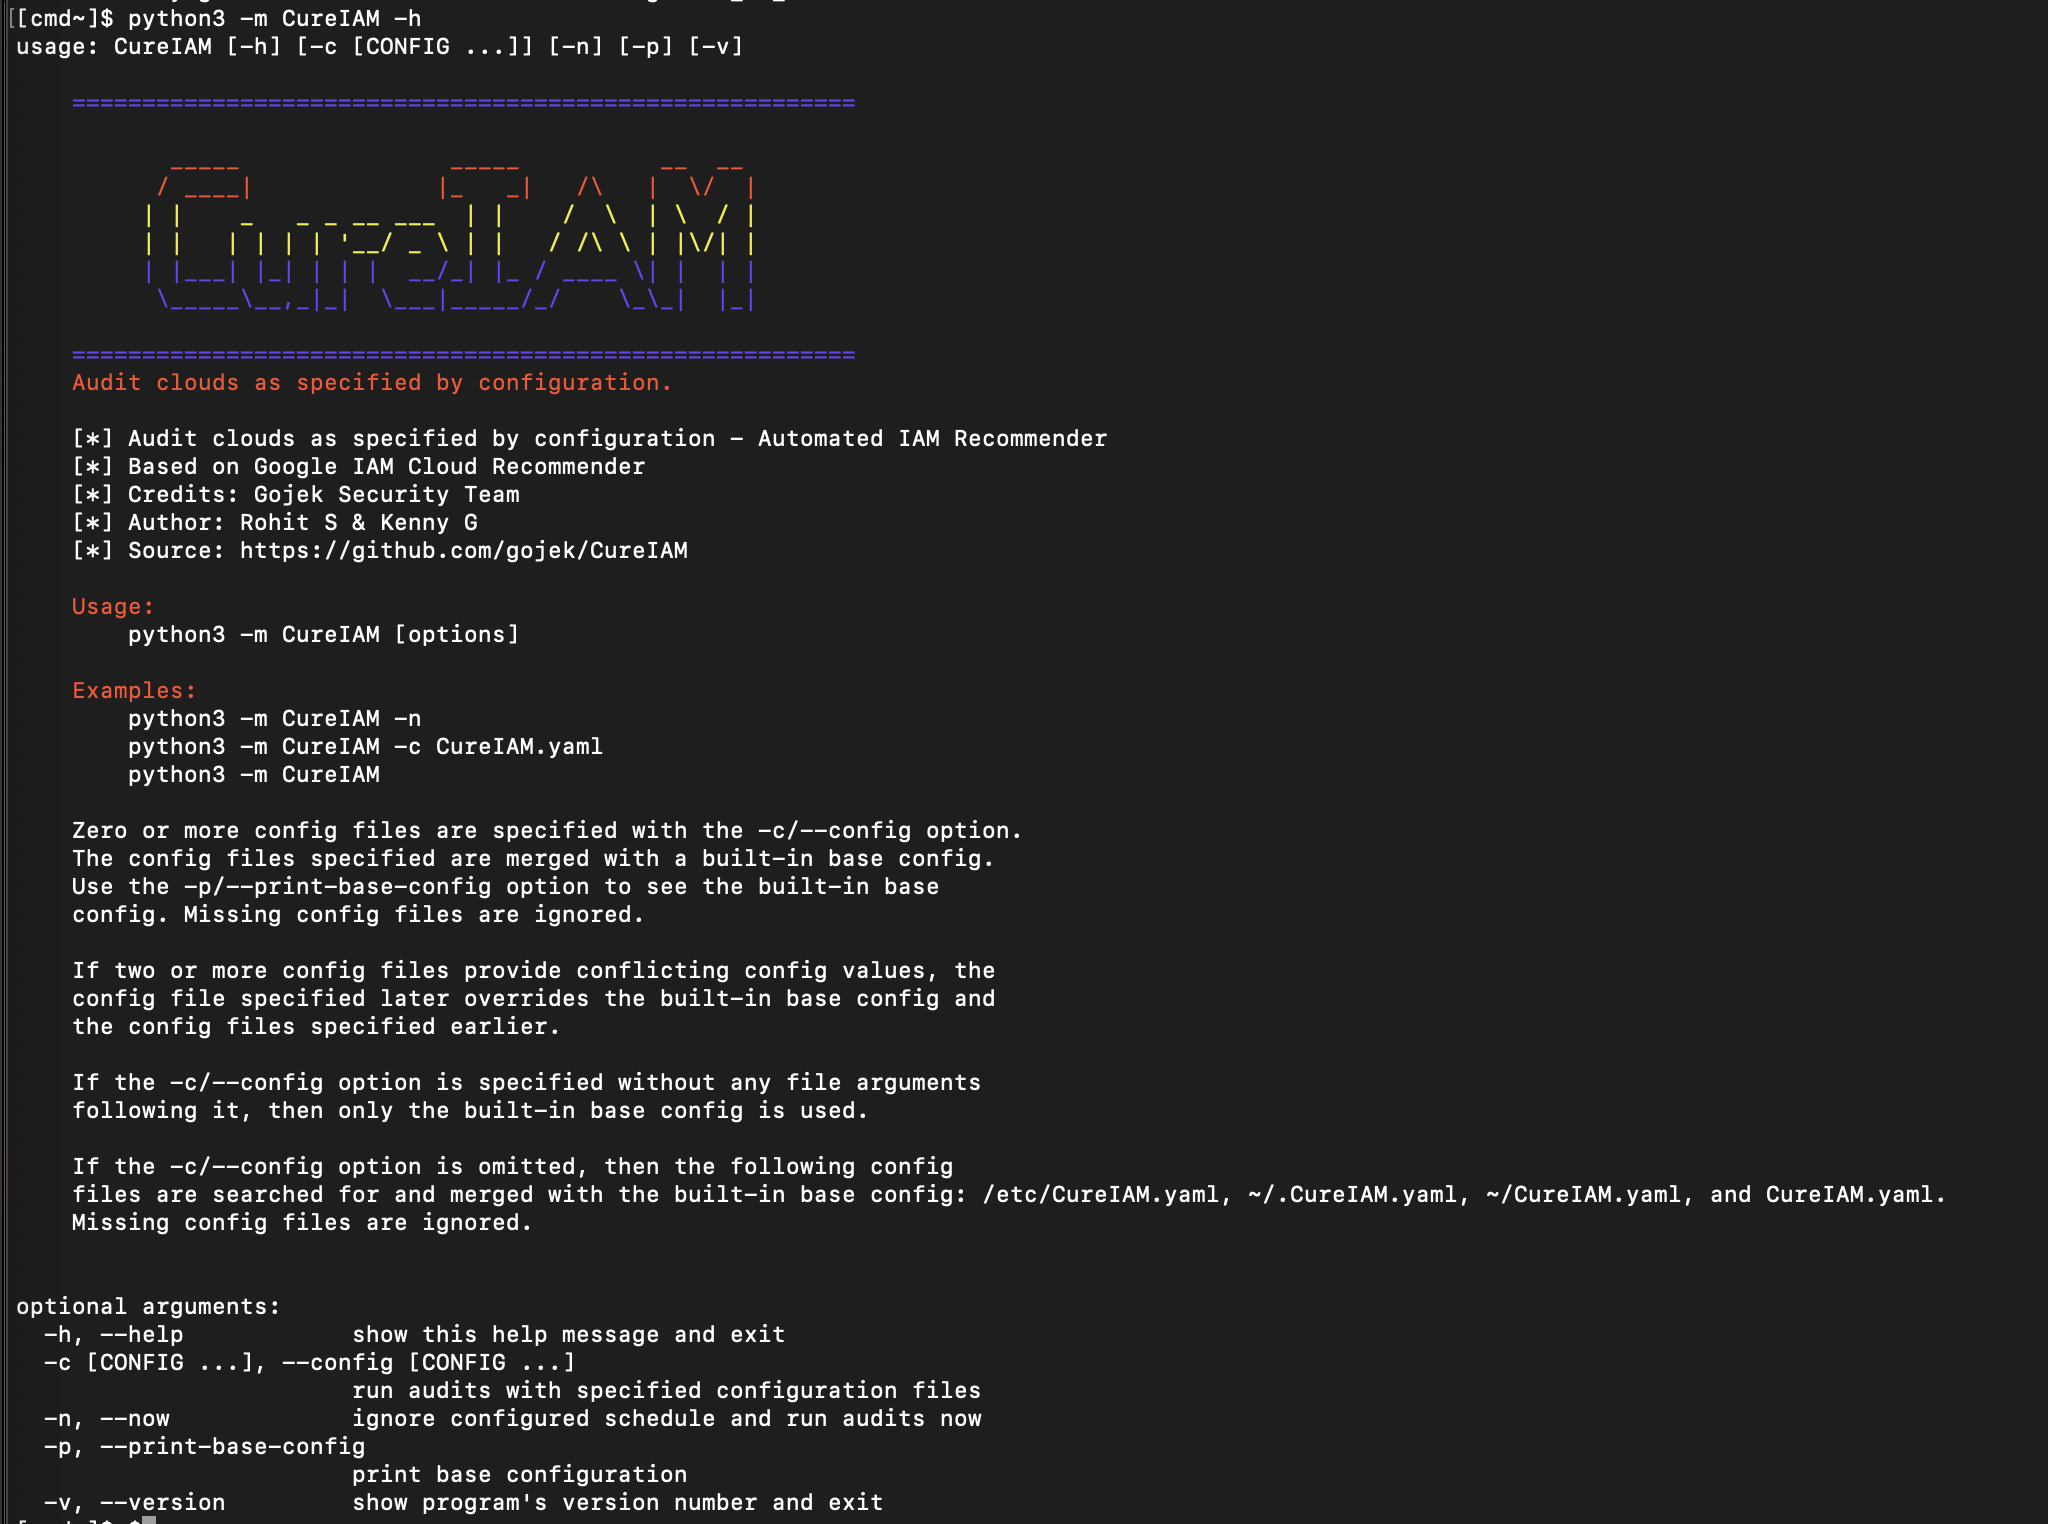 gojek/cureiam
Nettoyer les comptes ayant des permissions excessives dans l'infrastructure GCP à grande échelle.








