
 infobyte/faraday-cli
Interface en ligne de commande de Faraday

Utilisez Faraday directement depuis votre terminal préféré
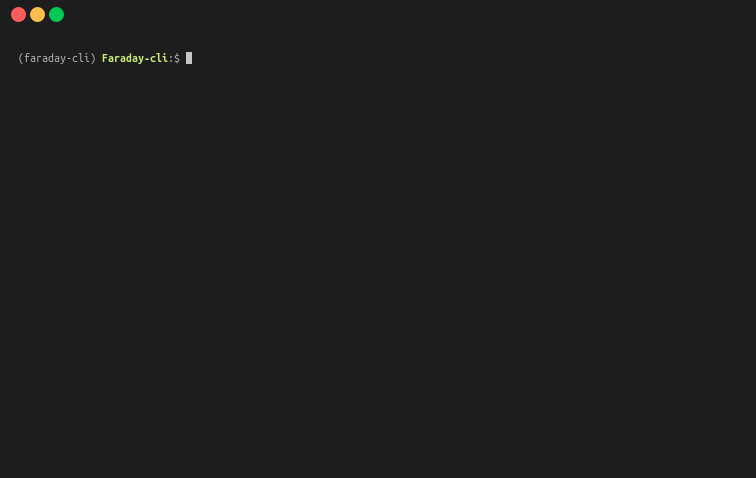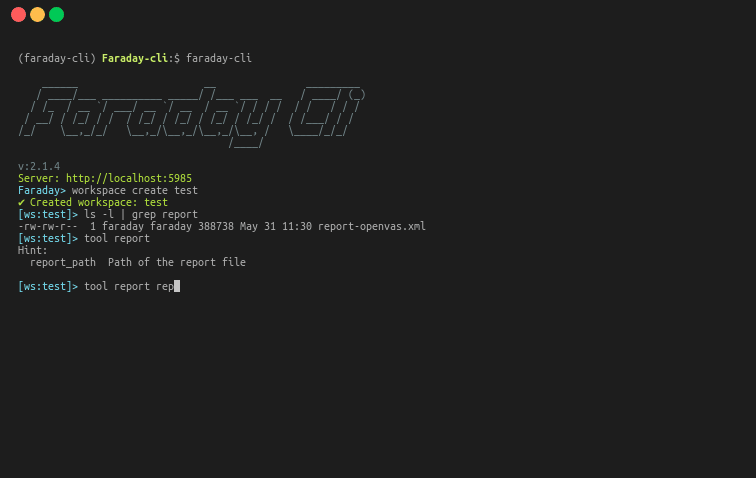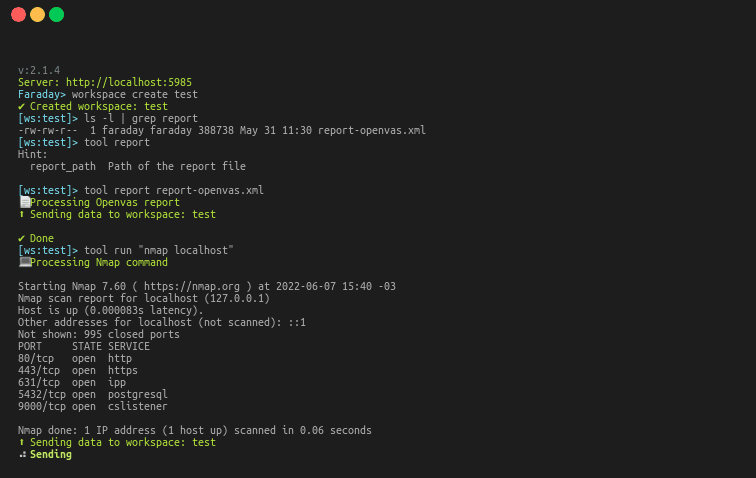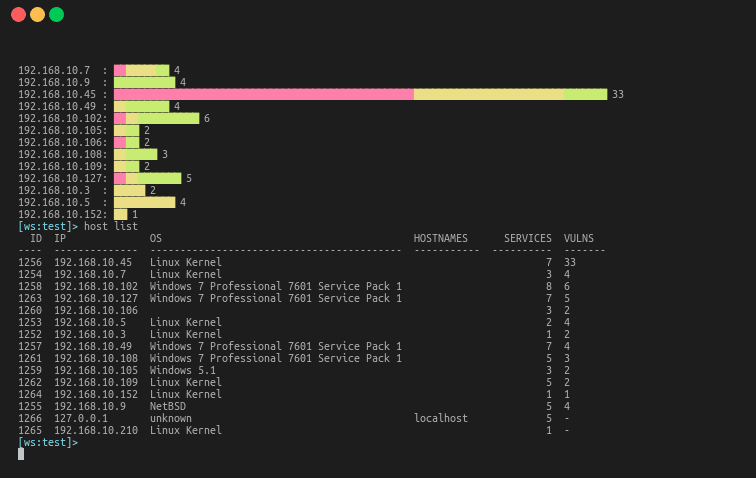
faraday-cli est le client officiel qui facilite l'automatisation de vos workflows de sécurité.
Avant l'installation, nous recommandons de créer et d'activer un environnement virtuel Python afin d'éviter d'affecter les paquets Python de votre système. Par exemple :
python3 -m venv .venv
source .venv/bin/activate
Vous pouvez également utiliser virtualenv si vous préférez. Une fois l'environnement virtuel actif, exécutez les commandes d'installation ci-dessous.
pip install faraday-cli
git clone https://github.com/infobyte/faraday-cli.git
cd faraday-cli
pip install .
Pour plus d'informations, vous pouvez consulter notre documentation
Configurer l'authentification pour farday-cli
$ faraday-cli auth
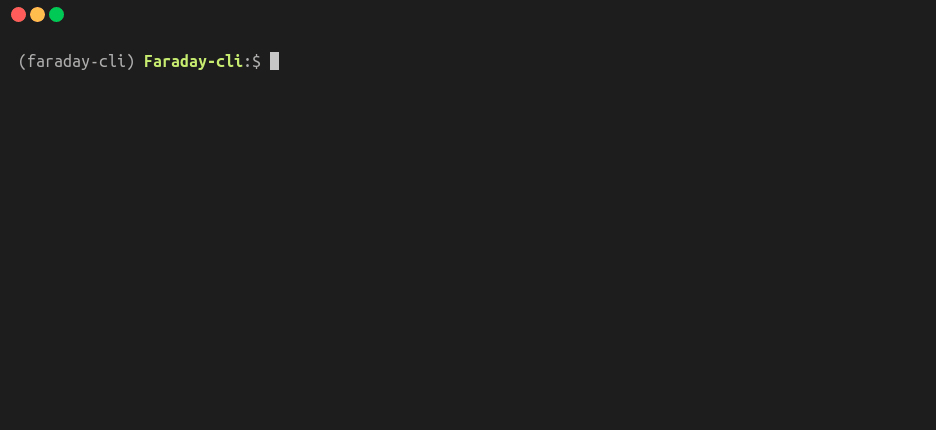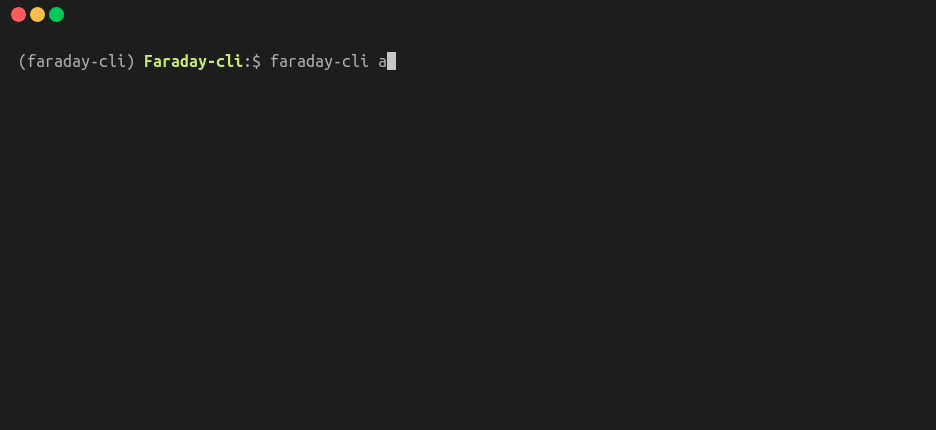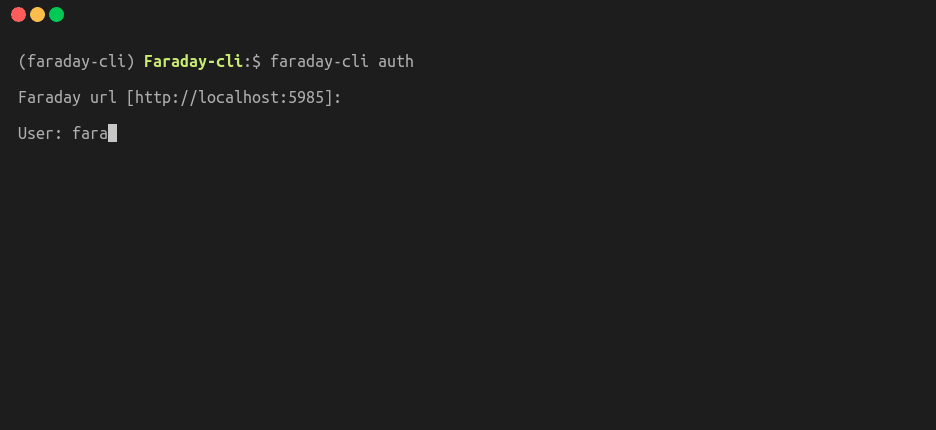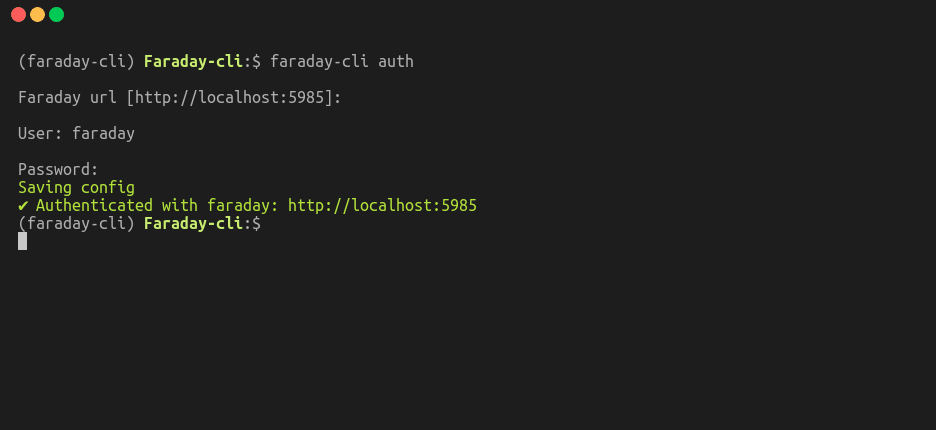
Lorsque vous créez un espace de travail, il est sélectionné comme actif par défaut, sauf si vous utilisez l'option "-d"
$ faraday-cli workspace create some_name
✔ Created workspace: some_name
$ faraday-cli workspace select some_name
✔ Selected workspace: some_name
$ faraday-cli list_ws
NAME         HOSTS    SERVICES    VULNS  ACTIVE    PUBLIC    READONLY
---------  -------  ----------  -------  --------  --------  ----------
some_name       14          13       39  True      False     False
$ faraday-cli host list
  ID  IP           OS       HOSTNAMES          SERVICES  VULNS
----  -----------  -------  ---------------  ----------  -------
 574  127.0.0.1    unknown                            1  3
 566  127.0.0.10   unknown                            1  3
 569  127.0.0.11   unknown                            1  3
 568  127.0.0.12   unknown                            1  3
 570  127.0.0.13   unknown                            1  3
 576  127.0.0.2    unknown                            1  3
 565  127.0.0.3    unknown                            1  3
 572  127.0.0.4    unknown                            1  3
 573  127.0.0.5    unknown                            1  3
 567  127.0.0.6    unknown                            1  3
 571  127.0.0.7    unknown                            1  3
 564  127.0.0.8    unknown                            1  3
 575  127.0.0.9    unknown                            1  3
 590  58.76.184.4  unknown  www.googlec.com           0  -
$ faraday-cli host get 574

$ faraday-cli host get 574
Host:
  ID  IP         OS       HOSTNAMES    OWNER    OWNED      VULNS
----  ---------  -------  -----------  -------  -------  -------
 574  127.0.0.1  unknown               faraday  False          3

Services:
  ID  NAME    DESCRIPTION    PROTOCOL      PORT  VERSION    STATUS      VULNS
----  ------  -------------  ----------  ------  ---------  --------  -------
2638  ssh                    tcp             22  unknown    open            2

Vulnerabilities:
   ID  NAME                                      SEVERITY    STATUS    CONFIRMED    TOOL
-----  ----------------------------------------  ----------  --------  -----------  -------
13509  SSH Weak Encryption Algorithms Supported  MED         opened    False        Openvas
13510  SSH Weak MAC Algorithms Supported         LOW         opened    False        Openvas
13511  TCP timestamps                            LOW         opened    False        Openvas
$ faraday-cli host create -d \''[{"ip": "stan.local", "description": "some server"}]'\'
Ou pipez-le
$ echo '[{"ip": "1.1.1.5", "description": "some text"}]' | faraday-cli host create --stdin
L'échappement des guillemets simples (\') n'est nécessaire que lorsqu'on l'utilise comme commande. Dans le shell ou en utilisant des pipes, ce n'est pas nécessaire
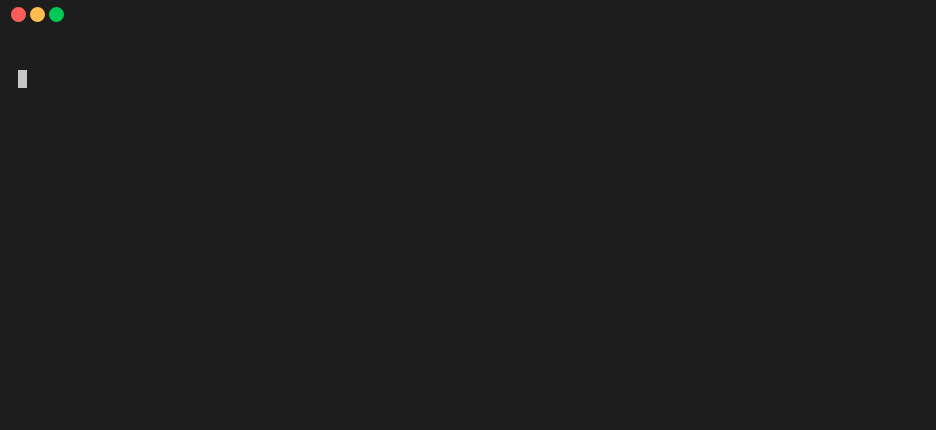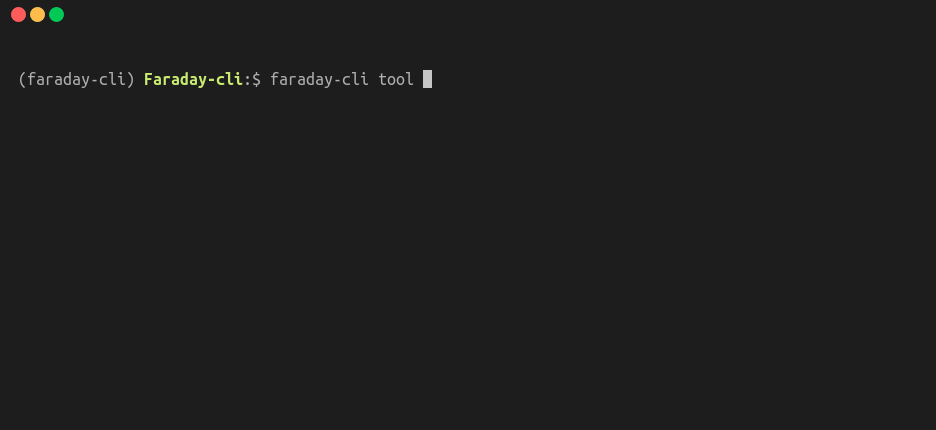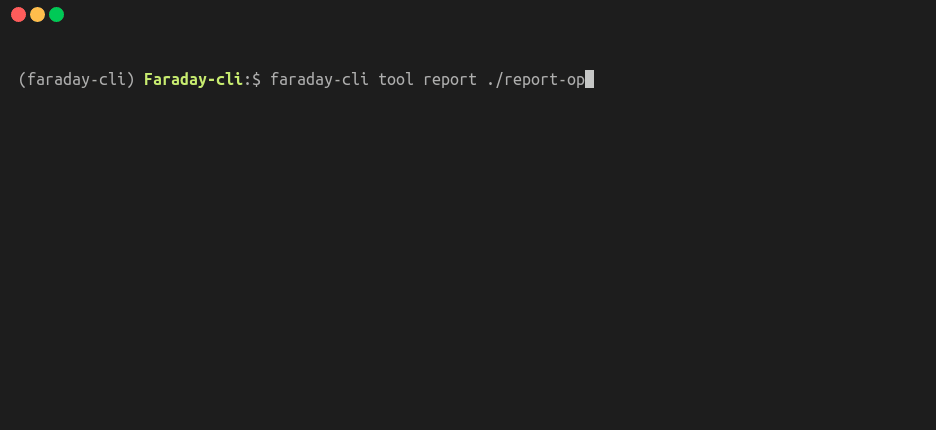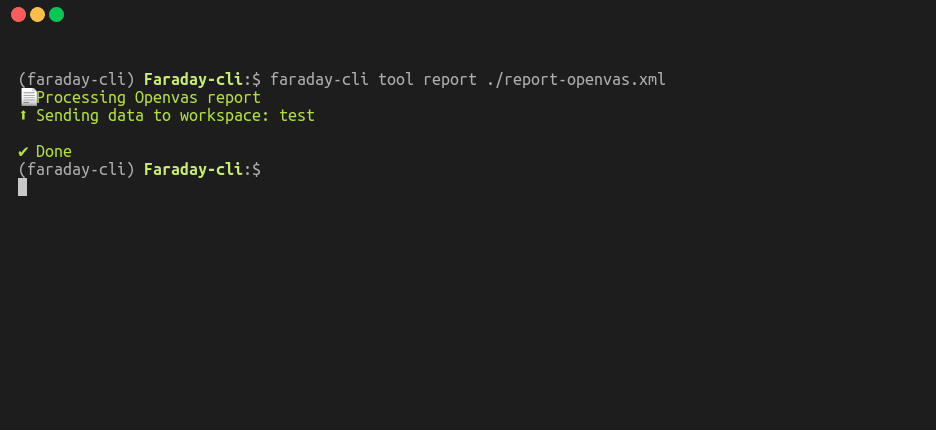
$ faraday-cli tool report "/path/to/report.xml"
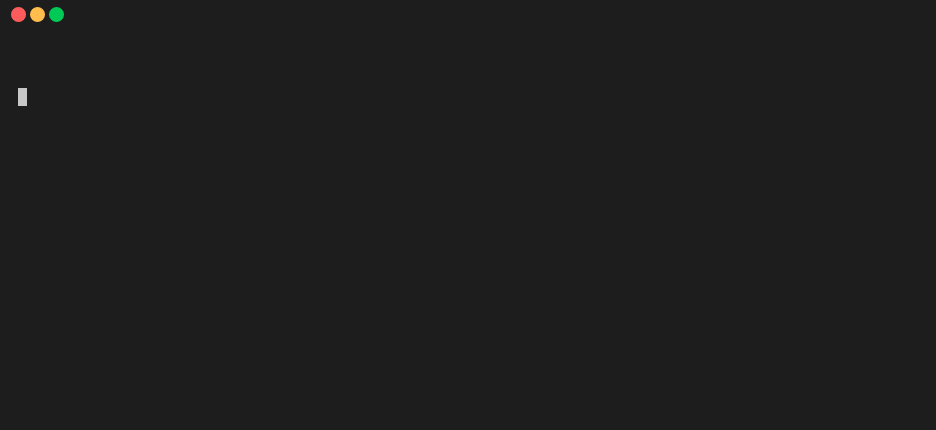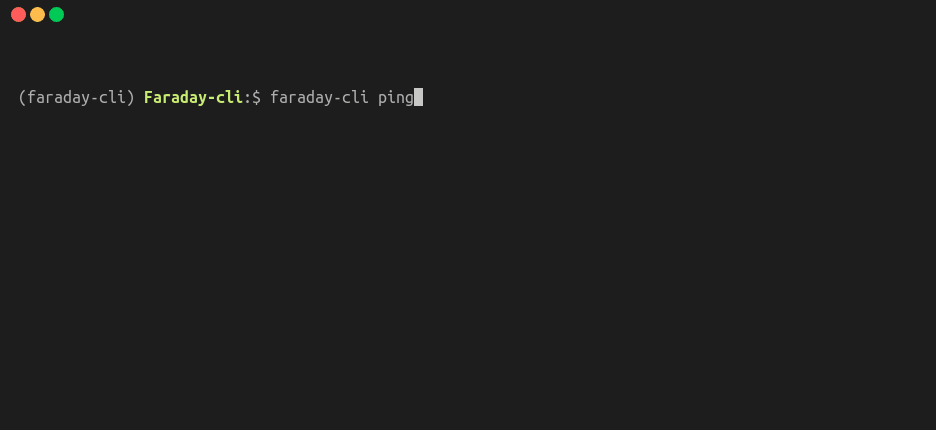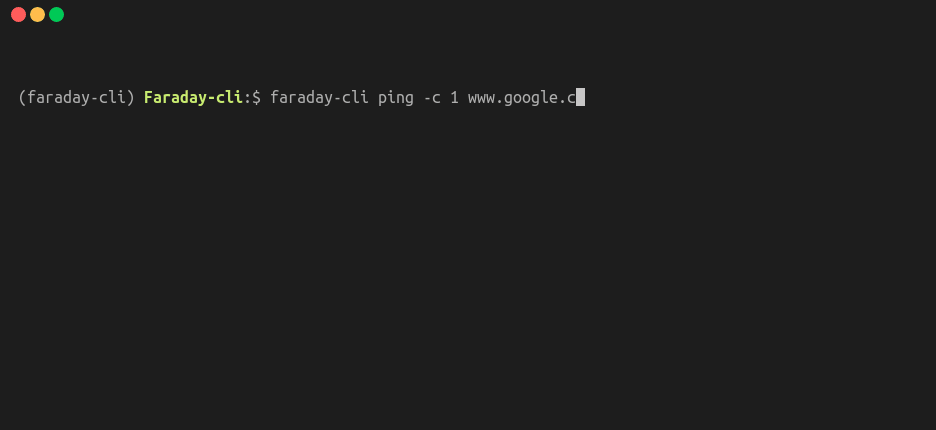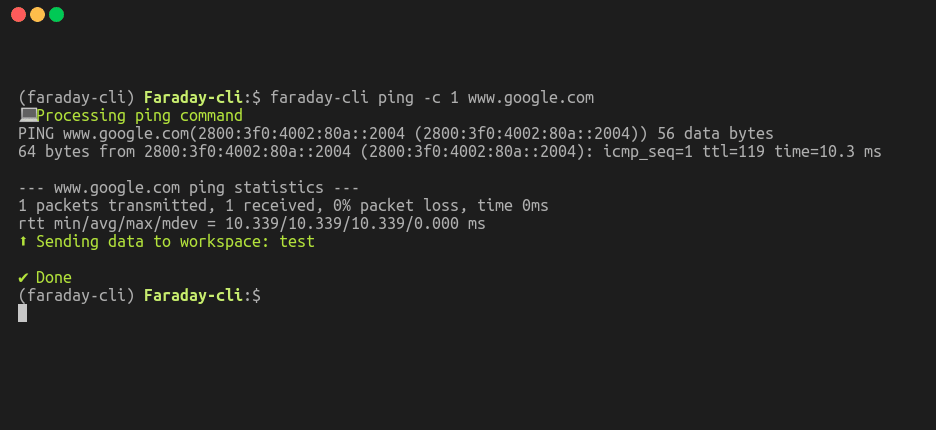
$ faraday-cli ping -c 1 www.google.com
Agents Faraday locaux (les runners du dispatcher). Accessibles via agent, agents,
runner ou runners (tous équivalents).
$ faraday-cli agent list
  id  name      active    status    executors
----  --------  --------  --------  -----------
   8  internal  True      online    nmap
$ faraday-cli agent run -a 1 -e nmap -p \''{"target": "www.google.com"}'\'
Run executor: internal/nmap [{'successful': True}]
Les agents cloud sont des scanners de sécurité côté serveur (l'API v3/cloud_agents),
distincts des runners locaux ci-dessus. FaradAI est l'un de ces scanners, avec sa propre
commande et ses raccourcis de premier niveau.
# Quick FaradAI pentest (standard tier — 20 rounds)
$ faraday-cli pentest --target https://example.com

# Deeper audit (80 rounds), and watch it until it finishes
$ faraday-cli pentest --target https://example.com --advanced --watch

# Triage the existing findings of a workspace
$ faraday-cli triage -w my_workspace --severities critical,high --reproduce
Lister et exécuter n'importe quel agent cloud de manière générique :
$ faraday-cli scanners list
  ID  NAME            SLUG            CATEGORY   LAST_RUN
----  --------------  --------------  ---------  ----------
   2  FaradAI         faradai         pentest    -
   4  FaradAI Triage  faradai-triage  triage     -

$ faraday-cli scanners run --agent faradai -w my_workspace \
    --param TARGET=https://example.com --param ROUNDS=20
Aucun serveur Faraday connecté ?
pentest/triagebasculent vers le SaaS FaradAI-scan et vous guident dans la création d'un compte lors de la première utilisation. Consultez la documentation FaradAI pour l'inscription et les détails de--standalone.
Faraday-cli peut être utilisé comme un shell et dispose de toutes les mêmes commandes que celles disponibles en tant que cli
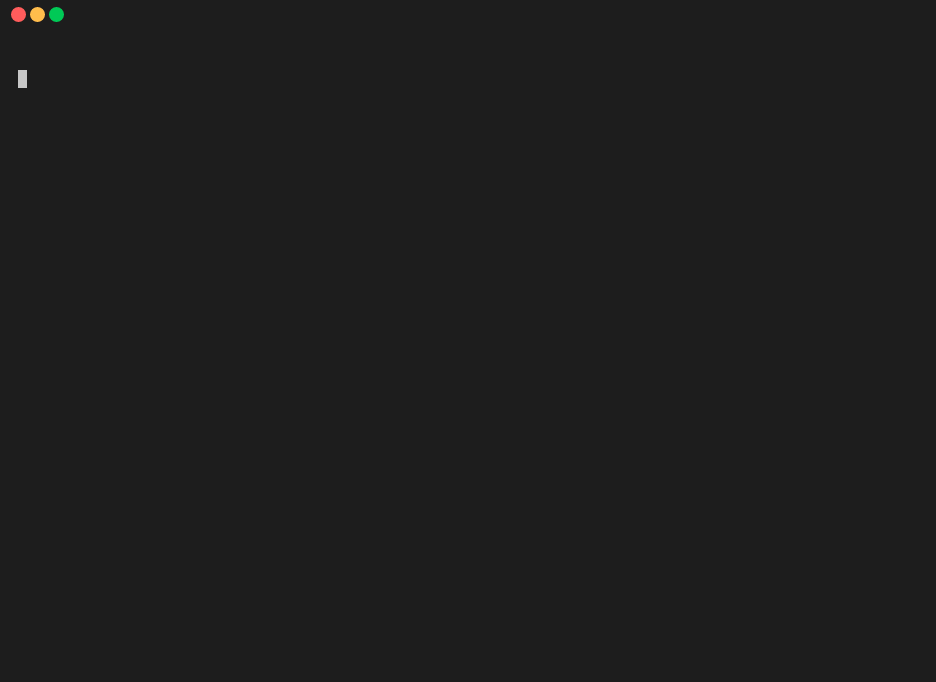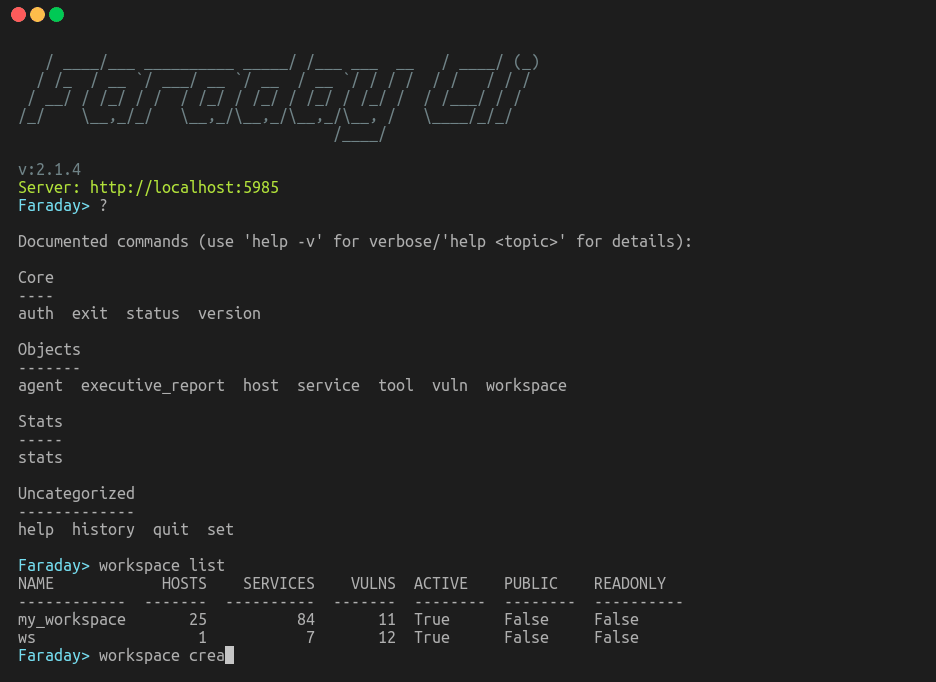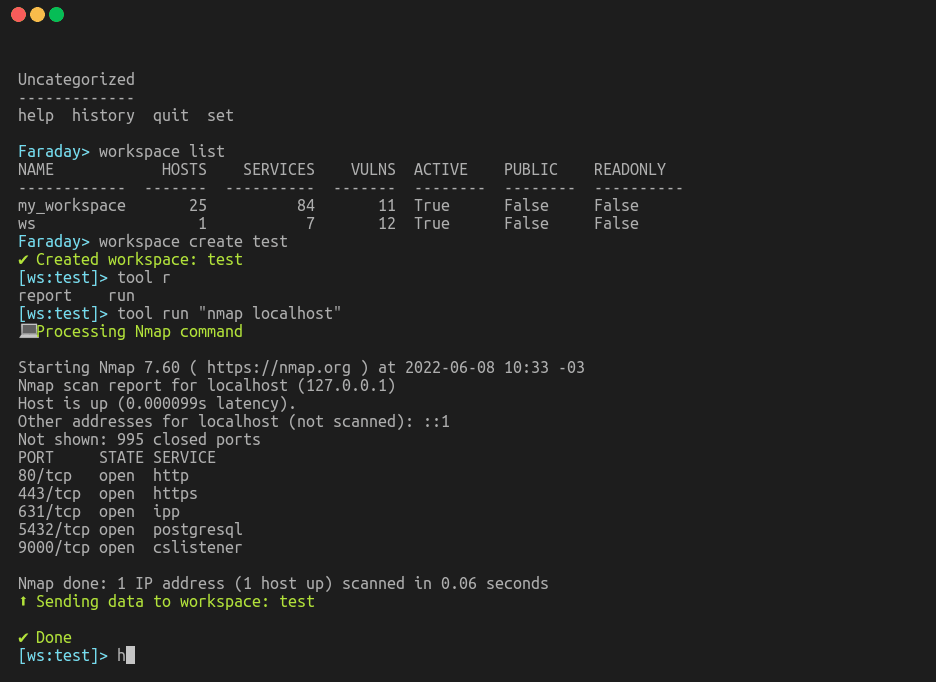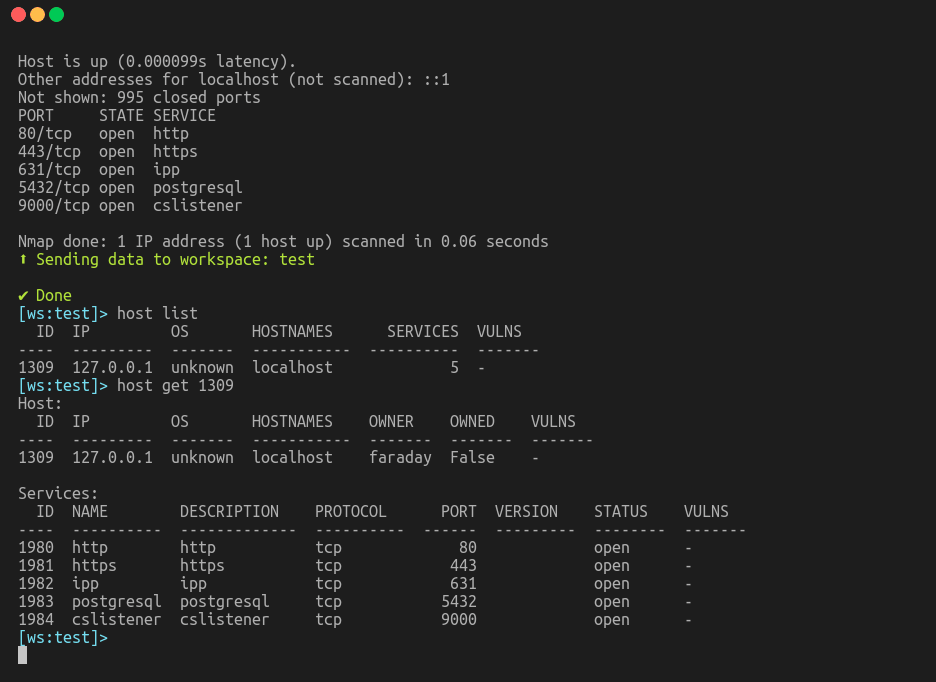
Par exemple, exécutez nmap pour tous les hôtes dans faraday qui écoutent sur le port 443 et importez les résultats dans faraday
$ faraday-cli host list --port 443 -ip | nmap -iL - -oX /tmp/nmap.xml && faraday-cli process_report /tmp/nmap.xml
Utilisez un outil comme assetfinder pour effectuer une recherche de domaines, les scanner avec nmap et envoyer les résultats à faraday
$ assetfinder -subs-only example.com| sort | uniq |awk 'BEGIN { ORS = ""; print " {\"target\":\""}
{ printf "%s%s", separator, $1, $2
separator = ","}END { print "\"}" }' | faraday-cli  agent run  -a 1 -e nmap --stdin






