
 #1
Outils pour la blue team, la sécurité défensive et la protection contre les menaces.
Recommandé par Kitploit

 hardentools/hardentools
Hardentools réduit simplement la surface d'attaque sur les ordinateurs Microsoft Windows en désactivant les fonctionnalités risquées les plus…
 luftwaffe66/gobfuscator
Obfusque le code source Go via un chiffrement de chaînes AES-256 avec déchiffrement à l'exécution, un renommage des identifiants et une suppression…
 mthcht/threathunting-keywords
Awesome list de mots-clés et d'artefacts pour les sessions de Threat Hunting
 bhdresh/dejavu
DejaVU - Framework de Déception Open Source
 nosie12/fire-wall-server
Firewall simulé basé sur Python pour détecter et bloquer les tentatives d'exploitation de Spring4Shell (CVE-2022-22965). Ce projet filtre les…
 infosecn1nja/ad-attack-defense
Attaquez et défendez Active Directory en utilisant des activités modernes de tradecraft adversaire post-exploitation.
 naveenbana5250/cve-2023-34362-defense-package
Package de détection et d'atténuation éclairé par la menace pour la vulnérabilité MOVEit Transfer
 gmh5225/ransmap-ransomware-binary-classification
Notebook Jupyter analysant le jeu de données RanSMAP pour classer les familles de rançongiciels à partir des motifs d'accès mémoire (GPA, entropie,…
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 et informations de détection
 gmh5225/zeropoint
Ce script PowerShell détecte les indicateurs de compromission pour CVE-2025-53770 — une vulnérabilité RCE critique dans Microsoft SharePoint. Créé…
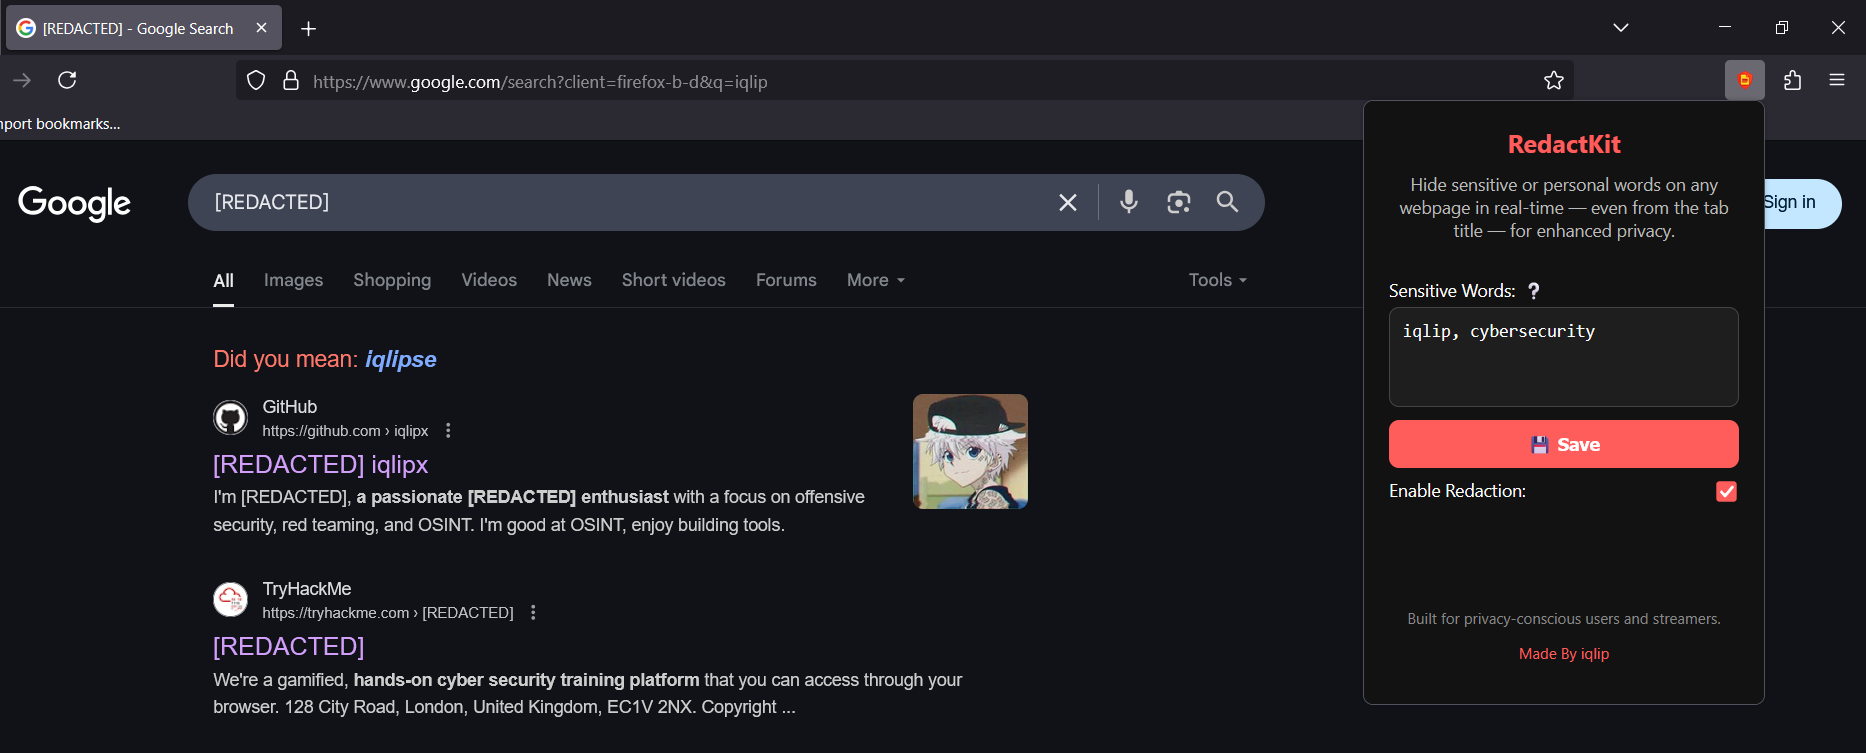
 iqlip/redactkit
Une extension Firefox qui masque les mots sensibles (ex. : noms, e-mails, numéros de téléphone) en temps réel sur les pages web et les titres…
 d4rksystem/vboxcloak
Un script PowerShell qui tente d’aider les analystes de malwares à masquer leur machine virtuelle Windows VirtualBox aux yeux des malwares qui…
 yunginnanet/hellpot
HellPot est un portail multiplateforme de souffrance infinie destiné à punir les robots HTTP indisciplinés.
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services
 itzmeshervin/siem-dashboard
Un tableau de bord léger et en temps réel de gestion des informations et des événements de sécurité (SIEM) construit avec Streamlit. Il collecte les…
 mingshenhk/citrixbleed-2-cve-2025-5777-poc-
Analyse détaillée du PoC et du kit de détection CitrixBleed 2 — CVE-2025-5777 (fuite hors limites)
 corelight/zeek-endpoint-enrichment-conn
Enrichir le conn.log avec les données EDR
 shutdownrepo/dcshadow
Alternative Python à Mimikatz lsadump::dcshadow








