
 #1
Outils pour la blue team, la sécurité défensive et la protection contre les menaces.
Recommandé par Kitploit

 inquest/yara-rules
Collection de règles YARA pour la chasse aux malwares, aux documents Office malveillants et aux artefacts d'exploitation, avec des références aux…
 dwexi/entropystrip
Désobfuscateur PE algorithmique, radar d'entropie de Shannon et moteur de triage d'incidents
 gmh5225/dsark64
Preuve de concept BYOVD exploitant le pilote DsArk64.sys signé WHQL pour la terminaison de processus en ring-0 et la lecture/écriture du noyau via…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
# Boîte à outils de scan IOC en lecture seule et d’atténuation pour l’injection SQL EmailTrack de cPanel & WHM (CVE-2026-67401) Effectue l’empreinte…
 0x6d69636b/windows_hardening
HardeningKitty and Windows Hardening Settings
 optiv/mangle
Mangle est un outil qui manipule certains aspects des exécutables compilés (.exe ou DLL) pour éviter la détection par les EDR.
 mandiant/silketw
Wrapper C# pour ETW qui sérialise les données d'événements du noyau et du mode utilisateur en JSON pour la chasse aux menaces, l'analyse de logiciels…
 synacktiv/shh
Systemd Hardening Helper - Mirror of https://github.com/desbma/shh
 nova-hunting/nova-tracer
NOVA - Système de protection Claude Code contre les attaques par injection de prompts
 immersive-labs-sec/bruteratel-detectiontools
Une collection d'outils et de règles pour décoder les badgers Brute Ratel C4
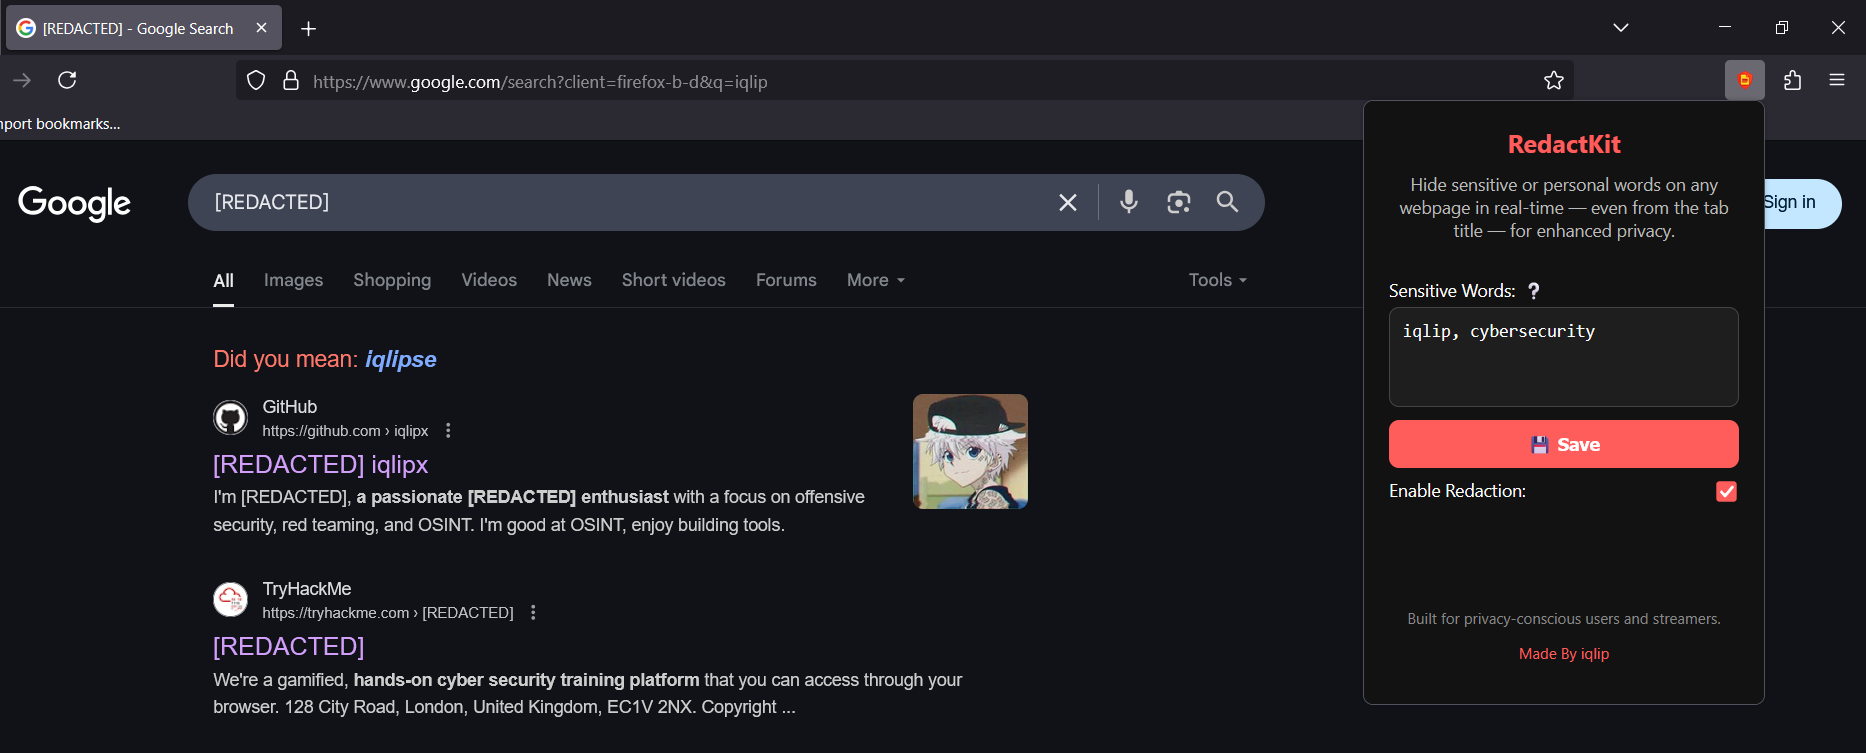
 iqlip/redactkit
Une extension Firefox qui masque les mots sensibles (ex. : noms, e-mails, numéros de téléphone) en temps réel sur les pages web et les titres…
 grapheneos/hardened_malloc
Allocateur renforcé conçu pour les systèmes modernes. Il est intégré à la libc Bionic d'Android et peut être utilisé en externe avec musl et glibc en…
 masriyan/fufufafa
Framework d'audit unifié des failles et défauts Le framework d'audit de sécurité AWS Cloud ultime qui rend l'audit de sécurité si simple que vous…
 habanada/nativemirror
Implémentation native en Delphi de la fonctionnalité PE-sieve avec une bibliothèque réutilisable, une interface CLI et une DLL compatible PE-sieve…
 hanxi19/black_hole_attack_for_vector_database
Implémentation de recherche de l'attaque Black-Hole qui empoisonne les index de bases de données vectorielles via une hubness pilotée par la…
 pbxqdown/portclue
Explique pourquoi un port TCP Linux peut être ou ne pas être joignable
 abhishek2512mishra/claude-code-security-audit
Scanner de sécurité auditant les environnements Claude Code pour l'exécution pré-confiance CVE-2026-21852, le détournement de hooks et le…
 devstuff/harden-docker-seccomp
Atténuation Docker pour CVE-2026-31431 (« Copy Fail »). Inclut également des modèles Kubernetes.








