#1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit
 brahmiboudjema/cve-2020-25637-libvirt-double-free
Double libération
 k3vinlusec/whatsapp-double-free-vulnerability_cve-2019-11932
Analyse d'exploitation étape par étape de la vulnérabilité double-free CVE-2019-11932 de WhatsApp à l'aide du débogueur GEF-GDB pour le débogage…
 beraphin/cve-2017-16943
Analyse technique et preuve de concept pour CVE-2017-16943, une use-after-free dans la fonction receive_msg d'Exim, démontrant la manipulation du tas…
 renukaselvar/libunwind_cve-2015-3239_afterpatch
Bibliothèque C pour le déroulement de pile et la génération de backtraces sur plusieurs architectures, fournissant des API pour l'inspection…
 renukaselvar/libunwind_cve-2015-3239
Bibliothèque C pour le déroulement de pile et la génération de backtrace, prenant en charge plusieurs architectures et systèmes d'exploitation, avec…
 renukaselvar/libunwind_cve-2015-3239_after
Bibliothèque pour dérouler les piles d'appels du processeur, prenant en charge plusieurs architectures et systèmes d'exploitation, avec des…
 jazho76/house_of_apple_2
Analyse interactive de la technique FSOP House of Apple 2 sous GDB avec glibc 2.43, accompagnée d'un bac à sable reproductible couvrant le…
 sunghoojung/reverse-engineering-browser
Navigateur de recherche macOS local-first construit sur une version personnalisée de Brave qui capture le trafic réseau, les empreintes, les scripts…
 ngwg/ceasta
outil de reverse engineering avec un serveur MCP intégré : une IA peut déboguer votre binaire, pas seulement le lire — points d'arrêt, pas à pas,…
 recurse-labs/recurse
IDE d'ingénierie inverse agentique avec un désassembleur multi-architecture en pur Rust, un décompilateur natif, un débogueur et un agent LLM pour…
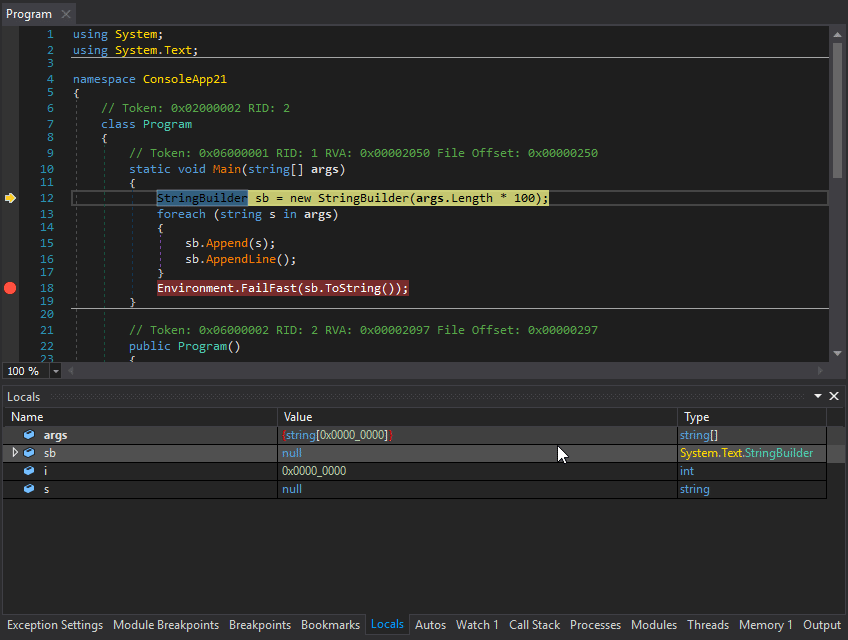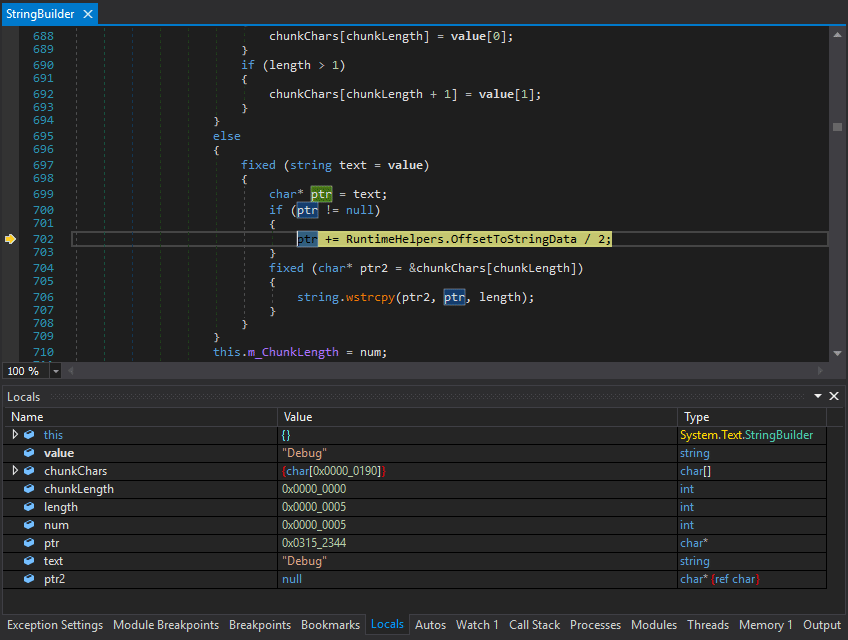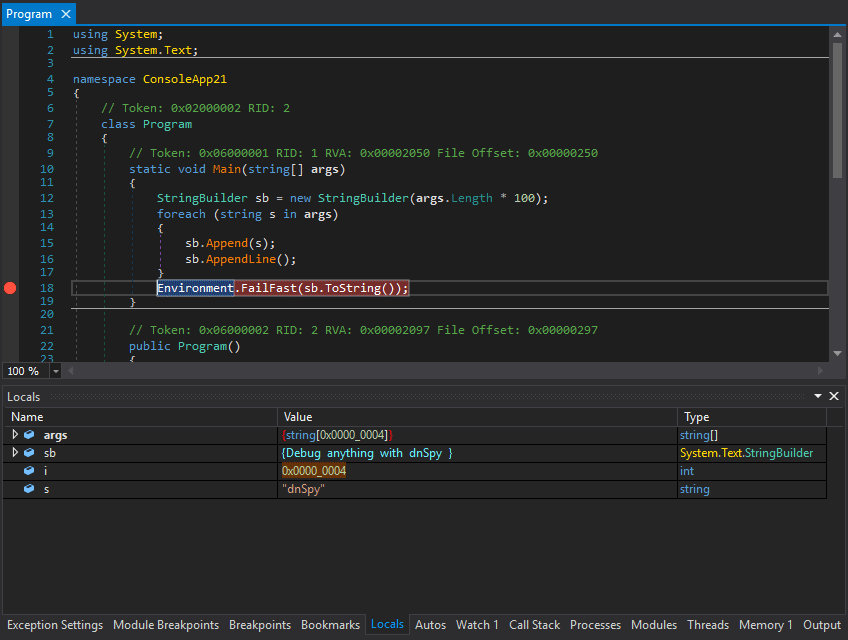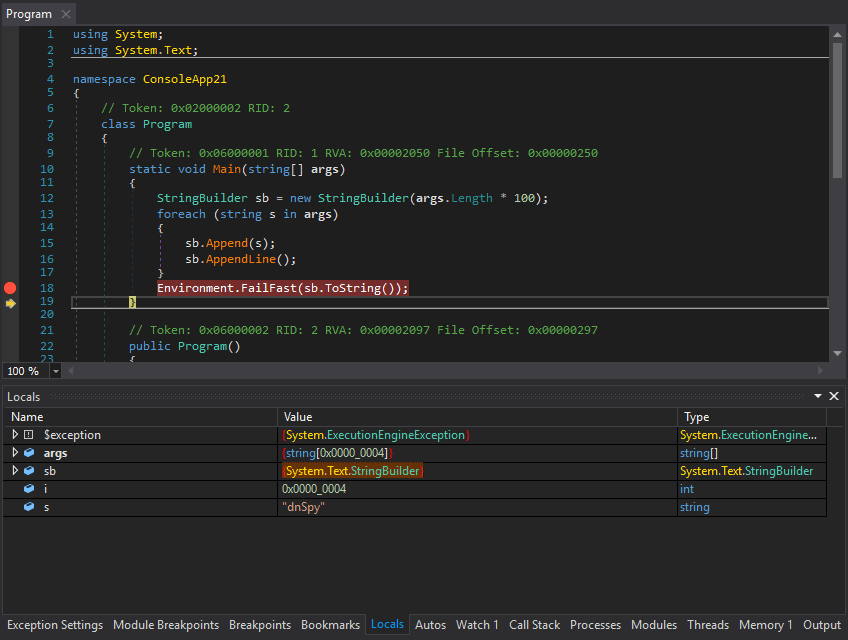 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
 mandiant/flare-ida
Utilitaires IDA Pro de l'équipe FLARE
 cisco-talos/pyrebox
Sandbox de rétro-ingénierie scriptable en Python, un framework d'instrumentation et d'inspection de machines virtuelles basé sur QEMU
 das-labor/panopticon
Un désassembleur libre et multiplateforme.