
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit
 javyan05/cve-2025-5548
Environnement et exploitation de la vulnérabilité CVE-2025-5548
 anasrami12/cve-2025-5548
Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…
 qduarte-42/rainfall
Introduction à l'exploitation des binaires ELF.
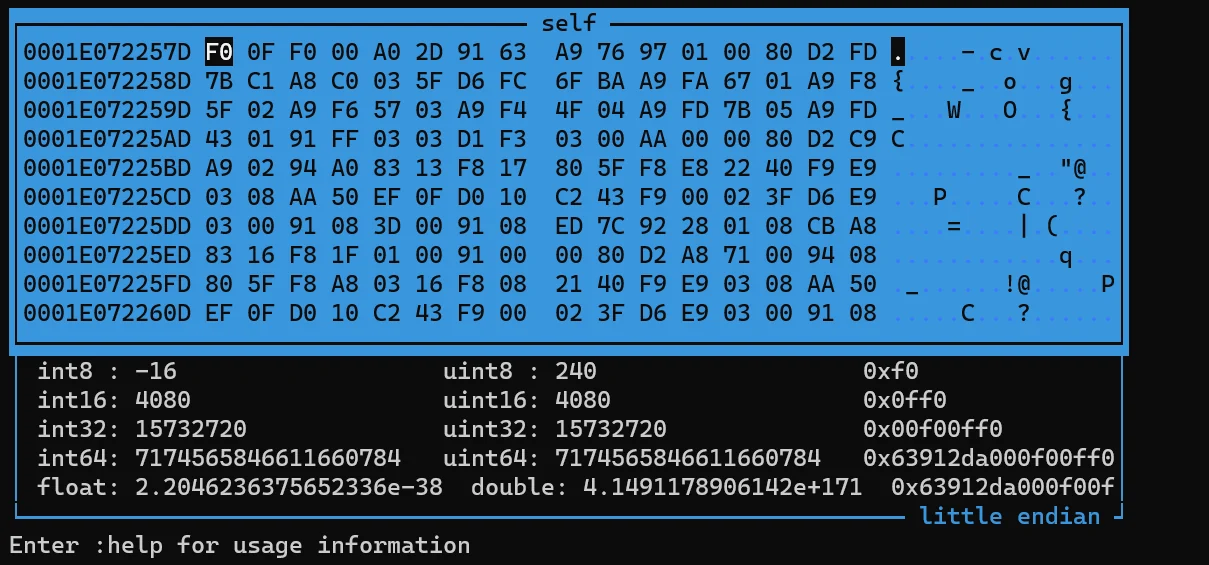 gmh5225/frida-medit
Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors…
 nidhihcl/linux-4.19.72_cve-2022-29581
Noyau Linux 4.19.72 avec un correctif ciblé ou un exploit pour CVE-2022-29581, démontrant une vulnérabilité spécifique du noyau pour la recherche en…
 q1f3/triple_fetch
Ceci est un exploit pour CVE-2017-7047, fonctionne sur 10.3.2 et versions antérieures.
 satheesh575555/linux-4.1.15_cve-2022-45934
Code source du noyau Linux 4.1.15 avec un accent sur CVE-2022-45934, fournissant une référence pour l'analyse de vulnérabilités et la recherche…
 shaikusaf/linux-4.19.72_cve-2020-14356
Arborescence source du noyau Linux modifiée pour CVE-2020-14356, fournissant une référence pour l'analyse de vulnérabilités et la recherche…
 shaikusaf/linux-4.19.72_cve-2020-10757
# Arborescence source du noyau Linux modifiée pour démontrer CVE-2020-10757, une vulnérabilité use-after-free dans la socket AF_PACKET, à des fins…
 dsfau/cve-2018-1000199
Exploit de preuve de concept pour la corruption des registres de débogage ptrace du noyau Linux (CVE-2018-1000199), démontrant une gestion incorrecte…
 gmh5225/fracture-
🐈⬛ Suite WIP pour le reverse engineering d'applications JVM
 kalibb/cve-2020-0022
Exploit Bluetooth RCE zero-click pour Android 8-9 (CVE-2020-0022) avec heap spraying, fuite d'adresse et exécution de chaîne JOP pour l'exécution de…
 cdacesec/cve-2022-31901
Exploit de preuve de concept démontrant une vulnérabilité de déni de service dans Notepad++ (x86) versions jusqu'à 8.4.9, déclenchée par l'ouverture…
 day6reak/cve-2014-1773
Analyse technique de CVE-2014-1773, une vulnérabilité de corruption du tas dans le moteur MSHTML d'Internet Explorer, avec une pile d'appels de crash…
 vrikodar/cve-2003-0264_exploit
Dépassement de tampon dans Seattle Lab Mail (SLmail) 5.5 - POP3
 day6reak/cve-2014-4140
Notes techniques et analyse du débogueur pour CVE-2014-4140, une vulnérabilité use-after-free dans CHtmRootParseCtx::AddText de MSHTML conduisant à…
 pingjuiliao/cve-2023-28753
Pwn de netconsd
 day6reak/cve-2014-4109
Preuve de concept d'une exploitation d'une vulnérabilité de type use-after-free dans le moteur MSHTML d'Internet Explorer, déclenchée via une URL…








