
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Catégories

Sécurité des Bases de Données

Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.

Recommandé par Kitploit
Meilleurs outils

10 sélectionnés
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2kil y a 1 jour
openvas-scanner preview#2

openvas-scanner

GitHubgreenbone/openvas-scanner
4.8kil y a 7h 44m
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4kil y a 16h 58m
metasploit-framework preview#4

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kil y a 17h 3m
nmap preview#5

nmap

GitHubnmap/nmap
13.3kil y a 19h 51m
zaproxy preview#6

zaproxy

GitHubzaproxy/zaproxy
15.6kil y a 1 jour
wapiti preview#7

wapiti

GitHubwapiti-scanner/wapiti
1.9kil y a 26 jours
semgrep preview#8

semgrep

GitHubsemgrep/semgrep
16.2kil y a 1 jour
trivy preview#9

trivy

GitHubaquasecurity/trivy
37.4kil y a 1 jour
wazuh preview#10

wazuh

GitHubwazuh/wazuh
16.5kil y a 2 jours
Plus récentsPertinencePlus populairesMis à jour récemment
650 résultats
CVE-2025-14847 preview

CVE-2025-14847

GitHubjoshuavanderpoll/cve-2025-14847

CVE-2025-14847 (MongoBleed)

memory-forensicsvulnerability-analysisexploitation+3
3il y a 10 mois
CVE-2026-78804_Dolibarr_authenticated_SQL_injection preview

CVE-2026-78804_Dolibarr_authenticated_SQL_injection

GitHubrepo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection

L'action responsable de la définition du seuil d'alerte de stock par entrepôt (`seuil_stock_alerte`) accepte une entrée contrôlée par l'utilisateur…

vulnerability-analysisexploitationscripting-automation+4
il y a 1 mois
CVE-2019-9193 preview

CVE-2019-9193

GitHubjhnhnck/cve-2019-9193

Outil PoC conçu pour exploiter une vulnérabilité authentifiée d'exécution de code à distance (RCE) dans certaines versions de PostgreSQL (9.3 - 11.7)
vulnerability-analysisexploitationpenetration-testing+2
il y a 1 mois
CVE-2026-72898 preview

CVE-2026-72898

GitHub34zy/cve-2026-72898

Exploit Python pour CVE-2026-72898, une injection SQL non authentifiée dans le point de terminaison de réinitialisation de mot de passe de Metabase…
vulnerability-scannersvulnerability-analysisexploitation+6
il y a 1 mois
CVE-2025-70828 preview

CVE-2025-70828

GitHubxiaoxiaoranxxx/cve-2025-70828

Datart v1.0.0-rc.3 Injection dans la chaîne de connexion JDBC menant à une lecture arbitraire de fichier
vulnerability-analysisexploitationweb-application-exploitation+3
4il y a 8 mois
CVE-2026-65761 preview

CVE-2026-65761

GitHubywh-jfellus/cve-2026-65761

Preuve de concept pour CVE-2026-65761 - Injection SQL non authentifiée dans EasyStore Pro via `filter_sortby`
vulnerability-analysisweb-application-exploitationeducation+2
il y a 3 mois
CVE-2023-1454-EXP preview

CVE-2023-1454-EXP

GitHubshad0w0sec/cve-2023-1454-exp

Pour JeecgBoot SQL (CVE-2023-1454), lorsque l'injection sqlmap ne fonction pas, vous pouvez utiliser ce script.
vulnerability-analysisexploitationweb-application-exploitation+2
4il y a 2 ans
CVE-2026-65321-pyathena preview

CVE-2026-65321-pyathena

GitHubrahulreddykarne/cve-2026-65321-pyathena

Injection SQL dans PyAthena via DefaultParameterFormatter (CVE-2026-65321)
vulnerability-analysisexploitationcloud-security+2
il y a 2 mois
CVE-2026-41490 preview

CVE-2026-41490

GitHubromain-deperne/cve-2026-41490

Divulgation détaillée de CVE-2026-41490 avec PoC démontrant une injection SQL non authentifiée dans les gestionnaires d'E/S de base de données de…
vulnerability-analysisexploitationweb-application-exploitation+3
il y a 1 mois
CVE-2026-78070 preview

CVE-2026-78070

GitHubtoanln-cov/cve-2026-78070

Injection SQL via le shortcode ORDER BY dans plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2
vulnerability-analysisexploitationweb-application-exploitation+3
il y a 1 mois
CVE-2026-52887-NocoBase-SQLi-RCE preview

CVE-2026-52887-NocoBase-SQLi-RCE

GitHubbiitts/cve-2026-52887-nocobase-sqli-rce

CVE-2026-52887 — Injection SQL NocoBase -> RCE superutilisateur PostgreSQL (filtre myInAppChannels:list, CVSS 10.0). PoC de l'auteur + analyse du…
vulnerability-analysiscode-analysisexploitation+4
il y a 2 mois
CVE-2021-3262 preview

CVE-2021-3262

GitHubl0lsec/cve-2021-3262

CVE-2021-3262 - Injection SQL aveugle dans le paramètre editOEN de TripSpark VEO Transportation / NovusEDU. Non authentifié, exposé sur Internet.…
vulnerability-analysisexploitationweb-application-exploitation+4
il y a 3 mois
CVE-2026-78837 preview

CVE-2026-78837

GitHubnabeelmkhan/cve-2026-78837

Preuve de concept d'exploitation pour CVE-2026-78837, une injection SQL non authentifiée dans AppNitro MachForm v30 permettant l'énumération des noms…
vulnerability-analysisexploitationweb-application-exploitation+2
il y a 1 mois
CVE-2024-32136 preview

CVE-2024-32136

GitHubxbz0n/cve-2024-32136

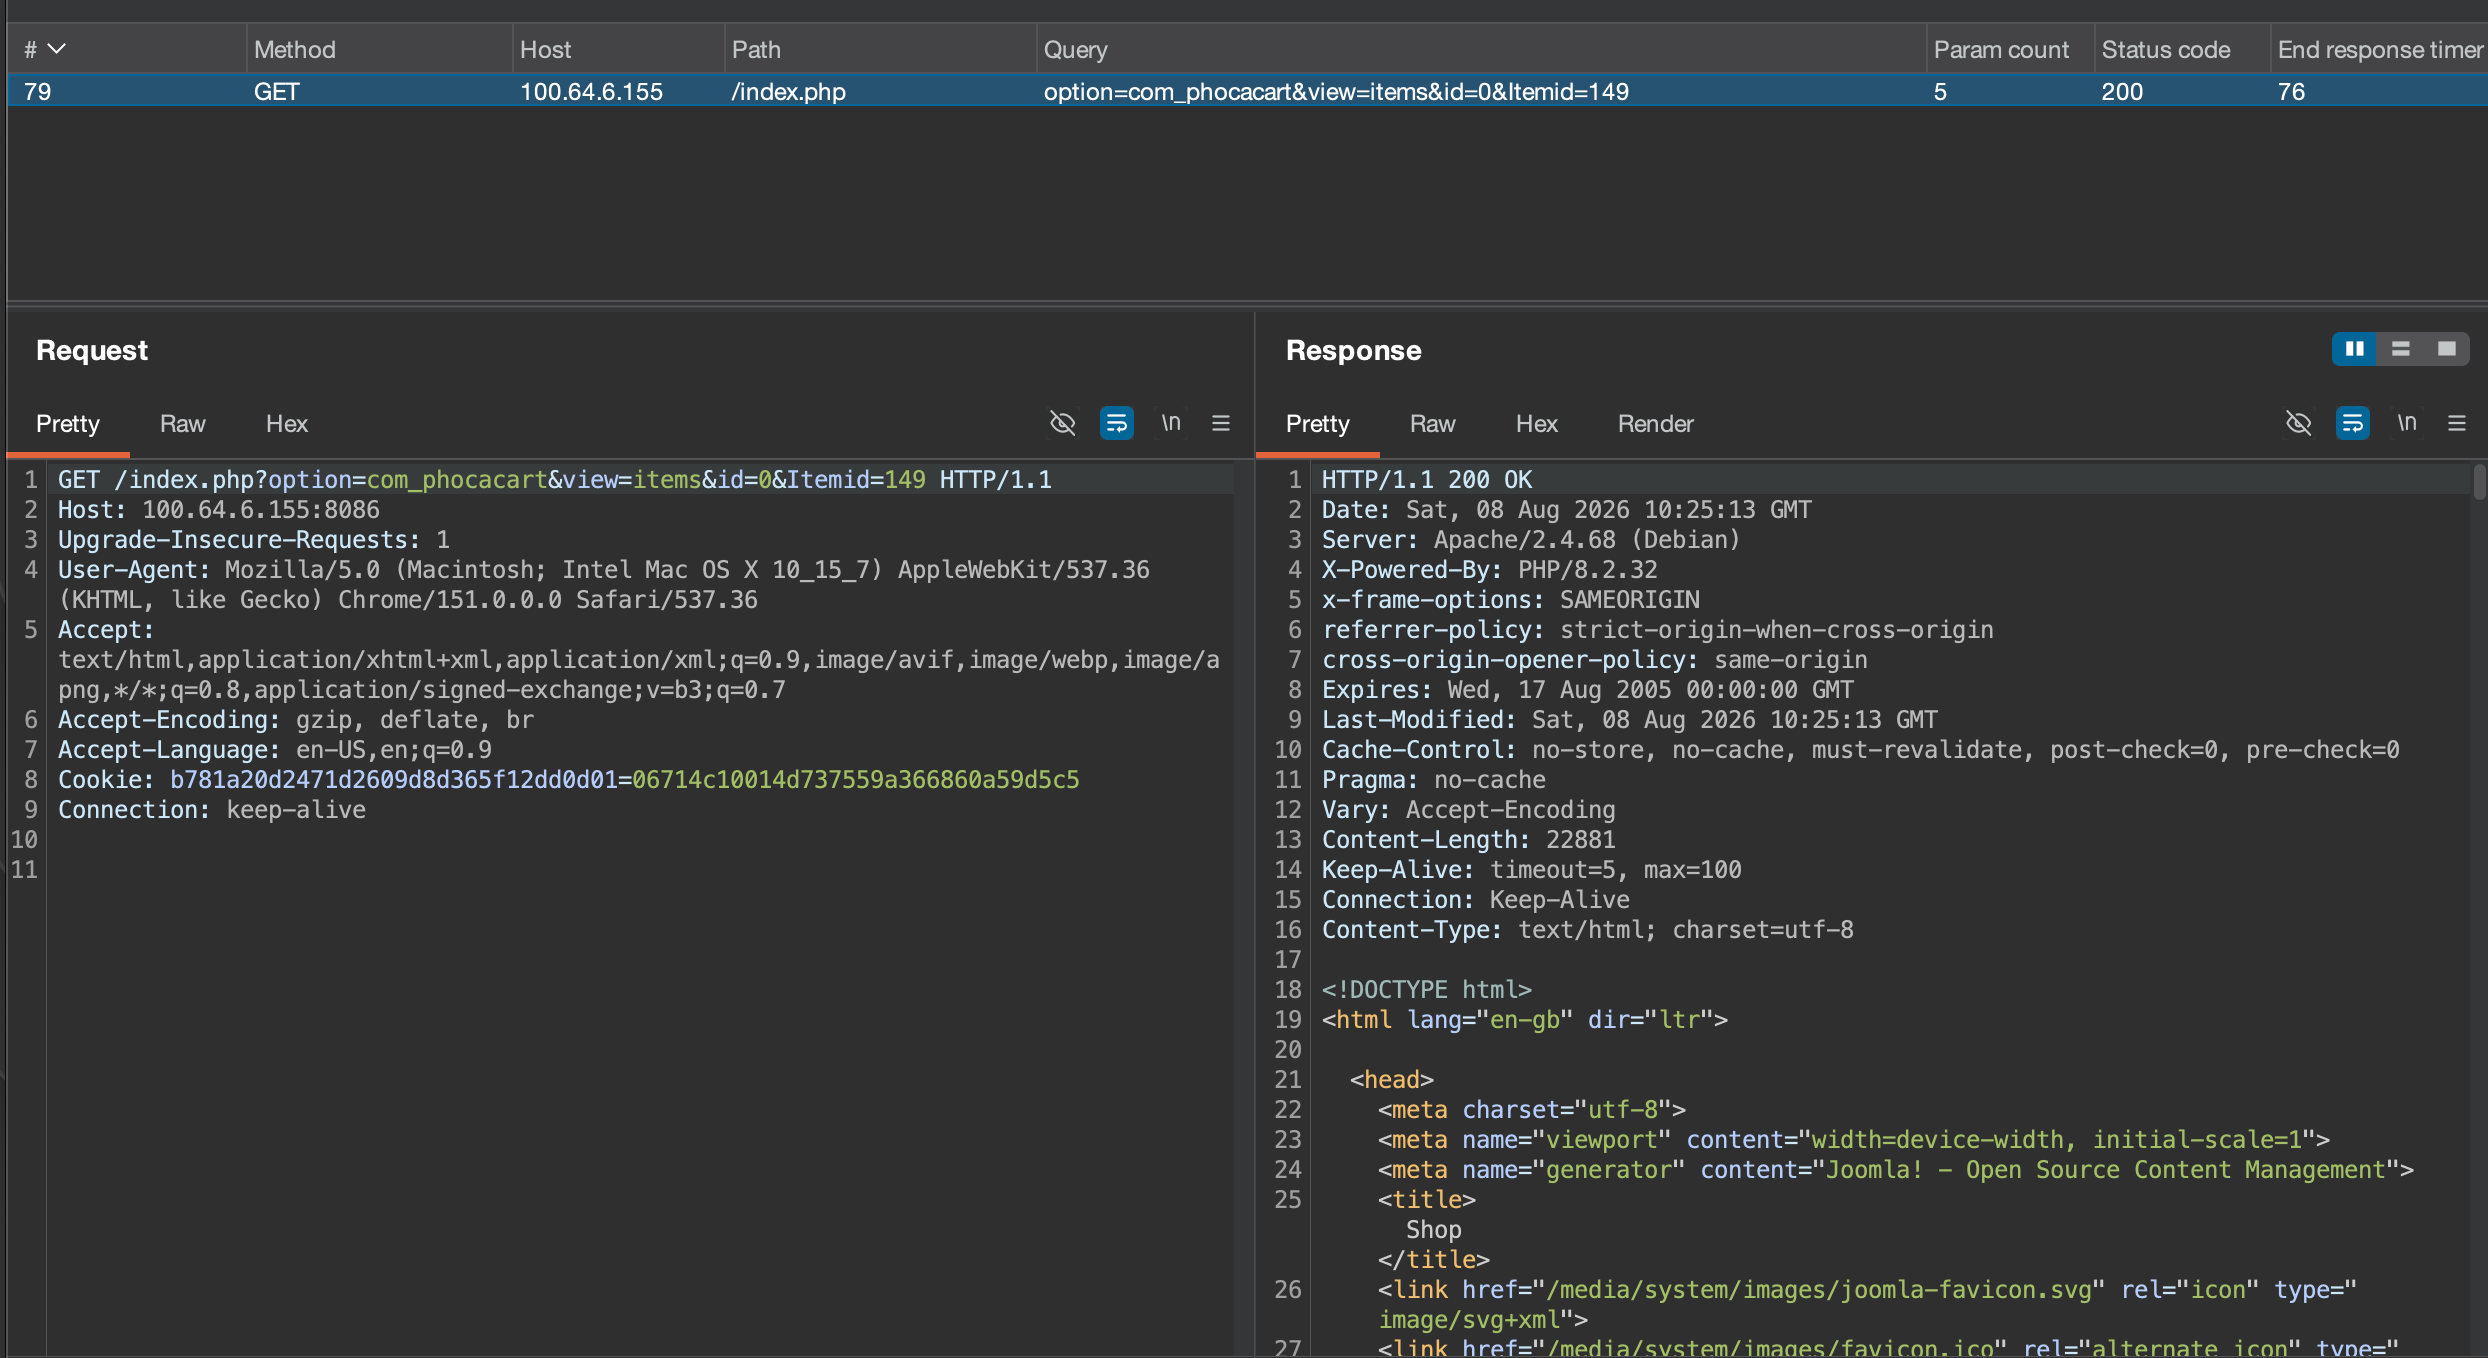
Exploit de preuve de concept pour CVE-2024-32136, une injection SQL post-authentifiée dans BWL Advanced FAQ Manager 2.0.3, démontrant une…
vulnerability-analysisexploitationweb-application-exploitation+3
3il y a 2 ans
CVE-2026-74251 preview

CVE-2026-74251

GitHubtoanln-cov/cve-2026-74251

Injection SQL non authentifiée via le filtre d'attributs dans Phoca Cart - CVSS 9.3
vulnerability-analysisexploitationweb-application-exploitation+3
il y a 2 mois
CVE-2025-70149-SQL-Injection preview

CVE-2025-70149-SQL-Injection

GitHubanusha-khan29/cve-2025-70149-sql-injection

Projet de recherche en sécurité — Exploitation et atténuation des vulnérabilités d'injection SQL
vulnerability-analysisweb-application-exploitationpenetration-testing+3
il y a 3 mois
CVE-2026-39113 preview

CVE-2026-39113

GitHub20000419/cve-2026-39113

Advisory et reproducteur AddressSanitizer pour un heap-buffer-overflow dans le SQLAR de SQLite, déclenché par une valeur SZ contrefaite entraînant…
vulnerability-analysiscode-analysisexploitation+2
il y a 2 mois
phpMyAdmin-CVE-2020-5504-Exploit preview

phpMyAdmin-CVE-2020-5504-Exploit

GitHubcerberusmrxi/phpmyadmin-cve-2020-5504-exploit

Framework d'exploitation autorisé d'injection SQL pour CVE-2020-5504 dans phpMyAdmin, avec énumération automatisée des bases de données, injection…


reconnaissancevulnerability-scannersexploitation+5
il y a 2 mois
Précédent1…151617…37Suivant







