
 #1
Outils d'évaluation de bases de données, test d'injection SQL, audit, chiffrement et surveillance d'activité.
Recommandé par Kitploit
 vuxnx/cve-2026-72898
Preuve de concept d'exploitation pour CVE-2026-72898, ciblant le comportement de Toucan2 avec des options map malformées afin de reproduire la…
 franksec42/mongobleed-exploit-cve-2025-14847
Explot, Lab, Scanner - externe et conteneur Docker, pour SMongobleed-CVE-2025-14847 plus phoenix security uploader
 zhaoqi99/cve-2022-34265
PoC pour CVE-2022-34265
 secforce/cve-2008-1613
RedDot CMS versions 7.5 Build 7.5.0.48 et inférieures - exploit d'énumération complète de base de données exploitant une vulnérabilité d'injection…
 hood3drob1n/mysql-fu.rb
MySQL-Fu est un script client MySQL basé sur Ruby que j'ai écrit. Il fait la plupart des choses qu'un client MySQL normal pourrait faire : shell SQL,…
 sudo-sakib/cve-2025-25964
Une vulnérabilité critique d'injection SQL (CVE-2025-25964) découverte dans le School Information Management System v1.0
 traumatising/cve-2022-34265
Vulnérabilité CVE-2022-34265
 bridgeralderson/cve-2026-24418
OpenSTAManager v2.9.8 et versions antérieures contiennent une vulnérabilité critique d'injection SQL basée sur les erreurs dans le gestionnaire…
 adarshthakur14777-cyber/cve-2026-60137
wpsqli — extracteur + dump SQLi complet pour CVE-2026-60137
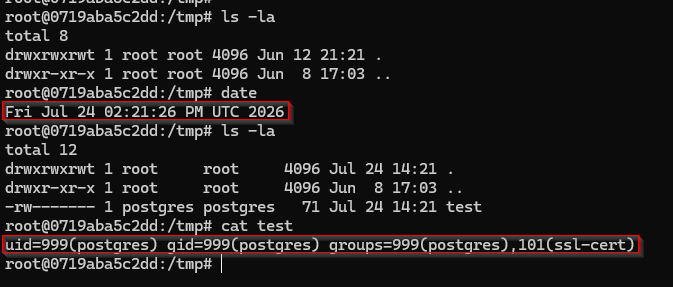 theliimbo/cve-2026-51992
Preuve de concept et analyse détaillée pour CVE-2026-51992, une vulnérabilité d'injection SQL dans les dictionnaires PostgreSQL de ClickHouse…
 synacktiv/cve-2025-59213
Exploit d'injection SQL non authentifiée pour Microsoft Configuration Manager (SCCM) 2503, permettant l'exécution arbitraire de SQL sur la base de…
 open-flaw/cve-2026-2005
Débordement de tampon du tas dans pgcrypto de PostgreSQL : preuve de concept démontrant CVE-2026-2005, exécution de code à distance en tant…
 galisko/cve-2025-24799
Exploit d'injection SQL non authentifiée pour les versions de GLPI antérieures à 10.0.18, permettant l'énumération de la base de données,…
 goldendivider/cve-2026-6471-postgres-logical-decoding-dlopen
Preuve de concept pour CVE-2026-6471, démontrant une élévation de privilèges dans PostgreSQL via le décodage logique dlopen afin d'obtenir une…
 george0papasotiriou/cve-2026-21004-sqlite-fts3-match-infoleak-via-query-crafting
Exploit de preuve de concept pour CVE-2026-21004 : utilise des requêtes de préfixe MATCH FTS3/4 SQLite spécialement conçues comme oracle aveugle pour…
 metthk/cve-2023-48084-revised
PoC Python exploitant une SQLi aveugle basée sur le temps dans Nagios XI pour extraire le contenu de la base de données, avec extraction par…
 0xdak/cve-2026-67340_exploit
Exploit RCE post-authentification pour ArcadeDB via un déclencheur JavaScript permettant l'évasion du bac à sable GraalVM, exécutant des commandes OS…
 hunt-benito/pgadmin-ai-assistant-sql-injection-cve-2026-17351-lexer-differential-bypass
Preuve de concept démontrant le contournement de l'injection SQL CVE-2026-17351 dans l'assistant IA de pgAdmin 4 via le différentiel de lexer…








