
 #1
Outils pour l'extraction de données sensibles des systèmes compromis sans détection.
Recommandé par Kitploit

 samyk/poisontap
Exploite des ordinateurs verrouillés/protégés par mot de passe via USB, installe une porte dérobée persistante basée sur WebSocket, expose le routeur…
 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.
 ne0nd0g/merlin
Merlin est un serveur et un agent de commande et de contrôle HTTP/2 de post-exploitation multiplateforme, écrit en golang.
 samratashok/nishang
Nishang - PowerShell offensif pour l'équipe rouge, les tests de pénétration et la sécurité offensive.
 meshcore-dev/meshcore
Un nouveau protocole de routage maillé léger et hybride pour les radios par paquets
 x0rz/eqgrp
Contenu déchiffré de eqgrp-auction-file.tar.xz
 bee-san/pywhat
🐸 Identifiez n'importe quoi. pyWhat vous permet facilement d'identifier des e-mails, des adresses IP, et plus encore. Fournissez-lui un fichier…
 its-a-feature/mythic
Un framework de red team collaboratif et multi-plateforme.
 nicocha30/ligolo-ng
Un outil de tunneling/pivoting avancé, mais simple, qui utilise une interface TUN.
 jonaslejon/malicious-pdf
Génère des fichiers PDF malveillants pour les tests d'intrusion, la chasse aux bugs (bug bounty) et les opérations de red team. Teste les…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Astuces et conseils divers
 agwa/git-crypt
Chiffrement transparent des fichiers dans git
 rhinosecuritylabs/pacu
Le framework d'exploitation AWS, conçu pour tester la sécurité des environnements Amazon Web Services.
 i-am-shodan/usbarmyknife
USB Army Knife – l'outil ultime d'accès physique pour les testeurs d'intrusion et les red teamers.
 aydinnyunus/keylogger
Obtenez les entrées du clavier, de la souris, des captures d'écran et du microphone depuis l'ordinateur cible et envoyez-les à votre adresse e-mail.
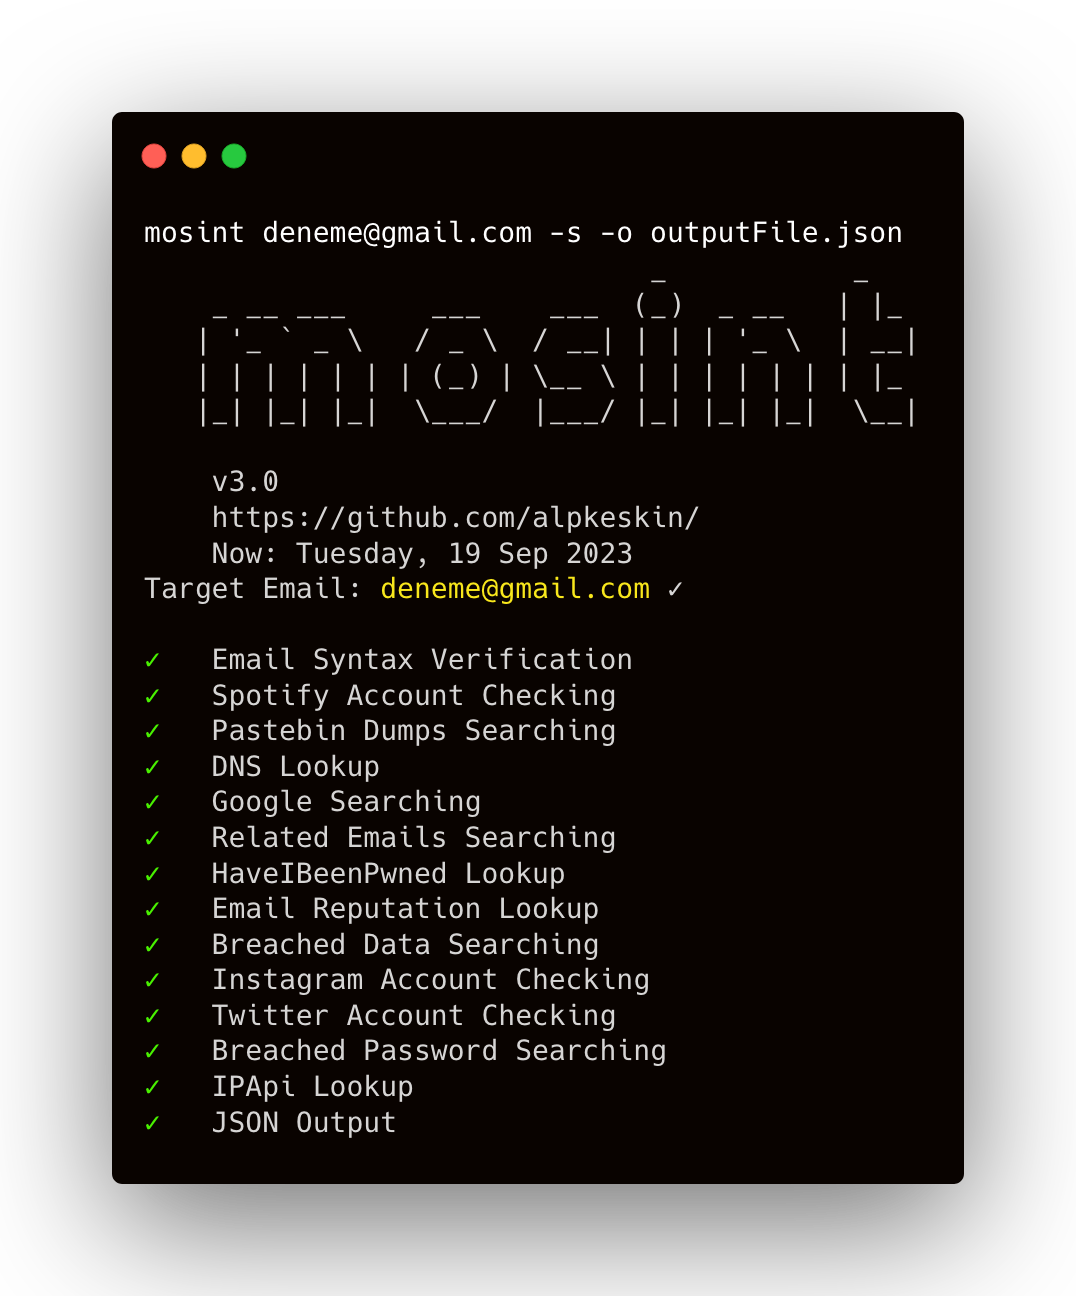 alpkeskin/mosint
Outil OSINT de courrier électronique automatisé qui vérifie les e-mails, vérifie les violations de données et les fuites de mots de passe, trouve les…





