
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 pixel-defaultbr/cve-2023-50164
Exploit éducatif pour CVE-2023-50164 (Apache Struts 2) démontrant une traversée de chemin et une exécution de code à distance via un téléchargement…
 androidteacher/cve-2025-64424-coolify-
Laboratoire CTF conteneurisé pour apprendre et exploiter CVE-2025-64424, une injection de commande RCE dans Coolify. Comprend un environnement…
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 mrintern/thm_steelmountain_cve-2014-6287
une version python3 de l'exploit écrit pour CVE-2014-6287. Utile pour compléter la salle "Steel Mountain" sur TryHackMe.com sans utiliser metasploit.
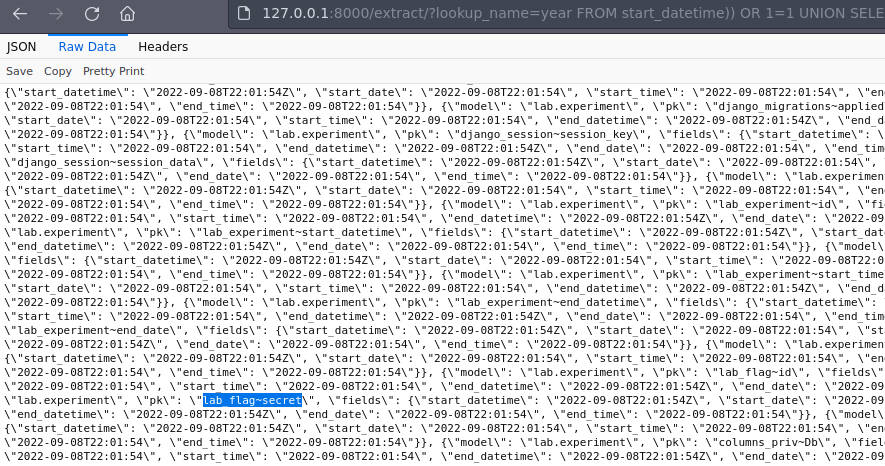 lnwza0x0a/ctf_django_cve-2022-34265
Défi CTF basé sur Docker démontrant une injection SQL dans les fonctions de base de données Trunc() et Extract() de Django (CVE-2022-34265) avec des…
 amusedx/cve-2026-22686
Défi CTF axé sur l'évasion de sandbox via la revue de code source d'un environnement d'exécution JavaScript, conçu pour une analyse pratique des…
 the-cyber-ledger/tcl-xss-labs
Une plateforme de formation XSS interactive et auto-hébergée avec 33 défis de plus en plus difficiles
 ethicalpap/cve-2025-29775
Environnement de laboratoire éducatif démontrant la vulnérabilité SAMLStorm (CVE-2025-29775) dans la bibliothèque xml-crypto. Comprend un fournisseur…
 echosecure/vuln-chain-lab
Laboratoire Docker PoC : enchaînement de contournement d'upload de fichier + XSS stockée pour créer des comptes administrateurs. Ressource éducative…
 arnavps/ctf-web-exploitation
Une collection complète de 12 défis d'exploitation web conteneurisés couvrant CVE-2023-25690, les contournements WebAuthn, le smuggling HTTP/3 et les…
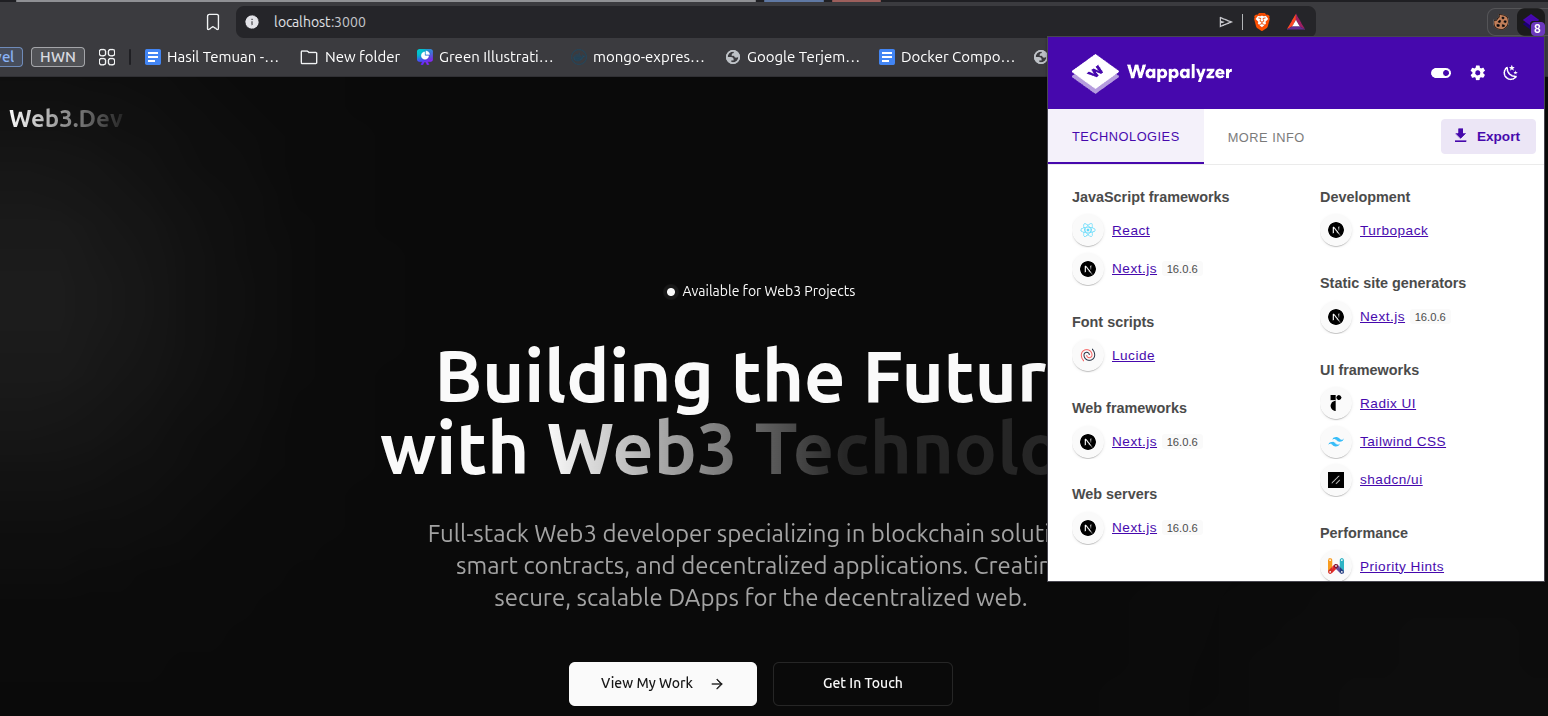 xxxtectationxxx/react2shell-cve-lab
Un environnement Next.js vulnérable auto-hébergé fonctionnant sur Docker pour simuler CVE-2025-55182. Conçu pour la recherche en sécurité éducative…
 trailofbits/break-golf
Golf de cryptanalyse : casser des schémas et le prouver en Lean 4. Tableau de preuve de concept.
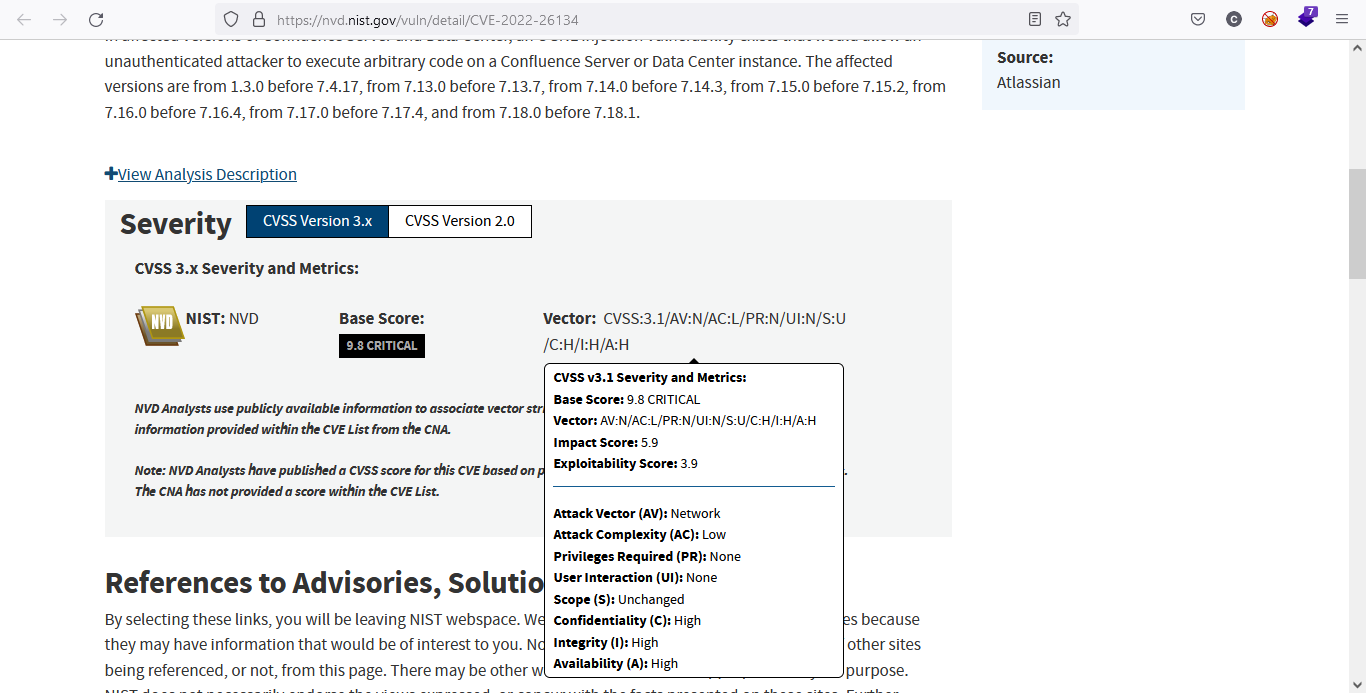 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian, CVE-2022-26134 Un laboratoire interactif présentant la vulnérabilité RCE non authentifiée de Confluence Server et Data Center.
 owasp/mimosa
Plateforme open source de défis de sécurité pour applications web, avec inscription auto-approuvée, génération de dumps SQL et déploiement Docker…
 eddieoz/dual-ec-drbg
# Cahier Jupyter pédagogique démontrant la porte dérobée cryptographique Dual_EC_DRBG (CVE-2014-8610) avec attaque de récupération d'état NIST P-256,…
 0xw1ld/cve-2026-29000
Générateur d'exploits basé sur Rust pour CVE-2026-29000, un contournement d'authentification dans pac4j-jwt via un JWT alg:none imbriqué dans un JWE,…
 fazaroot/cve-2025-2539---file-away-wordpress-plugin-arbitrary-file-read
Exploit de lecture arbitraire de fichier authentifiée pour le plugin WordPress File Away (CVE-2025-2539). Inclut un PoC, le déroulement de l'attaque,…
 pouriam23/vulnerability-in-remix-react-router-cve-2025-31137-
Défi CTF reproduisant CVE-2025-31137 dans Remix/React Router Express. Apprenez à exploiter une vulnérabilité côté serveur pour trouver le flag admin.








